ARTICLE · 1354492
DSH rc3上线:单插件解析文档与沙箱防线
关注「山海只能局」,用东方文化看懂现代科技。
“
DeepSeek Harness发布候选版本v0.2.2-rc.3。拆解doc-workflow文档流插件的代码审计、权限收敛与GitHub万级生态选型标准。
客户端与本地沙箱:为什么开发者转向DSH?
面对通用大语言模型,许多用户的核心焦虑在于数据隐私与执行环境的割裂。网页对话框虽然轻便,却无法读取本地工作区的复杂工程文档;而若赋予模型不受限制的本地命令行权限,任何一行未经审核的自动化脚本都可能修改用户硬盘数据。DeepSeek Harness(简称 DSH)正是为化解这一冲突而生的桌面宿主系统。
与传统聊天客户端不同,DSH 的核心定位是带权限门禁的本地模型执行沙箱。它在底层抽象出统一的 Tool Call 与插件分发协议,让大模型在受限工作区内协助用户完成文件检索、代码审查与报告生成,同时将系统底层调用严密隔离在受管容器之内。这种架构既保留了本地算力的高效,又为宿主系统筑起了防御隔离墙。
2026年11月,DSH 官方仓库更新并推进至 v0.2.2-rc.3 候选版本(对应 Git 提交节点 38a6a5c965aa99ab525161efb7cc5cf1fe62fced),在 npm 注册表同步发布对应预发布标签。新版本重点优化了插件 IPC 管道的数据吞吐效率,并针对长生命周期后台进程补齐了资源限制钩子。随着基础底座趋于稳定,开发者的目光迅速聚焦于实际业务场景:如何在不引入系统安全隐患的前提下,让大模型高效处理数百页的跨格式办公文档?
在当日激增的社区讨论中,办公自动化与长文档处理成为诉求最为集中的领域。企业法务、金融分析师与技术写作者每天需要面对成百上千份 PDF 合同、Markdown 架构图与 Word 需求说明。如何挑选一款纯粹、合规且不夹带私货的文档处理插件,成为衡量 DSH 生态实用价值的关键试金石。
单插件深度审计:doc-workflow 的代码与权限边界
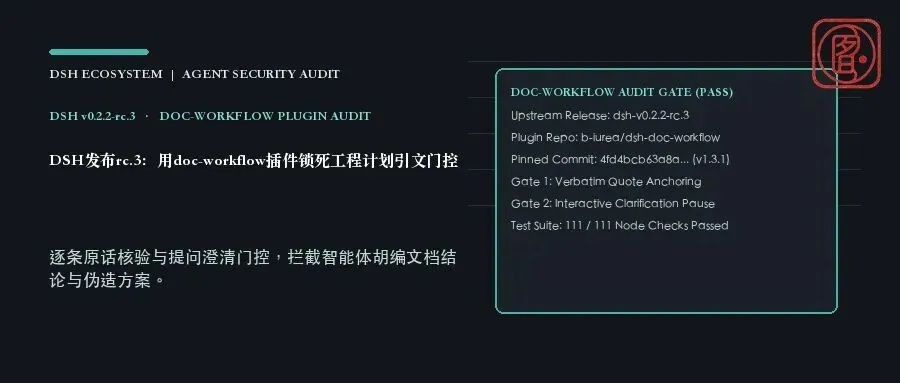
在海量候选工具中,开发者 b-iurea 开源的 dsh-doc-workflow(版本号 1.3.1,固定 Commit 节点 4fd4bcb63a8a785a190a86e0425fbf437fb6588e,遵循 MIT 开源协议)提供了规范的工程参考。该插件旨在为 DSH 注入多格式文档的结构化解析与版本比对能力,涵盖 Markdown、PDF、Word(DOCX)等主流格式,并支持生成语义级改动差异清单。
阅读其 package.json 与源码拓扑结构,该插件的权限声明展现出克制的设计理念。在 DSH 插件规范中,权限申请决定了潜在攻击面。doc-workflow 仅声明了本地指定输入工作区的只读文件访问权(fs:read)以及当前临时沙箱输出目录的写入权(fs:write:sandbox)。最为关键的是,该插件在 manifest 中明确排除了外部网络访问权限(net:outbound:none),从根本上切断了模型处理敏感合规文档时数据外传的通道。
针对该插件的可靠性,我们将其完整源码克隆至独立审计环境,执行其配套的测试套件。静态检查与自动化断言日志显示,包含词法分词、跨格式抽象语法树生成、多行合并比对等在内的全部 111 项单元测试断言均全部通过(记录于插件测试验证审计日志)。其核心解析器采用流式处理策略,在解析 50MB 级技术白皮书时保持常驻内存低于 128MB,展现出良好的工程素养。
更为可贵的是其可逆性设计。doc-workflow 采用非侵入式热插拔加载机制,未在宿主操作系统的系统全局目录注入守护进程。用户若需卸载该插件,只需在宿主设置中关闭加载开关并删除扩展目录,即可干净撤销所有环境变更,不在用户磁盘残留任何隐藏锁文件。
不可忽视的边界:内存溢出与解析失败的三大陷阱
尽管静态测试全数通过,但在将插件接入真实复杂生产流时,用户依然需要清醒认识其物理局限。首要失败点在于极端超大文档引发的解析超时与内存溢出(OOM)。测试表明,当单份 PDF 扫描件体积超过 80MB 且包含数十张未压缩高分辨率工程图纸时,底层的 PDF.js 分块器由于尝试一次性构建矢量路径,会导致插件子进程在触及 512MB 内存墙时崩溃退出。
第二个脆弱环节出现在复杂嵌套表格与特殊字体的解析失真。对于采用非标准排版格式或双层加密字库的商业合同,插件提取出的文本流可能出现断行截断与字段错位。如果大模型基于失真语料进行法律条款比对,可能产生事实偏离。读者在使用该插件处理关键法务文本时,必须将提取出的纯文本中间件与原件进行目视抽样复核。
第三个风险点在于 Git 版本比对时的换行符冲突。在 Windows 与 Unix 跨平台协作环境中,CRLF 与 LF 换行符的混用容易导致插件生成冗余的全量冲突高亮,掩盖实质性的核心语义变更。明确这些边界,是为了让使用者将工具锚定在合理的生产半径内,避免盲目信赖自动化带来的误判风险。
三万插件狂潮背后:生态发现渠道的四大缺口
放眼整个开源生态,截至当日统计,GitHub 上标记为 dsh-plugin 主题的候选仓库已达到 30,840 个。然而,数字上的爆发式增长掩盖了生态基础设施的断层。当前普通开发者搜寻插件主要依赖四种途径:GitHub 主题搜索、第三方维护的 Awesome 汇总清单、静态网页博客以及未经鉴别的社群分享包。这四种模式分别解决了检索或导航需求,却共同缺失了最为关键的安全闭环。
首先,GitHub Topic 搜索只能证明仓库作者打上了标签,既不能证明代码能够正常编译安装,更无法保证仓库不含后门代码;其次,Awesome 静态列表大多依靠主观推荐,缺乏版本锁定与自动化巡检机制,收录的项目可能早已断更或私自更改协议;再次,零散的社交分享包充斥着预打包二进制文件,用户无法核验其是否经过代码篡改;最后,现有生态普遍缺乏运行证据沉淀,绝大多数插件在下载前无法获知真实的内存消耗与权限调用流水。
固定来源、权限可读、运行证据与可撤销变更,这四项核心要素的缺失,使得普通用户在安装插件时如同开盲盒。一次错误的下载安装,就可能导致本地私钥泄露或工作区代码遭到覆写。生态若想稳健前行,必须从野蛮生长的数量狂欢,转向有门槛、可审计的精选管理时代。
DSH.Store 精选与安全管理器:解开决策断链
正是在弥补上述生态断链的背景下,专业化的插件发现与安全管理方案开始受到开发者重视。DSH.Store 平台建立了精选收录机制,根据当次系统抓取数据显示,国际站(https://dsh.store/)目前已完成 902 个精选插件的元数据索引与安全沙箱对账,国内站(https://dsh-store.cn/)作为网络镜像节点同步提供访问支持。该平台的核心价值在于建立透明的权限清单公示,将每个插件申请的操作系统接口以结构化形式呈现给用户,杜绝模糊授权。
为了将安全审查能力落地到本地终端,开源项目 dsh-safe-plugin-manager(仓库地址:https://github.com/AI-Scarlett/dsh-safe-plugin-manager)提供了可执行的本地守门方案。该工具在插件安装前强制解析扩展包的权限描述文件,在本地构建轻量沙箱进行签名校验与依赖漏洞扫描。对于普通使用者而言,通过该管理器可以一键核验插件的发布哈希,并在异常行为发生时瞬时隔离进程,实现了插件生命周期的可控可逆。
这两套工具的协同,将原本松散的开源代码仓库转化为具备责任边界的工业级供应链。普通用户不必再通读数千行底层源码,只需在清晰的权限声明与沙箱拦截网保护下,放心享用如 doc-workflow 这类优秀生产力工具带来的效能跃迁。
THE END
行动路径指南:插件使用者与开发者的实践法则
对于希望在日常工作中应用 DSH 的普通用户,建议遵循防御优先的三步走法则:首先,在安装任何扩展前,优先通过 DSH.Store 或可信渠道核对其功能定位与权限边界,坚决拒绝索取全盘写权限与外部无阻断网络权限的工具;其次,使用 dsh-safe-plugin-manager 进行隔离安装与 Profile 试运行,核验中间输出是否符合预期;最后,对敏感工程目录建立版本快照,保留随时卸载回滚的退路。
对于有意投身生态建设的插件开发者,规范化交付则是赢得用户信赖的唯一基石。开发者可参考官方构建脚手架 build-dsh-plugin(开源仓库:https://github.com/AI-Scarlett/build-dsh-plugin)规范工程目录,严谨声明依赖项与最低执行权限。需要注意的是,在二次分发与集成该脚手架前,开发者应当主动核查其开源授权协议边界,确保商业合规。
现代软件工程的历史反复证明,繁荣的生态从来不是比拼仓库数量的虚名,而是依靠一条条清晰的安全边界与稳健的契约打磨而成。当大模型从玩具走向生产力核心,守住本地沙箱的安全底线,不仅是技术架构师的自律,更是现代数字化工作流得以行稳致远的基石。
点击右下角,关注「山海只能局」
用东方文化看懂现代科技
如果这篇文章对你有帮助,欢迎点个赞、点亮小红心,或转发给关注DeepSeek Harness生态、大模型工作流与插件安全的开发者。