ARTICLE · 1356595
iOS 27.2.1 突然推送:没有新功能,但这 3 类用户建议尽快升级
iOS 27.2.1 突然推送:没有新功能,但这 3 类用户建议尽快升级到底要不要升?会不会更耗电?老机型会不会变卡? 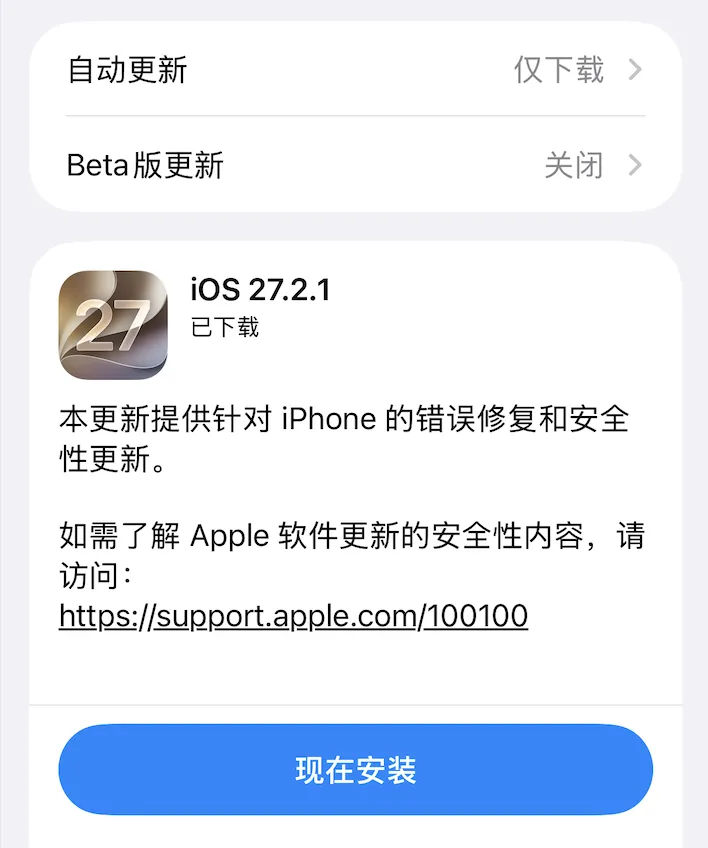
○ 经常使用 iMessage 群聊:尤其是工作群、家庭群、朋友群,涉及隐私内容较多的人,建议尽快修补相关漏洞。 ○ 经常连接蓝牙设备:比如蓝牙耳机、蓝牙音箱、车载蓝牙、智能手表、手环等设备,升级后无线连接安全性更高。 ○ 对隐私安全比较敏感:如果你不希望应用越权访问敏感数据,或者不希望系统存在已公开的安全风险,那么这类安全补丁值得安装。。不过需要提醒的是,系统安全补丁的意义就在于提前降低风险。如果你没有明确不升级的理由,从安全角度出发,还是建议及时更新。 
近期文章精选: 苹果AI国行开启测试:迟到两年,终于来了 鸿蒙终端破9000万:华为操作系统的“亿级拐点”来了 买了iPhone Duo,哪些App已经能用了?最新适配名单来了 支付宝12.12.38版本更新:折叠屏、液态玻璃 微信 8.0.80 版本来了:折叠屏适配、液态玻璃开关,还有这些隐藏变化
11 月 12 日,苹果又悄悄推送了一个系统版本。iOS 27.2.1 正式版开始向符合条件的 iPhone 机型推送。
和以往的大版本更新不同,这次 iOS 27.2.1 没有带来新功能,也没有界面变化,官方更新说明只有一句非常简短的描述:
本更新提供针对 iPhone 的错误修复和安全性更新。很多用户看到“没有新功能”可能会犹豫:
iOS 27.2.1 更新了什么?
根据苹果安全公告和公开报道,iOS 27.2.1 修复了多个安全漏洞,涉及 iMessage、蓝牙、AirPlay、App Intents、Brotli 等组件。
1. iMessage 群聊隐私风险被修补
这次最受关注的问题之一,就是 iMessage 群聊相关漏洞。
修复前可能存在两类风险:
- 远程攻击者可能绕过授权机制加入群聊,并接收群内消息;新加入群聊的用户,可能访问其入群前发送的历史内容。
- 对于经常使用 iMessage 和家人、同事、朋友沟通的人来说,这个修复比较重要。因为群聊里可能包含地址、照片、文件、工作安排等隐私内容,一旦被异常访问,风险不小。
2. 蓝牙和 AirPlay 配对安全得到加强
iOS 27.2.1 还修复了多项无线连接相关漏洞。
其中,蓝牙方面此前存在风险:处于蓝牙通信范围内的攻击者,可能绕过配对码尝试次数限制;恶意蓝牙设备甚至可能在没有用户交互的情况下与设备建立配对。另一项蓝牙漏洞还可能导致进程内存被破坏。
AirPlay 方面,相关进程的配对码尝试限制也得到了加强。
这类问题听起来比较技术化,但实际场景并不遥远。比如:
- 在地铁、商场、机场等人流密集场所;
- 经常连接蓝牙耳机、车载蓝牙、智能音箱;
- 经常使用 AirPlay 投屏到电视或投影设备。
如果你属于这些使用场景,建议把这次更新看作一次“无线连接安全加固”。
3. App Intents 越权访问风险被修复
iOS 27.2.1 还修复了 App Intents 组件的一项授权漏洞。此前,该漏洞可能导致应用访问用户敏感数据。
App Intents 与系统快捷指令、应用间调用、自动化操作等能力有关。虽然普通用户不一定能直接感知到这个组件,但它涉及应用权限和数据访问边界,修复后有助于降低应用越权读取敏感信息的风险。
此外,Brotli 数据处理组件的越界写入问题也被修复。处理特制输入时,该问题可能造成内存损坏。
哪些人建议尽快升级?
要不要升?可以这样判断: