ARTICLE · 1374617
银行有灾备、空管有冗余,公司源码怎么不让技术员拷走?
这几天,大洋彼岸的科技圈和金融圈都不太平。银行App大面积中断,官方查出的原因是软件漏洞和老旧硬件;全美空域一度暂停起飞,起因是“铜缆换光纤”作业中新路由器数据过载,干扰了空管通信;就连大家常用的Claude也出现服务中断,原因是上游微软的认证故障。
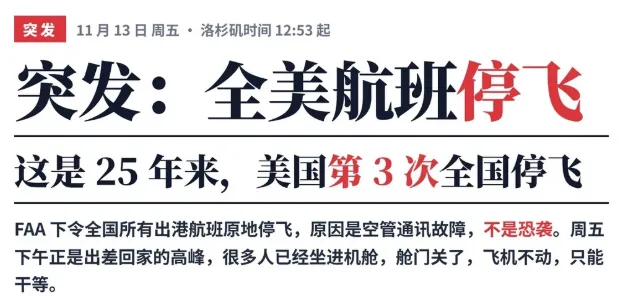
官方最终都排除了黑客攻击,但这反而给所有企业老板敲响了警钟:连银行、空管、顶尖AI公司的基础设施都会因为“日常漏洞”和“单点故障”瞬间停摆,那你们公司那些毫无防护的核心源代码,真的安全吗?
很多研发型企业的命根子,就躺在技术员的电脑里。面对核心人员离职、日常拷贝,源码怎么不让技术员拷走,成了让无数老板头疼的隐疾。
物理世界的高铁有双车头,电网有备用电网,但在数字资产的世界里,很多公司的源码却处于“裸奔”状态。想要真正堵住研发资料的漏洞,不能仅靠员工的自觉,更不能只靠一纸保密协议,而是需要一套从“出入口”到“屏幕前”的层层防御体系。
第一层:管住外设的“嘴”
技术员想带走源码,最原始也最常用的方法就是插U盘或移动硬盘。如果电脑毫无防备,一个几十块钱的U盘就能卷走公司几年的心血。
怎么做?不能一刀切地把所有接口全禁掉,这会影响正常办公。有效的方法是U盘实名制与加密U盘。系统可以设定,只有经过管理员审批、实名绑定的特定U盘才能在这台电脑上使用;外来U盘、私人U盘插上就是“无反应”。并且,每次向U盘写入文件,都需要管理员收到申请并审批,让每一次复制都有迹可循。
第二层:锁住文件的“腿”
有些技术员不用U盘,而是把代码打包,通过微信、QQ、网盘往外发,或者直接拷到公司的共享目录里。
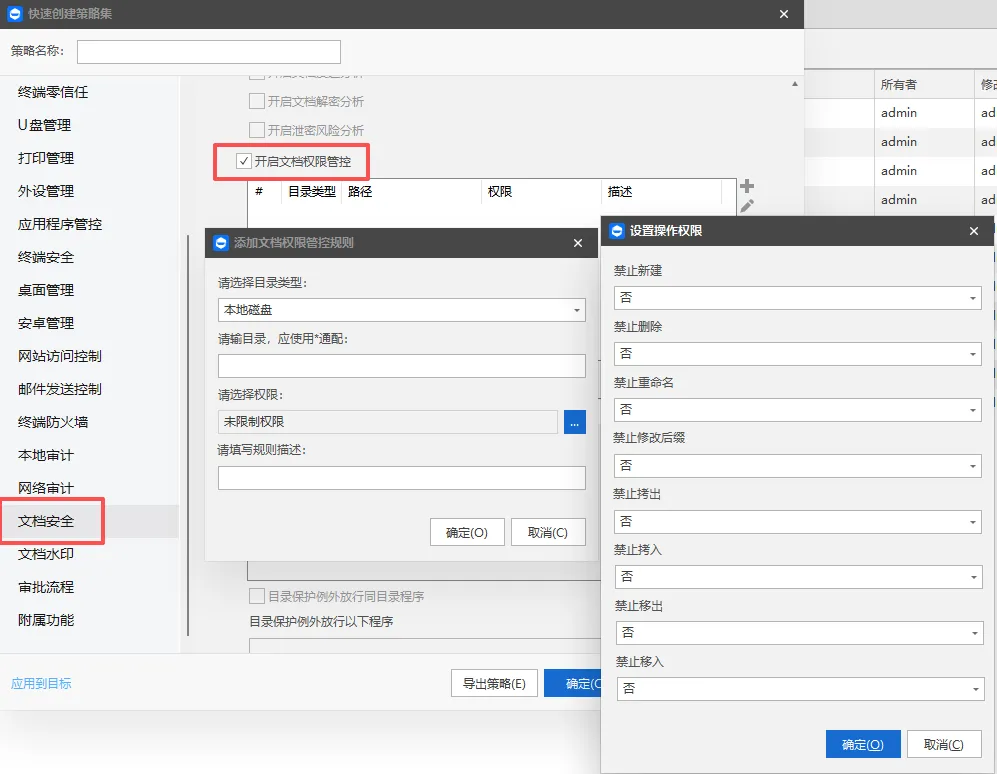
这就要求系统具备精细化的文档/目录权限管控。针对本地磁盘、USB存储设备、共享目录,管理员可以精准配置权限。比如,你可以规定某个源码文件夹“禁止拷出”、“禁止移出”、“禁止后缀修改”,哪怕技术员强行打包,系统也会在底层直接拦截。同时,配合加密网关与安全区域,不同部门(如研发部与销售部)的加密文档互相隔离,即便源码流到了别的部门,打开也是一堆乱码。
第三层:盯住屏幕的“眼”
现在的智能手机像素极高,技术员拿手机对着屏幕“咔嚓”一拍,再高明的软件也防不住。
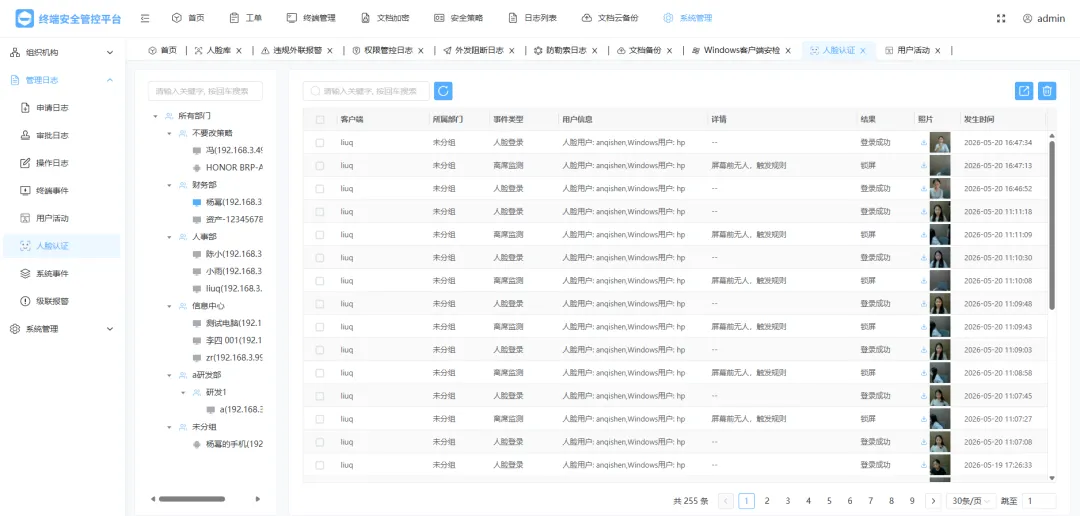
针对这种物理泄密,离席检测功能显得尤为重要。电脑自带的摄像头会利用深度学习算法,实时分析屏幕前方的画面。一旦识别到有人拿起手机对准屏幕,系统会在毫秒级触发锁屏,屏幕内容瞬间隐藏。这种“防偷拍”机制,能极大震慑想通过拍照留存代码的人。
第四层:挡住远程的“门”
现在混合办公很普遍,技术员在家连上公司内网,就能下载源码。这时候,零信任功能就是最后一道保险。在纯软部署下,系统可以隐藏公司业务系统在公网的真实地址,让内网应用“隐身”。只有安装了客户端且经过授信的终端,才能建立访问隧道,彻底杜绝了外部非法设备连入内网窃取代码的可能。
第五层:留下追溯的“底”
防护不是为了监视员工,而是为了在风险发生时,有据可查。通过时间画像和AI Insight,管理者可以清晰地看到终端在各时段的操作轨迹,包括运行了什么程序、访问了哪些网页、操作了哪些文档。结合文件风险预警,一旦出现异常的大量文档发送或解密行为,系统会立刻触发警报。
银行有灾备,空管有冗余,这是为了防止系统崩溃;企业部署终端安全管理,是为了防止核心资产被“连锅端”。源码怎么不让技术员拷走,答案不在于把人当贼防,而在于用技术手段建立起一套看不见的、坚不可摧的数字围栏,让核心资产真正掌握在企业自己手里。