ARTICLE · 1385560
Cursor 突然开源插件规范正面硬刚 Claude Code:你的 IDE 正在变成 Agent 的奴隶
GitHub Trending 榜首近期被一个官方仓库占据,该仓库即为 **cursor/plugins**。
没有铺天盖地的公关通稿,Cursor 官方公布了标准化插件规范。翻开该仓库的目录结构,习惯于传统扩展开发的工程师注意到了一个根本性变化,即规范中没有包含任何用于构建图形用户界面的代码。
这里没有侧边栏视图注册,没有状态栏按钮渲染,也没有绑定快捷键的事件监听。整个规范由 .cursor-plugin/plugin.json、rules/*.mdc、skills/**/SKILL.md 以及一系列内嵌的 mcpServers 构成。
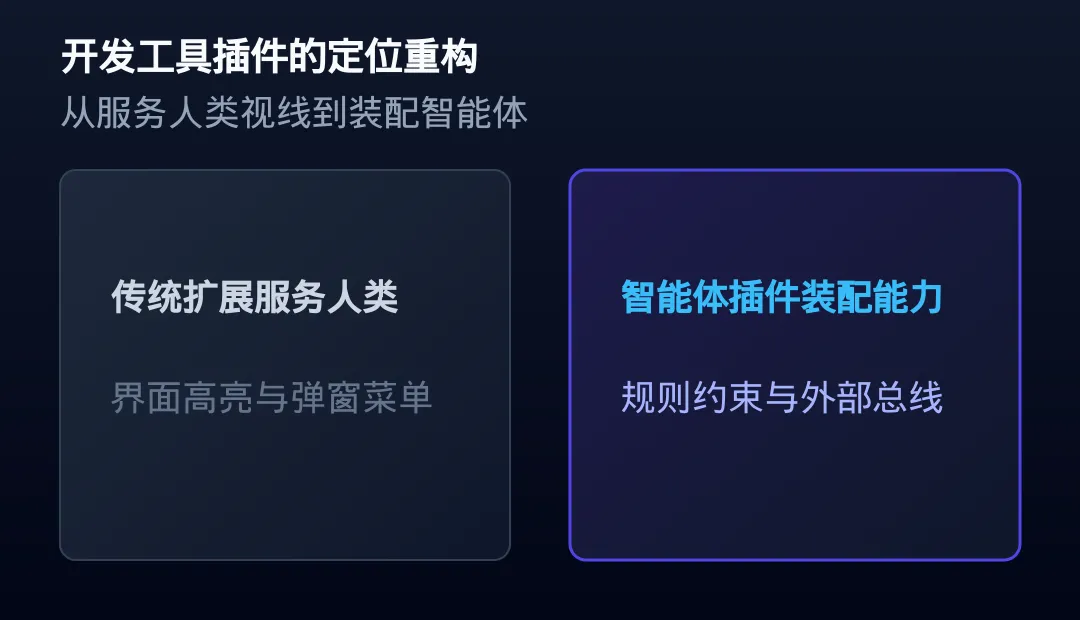
与此对应,终端环境中的 claude-code 近期连续发布三个版本,将多智能体编队与代码执行模式合流。过去二十年的集成开发环境插件都在争夺人类的视觉注意力与键盘输入;Cursor 的官方插件规范没有一行配置用来画界面,全部用于为智能体灌装推理约束与外部工具。
─ ─ ─
01
SECTION 01
插件规范剥离了图形用户界面的外壳
要理解这次架构转变的深度,需要对比两代开发工具扩展的物理构造。
在传统的 Visual Studio Code 生态中,开发者是交互的绝对核心。扩展主要承担三项基础职责。其一是借助语法定义文件为代码提供色彩渲染。其二是在活动栏展开树状视图以响应开发者的鼠标点击。其三是在光标停顿处弹窗展示参数提示与自动补全。
所有扩展机制的设计目标,都在于配合人类的视觉捕获与键盘敲击。
然而 Cursor 官方开源的 schemas/plugin.schema.json 彻底颠倒了这一逻辑。该架构文件定义了 21 个核心字段,以下是符合官方规范的 .cursor-plugin/plugin.json 清单定义。
分析这份清单中的六项核心机制。
• rules 属性采用结构化的前置规则约束智能体的逻辑推理边界。• skills 属性负责封装领域特定的工程执行流。• agents 属性定义专业化子智能体,实现代码生成与安全性审查的职责分离。• hooks 属性在提示词拼装与文件改写等关键生命周期触发确定性审计脚本。• mcpServers 属性为智能体挂载数据库与外部云服务的物理操作连接。
六大模块无一面向人类操作设计,它们全部是交付给智能体的心智模型与行动总线。
─ ─ ─
02
SECTION 02
代码编辑区退化为智能体的输出画布
当此类插件被载入编辑器,工程控制权发生了深刻转移。
在传统的软件开发模式中,编辑器是人类工程师的操作台。工程师主导代码构建,插件仅扮演辅助量具的角色。
而在规范化的插件体系下,系统出现了明显的分工重组。规则解析与模式匹配由智能体自主执行。数据库连接与环境探测由智能体通过协议发起。潜在的语法异常与注入风险由后台脚本完成拦截。
开发者的物理角色随之发生位移。工程师输入目标描述,智能体调度工具链完成推演,并将生成的变更高频投递到工作区。
集成开发环境由此退化为智能体的执行宿主,中央代码窗口变成了呈现生成结果的实时画布。
这种退化带来了直接的性能后果。在实测中,未加隔离的全局规则会导致每次请求的输入上下文突破数万 Token,而编辑器为了维持数十个文件的实时追踪,不得不持续占用大量内存用于 AST 树缓存。面向智能体的架构优化,核心正从打字补全转向限制无效的上下文漫延。
─ ─ ─
03
SECTION 03
终局之战走向图形宿主对决终端蜂群
当编辑界面演变为输出画布,桌面级重型渲染架构的必要性面临考验。
这直接引申出当前技术生态的两条发展路径,即图形化智能体宿主与无界面终端编队的正面对决。
| 载体形态 | ||
| 装配机制 | .cursor-plugin | CLAUDE.md |
| 协作方式 | ||
| 资源消耗 | ||
| 适配场景 |
图形化路线的逻辑在于将完整的上下文、企业私有规则以及交互确认链路整合在客户端内。实测运行中,Cursor 保持着完备的上下文跟踪与行级差异着色能力,只要工程验收仍然依赖视觉确认,图形化宿主就保持着对开发者注意力的控制力。
终端路线则采取了轻量化的进程调度。Anthropic 在 claude-code v2.1 中剥离了渲染开销,直接在操作系统 Shell 中并发派发子智能体,由 Git 工作树承担状态隔离。
一种路线将编辑器改造成智能体的交互控制台,另一种路线则选择绕过图形界面直接管理代码仓库。
─ ─ ─
04
SECTION 04
团队工程资产从散落规则到标准打包
无论开发团队选择何种路径,一个确凿的趋势在于,在代码仓库根目录散落放置非结构化提示词文件的开发方式已经难以为继。
规范化的插件工程要求研发团队将零散规则重构为可复用、可审计的资产。
第一项实践,建立标准的单插件目录拓扑。
避免将大量异构提示词堆叠在单个文本中,应当按功能边界拆分独立目录。
第二项实践,利用钩子机制建立确定性防御卡点。
大语言模型具有天然的概率波动。利用规范中的生命周期钩子可以在输入送出前注入硬性断言。
第三项实践,配置规则针对文件模式按需加载。
在具体规则文件中配置路径匹配模式,减少全局上下文膨胀。
─ ─ ─
05
SECTION 05
智能体生态重构留给研发团队的工程防线
插件规范的开源公开标志着开发范式的转移,即编写代码不再仅仅是人类向机器敲入指令,而是机器在预设规则下对工程环境的重塑。
研发流程必须建立对应的防御边界。在真实的团队落地中,未受约束的 MCP 服务可能由于凭证过度授权而导致生产数据库被意外修改,而缺乏文件过滤的插件可能导致私有密钥混入上下文。
工程防护的核心动作由此演进为三项具体实践。在代码审查流程中强制增加对 .cursor-plugin/ 变更的独立安全审计。在 CI 流水线中核验所有外部工具的最小权限配置。以及在本地执行环境中部署可一键熔断智能体进程的物理拦截机制。
当现代集成开发环境已经演进为智能体的宿主平台,软件工程的控制权防线必须建立在清晰的架构边界之上。
我是随机比特,专注分享 AI Agent、Coding Agent 与一线研发实践。
如果你觉得今天这篇有收获,欢迎点赞、在看、转发支持,我们下篇见。