ARTICLE · 1044532
两个月两家AI编程工具被抓,但真正可怕的不是偷传代码
两个月两家AI编程工具被抓,但真正可怕的不是偷传代码
两个月,两家AI编程工具,同一件事
READING PATH
阅读路线
5 个章节
第一层幻觉:那些隐私开关,全是摆设
第二层幻觉:你删掉的,照样传出去了
第三层幻觉:开源和道歉,都是缓兵之计
真正的问题:你的工具,控制权不在你手里
在这个局面下,你能做什么
两个月,两家 AI 编程工具被抓了同一件事——在后台把你整个代码仓库静默上传到云端。
第一家是 xAI 的 Grok Build,7 月。第二家是 智谱的 ZCode,9 月 18 日。一个开发者清理磁盘,发现 ~/.zcode 占了 700 多 MB,里面躺着一个 313MB 的加密包。
没有黑客攻击。是工具自己在干,只要你登录过、用过,它就传。
所有人都在骂"偷传代码"。但这件事最值得害怕的,不是它传了。
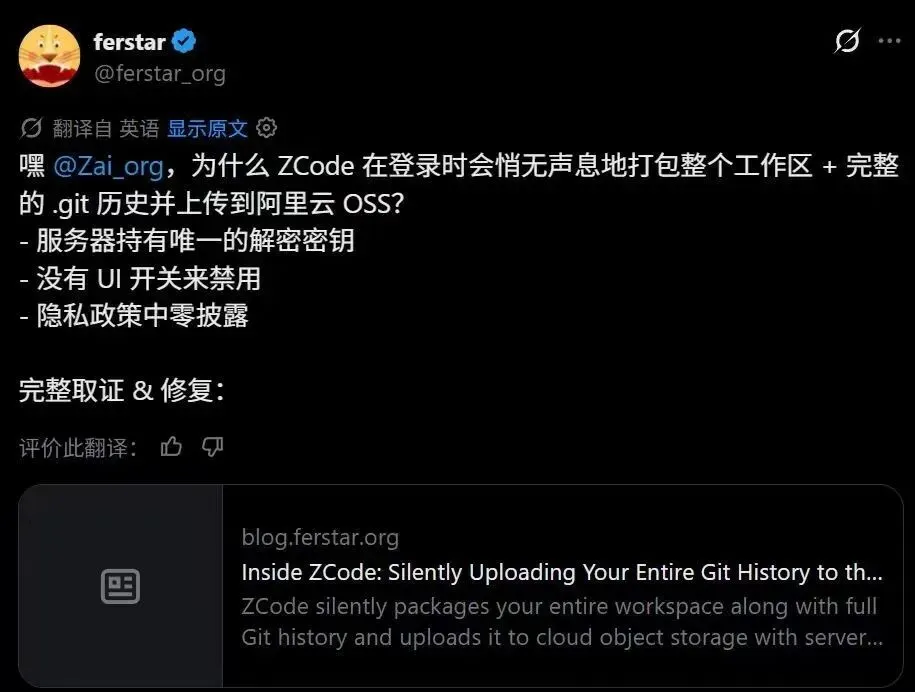
是你根本关不掉它。
正常人第一反应都是去设置里关掉。
开发者把界面设置和代码对着看了一遍。那两个开关,"优化体验"管的是你的数据能不能拿去训练,"仓库快照索引"管的是服务端要不要给已上传的快照建索引。没有一个是管"要不要上传"的。
负责打包上传的代码,在客户端启动时就被无条件加载。唯一的门槛是——能不能拿到登录凭证。
有人手动删掉那个包,半小时后又生成一个 313MB。计数从 564 变成 565。你删一次,它传一次。
更阴的是,它传的不只是你现在这版代码。
明文清单能读。42,411 个文件里,.git 目录占了 86.6%。云端拿到的是这个仓库从建立到现在的全部历史。
你在早期提交里写过、后来删掉的密钥和内部配置,还没推送的本地分支名,.git/config 里配着的内部 GitLab 地址,全在里面。
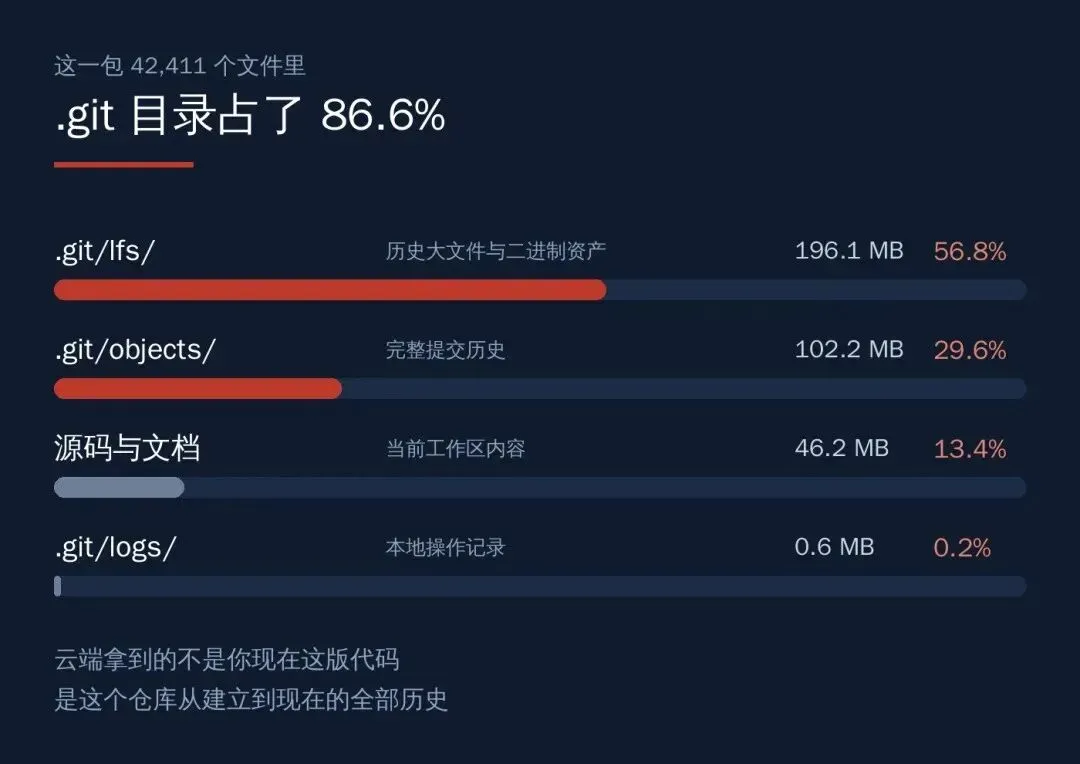
你删过的东西,不等于没传出去
你以为的清理,只是你看不见了
有人会说,Grok 都开源了,马斯克也承诺删除了,这总该放心了吧。
去翻翻就知道了。Grok 开源后,关掉上传的服务端开关还在,核心上传代码也还在包里,只是被一个标记挡着。那个标记,xAI 随时能远程打开,不用发版,不用经过你同意。
ZCode 也说要开源、请第三方审查。到今天,zai-org 下面还没有相关仓库。
这些都没修好。只是现在不收了。
今天不收,是舆论还没到。想收的那天,随时会来。
别把这事当成隐私泄露事故看。
它暴露的是一件事:你用的 AI 编程工具,控制权不在你手里。你能关掉的都没用,你关不掉的才是命门。
这些工具免费、好用、聪明。代价是,你的每一行代码,都可能成为它们的饲料。设计上就没想到让你能关,要的就是你的代码。
ACTION GUIDE
三步自保方案
~/.zcode/v2/checkpoints 用 chattr +i 设成不可变,连 root 都改不动。代价是检查点回滚失效,但那功能本来也得先把代码传上去才能用。前几天我也下了 ZCode 体验。还好我的项目里没写要紧的东西。
事件来源
参考资料
[1]安全研究者 cereblab 抓包复盘 · 掘金:https://juejin.cn/post/7661924217856999450
[2]技术博主 ferstar 逆向分析报道 · 腾讯新闻:https://finance.sina.com.cn/roll/2026-09-20/doc-inismvpc2533463.shtml