ARTICLE · 1102077
Claude上线2000款插件与Agent,企业如何封堵第三方连接器穿透风险
大模型平台正在光速走过智能手机当年的应用商店之路。
2026 年 9 月 23 日,Anthropic 正式推出官方应用中心 Claude Marketplace。对于开发者与企业客户而言,这一举动将大模型的应用场景推向了前所未有的繁荣阶段:
平台首发提供了超过 2,000 款开箱即用的插件(Plugins)与连接器(Connectors),涵盖了 Atlassian(Jira、Confluence)、Google Workspace、微软企业全家桶、Notion 以及 Salesforce 等几乎所有主流企业办公平台;客户可以直接使用预先承诺的 Anthropic 算力额度,一键采购 CrowdStrike、Cursor、Harvey、Legora 和 Snowflake 等第三方厂商提供的垂直智能体。
整个生态的底层技术桥梁,正是 Anthropic 牵头推进的开放协议 MCP(Model Context Protocol)与 Agent Skills。通过统一标准,大模型可以自由调用外部工具,读取外部数据,在不同业务系统之间穿梭作业。
但在繁荣的生态狂欢背后,企业安全团队正在迎来一场严峻的数据治理挑战:当员工只需在网页对话框中轻点两下鼠标,就能把企业的核心 Jira 工单、销售线索库与内网文档挂接到未经验证的第三方 MCP 节点上,企业原有的数据出境防线正被直接穿透。
隐秘通道:第三方连接器如何带走核心数据
在传统企业 IT 治理体系中,企业引入一款新软件或 SaaS 插件,通常需要经历漫长的网络准入审查、单点登录(SSO)集成以及合规审计流程。数据流转的边界清晰受控。
然而,大模型平台的“应用市场化”,正在彻底架空传统的 IT 采购与网络准入门禁。
由于原生平台目前主要采用“最终用户自主授权”的设计模式,一名普通销售代表为了快速生成汇报,可以在 Claude 界面中直接通过 OAuth 绑定公司的 Salesforce 账号;一名研发人员也可以为了排查缺陷,直接挂接企业内部的 GitLab 或 Jira 仓库。
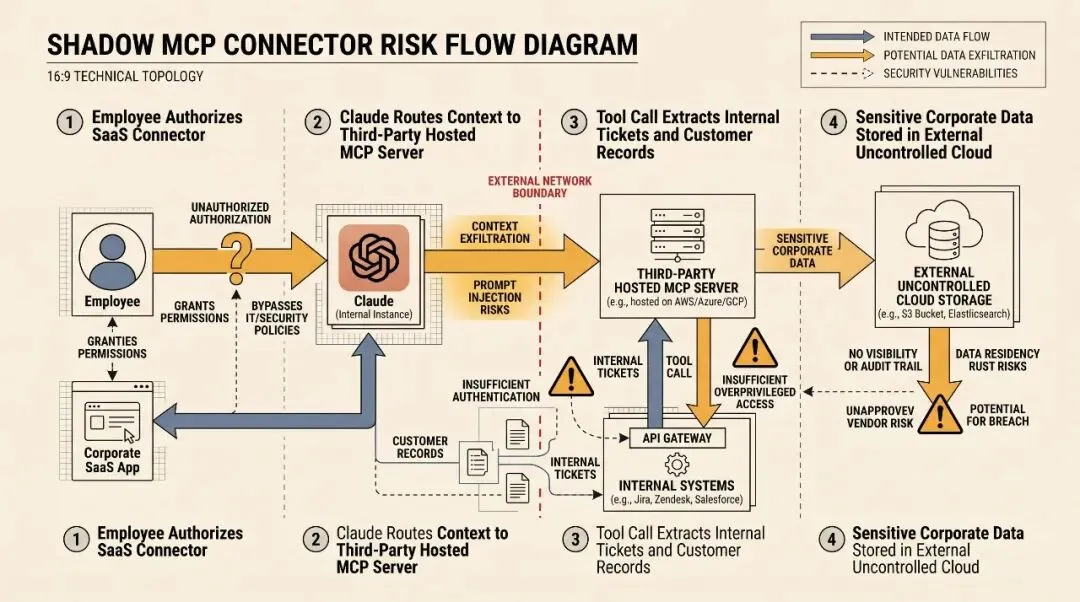
这一过程引发了三重极具隐蔽性的安全风险:
1. 影子连接器与不可控的第三方中转
上架应用市场的很多 MCP 连接器是由独立第三方开发者自建并部署在外部公有云上的,缺少原厂直接运维。当大模型触发这些连接器的 Tool Call 时,用户的原始输入、对话上下文以及从上游工具拉取的大段内网数据,会被原封不动地发往第三方服务器。敏感数据在企业安全网关毫无察觉的情况下完成了物理出境。
2. 混淆代理人(Confused Deputy)攻击
在多工具协同的长程任务中,如果一个连接器接收了未充分清洗的外部不可信内容(例如来自公网的客户咨询邮件或抓取的网页),攻击者可在文本中潜藏间接提示注入指令。这些恶意指令能够操纵主模型,下达调用已绑定的高权限 Jira 连接器的指令,将内部工单元数据批量外发至攻击者控制的外部 Webhook。
3. OAuth 权限泛滥与长期凭据遗留
为了减少开发摩擦,大量第三方连接器在申请 OAuth Scope 时索取通配型读写权限(如 repo:all 或 data:read_write)。一旦员工绑定后遗忘了解绑操作,这些长期有效的凭据将持续滞留在外部云端,成为企业内部资产的长期暴露面。
认知纠偏:官方伙伴认证不等于数据平面免检
面对数据泄露担忧,部分团队寄希望于平台方的应用审核机制。
Anthropic 官方确实为 Marketplace 设立了合作伙伴认证准入,并引入了埃森哲(Accenture)、波士顿咨询(BCG)和德勤(Deloitte)等咨询服务网络。然而,安全团队必须清醒认识到:官方的审核主要集中在开发者的商业资质、应用稳定性以及 API 格式规范上。
这种商务与合规审核,无法在真实的数据交互平面(Data Plane)替企业承担数据保护责任。平台方无法代替具体的企业判断某份特定的财务报表或研发源代码是否允许传输给第三方连接器。把应用安全寄托在平台商城的外部信誉上,是企业数据治理中最常见的被动假设。
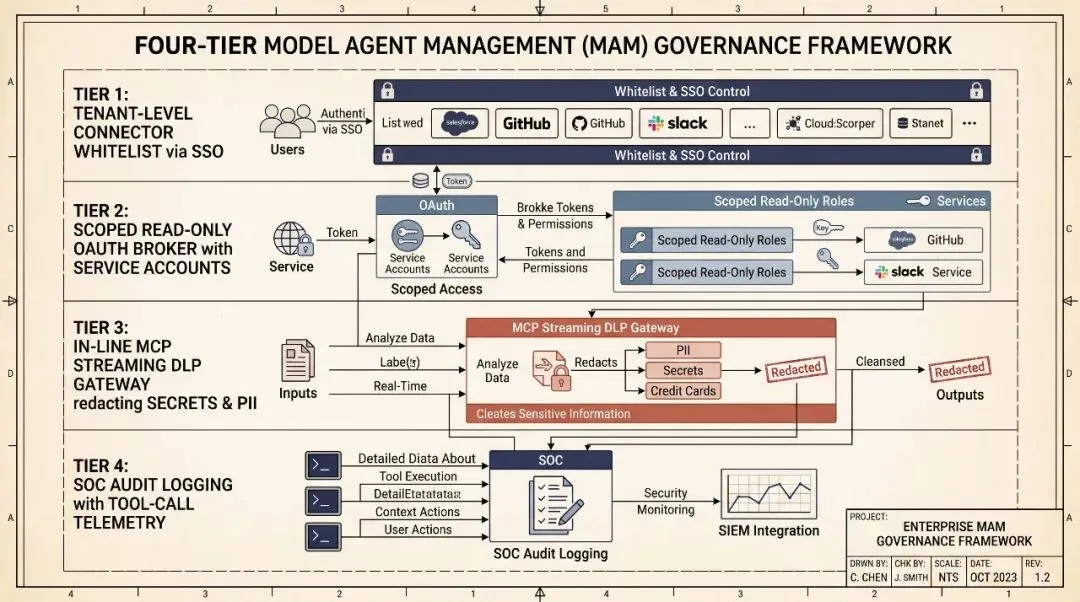
落地实操:企业阻断生态穿透的四道防线
面对不可逆转的 Agent 应用市场浪潮,一味完全封禁公网大模型并不现实。企业应当像当年部署移动设备管理(MDM)一样,在企业网络与大模型应用之间构建专属的“模型智能体管理(Model Agent Management, MAM)”防御体系:
1. 租户级集中准入白名单(MAM Whitelist)
在企业级身份提供商(IdP,如 Okta、Azure AD 或飞书 SSO)层,接管大模型平台的企业租户策略。强制关闭普通员工自主绑定 Marketplace 连接器的权限。所有第三方 Connector 和 Agent 必须经过企业安全团队的代码审计、隐私条款审查与架构评估后,由管理员统一开启与按需下发。
2. OAuth Scope 最小化收敛与服务账号代持
严禁员工使用个人管理员权限直连核心 SaaS。企业应在内部建立统一凭据代理池,所有经批准接入 Claude 的连接器,只能绑定配置了极低权限的只读服务账号(Service Account)。通过行级与列级访问控制(Row-Level Security),将数据访问范围严格收窄至业务必须的最小子集。
3. 部署 MCP 出站流式 DLP 代理网关
在企业内部网络出口架设专门针对 MCP 协议与模型 API 的代理网关。对大模型向外部连接器发起的所有 Tool Call 参数与返回 Payload 进行实时协议解包。结合正则与语义匹配引擎,对涉及个人身份信息(PII)、商业机密关键词、代码库访问令牌以及密钥凭据的内容,在出站前实施强制替换或掩码脱敏。
4. 工具调用全生命周期可信审计
将所有智能体的工具调用明细(包括调用发起人、时间戳、目标 MCP 端点、传入参数及返回哈希)全量接入企业 SOC 安全运营中心。建立跨系统调用基线,一旦检测到某连接器在非工作时间大批量遍历文件系统,或触发高频跨系统数据搬运,网关在毫秒级内切断会话并触发风控工单。
大模型从“单兵聊天”迈向“平台生态”,赋予了企业前所未有的自动化生产力,但同时也把攻击面从本地模型外延到了成千上万个不可控的第三方节点。只有用硬性工程门禁筑牢数据边界,企业才能在这场生态重构中既享受到连接红利,又守住数据底线。