ARTICLE · 1138681
AI编程安全:低代码平台,软件安全新盲区
越来越多企业在用低代码平台搭应用:拖几个控件、配几条规则、设置几个审批流,系统很快就上线了,由于低代码平台的简单、快捷,很多业务部门很欢迎,但很多安全团队还没意识到,这些应用正在绕过他们熟悉的安全防护措施。
一、低代码平台彻底打破传统安全边界
在传统软件开发体系中,安全管控拥有完整、闭环的流程。任何业务系统上线,都需要经过需求评审、代码开发、代码审计、渗透测试等一系列环节,每一行有效执行业务逻辑的代码,都可被追溯、检测和管控。安全团队的核心工作,就是基于标准化源代码,排查注入、越权、泄露、绕过等各类漏洞,形成常态化安全防护。
而低代码的普及,彻底颠覆了这套运行数十年的安全流程,从根源上打破了传统安全的管控边界。区别于人工编写结构化源码的开发模式,如今主流低代码平台的核心生产模式是开发过程零源码产出、零人工代码干预、零研发流程审核,一个应用经过拖拽、配置等操作,就可快速形成和上线,而采用传统软件开发过程的安全检测手段,对低代码生成的应用进行安全检测则无从下手,因此传统软件安全边界,也被低代码平台彻底打破了。
二、低代码平台生成了哪些东西?
很多人以为低代码平台是采用拖拽的模式帮你少写代码、自动生成代码,并且最终生成的应用还是一段代码程序。但事实并非如此,在低代码平台上,操作的是可视化画布、表单、按钮、表格,设置字段的取值规则,并且定义点这个按钮之后做什么,再把组件和数据库表、第三方接口连起来。这些操作最终沉淀下来的,不是传统意义上的源代码,而是一份份平台私有的配置与元数据、数据访问规则、工作流定义、连接器映射等元素。
而随着AI编程时代的到来,生成式AI正在让这些低代码平台生成的应用,以空前的速度被批量生产,现在不少低代码平台已经和AI深度结合,允许用户用一句自然语言描述需求,AI就自动生成页面结构、数据模型、工作流和接口绑定,用户确认后直接部署,过去低代码平台要拖一阵子的配置,现在有了AI的加持,可在更短的时间内就能生成一套应用程序。
虽然低代码平台不生成代码,但真正的可执行代码,是平台运行时在后台统一解释、渲染、执行,换句话说,业务逻辑被写进了配置里,而配置只有这个平台自己的引擎才读得懂,你在企业代码仓库里几乎找不到对应源码,自然也无法用看代码的方式去审计它。
三、低代码平台生成的应用安全吗?
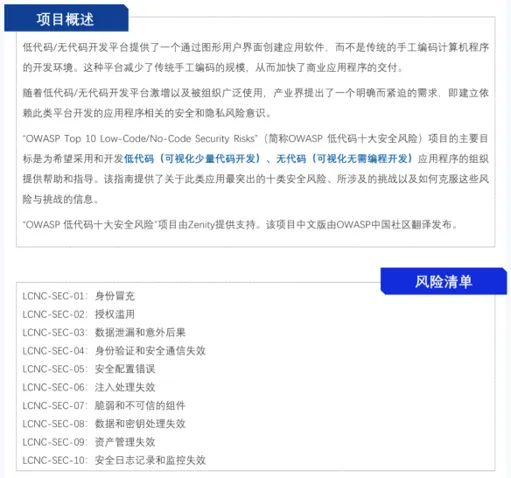
低代码平台这种模式带来了巨大的软件开发效率红利,但也悄悄改变了风险的载体。虽然看不见代码,但不代表没有安全问题。恰恰相反,低代码的种种特性,让漏洞更容易被制造、也更难被发现。OWASP专门设立了《低代码十大安全风险》,列出的风险包括身份冒充、授权滥用、安全配置错误、资产管理失效等问题,覆盖了低代码平台应用的安全风险。
低代码漏洞往往是引擎+配置组合产生的,单独看配置看不出风险,但在应用运行起来执行的时候,引擎负责解析配置、连接数据库、转发接口,业务配置定义业务规则,漏洞可能来自引擎本身缺陷,也可能来自业务人员编写的错误配置。
我们过往在企业安全评估中发现不少案例:例如:某企业低代码搭建的客户资料表单,配置里忘记开启数据权限,任意登录用户可查询全部客户手机号。例如:工作流配置的流程,外部用户可篡改审批节点。
多数企业安全人员的认知中,软件安全风险主要集中在代码漏洞:SQL注入、XSS跨站、命令执行、文件上传漏洞等。但在AI低代码场景中,由于没有代码或者少量代码,显性代码漏洞大幅减少,并且也是传统代码审计工具完全无法识别的风险类型。
四、低代码平台应用如何安全治理
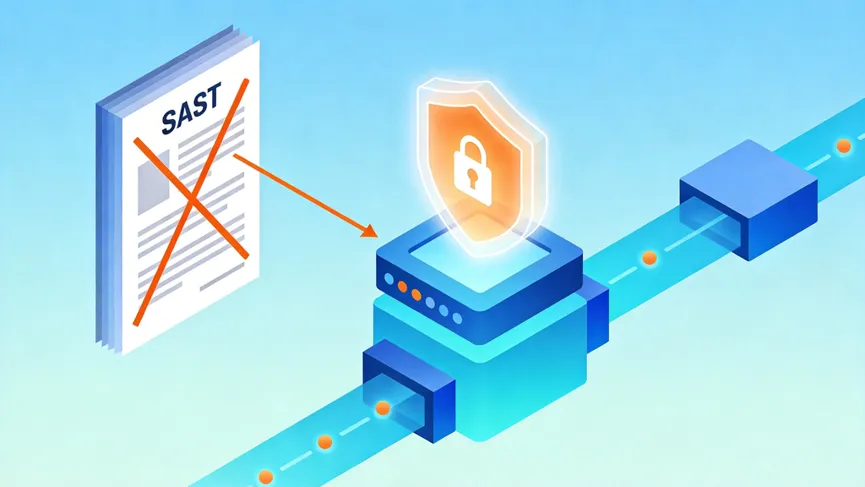
治理低代码,不能指望使用SAST、读漏洞报告,因为这既不现实,也不符合低代码平台应用的可测试形态。真正可行的方向,是把安全能力对齐到配置这一层,并融进平台的开发与发布流程。
1、首先是看得见。企业需要先摸清家底:建立跨平台的低代码应用清单,识别那些游离在IT视野之外的影子应用,明确每个应用的负责人、数据敏感度和业务重要性。
2、其次是看低代码的配置是否安全。针对低代码的检测,不能在源代码层面做,而要解析平台的元数据,例如:表单配置、数据访问规则、工作流定义、连接器映射,这些需要基于平台的架构来判断,例如:展示客户记录的表单有没有行级过滤,工作流会不会把敏感数据写进明文日志等。
4、最后是内嵌与自动化。安全检查应自动嵌入低代码应用的发布流水线,在部署前给出非技术用户也能理解和执行的整改指引,而不是一份专业报告;同时配合身份管控、最小权限和运行时监控,防止过度授权和数据外传。
五、结语
低代码平台是企业数字化的趋势,但也是企业软件安全的新盲区,低代码平台不会因为存在安全风险而停滞迭代,对于企业安全团队而言,逃避、忽视、沿用旧体系,只会让安全盲区持续扩大,唯有主动适配新型开发模式,重构低代码专属安全治理体系,补齐权限管控、配置审计、动态巡检的能力短板,才能在效率与安全之间找到平衡,守住企业数字化转型的安全底线。