ARTICLE · 1164863
再见了,越狱!iOS 27.2 TSS 越狱大佬访谈,全程配中文字幕
就在前两天的 TSS 漏洞的完整代码现在已经彻底公开了。
但是很遗憾的是,即使现在代码已经全部公开,依旧无法利用此漏洞进行在 iOS27.2 的系统上实现越狱了。
因为此漏洞已经被苹果官方进行通过服务器修复。对绝大多数人来说,好消息在开始前就已经被宣判“结束”!属于有点“遗憾”了!
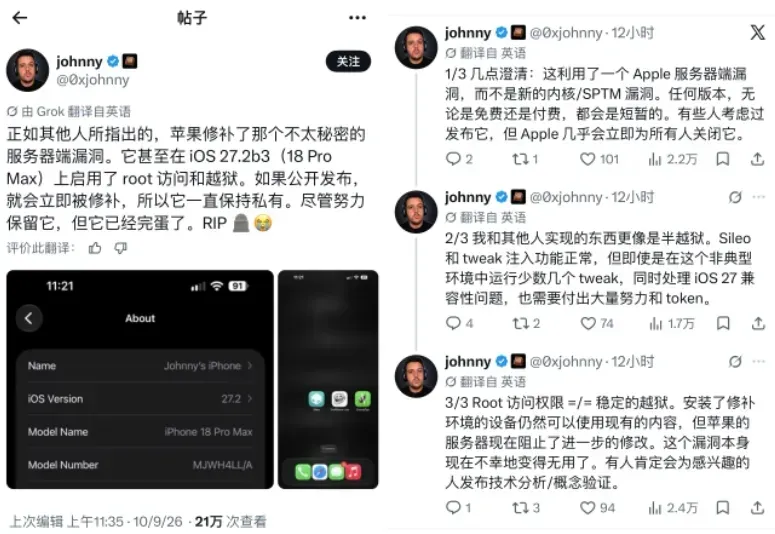
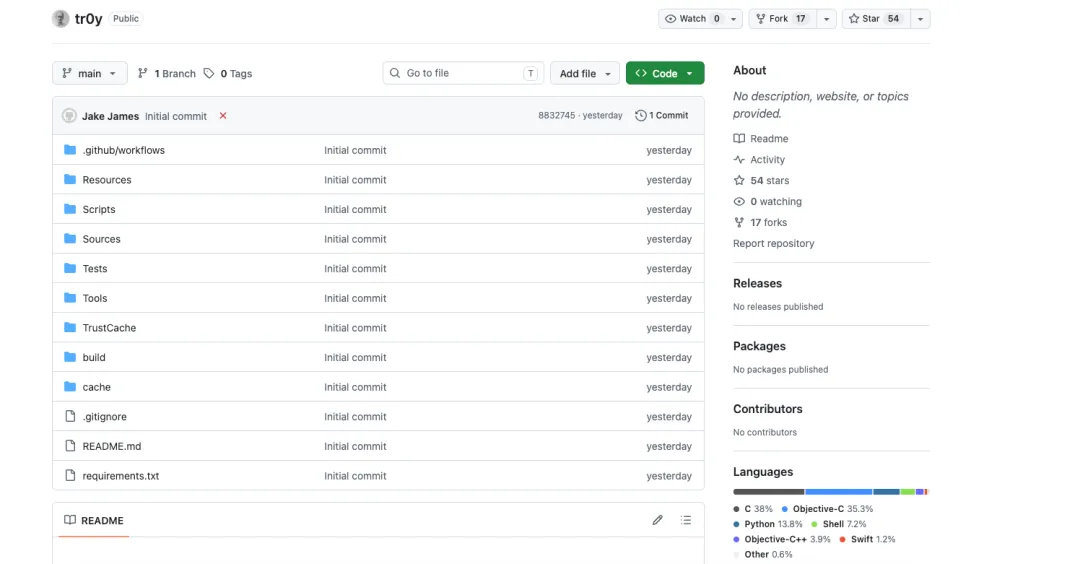
漏洞虽已被苹果在服务端彻底封堵,但开发者将完整项目代码直接开源到 GitHub。
知名开发者 Jake James 已在 GitHub 正式公开了该漏洞的研究项目,项目代号定为「tr0y」
代码仓库:https://github.com/jakeajames/tr0y
(先说明一下,此项目虽然已被公开,但是无法进行利用,仅作为学习研究)
这个消息值得每一个关心设备掌控权的读者细读,是因为它彻底撕开了苹果底层最神秘的“安全特权通道”。
它不是传统的系统破解,而是苹果自己犯下的失误。
通俗来说,苹果原本为极少数经过严格资质审核的安全研究设备(SRD)设立了一条专属绿色通道。
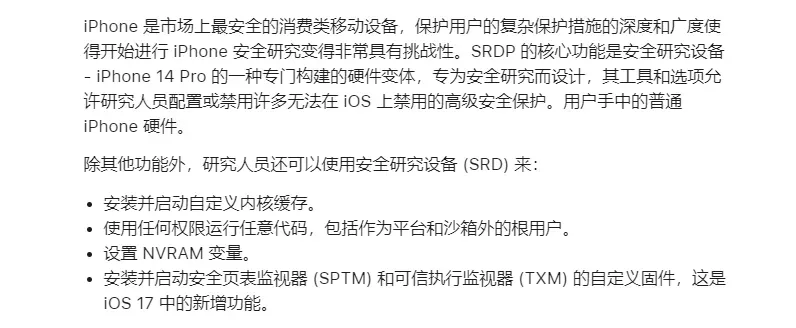
正常情况下,只有这些特权设备才能向苹果 TSS 服务器申请给自制 cryptex(一种能直接挂载进系统底层核心的加密根文件系统)签名。
然而,苹果的服务端逻辑出现了难以置信的配置漏洞:
任何普通设备只要提交自制镜像,服务器竟全盘同意并下发签名,直接赋予 TL8 最高信任级别以及全套 entitlements 权限!这意味着代码瞬间获得官方“盖章认证”
但因为控制权全在云端,苹果只需要在服务端修改验证规则、全面拒签普通设备,就能一瞬间切断所有通道,让本地所有系统版本的利用彻底失效。
与此同时,开发者 pam 更是成功邀请越狱大佬 opa334,放出了一场长达 1 小时 12 分钟的重磅深度访谈,把这起近十年最具戏剧性的安全事故完整呈现在公众面前。
一场原本足以颠覆 iOS 生态的“官方级特权”,在极客的惊叹与苹果的云端铁腕下已然落幕。
总结:
对于高系统版本的越狱属于是越来越困难,可利用的漏洞也是少之又少。此次漏洞只是服务器设计不严谨导致的,准确的说本次的 TSS 漏洞不能称之为漏洞,它是具有官方允许的。
所以说,想要玩越狱尽量保持现有的老系统,新系统的话越狱只会越来越困难。
那么问题来了:
你认为苹果这种“无需推送固件更新,就能直接在云端抹杀一切设备尝试”的绝对掌控权,是对用户安全的终极保障,还是把我们彻底变成了无法真正拥有手机的“最高权限”?