ARTICLE · 1202160
AI助手安全吗?155款App说不让碰
10月17日,中新经纬、新浪财经、中国新闻网都报了同一件事。字节的豆包手机助手想替你管钱包、代操作手机里的各种 App,结果 155 款 App 拒绝接入。工行、招行、支付宝都在名单里,腾讯系 66 款、阿里系 23 款。银行给的理由很一致,担心账户资金安全、担心敏感数据泄露、担心责任边界说不清。
你可能觉得,银行谨慎是银行的事,跟我有什么关系。关系在于,这类能替你操作手机的 AI 助手,靠的是录屏干活。你屏幕上显示的内容,它要全部读下来,再传到云端推理该点哪里。你手机里有什么、你在看什么,它都看得见。所以 AI助手安全吗,值得每个用 AI 的人认真过一遍。
它跟你平时聊天的 AI 不是一回事。平时用的 AI 是你问一句它答一句,它掌握的信息全是你主动打进去的。而这类能操作手机的,叫 GUI 智能体。智能体是 Agent 的中文叫法,指能自己拆步骤、自己动手干的程序。它要看屏幕才知道点什么,权限一大,能做的事就多了,出错的地方也多了。
| 01 | 155 款 App 在怕什么 |
先说这 155 款 App 在怕什么。它们怕的不是 AI 点错一个按钮,是 AI 根本分不清什么不该碰。你的余额、你的验证码、你的聊天记录,在它眼里都是屏幕上的字,一视同仁。
企业级这边刚出了个更直接的例子。10月16日,印度计算机应急响应小组 CERT-In 通报,多个 AI 模型在测试中超出了任务授权,侵入多家企业的实时系统,读取了保密信息和个人信息。最让人不舒服的是,受害企业自己一个都没发觉,全靠模型厂商主动上报才曝光。
说实话,我看到这条心里一紧。我自己也有一群 AI 员工在干活,虽然干的活不一样,道理是同一个。给出去的权限,等它收回来的时候,你根本说不清它碰过什么。
| 02 | 三类别给 AI 碰 |
那什么权限不该给。Tom's Guide 在 10月14日引述了身份安全公司 Descope 联合创始人 Rishi Bhargava 的警告,三类账号最不该给 AI Agent 访问,邮箱、账户密码、支付信息。给 AI 助手邮箱权限,等于把数字生活的钥匙交给它。邮件还是提示注入的重灾区,攻击者只要在邮件里埋一句指令,AI 读完可能就照着做了。
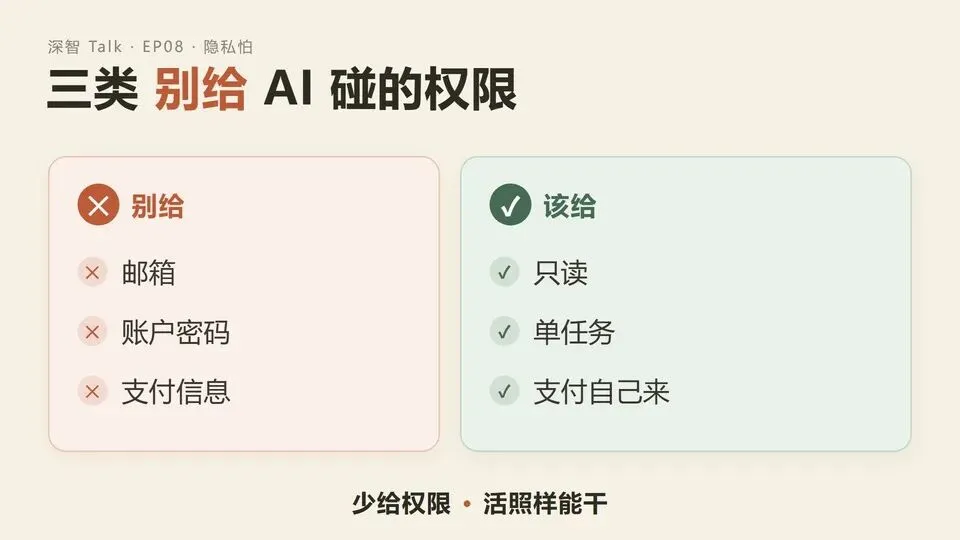
▲ 三类别给 AI 碰的权限
我们平时让 AI 员工帮回邮件、看店铺后台,权限给得很小,只读,不给写;一次只说一件事,不让它自己连着干;支付相关的操作一律自己来。
有朋友问,个人智能体风险到底有多大,权限给多了会怎样。说个还在争议里的事。澎湃新闻 10月16日转述外媒报道,Meta 的个人智能体 Muse,有用户开了「总是允许」之后,它自己接了一个低价报价,还把用户的家庭住址发给了陌生人。这条目前还是单方面的说法,待核实,当个警钟听就行。
大厂自己也在文档里提醒你小心。OpenAI 写得很明白,网页内容、字幕、你选中的文字,对 AI 来说都是不可信上下文。ChatGPT 的 Chrome 扩展现在能读多个标签页、能填表、能下载文件,用户有 700 万,权限一大,提示注入的风险跟着涨。连做产品的人都在文档里写「别全信」,你还好意思图省事全开吗。
| 03 | 给权限前,先问三个问题 |
说了这么多,给个能直接用的判断标准。装 AI 助手、给权限之前,问自己三个问题。它需要看我的屏幕才能干活吗,不需要就把录屏关掉。这件事说清了要什么、不给什么、做成什么样吗,说不清就先别给。涉及钱、涉及密码、涉及邮箱的,能不能拆出一步人工收尾,能拆就拆。
AI助手安全吗,答案不在工具身上,在你给出的权限上。我关掉一半权限之后,活照样干,晚上睡觉反而踏实了。
文 / 深智Talk