ARTICLE · 1240679
AI聚合平台22.72TB数据裸奔,企业怎么防
▼ 本文约 3700 字 建议阅读 10 分钟 ▼
AI聚合平台22.72TB数据裸奔,企业怎么防
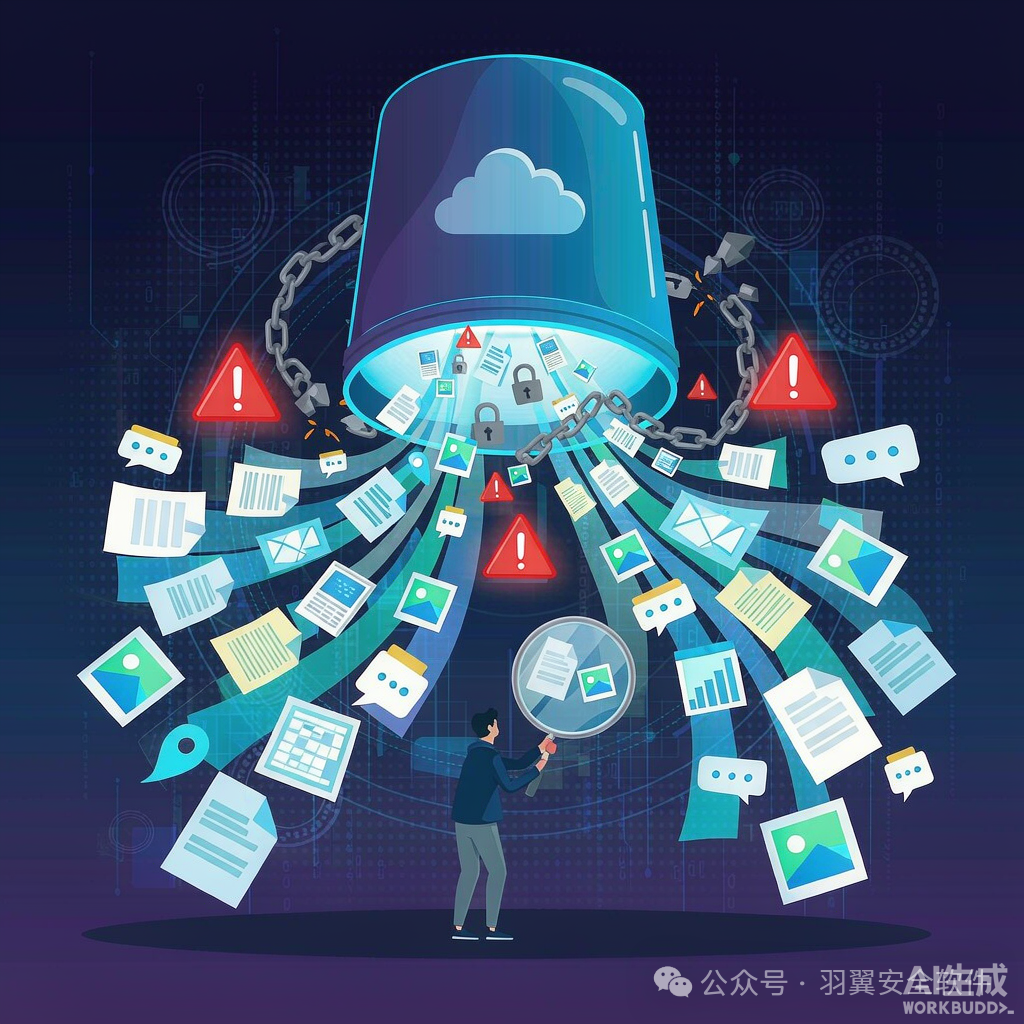
10 月 23 日,Cybernews 研究团队披露:一家名为 302.ai 的 AI 聚合平台,将一个未加密、未设置密码保护、可公开访问的 Azure 云存储桶暴露在公网上,其中存储了1760 万个文件、总量 22.72TB 的用户与企业数据。近 9TB 图片、7.7TB 视频、5.6TB 音频之外,还有约 500GB、超过 14.4 万条用户与 AI 的聊天记录——里面有用户主动提交的姓名、出生日期、地址等个人信息,也有企业拿它跑业务任务的痕迹,甚至包括某知名品牌客服机器人的完整对话。
一、22.72TB 都裸奔了什么?
这次事件最扎眼的不是"数据多",而是"数据杂"。研究团队梳理出的暴露内容如下:
聊天记录是最危险的部分:一条普通的"问 AI"对话,往往夹着项目的内部代号、客户名称、合同细节、未公开的财务或技术信息。安全团队指出,这类数据对网络犯罪分子而言是定制化钓鱼的金矿——攻击者能精确知道该冒充哪家公司、用什么背景、如何措辞,去骗下一个人。
研究团队联系了平台运营方,未获回应。目前该存储桶已被锁定,但三个关键问题至今没有答案:这个桶是平台自建还是外包的?从什么时候开始裸奔的?暴露了多长时间?
二、不是黑客攻破了谁,是"桶"根本没上锁
和最近一连串 AI 相关泄密事件一样,这次没有任何"攻破"动作:没有零日漏洞、没有钓鱼、没有勒索软件。一个配置错误的公开存储桶,谁路过谁就能看。
这暴露的是 AI 应用产业链上一环被普遍忽视的责任:AI 聚合平台替企业保管着大量"第二副本"数据。你把内部资料发给 AI 处理,数据就落在了平台侧——平台的服务器安全水平、存储加密策略、访问控制配置,直接决定了你的数据安全水位。而绝大多数平台的安全资质,企业用户从没核实过。
三、企业用 AI 办公,数据红线怎么划?
AI 办公安全不是"禁用 AI"就能解决的——员工会用个人账号、手机拍照、各种旁路绕过去。真正可行的是明划红线 + 技术兜底:
1. 分级授权:明确哪些数据可以进公开 AI(公开资料、通用模板),哪些只能进企业内部部署的 AI(客户数据、财务、源代码、图纸)
2. 平台审核:采购任何 AI 服务前,核实其存储加密、数据保留策略、合规资质,把"数据存在哪、存多久、谁加密"写进合同
3. 出口管控:在终端侧管控数据外发行为,敏感文件无法被随意上传到未授权的网站和 AI 工具
防泄密软件怎么选?AI 时代的三道防线
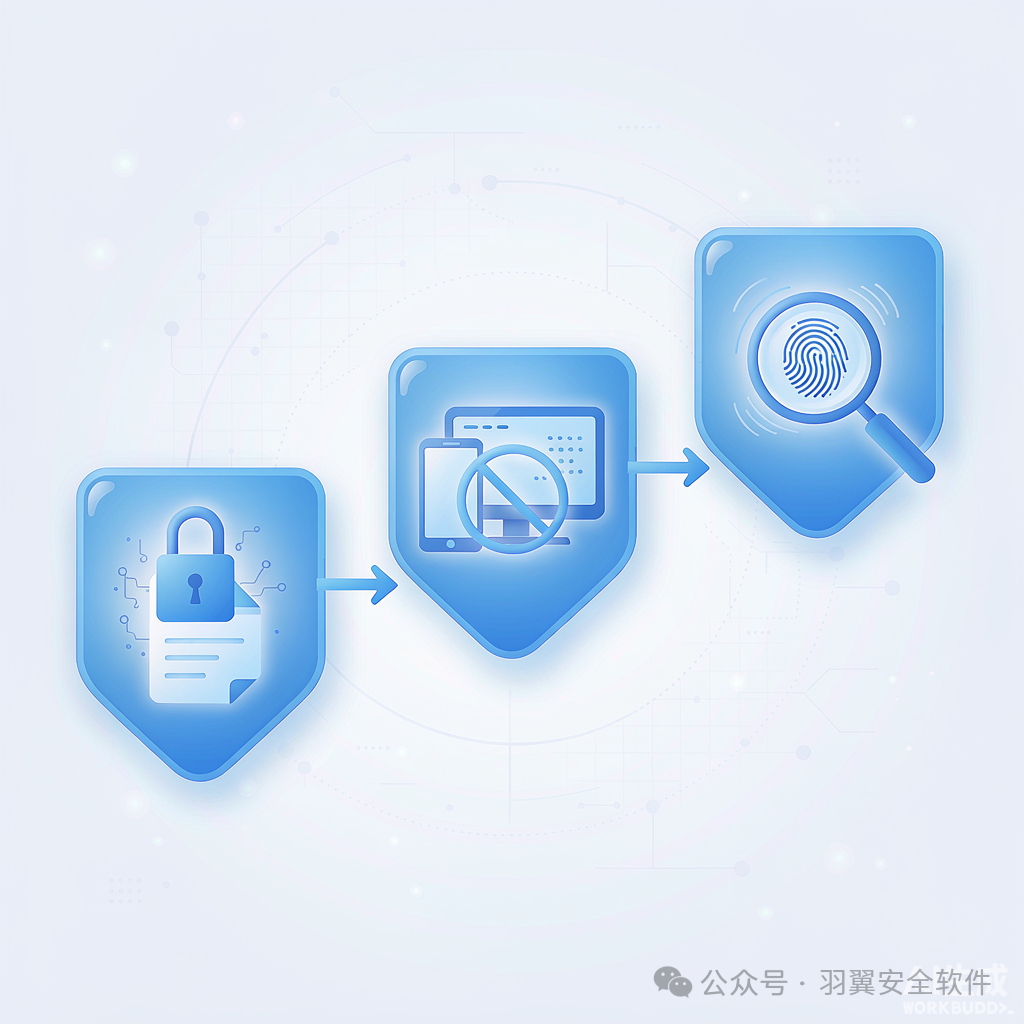
单点工具防不住"数据从各个出口流走"。成熟的做法是三道防线递进:
三道防线的逻辑是:防住源文件流出 → 防住屏幕被拍 → 万一泄密也能查到是谁。对"员工把文件传给 AI"这类场景,第一道防线尤其关键——透明加密之下,员工即使把图纸、报价单直接拖进 AI 工具,平台侧存下的也只是密文。
四、四步落地自查
结合这次事件,建议企业本周内完成四件事:
AI 工具本身没有原罪,302.ai 的问题也不止是"忘了上锁"——它是整个行业"重体验、轻安全"的缩影。企业要做的不是赌每一家 AI 平台都靠谱,而是把数据的最后防线握在自己手里:文件出厂即密文,屏幕拍了也是黑屏,真泄了也能溯源到人。
---
深圳市羽翼信息技术有限公司深耕信息安全二十余年,核心产品包括透明加密软件、电脑屏幕 AI 防拍摄系统与隐形水印溯源平台,为党政机关、金融、制造、科研等行业提供"加密防流出、防拍护屏幕、水印可溯源"三位一体的终端数据防泄密解决方案。