ARTICLE · 1273836
别让流氓软件拿到管理员权限 证书黑名单 + UAC 拦截 毒霸静默安装被一纸证书挡回
网络安全老宋// 工具实测 · 终端加固
// 工具实测 · 终端加固
别让流氓软件拿到管理员权限
证书黑名单 + UAC 拦截
毒霸静默安装被一纸证书挡回
最近流氓软件又被媒体点名,从全家桶到静默装驱动,数字签名不等于安全。开源工具 Malware-Patch 用证书黑名单加 UAC 拦截,把流氓软件挡在提权之前,无需后台运行,成本几乎为零。
Malware-Patch证书黑名单终端加固
●一句话精华
把它的证书拉黑,流氓软件连管理员权限都拿不到。
目录 · Table of Contents
01先澄清一个误解:它不是改 hosts
02为什么证书黑名单能精准打流氓
03怎么用:图形界面加命令行都行
04原理深挖:UAC 拒绝提权是怎么发生的
05从个人防流氓,到运维的终端加固
06局限与边界:它不能替代什么
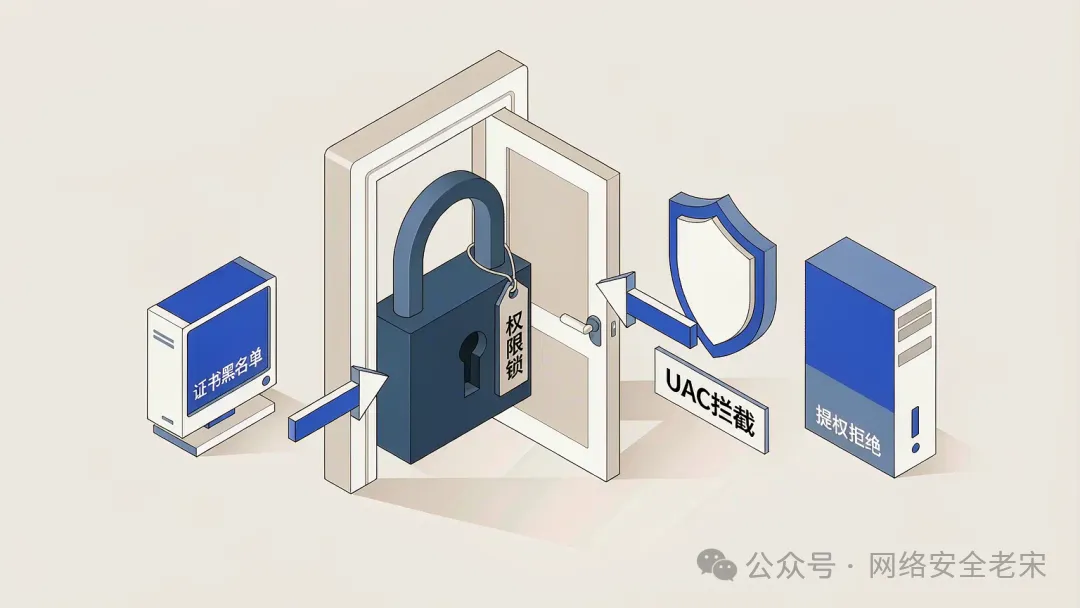
▲ 证书黑名单加 UAC 拦截,把流氓软件挡在提权之前
最近,流氓软件这股老毛病又被媒体点名了。大众日报旗下平台曝光「下载助手变数字刺客」,用户本想下个正经软件,结果被静默塞了一堆全家桶;北京青年报也写了「一键下载变一键坑老」,有老人手机里被装了 130 多个流氓 App,删一个弹三个。一边是监管喊了多年要规范,一边是灰色产业链换皮重生,普通用户和运维都防不胜防。
更离谱的在 5 月。火绒实验室披露,金山毒霸靠一个带合法数字签名的内核驱动,直接绕过了安全软件的自保护,往系统高权限目录静默写文件。注意,它是有「合法签名」的,这说明一个扎心事实:数字签名不等于安全,有证的流氓照样能干坏事。
那普通人和运维有没有低成本的反制手段?有。今天聊一个开源小工具 Malware-Patch,它干的事很巧:不靠杀毒软件,也不靠改 hosts,而是用「证书黑名单加 UAC 拦截」,让流氓软件连管理员权限都拿不到。
01先澄清一个误解:它不是改 hosts
网上不少文章把 Malware-Patch 和「改 hosts 屏蔽域名」混在一起讲,这是两码事。改 hosts 是断网,让电脑找不到软件服务器,下载不下来。Malware-Patch 根本不动网络,它动的是「权限」。
它的核心机制一句话:基于数字证书(数字签名)实现,把指定厂商的证书加入黑名单,当这些证书签名的程序请求 UAC 管理员提权时,系统直接拒绝。说白了,流氓软件想以管理员身份安装、写 Program Files、写注册表启动项、装驱动,第一步提权就被卡死了。
而且它「无需后台运行」。规则写进系统后,进程退出也不影响,不像杀毒软件得常驻内存。这对资源敏感的老机器很友好。
02为什么证书黑名单能精准打流氓
证书是一对多的,一个厂商的证书能给旗下几十款软件签名,所以拉黑一张证书,就能拦住它一整家的产品,这比逐个加进程名聪明得多,也稳得多,毕竟流氓最爱干的就是换个文件名、改个哈希继续作妖,但证书没那么容易说换就换。再往下想,前面说的毒霸案例里,正是「合法签名」让它的静默安装看起来人畜无害,可一旦你把这张证书请进黑名单,它未来任何需要管理员权限的动作,UAC 都会当场拒绝,等于从源头拔了它的高权限牙。
签名不等于安全,这是很多人没转过来的弯。
03怎么用:图形界面加命令行都行
项目是 .NET Framework 4.7.2 写的,支持 Windows 7、8.1、10。下载时有两种包:mwp.bundled.zip 是单文件,方便但容易被杀软报毒;mwp.unbundled.zip 是证书和程序分离的包,更干净。
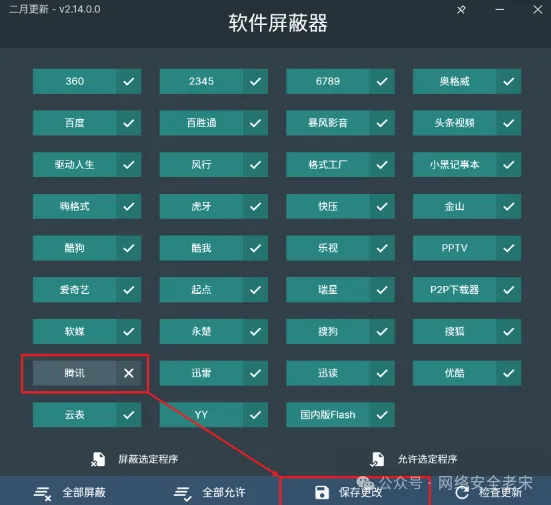
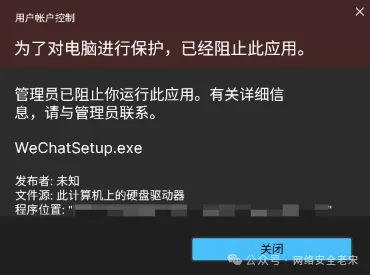
日常用图形界面就够了,打开后勾选要屏蔽的厂商,保存即可。批量场景用命令行更爽:
# 屏蔽所有内置支持的软件,一键全家桶防御
mwp.exe --disallow-all
# 反过来,只放行你信任的(白名单思路)
mwp.exe --allow-all
# 针对某个具体程序,选了就拉黑它的证书
mwp.exe --disallow
⚠️ 提醒:被屏蔽的程序必须拥有数字签名,因为工具正是靠签名来识别的;对没签名的野程序,这招不适用,得上 AppLocker 哈希规则,或者干脆别让它跑。
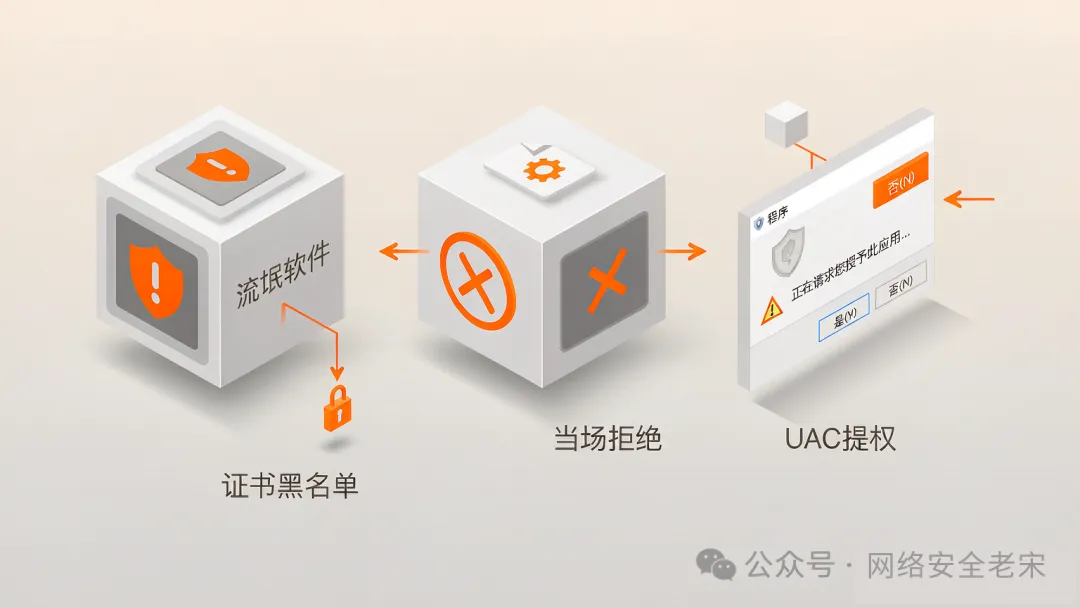
▲ UAC 拒绝提权链路——流氓软件请求管理员权限,被证书黑名单当场拦下
04原理深挖:UAC 拒绝提权是怎么发生的
Windows 那行蓝底提示「此应用已被系统管理员阻止」,其实有六种来源,分别是 UAC 自动拒绝、UAC 对吊销证书拒绝、AppLocker、WDAC、Smart App Control、Defender ASR,很多人一看到这行字就以为是组策略搞的鬼,其实从 Windows 10 起,系统对「被吊销证书签名的 exe」提权请求会直接拒绝,微软知识库 KB 3082125 写得很清楚。Malware-Patch 干的事,本质上是把这套「证书规则加 UAC 拒绝」的手动操作自动化了,它自动提取证书、写入系统策略,省得你一条条配。
这也解释了为什么光靠 UAC 不够。
便携软件不触发 UAC,它直接在你用户目录下跑,UAC 根本拦不到。要彻底管住,得靠应用控制(AppLocker 或 WDAC)或者证书黑名单,这正是 Malware-Patch 和它们同源的思路,只是把门槛降到了普通用户也能用。
05从个人防流氓,到运维的终端加固
把视角拉到甲方运维这边,这套「默认拒绝加最小权限」的思路,正是企业终端加固的基本盘,你给普通员工标准用户权限、不给本地管理员,就能挡掉一大半靠提权吃饭的恶意软件和流氓全家桶,而勒索软件最怕的也是这个,它没有管理员权限,就写不了启动项、加密不了系统盘、横移不动。上个月 TechBloat 那篇 Windows 勒索防护指南也把「移除不必要的本地管理员权限」「启用应用白名单」列为核心动作,和证书黑名单是同一套逻辑,只不过企业侧用 AppLocker 发布者规则或者 WDAC 来落地,粒度更细、能纳管成百上千台终端。
小工具是开胃菜,思路才是主菜。
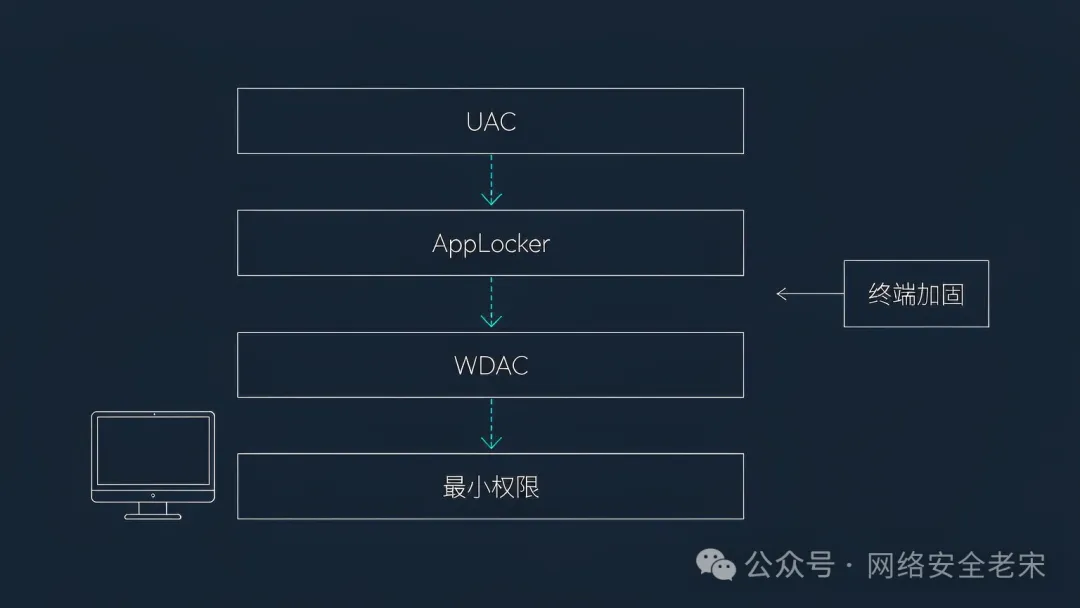
▲ 企业终端加固分层——UAC、AppLocker、WDAC、最小权限层层设防
06局限与边界:它不能替代什么
说清楚边界,免得你高估它。第一,它只拦「需要管理员提权的安装或行为」,不拦已经在用户目录里安静运行的野进程;第二,它对无签名程序无效,得配别的规则;第三,它管的是本机提权这一环,企业级的资产管理、EDR 行为监测、漏洞闭环那是另一套体系,别指望一个几 MB 的小工具包打天下。它不是银弹,但作为终端的「第一道权限锁」,成本几乎为零,值得装。
// 老宋说
这件事的本质不是「又出个反流氓工具」,而是「权限即安全」四个字被反复验证。这些年从流氓全家桶到毒霸静默驱动,干坏事的从来不乏合法签名,签名是身份不是品行,把证书拉黑比追着进程名跑更治本。对运维来说,最小权限和默认拒绝不是口号,是真能挡住勒索和投毒的硬杠杠。你现在能做的很具体:给办公终端的标准用户收掉本地管理员,重保前把高危厂商证书先拉黑一批,比等出了事再救火省心得多。
读推荐阅读
1. Malware-Patch 项目主页(the1812 开源)
https://github.com/the1812/Malware-Patch
2. amazing-apps Blacklist:证书规则加 UAC 拦截的灵感来源
https://amazing-apps.gitbook.io/windows-apps-that-amaze-us/zh-cn/blacklist
3. 火绒实验室:毒霸静默安装升级,内核驱动绕过安全防护
https://bbs.kanxue.com/thread-291392.htm
4. 大众日报:下个软件像渡劫?下载助手沦为数字刺客
https://m.dzplus.dzng.com/share/general/0/NEWS3437395SNTTGWVOHDSZZ
5. 北青快评:别让一键下载变成一键坑老
https://app.bjtitle.com/5620/newshow.php?newsid=6781792
end
不想错过文章内容?读完请点一下“在看 ”,加个“关注”,您的支持是我创作的动力
期待您的一键三连支持(点赞、在看、分享~)