ARTICLE · 1315927
一次利用AI辅助设计红队免杀工具的实践
前段时间一直在思考如何整理免杀 Skills ,如何把免杀装进一个智能体,让它像资深红队工程师一样思考、决策、编排。于是整理了一个小demo出来,简单命名为孟极,这里给大家分享一下我的设计思路。
一、孟极想解决什么?
红队免杀的核心瓶颈是什么?
我觉得一个免杀载荷的生成链路大概涉及六个维度的技术选型:
加密算法:XOR / RC4 / AES-256-CTR / AES-256-XTS,选哪个?几层嵌套? 注入方式:无数种 Loader——Fiber 注入还是 Early Bird APC?UUID 回调还是... 反分析策略:ETW Patch + AMSI Bypass 是标配,但反调试开几种?反沙箱开几维?目标有没有内存扫描,需要上内存加密休眠吗? 混淆级别:LLVM-MinGW 还是 MinGW?OLLVM 四个 Pass 开几个?某些版本互斥吗,兼容性怎么查? 签名伪装:自签还是空签?PDB 消除、Rich Header 清除、资源替换,哪些开哪些不开? 编译工程:静态链接 flags 写对了吗?依赖去掉了没有?体积和免杀怎么权衡?
这个决策空间的组合数是递增的。
人类工程师的处理方式是:凭肌肉记忆,凭"上次过了这次也这样",凭凌晨三点半模糊的判断力?
孟极想要解决的问题是:把免杀从"手艺活"变成"工程学",让大模型承担人类装不下的认知负荷。
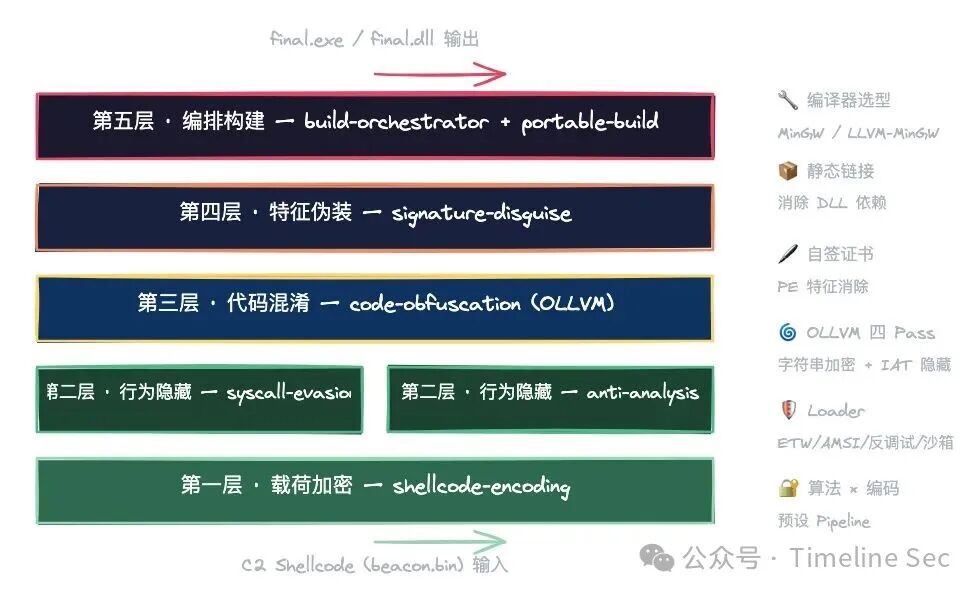
二、智能体接管决策:实现从"人记一切"到"大模型替代替思考"
孟极应该是一个能理解免杀技术、能自主决策、能编排流水线的智能体。
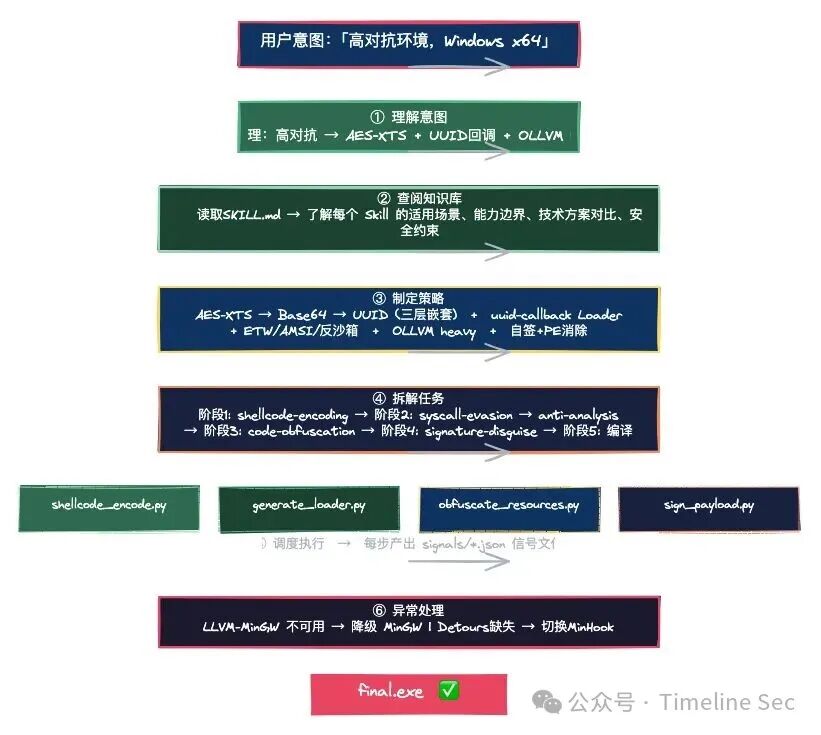
给一句话:"生成一个 Windows x64 免杀载荷,高对抗环境,目标可能有XXX AV",它要会自己走完六步:
理解意图:高对抗 → 需要最强静态加密 + 最隐蔽行为模式 + 全量反分析 + 重型混淆 + 内存加密休眠 查阅知识:读取 SKILL——每个 Skill 的能力边界、技术方案对比、适用场景、安全约束 制定策略:执行模式 + 反沙箱模式 + 内存混淆加密 + 编译模式 拆解任务:将策略映射为 x个子任务,对应x个构建阶段 调度执行:逐个调用拼接,每步产出标准化 JSON 信号文件 处理异常: 崩了? → 自动降级;缺失? → 自动切换;全链路记录降级原因
三、Skills 是"专业工具箱"——建立免杀知识驱动、信号协同、模块进化
每个 SKILL应该是一个结构化的知识单元,标记了所需的一切元信息:
name:syscall-evasiondescription:生成系统调用Stub代码,绕过用户态EDRHook。支持14种Loader类型。触发条件:...inputs:[signals/encoded-payload.json]outputs:[signals/syscall-config.json]正文包含:什么时候该调用、技术方案对比矩阵(什么方案适合什么场景)、前置条件、安全红线、与上下游 Skill 的依赖关系。
大模型读了 syscall-evasion 的 SKILL.md,就知道:
Loader 的各自隐蔽性/兼容性/复杂度 UUID callback 需要 shellcode 先编码为 UUID 格式 代码混淆 Skill 需要保护生成的 syscall stub,不能把它混淆掉
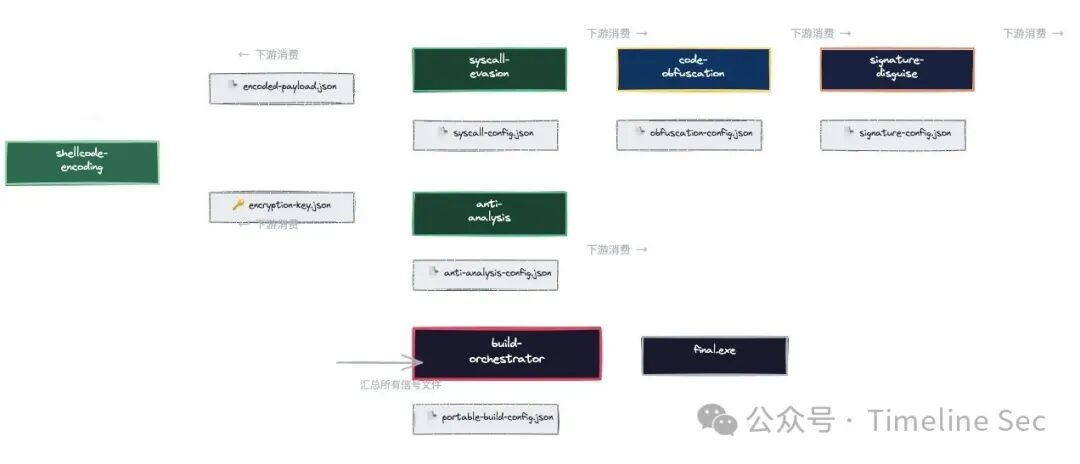
Skills 之间不直接互相调用——通过信号文件传递状态:
shellcode-encoding → signals/encoded-payload.json → syscall-evasion code-obfuscation build-orchestratorsyscall-evasion → signals/syscall-config.json → build-orchestratoranti-analysis → signals/anti-analysis-config.json → build-orchestratorcode-obfuscation → signals/obfuscation-config.json → build-orchestrator信号文件是大模型的"共享记忆"。 我的思考是不需要大模型记住"刚才让 shellcode-encoding 做了什么"——它应该直接读 encoded-payload.json,里面写着的记忆来进行下一步。
这套架构带来三个关键能力:
Skill 独立可用:"我只想试一下 UUID 回调,不走全流程",不依赖其他 Skill。
Skill 可替换:"我自己下一次写了一个更好的反沙箱",替换 anti-analysis Skill,只要它产出的信号文件 schema 不变,下游 Skill 无感知。
Skill 可新增:"我写了个第七层——运行时自变异",定义一个新的 SKILL.md 和对应脚本,定义它的 inputs/outputs,自动学会调度它。
这跟传统 Bash 管道的根本区别在于:Bash 管道是固定顺序的静态的;孟极的 Skills 是通过信号文件解耦的、可动态编排的模块化的。
四、孟极下一步想做什么?
1. 自适应自进化策略
目前孟极策略是"一次性决策"——根据 SKILL做出选型,构建完就结束了。如何实现从"一次决策"进化为"对抗性学习"?
2. 从"载荷生成"到"全行动链自动化"
载荷只是红队行动链的一环。C2 部署、流量伪装、钓鱼木马、权限维持木马...
《山海经》说孟极"是善伏"——天生擅长潜伏蛰伏,隐匿身形。
今天的红队免杀对抗,感觉不是在拼谁的加密算法更新、谁的注入方式更偏,反而是在拼谁的体系能持续演进。单点技巧的窗口期越来越短,一套大模型驱动的、模块化的、可审计的工程体系,是不是可以持续适应和持续对抗呢?
(本文仅作技术研究分享。任何未经授权的渗透测试行为均属违法。)
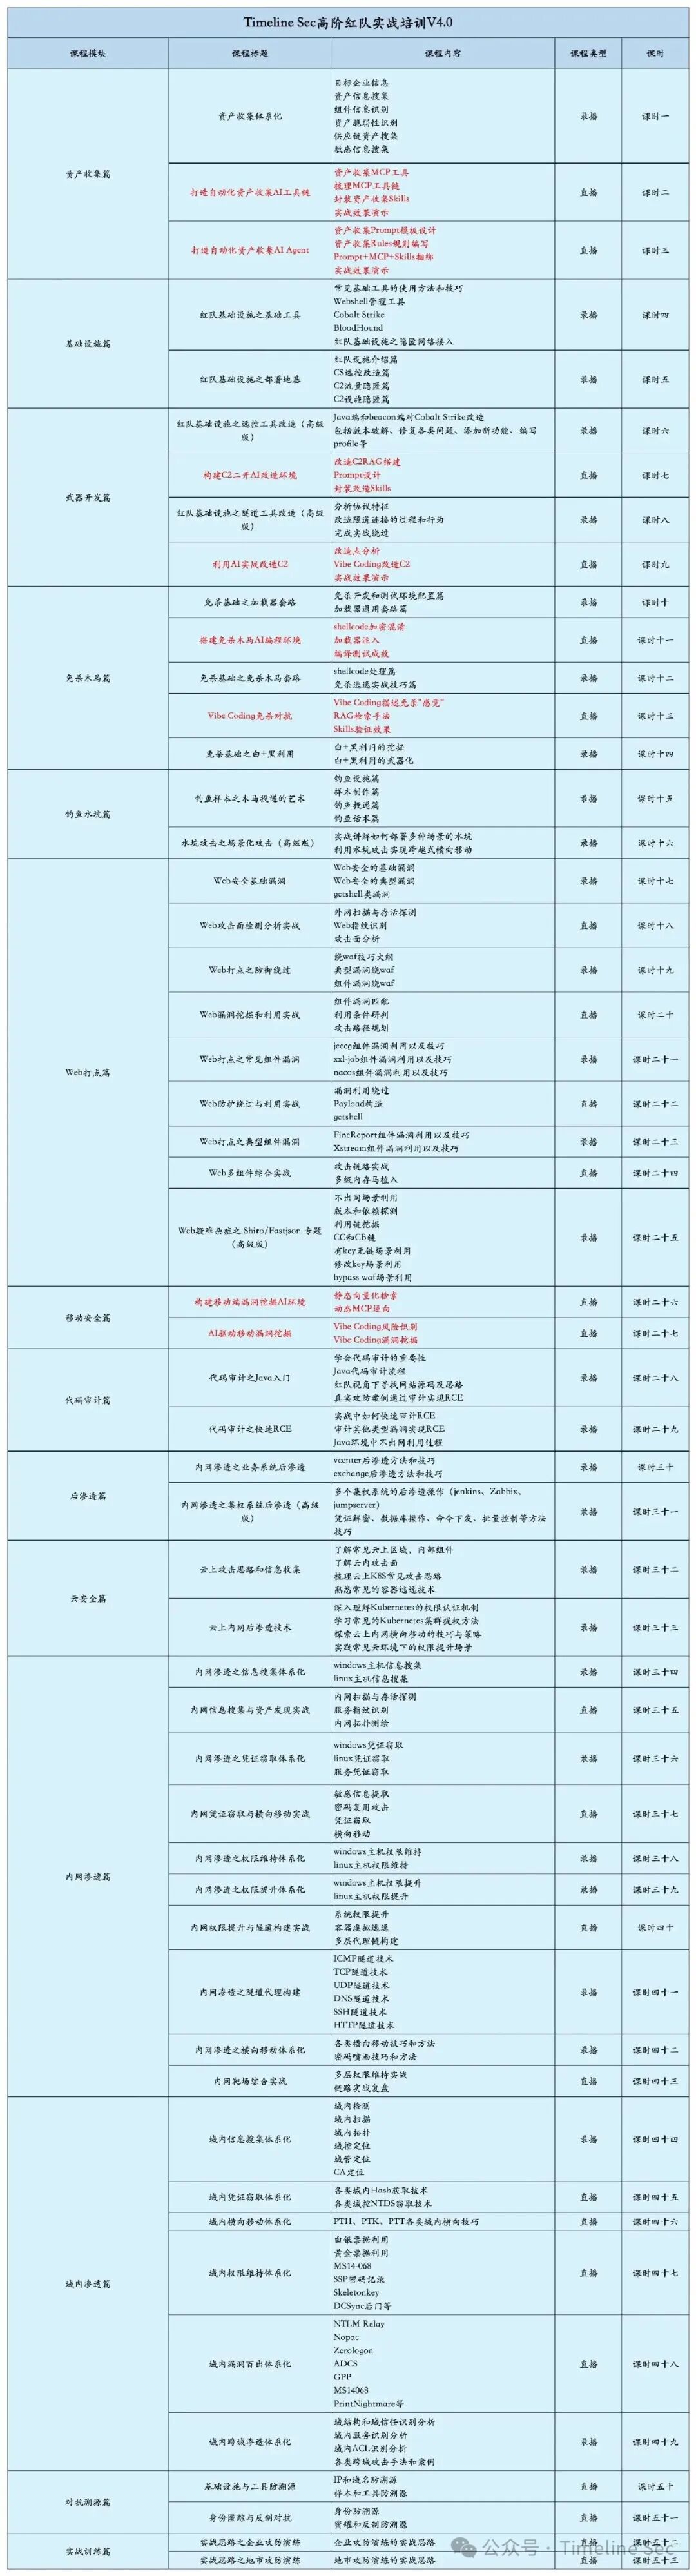
此外,我们的2026AI+高阶红队实战培训已于10.04开课,有兴趣的同学欢迎前来咨询。
2026-AI+高阶红队实战精品课
课程介绍:本课程旨在提升学员红队攻防能力,培养高阶实战型人才。课程配备专家级一线红队讲师,以引导红队攻击思路、提升攻击效率、培养实战能力为主。
课程详情:共计48课时(高级版额外加5课时),学习周期四个月,直播+录播+答疑
课程期数:第四期
特惠活动:双十一活动直降立减300(截至11.11 23:59)
课程大纲:
报名咨询: