ARTICLE · 1330526
APP出海,不止要“能上架”
导语|对依赖 APP 运营的企业而言,合规不是上架前上传一份隐私政策,而是让数据、内容、模型、支付和运维在每次版本变化后仍然可解释、可验证、可恢复。 |
1.1 从文本合规走向产品行为合规
监管者和平台关注的核心不再只是隐私政策是否存在,而是:实际收集了哪些数据、为何收集、发送给谁、保存多久、儿童能否绕过年龄门槛、模型是否产生高风险内容,以及企业能否拿出同期证据。
Apple 明确将 AI 内容创作应用纳入用户生成内容规则,要求过滤不良内容、举报和及时响应、封禁滥用用户及公开联系方式;对未尽保障或整改义务的应用,可要求改进、下架,严重或重复情形可终止开发者资格。 欧盟委员会也已向 Apple App Store 和 Google Play 询问应用年龄评级及有害应用下载风险,说明平台层面监管会进一步传导至开发者证据。
对 APP 运营企业的含义: 合规验收必须进入需求、代码、模型、配置、商店后台和运营数据,不能停留在上线前审一次文本。
1.2 从未成年人“自我声明”走向风险分层年龄保障
不同法域并不要求所有产品采用同一种身份证件验证。更稳妥的路径是根据内容、接触、商业化和心理风险选择自报年龄、年龄估计、可信年龄凭证或监护人机制,并记录误拦截、规避和隐私代价。
欧盟 DSA 未成年人指南强调准确、可靠、稳健、非侵入和非歧视的年龄保障;对成人内容和部分高风险服务建议更强验证,同时倡导默认私密、反沉迷设计、推荐控制和 AI 聊天保护。澳大利亚 eSafety 对 AI 陪伴服务的透明度检查则明确指出,依赖应用商店评级或注册时自报年龄并不足以构成稳健年龄保障。
对 APP 运营企业的含义: 儿童可接触产品需要解决“哪些年龄可使用、以何种合法基础处理”的问题;成人或高敏互动产品需要证明年龄门槛不是一句条款,同时避免因验证而过度收集身份证件。
1.3 从单一隐私法走向隐私、内容、AI、消费者和网络安全叠加
同一项 AI 功能可能同时触发:
个人数据处理合法基础、透明度和跨境传输;
未成年人最佳利益、适龄设计和监护人权利;
AI 身份披露、合成内容标识、模型风险和输出安全;
自动续费、退款、取消便利性和宣传真实性;
应用商店 UGC、年龄评级、数据标签和账号删除;
产品漏洞、严重事件报告、供应商和固件生命周期管理。
因此,一个“GDPR 合规项目”不能覆盖全部出海风险。需要以产品用例为中心建立跨法规控制矩阵。
1.4 从一次性审计走向持续保证
审计公信力来自可定义范围、可复核样本、独立测试和整改复测,而非报告封面或证书数量。ISO/IEC 42001 可用于建立 AI 管理体系,并由独立认证机构自愿认证,但管理体系证书并不证明每个模型输出、每个国家或每次发布均合法。
建议形成三层证据:企业内部管理陈述、独立技术测试、外部保证或认证;三者相互补充,不互相替代。
01为什么“隐私政策已上传”仍然不够?
应用商店和监管机构关注的,是产品实际行为:收集了哪些数据、发送给谁、保存多久,儿童能否绕过年龄门槛,AI 是否生成高风险内容,举报、删除和取消订阅是否真正可用。隐私文本、商店声明、代码、SDK 和远程配置之间任何未解释的差异,都可能转化为拒审、下架或问询风险。
02 先看清业务模态,再决定控制重点
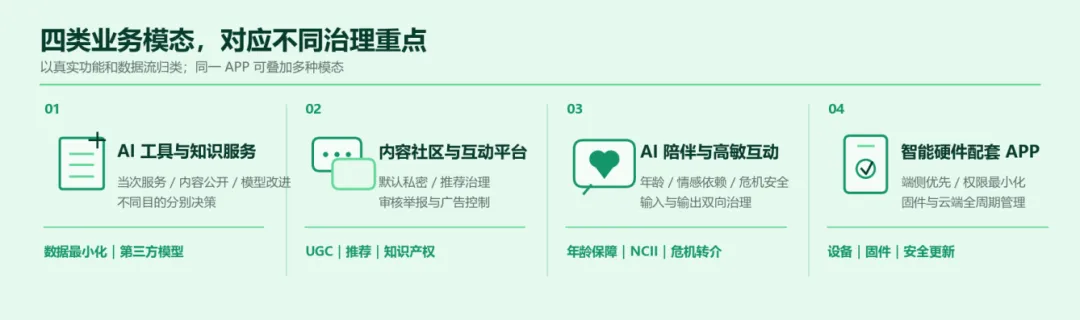
业务模态 | 典型功能 | 优先控制 |
AI 工具与知识服务 | 文档、语音、模型生成、历史同步 | 拆分当次服务、内容公开、模型改进;保护第三人及组织信息 |
内容社区与互动平台 | UGC、推荐、广告、评论与社群 | 默认私密、推荐治理、审核举报、儿童与知识产权控制 |
AI 陪伴与高敏互动 | 持续对话、角色、虚拟权益与订阅 | 年龄保障、情感依赖、自伤危机、性内容与 NCII 治理 |
智能硬件配套 APP | 设备连接、本地内容、云端与固件 | 端侧优先、权限最小化、固件签名、漏洞与更新生命周期 |
03 所有产品都应守住的三条底线
目的分清:一次上传不等于同意公开展示,也不当然等于同意用于模型训练或广告画像。
证据留痕:每个版本都应能导出数据地图、SDK 清单、权限、模型配置、年龄策略和测试记录。
运营闭环:举报、删除、退款、危机转介和下架申诉不能停留在文本承诺,必须实测并有专人人负责。
核心判断|统一治理底座,但不统一所有产品和国家结论;每次发布都应形成可复核的证据包。 |
04 把应用商店规则变成 12 项发布硬闸门
新上架、版本更新以及重大远程配置变更,都应重新验收。任一高风险项未通过,建议不提交、不扩大分发。
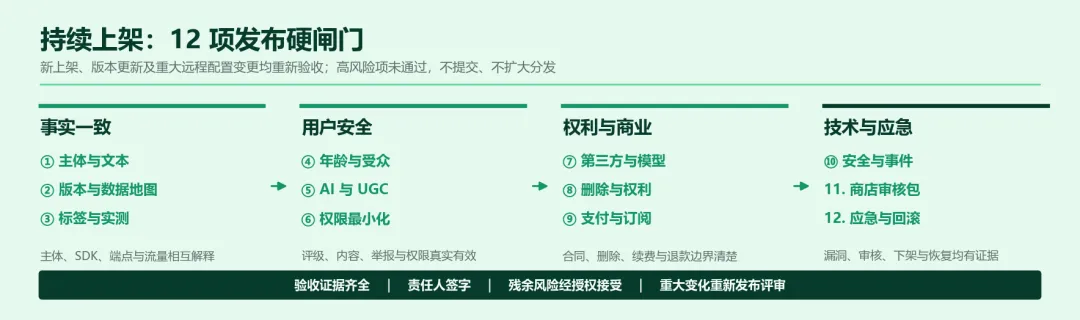
闸门组 | 12 项验收 | 通过要点 |
事实一致 | ① 主体与文本② 版本与数据地图③ 标签与实测 | 控制者、收款方和开发者角色有解释;当前代码、SDK、端点与云区域已盘点;声明与抓包一致 |
用户安全 | ④ 年龄与受众⑤ AI 与 UGC⑥ 权限最小化 | 年龄评级与真实内容一致;过滤、举报、封禁、申诉及危机流程通过测试;权限有场景化必要性 |
权利与商业 | ⑦ 第三方与模型⑧ 删除与权利⑨ 支付与订阅 | 合同、训练使用和子处理者明确;App 内及网页删除有效;续费、取消、退款与账号删除边界清楚 |
技术与应急 | ⑩ 安全与事件⑪ 商店审核包⑫ 应急与回滚 | 漏洞和事件流程可用;演示账号、后台与审核说明有效;下架联系人、证据包和回滚方案就绪(回滚方案是指:新版本、SDK、AI 模型或远程配置上线后,如果发现严重问题,能够迅速恢复到此前经过验证的安全状态的一套预先安排。) |
05 收到监管问询,先不要急于“答得越多越好”
0-4 小时 | 统一收件,核验发件人、权限、期限和保密要求;保存原件并启动证据保全 |
4-12 小时 | 确认管辖与问题清单,指定事实负责人;识别法律特权、国家安全及跨境提供限制 |
12-24 小时 | 形成事实基线、证据目录和缺口;区分已验证事实、待核实事项与法律观点 |
回复之前 | 逐题回答,技术核对、法律审批、授权发送;不超范围提供用户内容、密钥或全量日志 |
结案之后 | 保存送达证明,完成整改复测,并更新国家规则包和发布闸门 |
06 用 90 天建立可持续的运营能力
阶段 | 重点动作 | 验收结果 |
0-30 天 | 清理主体、文本、SDK、年龄和高风险内容差异 | 所有 P0 问题有责任人、临时控制和截止日(P0 指可能导致拒审、下架、重大监管风险、严重用户伤害或数据泄露,应当在提交应用商店审核前解决) |
31-60 天 | 上线 12 项闸门,补齐跨境、模型和删除证据 | 任一版本可在 24 小时内导出审核与监管资料包 |
61-90 天 | 独立复测,演练监管问询和应用下架 | 发现项均整改复测,国家规则包可复制到新增市场 |
结语|真正稳健的 APP 合规,不是“从来不出问题”,而是问题能够被及时发现、准确说明、快速止损,并转化为下一次发布的控制改进。 |
本文为通用合规导读,不构成针对具体产品或争议事项的法律意见。规则与平台政策可能更新,重要上线、监管回复和下架申诉应结合最新官方文本复核。
官方规则入口(节选):Apple|Google Play|欧盟 AI Act|澳大利亚 eSafety|阿联酋儿童数字安全
权利声明
本公众号的信息仅作一般性参考,如需转载,请注明来源于微信公众号“C位数据谈”,本文不应视为针对特定事务的法律意见或依据。
联系邮箱:cathy.wu@watsonband.com