ARTICLE · 1353111
混合办公安全(Hybrid Office Security):在家连公司网络,坑的到底是 VPN,还是你身边的设备?
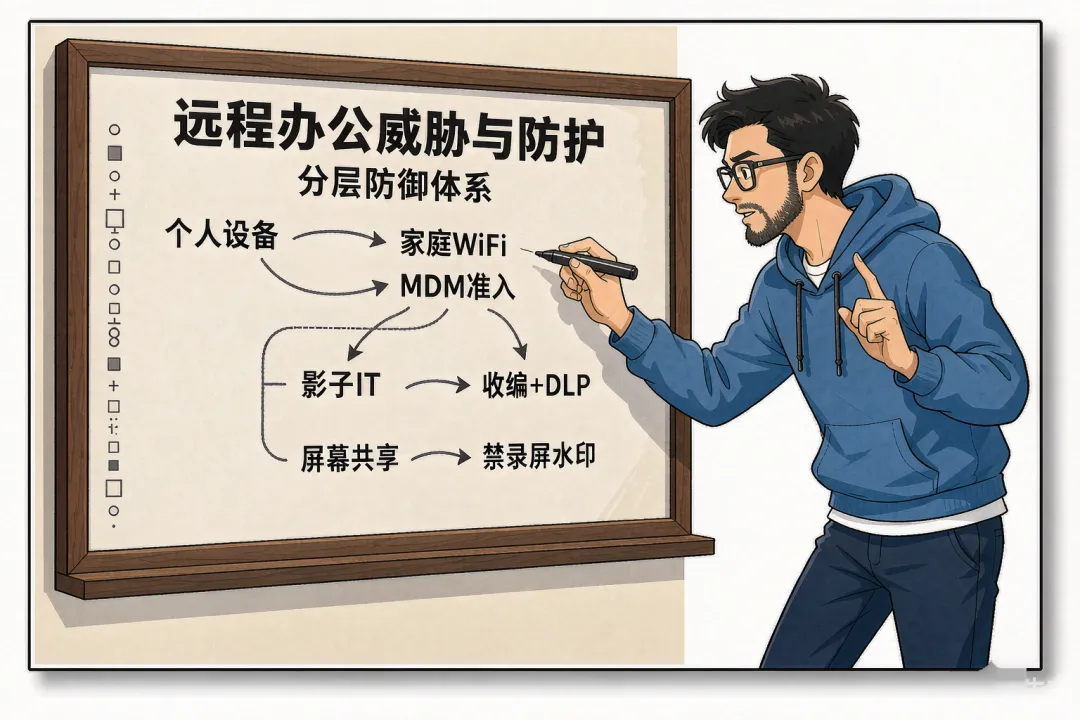
VPN 连上了,危险就结束了吗?在家办公的暴露面,早被撕开在公司边界之外——设备不是公司的、WiFi 是家里那台弱口令路由器、屏幕一共享机密全露、文件顺手存进个人网盘。混合办公安全,管的是「通道那头的人和场景」。
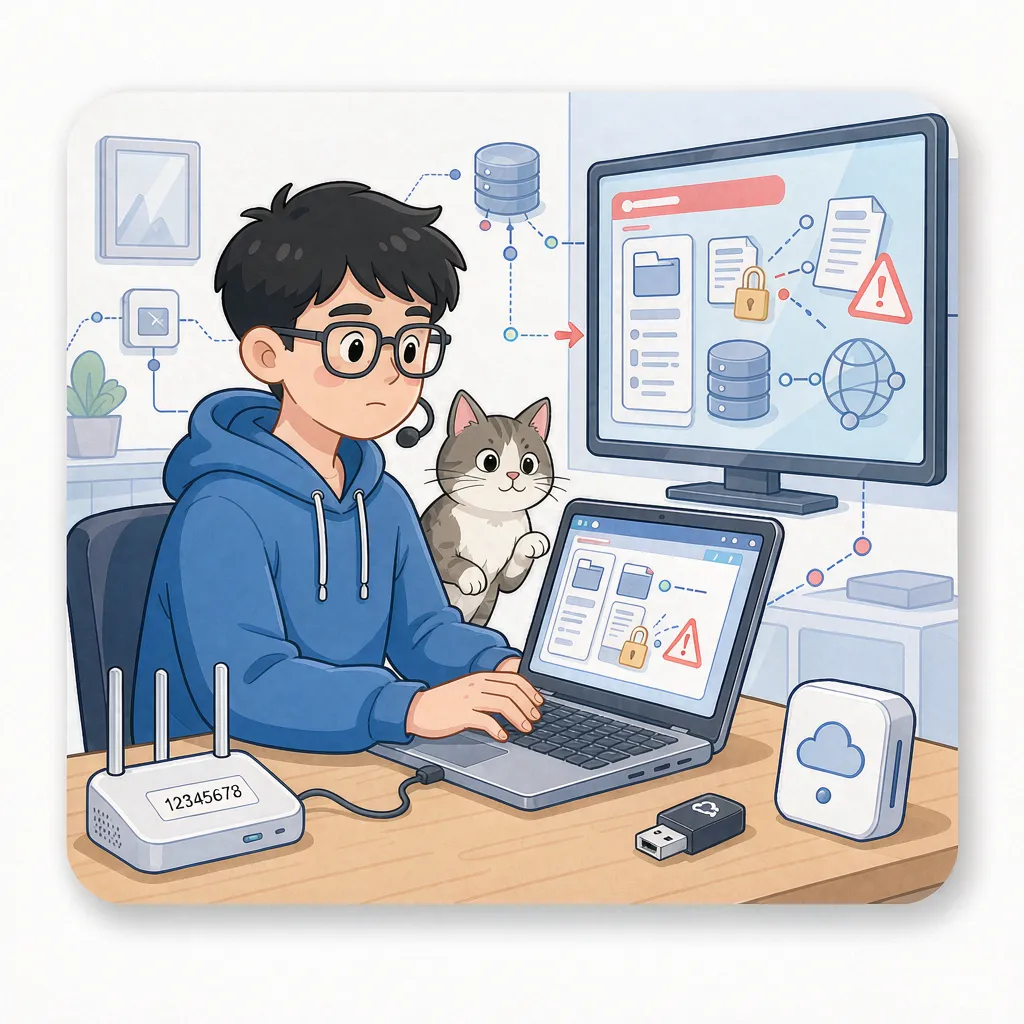
混合办公安全(Hybrid Office Security),说的是:当员工在家、在咖啡馆、在出差路上,用个人设备、家庭 WiFi、自己装的 SaaS(影子 IT)、开着屏幕共享去连公司网络时,从「设备、网络、环境、数据」四个维度,去堵住那些「公司边界防护管不到」的坑。一句话:公司内网有防火墙、有堡垒机,可你在家连的那一端,防护是断在半路的。
· VPN解决的是「通道加密」——让数据在你和公司之间安全地飞,外人截到也是乱码。它管的是「隧道」。
· 混合办公安全解决的是「隧道那头的人和场景」——设备没装杀毒、家里 WiFi 是 12345678、屏幕共享把机密甩给对面、文件顺手存进个人云盘。它管的是「隧道尽头那个暴露面」。
· 关系:VPN 是「修隧道」,混合办公安全是「管隧道尽头的门禁和车里的人」。两者不重复,是隧道 + 门禁 + 车内监控的关系。
为什么在家办公,最容易出事?
判断标准就一句:公司把边界修得再厚,也挡不住你在家把边界亲手撕开。下面五个坑,几乎每个「放了就放」的单位都踩过:
①设备根本不是公司的
个人笔记本没装 EDR、补丁半年没打、还装着来路不明的破解软件——等于把一台「没安检的带病终端」直接接进公司内网。
②家庭 WiFi 是块软骨头
路由器默认口令、弱密码、被蹭网、甚至被邻居的恶意设备监听——你以为连的是家,其实是半公开广场,公司流量从这里裸奔出门。
③影子 IT 绕开管控
嫌公司盘慢,自己开个个人云盘 / 免费 SaaS 传文件;绕开了 DLP、绕开了审计,数据从「受控通道」溜到「无人看管的野路」。
④屏幕共享与背后窥屏
开会一共享屏幕,桌面上的客户名单、合同、内部系统全露了;家里人 / 室友从背后瞟一眼,机密也没了——这是「物理 + 数字」双重泄露。
⑤环境与合规失控
在公共 WiFi 下被中间人、在咖啡馆被偷拍屏幕、用个人微信传工作文件——数据出域且不可追溯,等保和密评都过不了。
混合办公,坑在哪、怎么挡?(一张对比表)
混合办公安全怎么落地?(六步)
把在家办公的暴露面从「裸奔」收到「可控」,核心思路就一句:先把设备健康查一遍,再看你是谁、环境干不干净,最后让数据不落地、操作可追溯。
①设备合规先过门
终端接入前先查 EDR / 补丁 / 磁盘加密 / 是否越狱,不合规直接拦在门外(MDM + 终端准入),别让带病设备进内网。
②零信任接入,不唯 VPN
不只看「有没有连上隧道」,还要看身份 + 设备健康 + 环境风险,动态给权限。比单纯 VPN 多一层「你今天状态正不正常」的判断。
③家庭 WiFi 加固
改强口令、关 WPS、固件升级、访客网络隔离;关键操作(改配置、传密件)走手机流量热点兜底,不挤那台弱口令路由器。
④屏幕与截屏管控
会议默认禁截屏 / 禁录屏、共享前先清桌面、敏感系统加水印 + 防窥膜,让「背后那双眼」和「对面截屏的手」都拿不到东西。
⑤数据不出域(DLP + 虚拟桌面)
核心系统走云桌面 / 虚拟应用,文件不落本地;外发必经审批与脱敏,数据始终待在受控环境里。
⑥影子 IT 治理 + 留痕
登记员工在用 SaaS、给合规替代方案、把「野路」收编或封堵,所有接入留日志——出事能追、日常能查。
踩过坑才知道。最常见的错是「连上 VPN 就以为安全了」——VPN 只管隧道,不管你那台设备干不干净;还有人「用个人微信 / 云盘传个文件没事」,结果数据出域且不可追溯,等保审计一查一个准。真正的混合办公安全,是 VPN 之后那一层「人和环境」的管控,别省。
三种落地方式,怎么选?
①小单位:规矩 + 自查清单 + 公司盘
明文写清「什么能做、什么不能」,配一张个人设备自查清单(装杀毒没、补丁打没、WiFi 改强口令没),工作文件只走公司盘、外发走审批。先把底线立住,成本几乎为零。
②中大型:零信任 + MDM + DLP + 云桌面
VPN / 零信任做接入,MDM 管设备,DLP 管外发,云桌面管数据不落地,屏幕水印管泄露,全部日志接 SOC 统一看——形成一条可追溯的链。
③高合规 / 关基:零信任架构 + 全纳管 + 法规报送
终端全纳管、虚拟桌面数据不出域、7×24 审计、重要安全事件按法定时限报送——关键在「不出域 + 不漏报」。
五个常见误区
①「连上 VPN 就安全了」
VPN 只管隧道,不管你那台设备干不干净、家里 WiFi 安不安全——隧道尽头才是真正的暴露面。
②「用个人微信 / 云盘传个文件没事」
数据出域且不可追溯,还绕开 DLP,等于把机密从「受控通道」搬去「无人看管的野路」。
③「家里 WiFi 没人蹭」
弱口令路由器是被批量扫描的常客,蹭网 + 监听 + 中间人,一套下来公司流量全裸奔。
④「屏幕共享只共享窗口就行」
桌面通知、其他窗口预览、背后有人,照样漏——共享前清桌面 + 禁录屏才是真保险。
⑤「带病设备先凑合用」
一台未打补丁的笔记本,就是内网的一个活后门,连上 VPN 反而把风险直接带进核心区。
等保三级 / 密评视角
⑥混合办公安全在等保 / 密评里,是「边界延伸」与「集中管控」的交叉
· 网络架构与通信传输(8.1.2.1),要求远程接入应加密、应划分安全区域——混合办公的接入区,就是公司边界的延伸。
· 访问控制(8.1.4.2),要求对远程办公人员做身份鉴别与权限控制——对应零信任那一层「身份 + 设备 + 环境」的动态判定。
· 集中管控(8.1.5),终端、日志、策略应集中管理——MDM + DLP + SOC 的落点。
· 安全事件处置(8.1.10),远程终端出问题要能快速处置、追溯。
· 密评:远程通道加密对应通信传输的机密性 / 完整性;远程身份鉴别对应基于密码技术的身份鉴别。混合办公不是「VPN 就够了」,而是要能证明「谁、用什么设备、在什么环境下、访问了什么、留了什么痕」。
我自己留的记法
· 在家办公别大意,VPN 只是第一步;
· 设备没装 EDR,带病入网是后门;
· 家里 WiFi 要加固,弱口令等于开大门;
· 屏幕共享先清桌,背后窥屏也留神;
· 文件别落个人盘,出域失控难追根;
· 零信任加 MDM,接入先看健不健康。
在家连公司网络,坑的到底是 VPN 还是你身边的设备?答案是——VPN 把隧道修好了,可真正的暴露面在隧道尽头。见过太多单位 VPN 买得厚、堡垒机配得严,却放任员工用带病笔记本、弱口令 WiFi、个人云盘在家办公:隧道再安全,隧道那头的人和环境一裸奔,风险照样直插核心区。混合办公安全,补的就是 VPN 之后那一层「人和环境」的管控——设备准入、零信任、WiFi 加固、屏幕管控、数据不出域、影子 IT 收编,一条链下来,在家也能「边界不破」。
这套再好,也怕「连上 VPN 就万事大吉」——设备合规检查、屏幕清桌面、外发走审批这三步,千万别省、别反过来。也别走向另一个极端「一刀切禁止远程」,业务要弹性,关键在「可控」而不是「不许」。管住隧道尽头的那层人和环境,混合办公才既能灵活、又不裸奔。