ARTICLE · 1367689
内外网数据交换:一份文档从提交到签收,要过几道关
CROSS-NETWORK / 跨网交换
跨网交换的审计要求很具体:一份文档从内网到外网,提交人、审批人、签收时间要能逐条对上。
内外网数据交换的评估,通常从链路是否连通开始。实际运行后暴露的多是审计与边界控制问题:一份文档由谁提交、经谁审批、在哪个位置落地、对方何时签收,日志里要能逐条查到。
米立私有文档云在内外网之间部署受控交换通道,按提交、检查、审批、传输、归档五个环节执行,每个环节写入日志。
CONTENTS / 目录
01同网共享与跨网交换的边界
02跨网交换的五个环节
03选型需确认的五个问题
01
同网共享,还是跨网交换
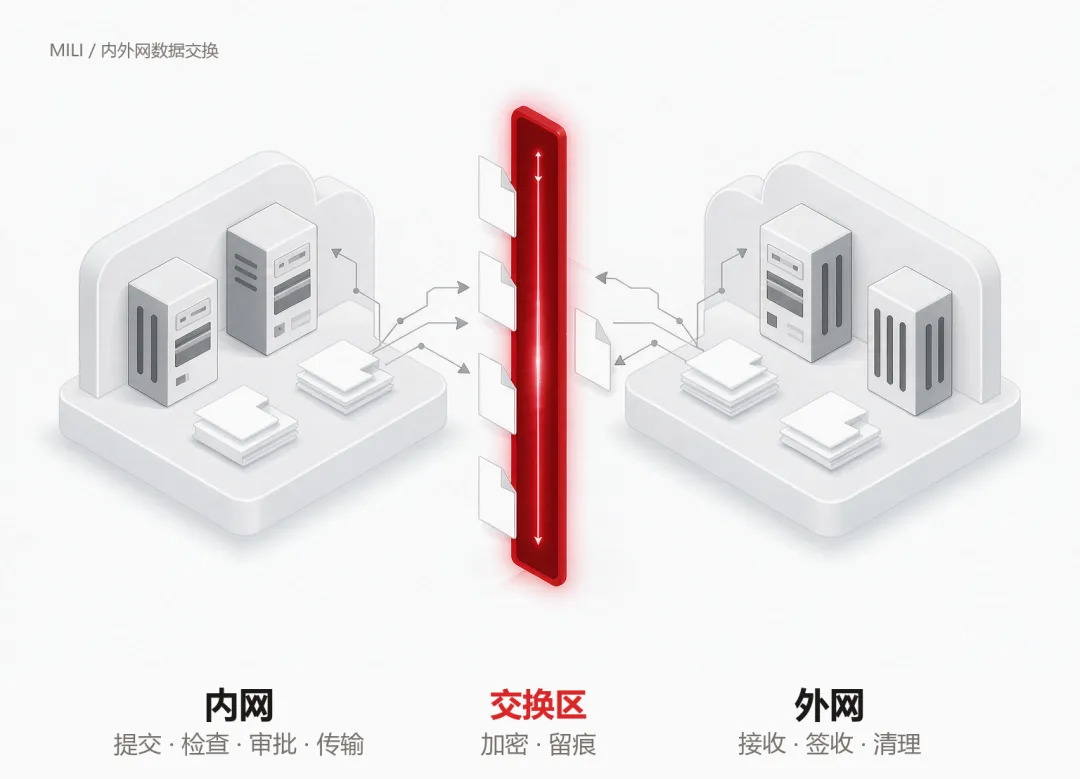
两类需求常被混在一起。一类是同一网络内的部门共享:文档存放位置、访问与编辑权限。另一类是内网与外网之间的文档流转:办公网向合作单位发送材料、外部单位向内网报送文档、研发网与生产网之间传递图纸。
前者考核容量、检索与协作能力;后者要确定边界规则,以外单位来文调取材料为例:谁有权限发起、发送前由谁审批、对方从哪个入口取件。两类需求分开评估,选型标准也随之不同。跨网交换系统独立于既有边界设备部署,不为传输文档直接打通两侧网络。
02
跨网交换的五个环节
一份内网发往合作单位的文档,从发起、检查、审批、传输到对方签收,需经过五个环节。每个环节都有明确责任人与日志记录;缺任一环节,事后追溯即出现断点。
01提交
发起人选择文档、填写接收对象与用途。系统校验接收方是否在允许范围内,超范围提交直接阻断,不进入后续流程。
02检查
按策略检查文档类型与大小,执行敏感词检测。命中规则的文档转审批或直接阻断,压缩包与嵌套文档同样展开检测。
03审批
按交换方向、部门、文档密级配置审批流程。审批人看到的是文档本身与用途,审批意见和时间一并留档。
04传输
走单向或双向通道,传输与存储均加密。通道与两侧业务网络逻辑隔离,业务系统不直接暴露在对端。
05归档
落地到指定空间,接收方签收。提交、审批、签收各生成一条记录,文档的落地目录与取走时间均可追溯。
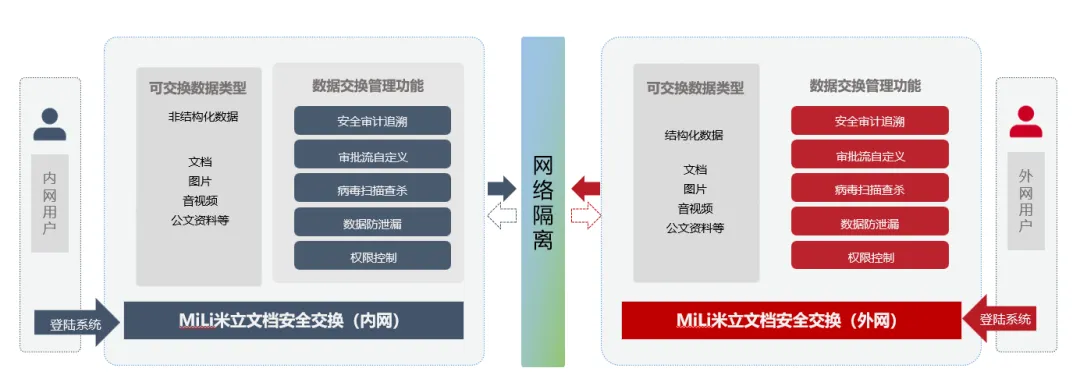
— 内网提交、交换区受控中转、外网签收,两侧各自留日志
内网向外发送,主要风险是版本错误与超范围交付;外网向内提交,风险集中在敏感信息夹带与恶意文档;批量、持续的交换,问题多在人工搬运与失败无感知。通道共用,策略分开。
三个方向的配置不一样。内网到外网,重点是接收对象与版本控制,通常按单位白名单限定接收方,审批通过后生成一次性取件入口;外网到内网,重点是内容检查与落地位置,文档先进入接收区,查杀与敏感词检测通过后才允许归档到指定目录;批量交换按任务批量提交,失败项单独重试,不需要逐份重走流程。
03
米立如何承载这五个环节
权限
细到单份文档,查看、预览、下载、编辑、分享、外发六类操作分别授权。默认按「单位—部门—个人」三级继承,部门可见范围由上级空间带下来;个别文档需要单独开口时,在文件级追加授权,不影响同目录其他文档。人员调岗或离职,权限随组织架构同步回收,不依赖管理员逐个清理。
审批
流程按部门、文档类型、交换方向配置,同一套系统里可以并存多条流程:常规材料走单级审批,涉密或大批量交换走多级。审批节点与交换任务绑定,通过后才生成传输任务,驳回则任务终止;审批意见、审批人与时间写入日志,不另外维护一张审批表。
检查
上传与交换两个环节都做检测:文档类型与大小按策略限制,敏感词覆盖 DOC/DOCX、XLS/XLSX、PPT/PPTX、WPS 全系、PDF 与 OFD,压缩包内文档与嵌套文档逐层展开。命中后按策略处置,可以拦截,也可以转审批由人判断;词库支持自定义维护与导入导出,命中记录按部门、人员、时间统计。
传输
支持单向或双向传输,方向随交换任务配置,不对业务系统开放直连。传输链路与落盘数据均加密,交换区只保留待投递与待签收的文档,落地位置由接收方指定。大文件支持断点续传与失败重试,传输结果回写任务状态,失败任务在列表里可见,不需要人工比对目录。
审计
提交、审批、签收、下载各生成日志,按用户日志、管理员日志、审批日志、数据交换审批日志与文件发送审批日志分类记录。可按人员、时间、部门查询,导出 Excel 或 CSV;留存时长按单位要求配置,政企项目通常不少于 6 个月。日志的导出与删除本身也进入审计范围,配置权与审计权分属不同角色。
内网侧的使用方式沿用现有习惯:Windows 与国产系统客户端支持虚拟盘符挂载、文件自动同步与按需下载,在线访问不占本地磁盘;Web 端免插件,在线预览与协同编辑不依赖本地 Office。交换与文档管理在同一套权限体系内,内网用户不需要为跨网交换另记一套账号。
仍在使用 FTP 对外收发的单位,替换落点是账号与目录。原方式下,外单位持一个 FTP 账号即可上传下载;改为交换任务后,对方获得的是有期限的提交入口,内网审批通过后才落地,取件记录可查。临时、少量的对外交付可用外链分享,链接到期自动失效,不分配账号与目录权限;需要留档的正式交换仍走交换任务。
部署在单位自己的环境里,统一身份认证并传递会话票据。客户端覆盖 Windows 10 及以上与统信 UOS、麒麟,安装包分 x86 与 ARM 两套。
04
效率与合规的度量
效率不宜用倍数表述。可测指标包括单次交换时长(提交至签收)、审批平均等待时长,以及异常定位到具体交换记录所需的时间。改造前后各测一次即可对比。
合规方面,等保三级与数据传输与存储加密、审计记录完整性;交换日志、审批记录、签收记录属于现场调阅材料。日志留存时长与导出格式按单位要求配置。字段至少包含提交人、审批人、签收人、文档名与摘要、落地路径与发生时间,字段缺失即无法完成追溯。
按交换量估算更直观:统计每天的跨网交换次数与单次人工耗时,包括拷贝、登记、交接三段,乘以工作日,得到改造前的人工投入;改造后按提交、签收各一次操作计时,审批并行处理。两个数字相减,就是这套系统能省下的时间。
结语
跨网交换的验收标准不在吞吐量。调取任意一次历史交换,能还原提交人、审批人与签收时间,即具备审计能力。
END