 夜雨聆风
他换了三个国家的IP,用了VPN、代理、隧道,把能藏的全藏了。但他不知道,自己的Windows系统里,有一串他从未见过的编号,从头到尾都在向微软汇报,"我在这儿呢。"
2026年7月,一份美国联邦起诉书被公开。所有人的注意力,瞬间被一个此前几乎没人听说过的六个字母砸中:GDID。
这个藏在Windows深处的“全球设备标识符”,不会受VPN、Wi-Fi或地理位置变化影响。它安安静静地待在那里,像一枚缝进衣领的追踪器,等着有一天被人翻出来。
而那个被翻出来的人,是一个19岁的少年。
一通电话,打开了一家珠宝帝国的大门
故事的起点很平常:一通电话
2025年5月12日,一个声音拨进了美国某豪华珠宝零售商的IT支持热线。"我是公司员工,密码被锁了,能帮我重置一下吗?" 对面的技术支持照流程操作,重置密码,解绑多因素认证设备。
就这么简单对方只用了一个听起来很像员工的声音。
几个小时内,攻击者控制了多个账户,包括IT管理员权限。他部署了ngrok和Teleport等隧道工具维持访问,然后像搬家一样,把至少77GB的数据打包送进了云存储。随后,一封勒索信砸到了公司桌上:800万美元。
公司没付但调查与恢复花掉了约200万美元。
这起入侵被归到一个令安全圈闻之色变的名字,Scattered Spider。微软威胁情报给它的编号是Octo Tempest。这个松散的黑客群体以电话社工、SIM卡交换闻名,累计造成的损失被公开材料描述为逾亿美元量级。他们不找系统的漏洞,他们找人的漏洞。
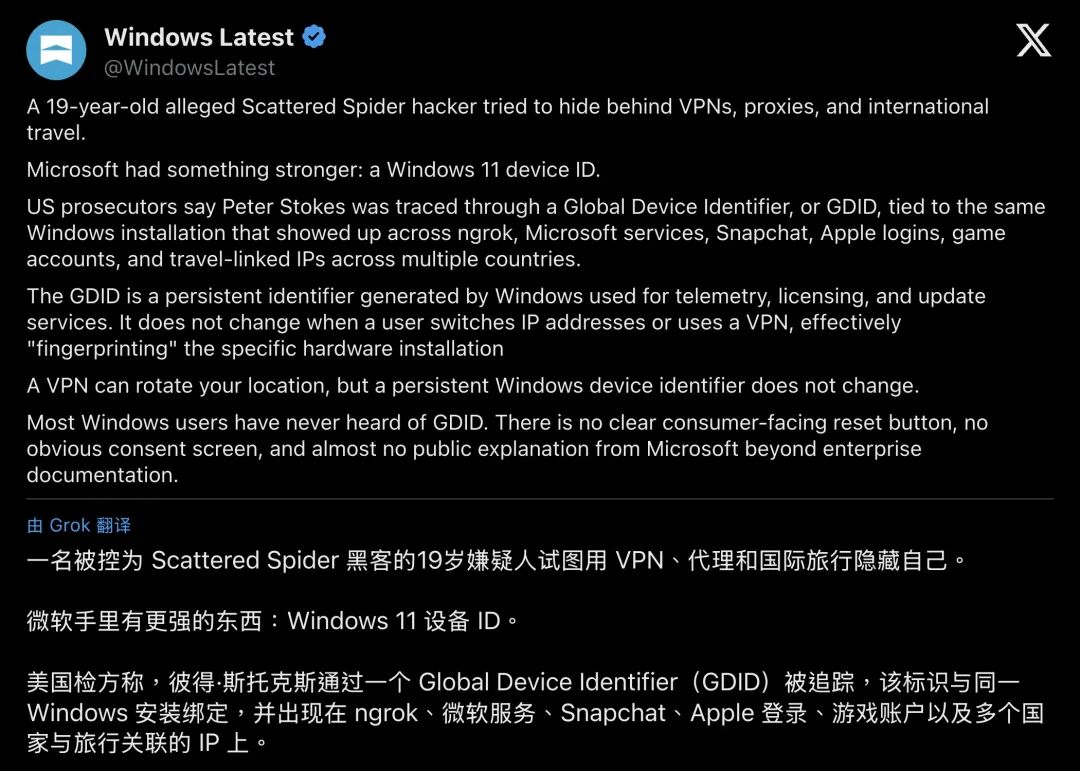
▲ Windows Latest报道:19岁嫌疑人试图躲在VPN和代理背后,但Windows 11的设备ID比这一切都"硬"
三个国家、无数代理,挡不住一串编号
嫌疑人叫Peter Stokes,美国与爱沙尼亚双重国籍,被捕时大约19岁。他做了所有"该做"的事:VPN开着,代理挂着,IP在爱沙尼亚、美国、泰国之间反复跳跃。在社交媒体上,他用化名,操作时刻意隐藏。
但FBI的宣誓书揭示了一条他完全没有意识到的线索。
微软的记录显示,有一台Windows设备的GDID编号为 g:6755467234350028。这台设备在ngrok账号注册前后一分钟之内访问了注册页面;约三小时后,同一个GDID又经过同一组代理访问了被攻击的珠宝商系统。
然后,调查人员把这个GDID的完整IP时间线展开,爱沙尼亚塔林的家庭IP、纽约旅行时的IP、泰国停留时的IP,逐一和Stokes个人的Apple账号、Snapchat、Facebook登录记录做交叉比对。
同一天、同一个IP、不同的服务 一次是巧合,两次是可疑,十几次就是铁链。
他的Snapchat上晒着酒店、现金、名表,甚至带有"HACK THE PLANET"一类文案,这些炫耀内容反过来成了地理位置与生活方式的旁证。
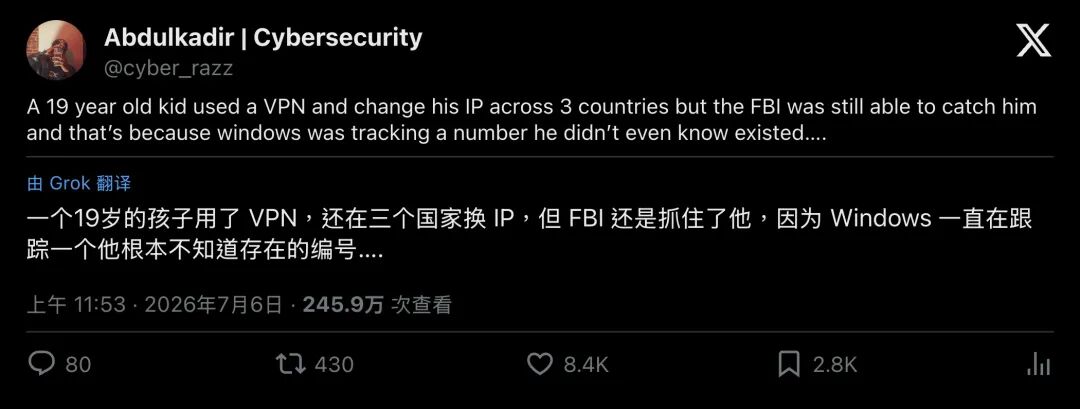
▲ 网络安全博主概括这条线索:19岁少年换了3个国家的IP,但Windows在追踪一个他根本不知道存在的编号
2026年4月,芬兰警方在赫尔辛基机场拦截了正准备飞往日本的Stokes,扣押了大容量硬盘等物品。7月1日,美国司法部宣布他已被引渡至美国,面临合谋、计算机入侵与欺诈等多项指控。
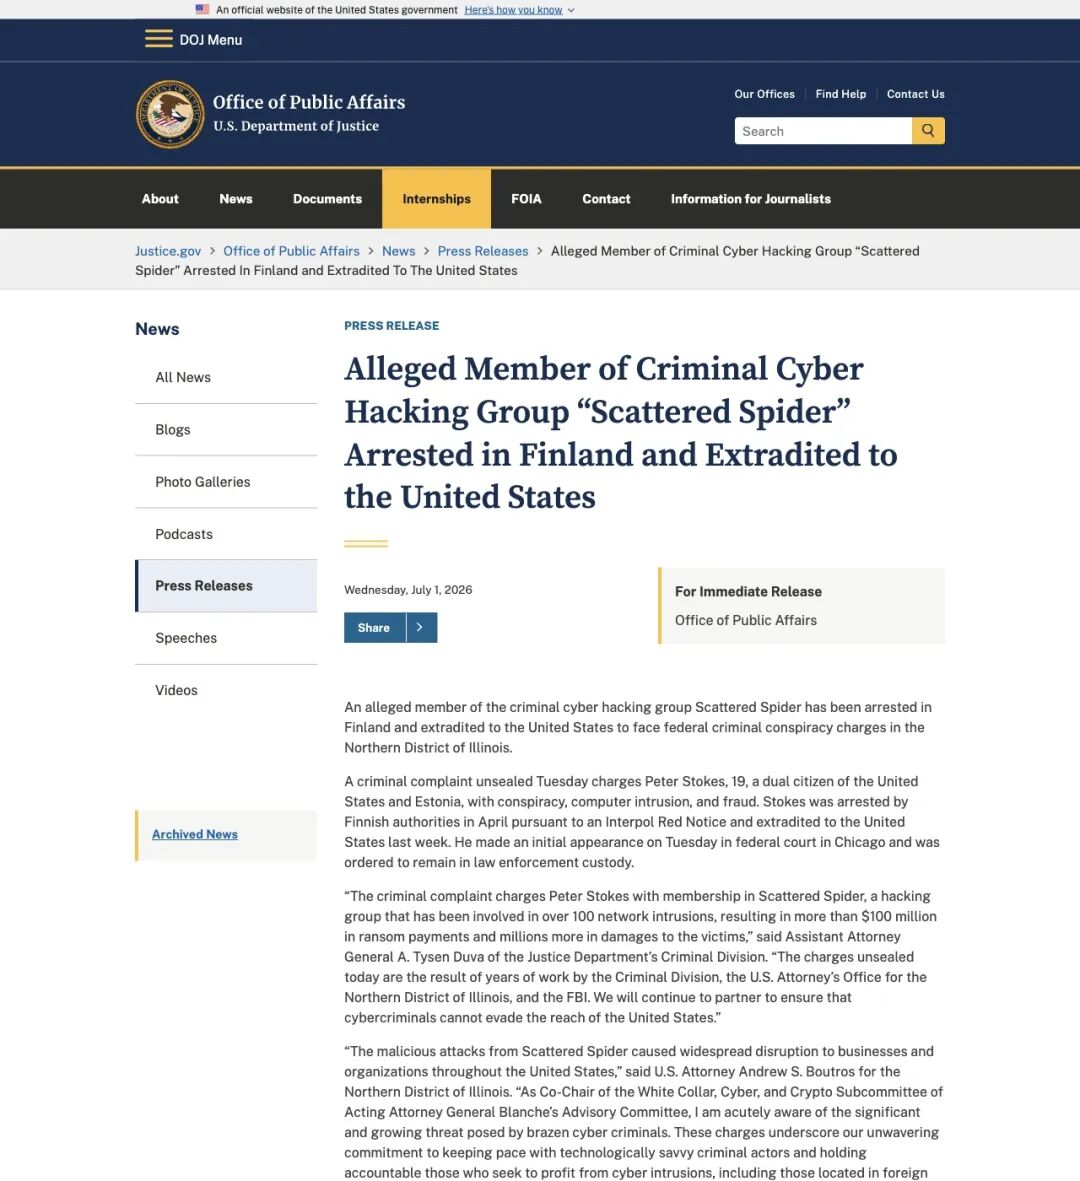
▲ 美国司法部新闻稿:Scattered Spider涉案成员在芬兰被捕并引渡美国
所以,GDID到底是什么鬼?
你的电脑上至少同时存在三种“身份”,而大多数人只知道前两种:
第一种是IP地址,你从哪条网络"露脸"。换Wi-Fi、开VPN,它就变这是VPN最擅长处理的东西
第二种是账户,你的微软账号、Apple ID、谷歌账号。你主动登录,平台当然知道你是谁
第三种,就是设备标识,操作系统为"这台机器上的这一次安装"分配的稳定编号。换网络或开启VPN都不会改变它GDID就属于这一类
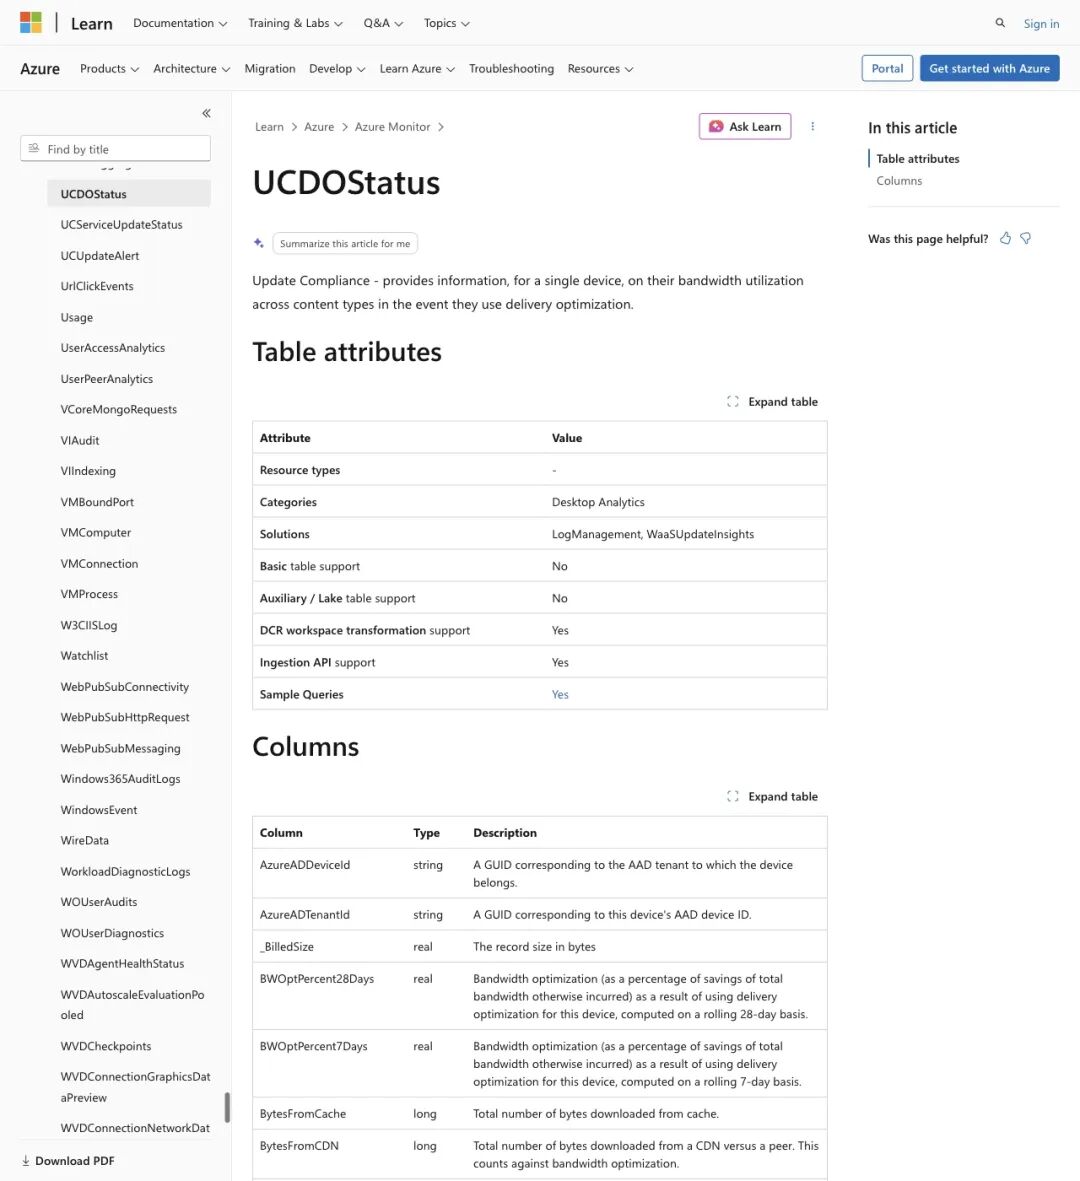
▲ 微软Azure Monitor文档中的GlobalDeviceId字段,整整一行描述,"微软全球设备标识,供内部使用"
起诉书引用微软代表的说法是:GDID是一种持久的、设备级标识,用来在物理机或虚拟机上唯一识别某一次Windows操作系统安装。系统更新不会换掉它;只有干净重装Windows才会生成新的GDID。
但关键在于:普通用户几乎不可能知道它的存在。 安装向导从未询问用户"是否同意生成GDID";"设置→隐私"页面也找不到关闭按钮微软的公开文档仅在一张企业级更新合规表的某个字段下留有一行说明。
Proton VPN在后续的分析文章中直接批评Windows追踪用户。
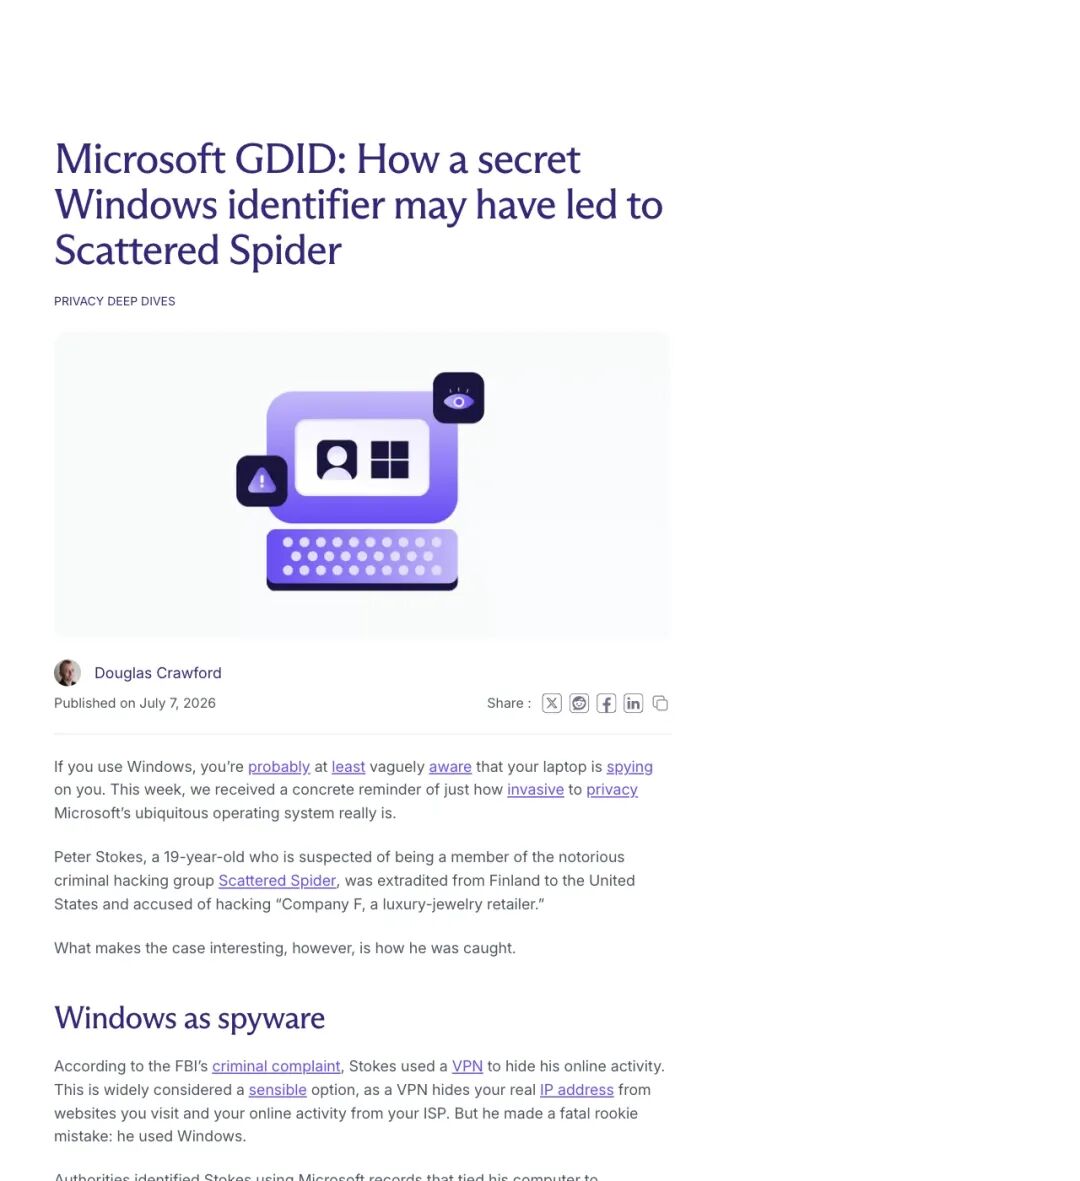
▲ Proton VPN博客文章标题:一个秘密的Windows标识符如何可能导致了Scattered Spider的归案
需要说明:这属于隐私公司的价值判断和产品立场,法庭并未这样定性Windows。这个判断之所以能引发如此大的共鸣,是因为它戳中了一种真实的不安,你以为自己在控制自己的电脑,但其实电脑一直在向某个你看不见的地方,报告你的存在。
VPN到底保护了什么?又没保护什么?
这大概是整个事件最让人背脊发凉的部分。
VPN的经典承诺是:加密隧道,隐藏IP。 对"不让咖啡店隔壁桌偷看你的流量"或者"解锁其他地区的流媒体"来说,它确实有效。
但VPN从来不承诺替你切断操作系统与厂商的通信,也不会清除云服务中的登录状态和设备上的各类标识。
于是就出现了一个反直觉但逻辑完美的画面:你在浏览器里挂着VPN打开ngrok注册页,觉得自己隐身了。但与此同时,Windows的遥测系统正以设备标识+当前时间+网络出口IP的组合,安静地在微软的服务器上留下一条记录。VPN只改变了"网站看见的IP","操作系统和微软之间的那条线"仍然连着。
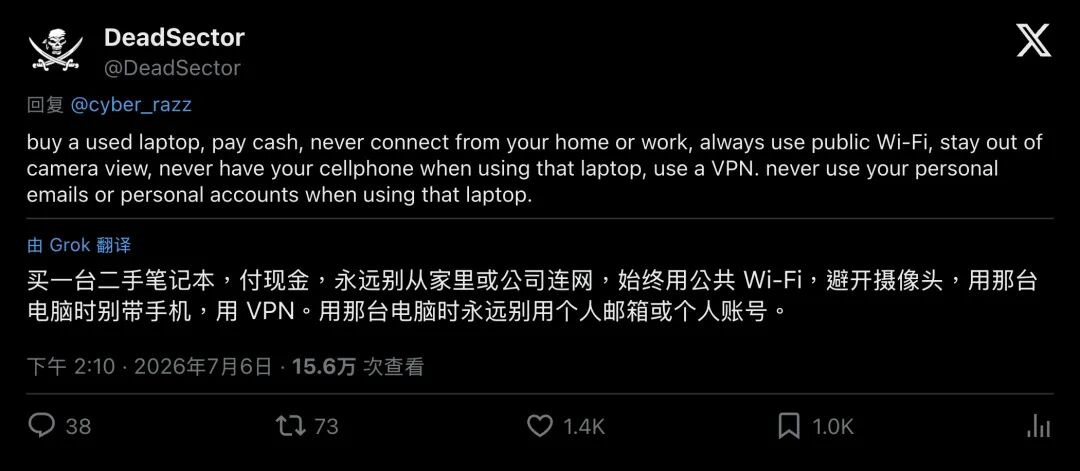
▲ 社区网友列出了极端的隔离清单:买二手笔记本、只用公共Wi-Fi、别带手机……这反映了"设备身份泄漏"给人带来的恐慌
社区热议,VPN厂商出手了
消息传开后,社交媒体上出现了震惊、嘲讽和实际行动。
震惊派开始大量转述简化版本,"Windows里有个你不知道的编号,FBI靠它追踪全球"。这些帖子互动惊人,但也存在合并与夸大的风险。
嘲讽派的核心观点是:这个黑客的OPSEC(操作安全)全面崩溃。用同一台电脑干活和刷Snapchat?在社交媒体上晒现金和名表?连基本的身份隔离都没做到,VPN自然救不了他。
还有人质疑攻击者为何使用Windows,并推荐Linux。
但Hacker News上的技术讨论很快指出:Linux的 machine-id 也是安装时生成的持久标识。差别取决于这个ID默认流向哪里、和谁共享、执法程序如何触达。 桌面Linux发行版通常不会把本地ID作为全球单一厂商云的主键,去串联邮箱、商店、游戏和办公套件,而Windows会。
行动派中最引人注目的是VPN厂商Windscribe。他们发布了一个实验性工具叫deGDID,目标很明确:在本机清除已知的GDID状态,并阻断重新注册的路径。
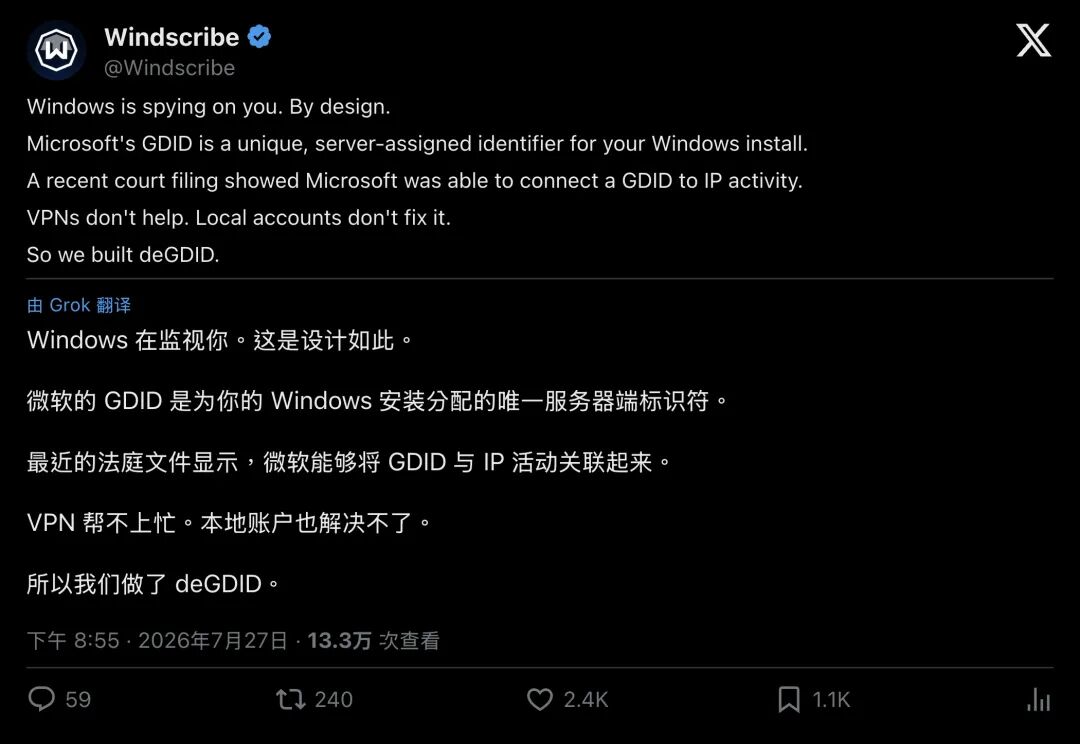
▲ Windscribe官方推文:"Windows在设计上监视你。所以我们做了deGDID。"
▲ Windscribe博客配了一幅意味深长的插画:卡通机器人揭开Windows标志,露出二进制代码与警告符号
但他们自己也承认:这个工具可能破坏Xbox、Outlook、Microsoft Store等服务的登录,而且无法删除微软服务器上已经形成的历史记录。它改变的只是"从现在起这台机器是否继续用旧身份说话"。
问题浮出水面:你的电脑,到底属于谁?
把目光拉远,GDID引发的震动远不止于一起刑事案件。
它暴露了一个系统性的不对称 苹果的App Tracking Transparency让用户可以一键关闭广告追踪,安卓也允许重置广告ID。这些操作塑造了一种公众预期:跟踪应当可开关、可重置。但GDID与更新、许可证、诊断、反欺诈等"系统核心功能"绑定,不存在对等的关闭按钮。批评者说这是把监控能力藏进了基础设施;支持者说没有稳定设备身份就没法做激活防盗和企业合规。
双方说的是同一个技术对象,只是评价函数不同。
还能看到的是:使执法能拼图的数据,与使企业能发现盗号的数据,往往来自同一套遥测与身份图谱的不同出口。你很难一刀切地"关掉坏的、留下好的"
本案中,执法机构的数据调取发生在法院命令和传票框架之内。公众更担心标识生成前的告知与同意,以及日后关闭它的权利。当"连接互联网"默认等于"加入某家平台的设备档案",匿名还能否成为操作系统出厂时的可选项?
尾声:那个编号还在
Peter Stokes的案件仍在推进,判决前推定无罪。但GDID这个词已经不可能再回到企业文档的角落了。它从一张Azure Monitor日志表的一个字段,变成了2026年夏天全球互联网上最热门的隐私关键词。
故事的讽刺在于:一个试图隐身的人,被他最熟悉的工具出卖了。
而更大的讽刺在于,此刻正在读这篇文章的你,电脑里可能也有同样一串编号。 你只是从来不知道