ARTICLE · 1036760
效率与风险的博弈:OpenClaw 这类电脑操作 AI 智能体引发安全顾虑
大模型走出对话窗口,AI 智能体可直接操作本地电脑
大语言模型诞生至今只有短短数年,技术应用场景正在快速拓展,早已不再局限于对话框内的问答交互。日常场景里,大模型可以辅助人们查询信息、调整邮件文本,而 OpenClaw 这类工具的出现,把 AI 的能力延伸到了本地电脑操作层面,能够自动完成大量重复性的电脑操作任务,减少人工操作的负担。
但这类具备系统操作能力的 AI 智能体,本身带有明显的两面性。在简化用户操作的同时,安全隐患随之而来。攻击者可以利用提示词注入等多种攻击手段,诱导 AI 执行异常指令,一旦成功,就有可能对用户电脑内的环境、文件造成破坏,带来数据丢失或者信息泄露等一系列问题。
外媒发起用户投票,大众对 AI 电脑权限态度分化
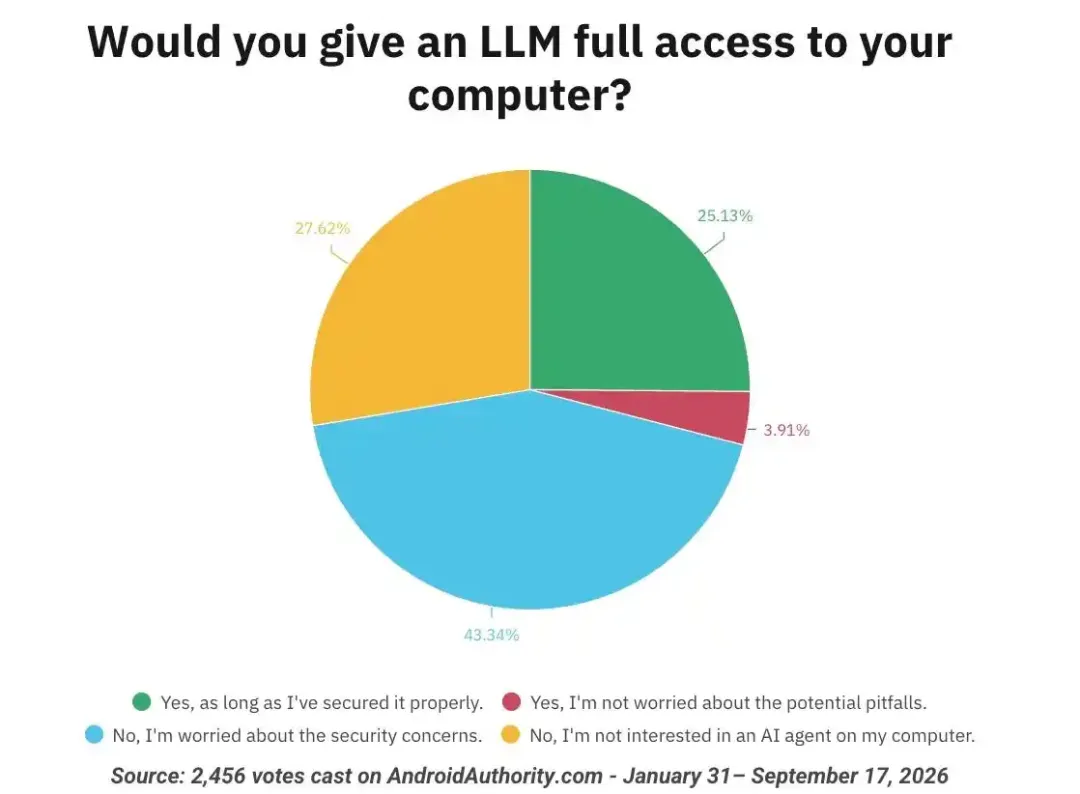
针对这项争议,海外科技媒体 Android Authority 面向普通用户发起了线上投票,核心议题是用户是否愿意授予 OpenClaw 这类 AI 工具电脑的完整访问权限。投票收集到的反馈,直观展现了普通用户的顾虑。
投票数据显示,43% 参与投票的用户立场十分明确,出于安全层面的考量,坚决不会允许 AI 工具获取电脑访问权限。还有 27% 的受访者表示,本身对这类 AI 功能没有使用兴趣,不会尝试相关工具。
剩余大约四分之一的受访者态度相对开放,愿意尝试 AI 操控电脑的功能,但有一个硬性前提,平台必须搭建完善的安全防护体系。仅有不到 4% 的受访者表示,并不担心这类工具带来的安全风险。
综合全部投票结果来看,超过七成参与投票的用户,都不愿意将电脑完整控制权交给 AI。就算是愿意尝试这项新功能的群体,也普遍把安全保障作为使用的前置条件。
智能体能力升级,安全信任问题浮出水面
投票结果折射出行业当下的现实状况。AI 智能体正在发生一次关键转变,从单纯的对话机器人,逐步进化成可以直接操作系统、执行本地操作的智能代理。技术能力变强的同时,用户对于权限管控、安全边界的担忧也同步上升。
当 AI 仅停留在文字问答阶段,即便模型被恶意提示词诱导,造成的影响大多局限在文本输出层面,很难直接破坏本地设备。一旦 AI 获得电脑系统操作权限,被攻击后的破坏力会成倍放大。恶意提示能够诱导 AI 读取、修改甚至删除本地文件,带来实质性的财产与数据损失。
这一现状也说明,想要推动这类电脑操作型 AI 智能体大规模落地,单纯提升执行效率远远不够。如何搭建可靠的权限隔离机制,设计风险预警与操作审批流程,建立完整的安全防护框架,是行业必须攻克的核心课题。
权限隔离是关键,平衡自动化便利与安全底线
AI 智能体的核心价值,在于自动化处理大量重复繁琐的电脑操作,释放人力。但权限管理是这一切的前提。行业普遍认为,不能简单直接给 AI 开放完整系统权限,沙箱隔离、分级授权、操作审计等机制必不可少。
分级权限意味着 AI 只能获得完成任务所需的最小权限,一旦执行高风险操作,必须向用户发起确认。操作审计则会完整留存 AI 的全部行为记录,方便事后追溯。这些安全设计,能够大幅降低提示词注入等攻击方式带来的破坏。
AI 智能体正在逐步走进办公与个人使用场景,自动化能力会持续增强。而用户调研反馈提醒产业,技术迭代不能只追求功能强大,安全和信任是产品落地的基石。只有建立起成熟、可验证的安全机制,才能让用户放心接纳能直接操控电脑的 AI 工具。