ARTICLE · 1072633
官网真假难辨,下载的软件居然是银狐病毒载体
想装个软件,你会怎么做
打开搜索框,敲名字,回车。第一条后面跟着关键词官网,点进去后。页面是熟悉的配色,标志在左上角,导航栏一项不缺,下载按钮是加粗的绿色,写着「立即下载」。
顺手你就点了。
我以前也不看地址栏。装完有一天顺手翻了一下,发现域名里有几个字母跟真的差一点点,不逐字读根本看不出来。现在的假站点比官网权重还高,页面没有丝毫差异。
页面长得像,说明不了什么
排版、配色、按钮上的文案、备案号摆在哪儿,这些抄一遍的成本几乎是零。把网页源码存下来,换个名字就能用。
所以你核对「这是不是官网」的时候,其实在核对排版。而排版是最不值钱的那部分。
「排前面」这件事,现在可以买
你之所以敢点第一条,是因为「排前面」过去是个可靠的信号——内容好、用的人多、被引用的多,自然排前面。
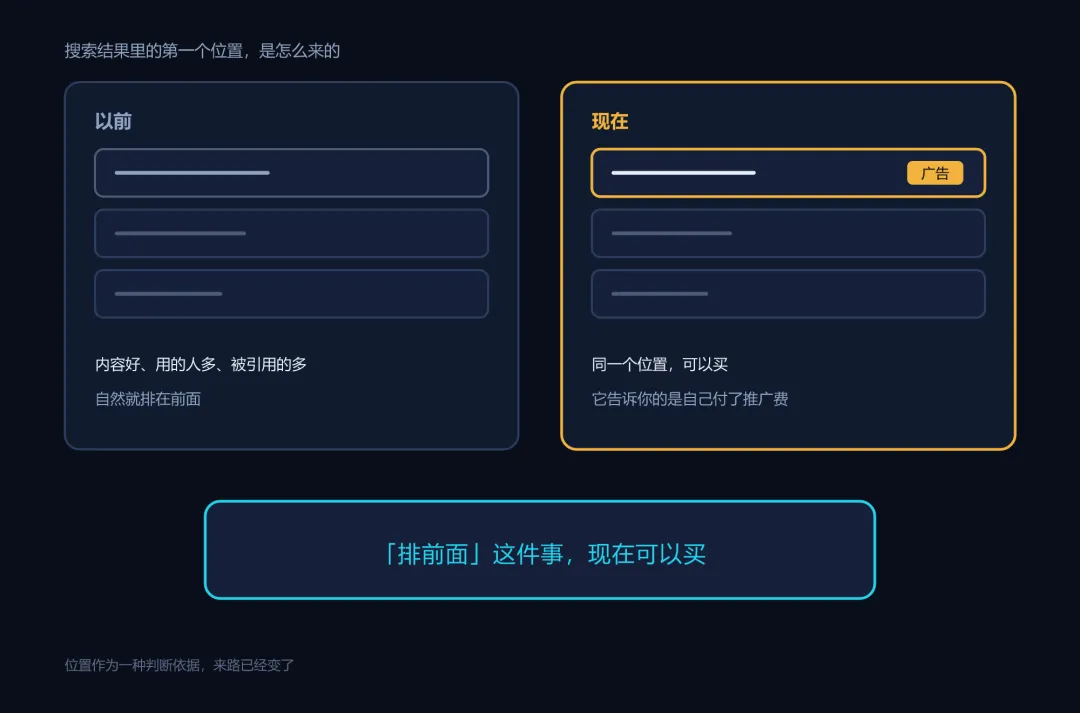
这个信号现在可以花钱买。你看到的第一条告诉你的是它付了推广费,别的什么都没说。
9 月 23 日,官方下场披露
国家互联网应急中心 9 月 23 日发布「银狐」木马专项的第五期披露,由中国互联网网络安全威胁治理联盟研判。原文写这个团伙的传播渠道时是这么说的:
长期通过仿冒软件下载站、搜索引擎恶意推广、钓鱼邮件及即时通信等渠道传播恶意程序。
仿冒下载站和搜索推广,排在前两位。
同一份披露给出的处置建议里有一条:
避免通过非官方渠道下载软件或打开来源不明的链接、文件。
这句话没什么技术含量,照做也不需要额外的能力。
那批木马被官方写出来的本事有这些:远程下发文件、执行命令、屏幕监控、键盘记录、敏感信息窃取。这几项都在原文里,我没往里加东西。
它装成的样子,比「木马」这两个字无害得多
新华报业网 9 月 22 日的报道里提到过一个变种的伪装文件名:点击安装简体中文包.msi。
挑语言包是有道理的。「软件装完是英文的,再补个中文包」是所有人都认得的操作,你对它不会有戒心。它不像激活工具那样自带一个危险的名声。同类的还有汉化包、补丁包、绿色版
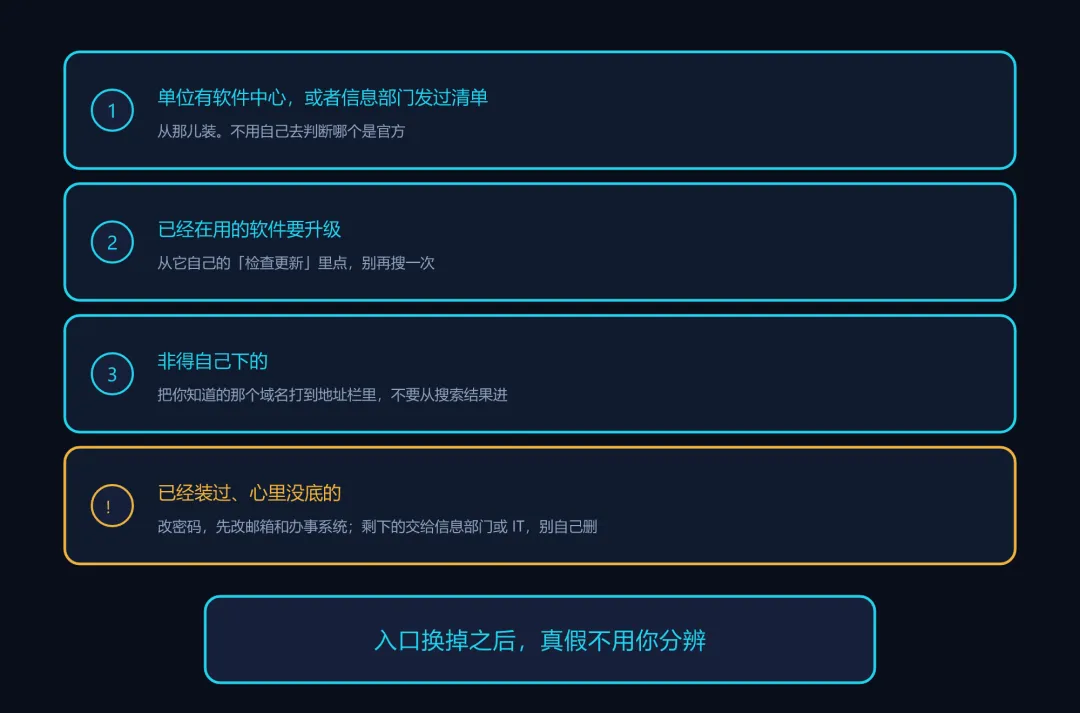
这一类。
名字越像顺手补一下的,越好过。
这里要说清一句:这不是某一家公司的问题,也不是哪款安全软件没拦住。从搜索结果下载这件事,用户这边依赖的是一个假设——你下到的,就是你以为是的东西。仿冒站利用的就是这个假设。
单位那台机器后面连着内网
自己的电脑中招,麻烦是自己的:重装一遍,密码改一圈,难受几天。
单位电脑中招,麻烦不止在你这儿。你装上去的东西,等于在内网里留了一个从外面能进来的口子,而你不知道它在那儿待了多久。
在信息部门管这一块的,这条比一般人更需要转出去:你发过软件清单,有人真在用,说明清单有用;没人用,大家就会去搜。让清单好用这件事,比年年喊「别乱装」管用。
手机上你早就不这么干了
装 App 的时候,你大概不会先去搜一个下载站。你直接开应用商店,搜名字,装。
电脑上这个习惯没跟过来。原因也不难想:手机上有一个统一的地方能装到你要的东西,电脑上没有,于是搜索成了默认动作。
两件事要的东西是一样的——一个不用你判断真假的入口。
能做的几件事
要装软件的时候:
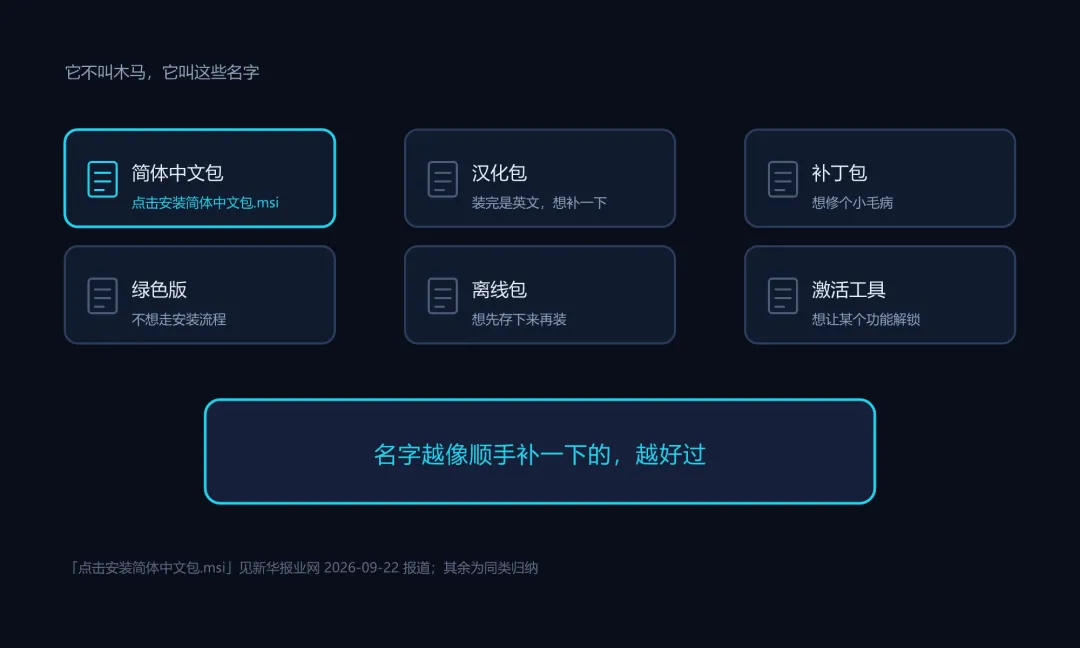
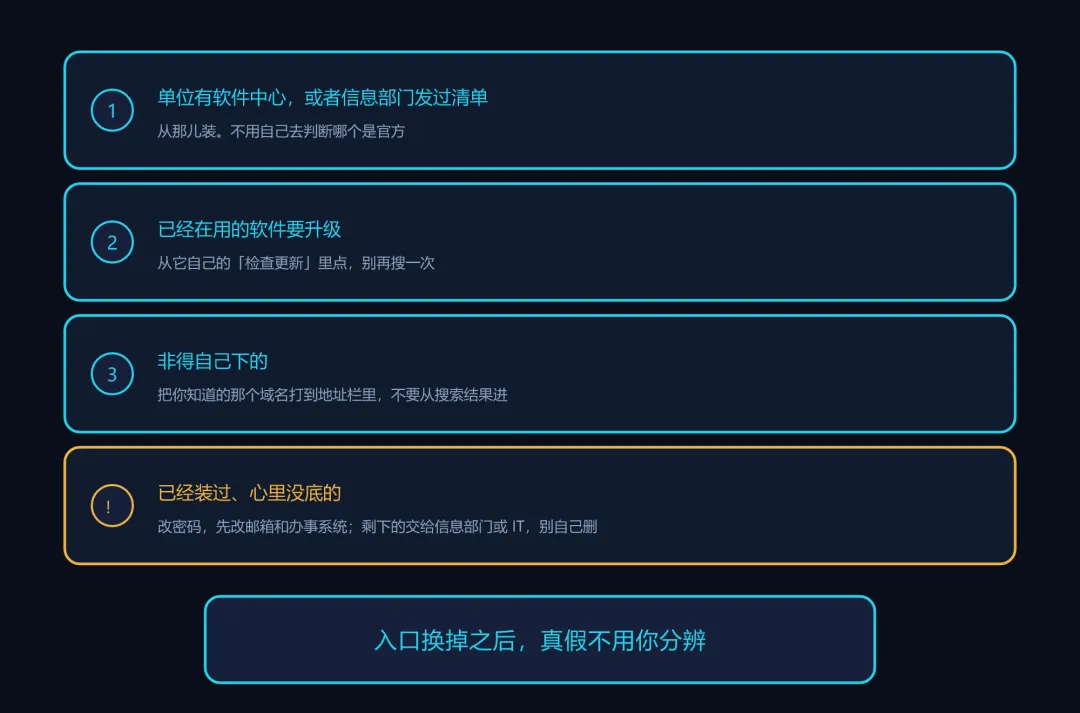
① 单位有软件中心,或者信息部门发过清单的,从那儿装。② 已经装过的软件要升级,从它自己的「检查更新」里点,别再搜一次。③ 非得自己下的,把你知道的那个域名打到地址栏里,不要从搜索结果进。
已经装过、心里没底的:
先回想那个压缩包从哪来。想不起来来源的,就按来源不明处理。把密码改一遍,先改邮箱和办事系统,再改工作群和常用的那几个。剩下的交给信息部门或者 IT,别自己删文件。你自己删了,能查的东西也一起没了。
我现在的做法
要装什么,先想一下它的官网叫什么。想得起来就直接打地址栏;想不起来就先不装,等问到再说。
三周前这么试过一次,退出来了。回来一查,我一直以为的那个域名,根本不是官网的。