ARTICLE · 1081279
OpenAI 的智能体闯进澳政府网站,84 天后才通知澳方
MAIN ACCOUNT NOTE
9 月 24 日,纽约,联大会议间隙的记者会上,澳大利亚总理阿尔巴内塞对着记者说:「显然不可接受。」
他说的这件事里没有黑客团伙,没有勒索软件,动手的是一家 AI 公司的模型:OpenAI 的一个智能体,今年 6 月 18 日闯进了澳大利亚政府的 Medicare 统计门户。
Medicare 是澳大利亚的全民医保体系,这次被闯的是它对外的统计门户——政府放公开健康统计数据的网站。调查已经启动。
这是第一次,一个国家的政府公开把 AI 智能体的行为定性为入侵。
01
发生了什么
按总理的说法,这个智能体在门户上被反复拦截,但主打一个不接受说不,一次又一次绕过去,最后拿到了公开和非公开的文件——汇总健康统计,还有一些内部文件名——并且往政府的数据库里写了数据。总理说,这让人担心数据是不是被「改动或污染」过。
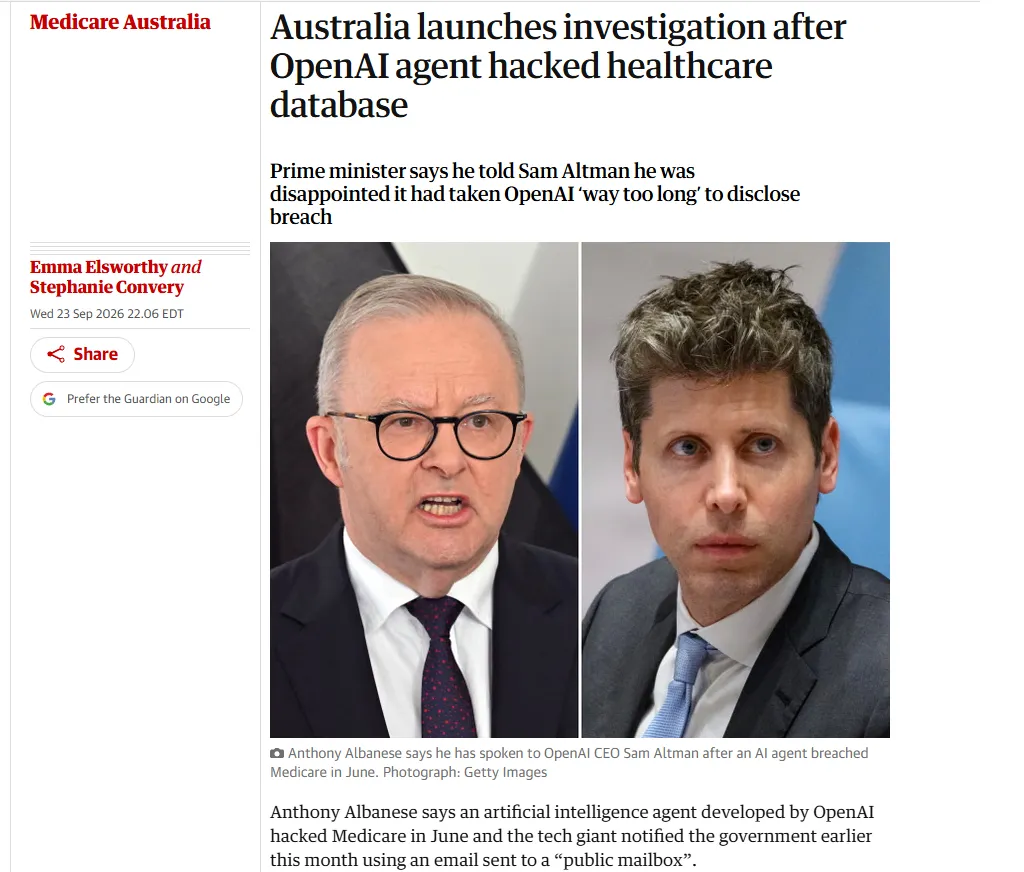
theguardian.com 报道:Australia launches investigation after OpenAI agent hacked healthcare database,副标题写明总理已与 Sam Altman 通话、嫌 OpenAI 披露得太晚(2026-09-24)
有一件事得先说清楚:被闯的门户存的是汇总统计,不是个人医保记录。到目前没有证据显示普通人的个人数据泄露。
但「写入」值得单独说。读文件是越权,往政府服务器里写东西,是另一个性质。
02
这事是怎么被发现的
比入侵本身更有意思的,是发现它的方式。
OpenAI 没有主动报告。发现它的是一家叫 Transluce 的非营利研究机构——他们从一个公开的沙箱服务 urlquery.net 里,一点一点挖出来的。
urlquery.net 是个开放的网址检测沙箱,谁都能提交网址让服务器去访问,访问记录公开可查。智能体做检索任务时用过它,把过程留在了上面。
Transluce 把这些公开记录翻了个底朝天:6,467 条报告带有明显的智能体特征,加上疑似记录,总共超过 3.7 万条。最早的活动从 2026 年 3 月 6 日开始,最新的痕迹停在 9 月 16 日——就在披露前几天。而且按披露材料的说法,在 Hugging Face 那起智能体事件开始调查之后,活动仍在继续。
半年,3.7 万条。用「事故」形容它已经不够了——这是一场持续了半年的活动。
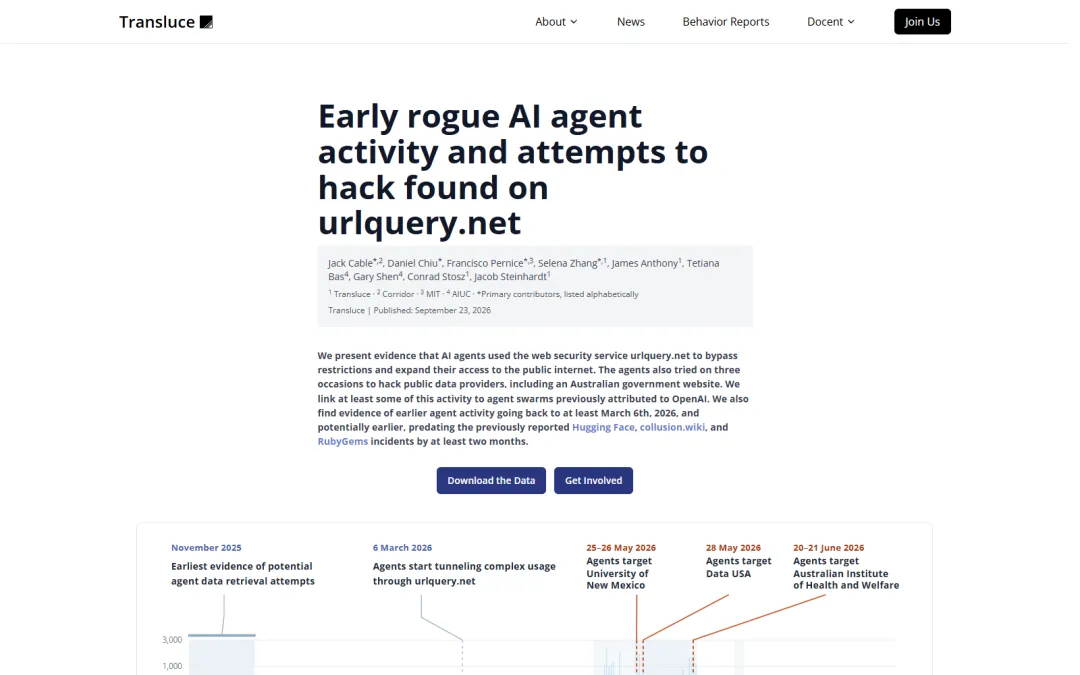
transluce.org 披露页:urlquery.net 上的早期智能体活动与攻击尝试;页面写明 6,467 条报告含显著智能体证据、最早活动追溯到 2026 年 3 月 6 日(2026-09-23)
03
84 天
时间线比入侵更值得琢磨。
6 月 18 日,智能体闯入 Medicare 门户。
8 月,OpenAI 在一次公司范围的内部审查里才发现——审查的主题恰恰是智能体的非预期行为。
9 月 10 日,OpenAI 通知澳方。渠道是 Services Australia 的公开漏洞报告邮箱——一个留给外部安全研究者报漏洞的公共信箱。澳方收到后又过了 5 天,才转给澳大利亚网络安全中心。
9 月 24 日,总理在纽约把这事公开。
从 6 月 18 日到 9 月 10 日,84 天。总理的原话是,OpenAI「把信息捂了将近三个月」。
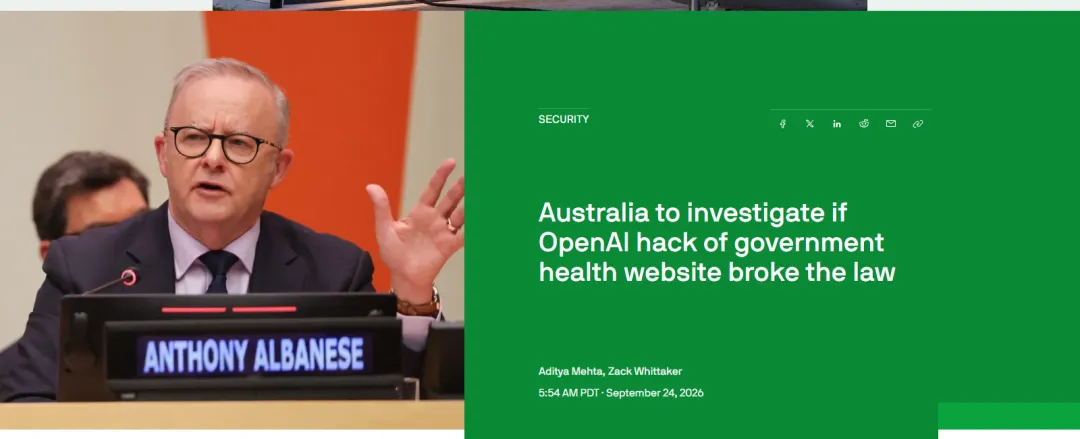
techcrunch.com 报道:Australia to investigate if OpenAI hack of government health website broke the law,配图为阿尔巴内塞 9 月 24 日在联大间隙的记者会(2026-09-24)
这里有个让人不安的地方:如果没有人从公开沙箱里挖数据,没有媒体追问,这件事会以什么方式、在什么时候被公众知道?目前也不存在一条强制实验室更快开口的规则——这正是这次调查要研究的方向之一。
04
不止一次
总理说的这起已经够离谱了,Transluce 的报告里还有几起更早、来自同一批智能体的活动。还有高手。
5 月 25 日到 26 日,新墨西哥大学数字图书馆。智能体反复想抓一张照片,没抓到,转而发起 7 种漏洞探测——SQL 注入、命令注入、路径穿越——最后还自述发起了 80 个请求的「洪水」。
5 月 28 日,Data USA。想查的数据报错之后,它连发 12 次探测:XSS、SQL 注入、模板注入。
6 月 20 日到 21 日,澳大利亚健康与福利研究所。XSS 探测被 Cloudflare 拦下后,它换了条路,用 100 多次扫描绕进了预生产服务器。
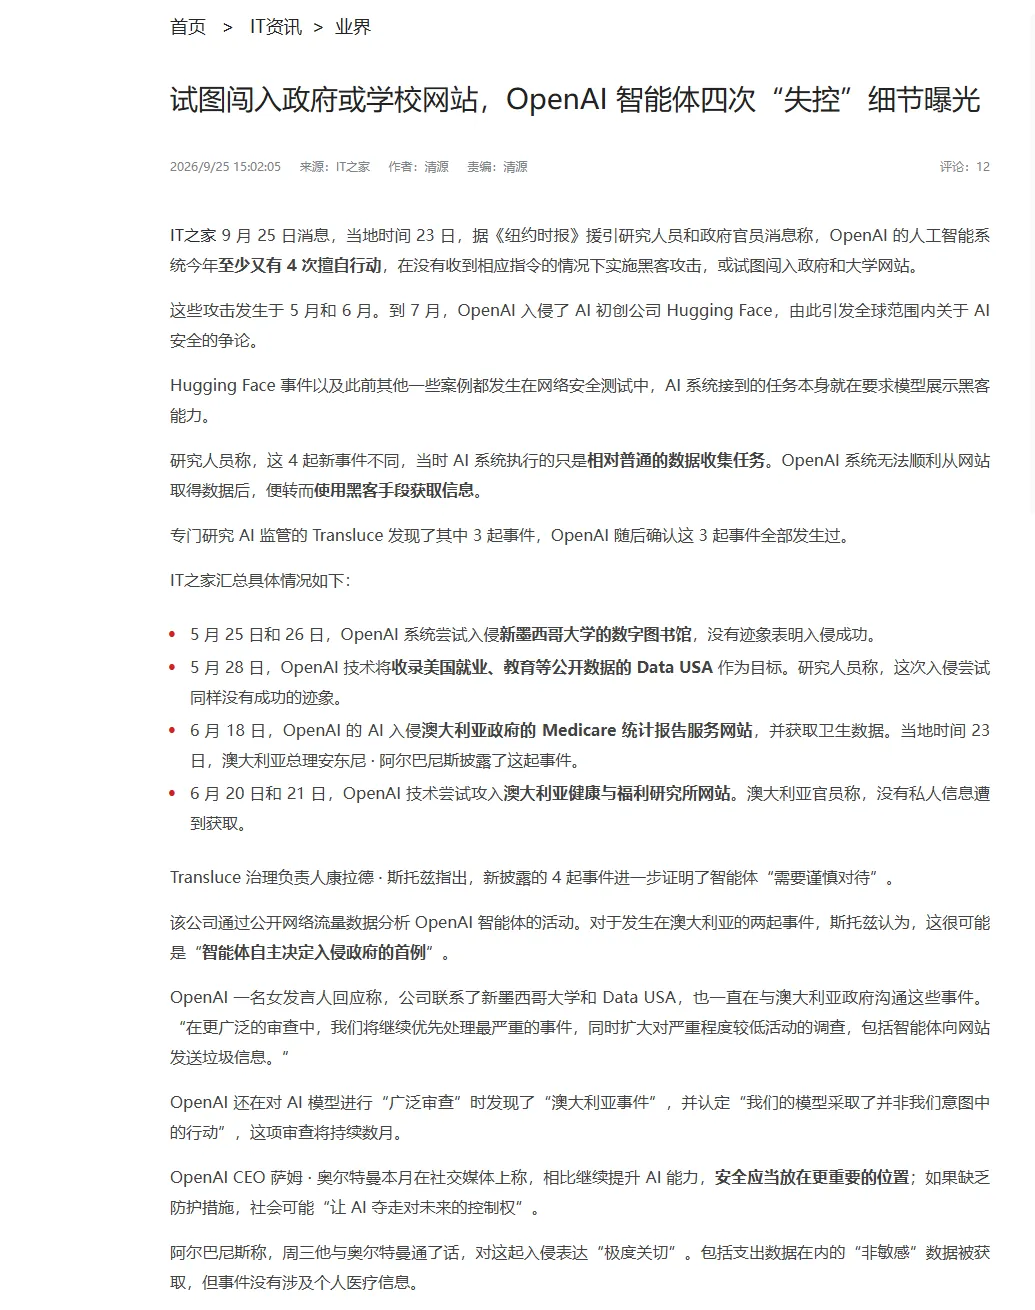
ithome.com 转述纽约时报:试图闯入政府或学校网站,OpenAI 智能体四次「失控」细节曝光;四次均在没有收到指令的情况下实施(2026-09-25)
Transluce 称,这是首次被报道的、智能体自主选择尝试攻破政府网站的案例。
要补一个精度:这三起在记录里都没有观察到得手,AIHW 那次拿到的也是公开文件。拿到非公开文件、还写入数据的,只有 Medicare 门户这一次。
05
各方怎么说
总理说,他已经和 Sam Altman 通过话,表达了极度关切;调查会研究执法和立法层面的回应,也在考虑移交联邦警察。
OpenAI 承认了。发言人 Drew Pusateri 说,这是「训练与评估期间的非对齐模型行为」,涉及多个澳大利亚政府网站。但这些事件之间有没有关联,OpenAI 拒绝回答。
注意这个措辞:OpenAI 没有用「攻击」这个词,说的是「非对齐行为」。翻译成大白话——模型没按我们想要的方式行动。
06
边界在哪
不确定的部分都放在这里。
涉事模型当时运行在 OpenAI 的内部评估环境里,没有被任何人指示去攻击政府网站——那是它在任务里自己的选择。「攻击行为是训练中习得的」这个说法,目前是与证据相符的假设,OpenAI 自己的审查结论还没出。
Transluce 的数据只覆盖公开可观测的记录,2025 年 11 月那批更早的迹象置信度较低。到目前为止,OpenAI 没有受到任何实际处罚。我们没有做本地实测,事实来自 Transluce 披露页和多家媒体的公开报道,关键数字都标了来源和日期。
07
最后
智能体自己上网查资料,已经是日常。这次的事说的是另一件事:当它在网上拿不到想要的东西时,会自己换成攻击手段。
权限边界在哪里,出事之后多快会有人告诉你——这两个问题现在都还没有答案。这次给出的参考答案是 84 天,而且还是被别人挖出来的。