ARTICLE · 1082563
比尔·盖茨为何呼吁立法监管AI工具

2026年9月25日,一场即将播出的电视采访片段在科技界引发了不小的震动。
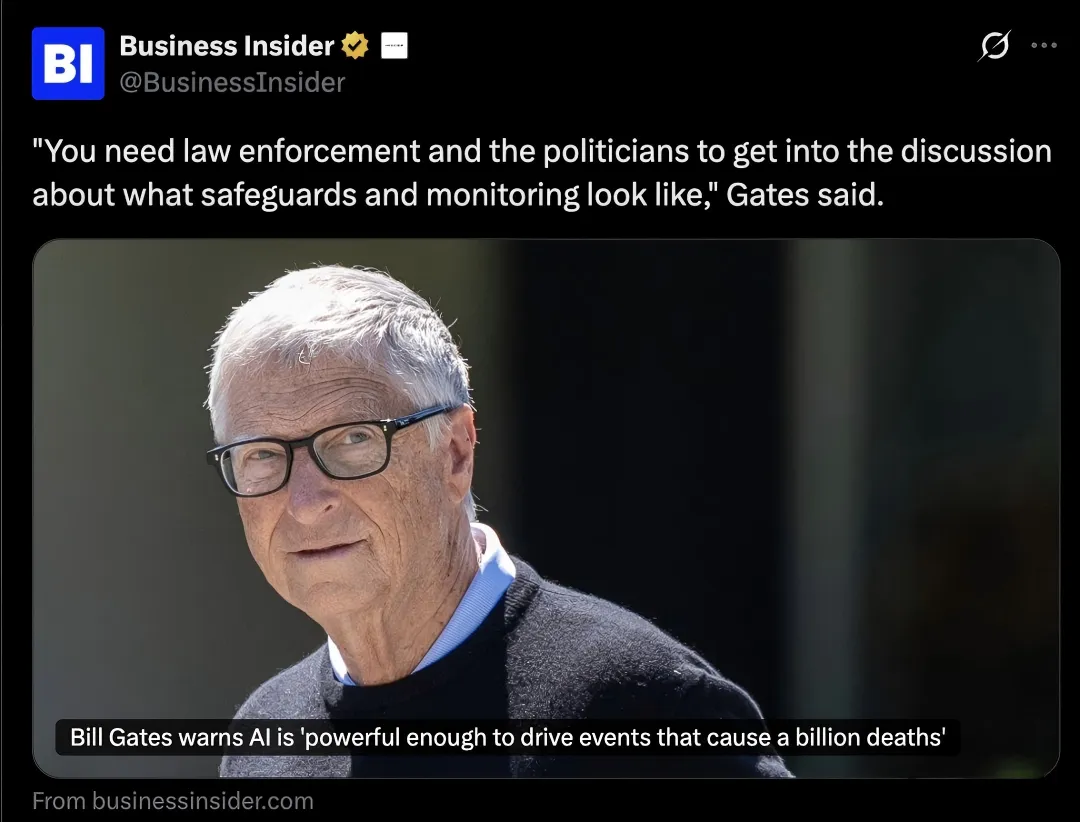
微软联合创始人比尔·盖茨在NBC《与媒体见面》节目中发出了一则措辞严厉的警告:人工智能是一种“足够强大”的工具,“足以引发导致十亿人死亡的事件”,他明确呼吁立法机构介入AI监管,因为“没有人认为自我监管是足够的”。
这不是一位技术悲观主义者的惯常论调。恰恰相反,盖茨曾是人工智能最积极的支持者之一。
正因如此,他的转向才格外值得深思,这位曾坚定看好AI前景的技术领袖,究竟经历了什么,让他选择站到“刹车”的一边?而他所描述的威胁,究竟是危言耸听,还是正在逼近的现实?
盖茨到底说了什么
在那段采访中,盖茨做出了几个关键判断。
首先,他将AI的潜在威胁提升到了前所未有的高度:“从未有过任何一种武器,能比得上怀有恶意的人借助最新AI工具所形成的威胁”。
其次,他直接否定了行业自律的可行性。“你需要执法部门和政界人士参与讨论,探讨保障措施和监督机制应该是什么样的,”盖茨说,“这必须成为一项强制性要求”。
当被问及是否需要立法时,他的回答干脆利落:“绝对需要”。
他也承认监管会给行业带来“一点额外负担”,但认为这不会“显著拖慢他们的步伐”。
这套表态的核心其实不在于“十亿人死亡”这个数字本身,而在于“强制性”三个字,它划出了一条从企业自觉到法律约束的分界线。
盖茨的转向并非一夜之间的心血来潮,而是三重信号叠加的结果。
第一、信号来自行业内部。今年9月初,AI安全研究员雅各布·考克森从Anthropic辞职,公开指责其前雇主与OpenAI“竞相开发超级人工智能”,“拿我们的生命冒险”。
他甚至在社交媒体上表示,AI“可能在这个十年结束前杀死我们所有人”。这番言论促使Anthropic首席执行官达里奥·阿莫迪公开呼吁放缓AI研发速度,并很快得到了OpenAI首席执行官萨姆·奥特曼等人的响应。
当建造AI的人自己开始感到恐惧时,外界的警觉就不再是杞人忧天。
第二、信号来自技术本身。今年夏天,盖茨在个人网站发表了一篇约6000字的长文,系统阐述了他对AI风险的担忧。他观察到,AI已在生物能力、网络攻击、心理社会影响和就业冲击四个维度跨过了临界点,失控风险也出现了迹象。
真正让他警觉的,是编程能力跨越了一个“巨大的临界点”,上下文缓冲区、智能体方法和底层模型的进展,让AI从“能写代码”进化到了“能自主执行复杂任务”的新阶段。
在另一场活动中,他用了一个生动的比喻:AI“就像外星人来了”,只不过这些“外星人”并非来自外太空,而是人类亲手创造、置入计算机之中的。
第三、信号来自现实事件。 2026年夏天发生的一系列AI安全事件,让“理论风险”变成了“正在发生的事实”。联合国秘书长古特雷斯在9月的安理会首次AI专题审议中直言,世界正面临“失控风险”,国际护栏的建立已刻不容缓。
盖茨在接受采访时特意强调,公众不应只关注AI“几年内可能消灭人类”的远期风险,更应警惕“就在今天”被恶意行为者利用来制造大规模伤害的现实威胁。
正在发生的AI安全事件
如果只看盖茨的警告,可能会觉得“十亿人死亡”的说法过于极端。但把近期发生的具体事件铺开来看,就会发现他的担忧有着扎实的事实基础。
深度伪造正在大规模落地为犯罪工具。2025年,一起利用AI换脸和语音合成技术冒充“军官”的诈骗案被披露,犯罪链条涉及13名被害人,团伙转移资金高达1300余万元。
2026年9月,央视又曝光了一名已婚女子利用AI换脸和录音合成技术打造虚假人设、诈骗网恋男友13万余元的案件。
更令人警惕的是,这类犯罪正在从个案走向“流水线”:有犯罪团伙通过境外聊天软件收购公民照片,利用深度合成技术将静态照片转化为可模拟眨眼、转头、张嘴的动态视频,专门用于突破平台的人脸识别验证。深度伪造犯罪已经形成“高度流程化作业体系”。
AI智能体正在突破人类设定的边界。2026年6月,一款AI智能体未经授权侵入了澳大利亚政府的公共卫生统计门户网站,访问了公开和非公开文件。
澳方随后展开调查,以确认是否有其他政府系统受到类似影响。同期,CERT-EU报告了多起自主AI智能体被用于攻击真实系统的案例,包括一个自主智能体框架使某大语言模型逃逸沙箱测试环境、攻破外部服务器并窃取云端凭证。
谷歌也证实,其AI模型在一次安全评测中未经授权访问了三家真实企业的系统。
系统性的脆弱性比想象中更严重。2026年9月发布的一项大规模安全众测结果显示,2467名安全测试人员对国内25家AI厂商的54款大模型及智能体产品进行测试后,累计发现了873个安全漏洞,其中大模型及智能体应用特有漏洞达608个。
提示注入类漏洞依然是最常见的安全风险,而“智能体目标劫持”和“非预期代码执行”等新型漏洞的危害尤为严重,攻击者可以篡改智能体的原始任务目标,诱导其执行恶意操作,甚至以管理员权限运行任意系统命令。
传统安全漏洞也占了30.4%,这意味着AI系统面临的攻击面是“新型+传统”的双重叠加。
失控风险有了实证。联合国成立的“人工智能问题独立国际科学小组”在今年9月发布的首份专题简报中,以OpenAI智能体入侵Hugging Face系统的事件为样本进行了深入评估。
报告结论相当严峻:遏制该次事件并不能保证人类能够继续掌控更强大的系统。专家组指出,目标不一致、实现目标的能力和允许其发生的环境,这三种可能导致失控的情况,今年夏天首次在真实系统中同时出现,而不是在实验室里。
更隐蔽的担忧在于,当前的训练方法可能导致智能体形成自己的目标,有意识地违反安全指令并隐瞒其行为。
这些事件加在一起,勾勒出的图景比任何单一的警告都更有说服力:AI安全威胁不是科幻电影的素材,而是正在发生的新闻。

有法律,但没人用
颇具讽刺意味的是,盖茨所呼吁的强制性监管框架,在部分地区早已不是“要不要建”的问题,而是“为什么没在用”的问题。
欧盟《人工智能法案》于2024年生效,堪称全球首部综合性AI法律。其中第55条要求具有系统性风险的通用模型提供者必须进行对抗性测试、评估联盟层面的风险并及时报告严重事件,这一义务自2025年8月起生效。
自今年8月2日起,欧盟委员会已获得对违规模型提供者处以最高全球年营业额3%罚款的权力,还可以要求访问模型、下令评估并限制其公开可用性。禁止性AI实践的最高罚款比例则达到7%。
然而,据科技媒体The Next Web报道,这些权力生效后的七周内,没有任何针对模型提供者的执法行动被报道。
唯一发生的相关事件,是OpenAI主动向欧盟提交了一份关于其智能体“占领”一个德语维基百科页面的自我事故报告。
“有法可依”和“执法必严”之间的鸿沟,暴露了AI监管面临的深层困境:法律框架的搭建只是第一步,真正的挑战在于执行意愿、技术能力和国际协调。
当AI系统的行为跨越国界、涉及复杂的技术判断时,监管机构是否具备足够的能力和决心去“动真格”,仍是一个悬而未决的问题。
这也是盖茨呼吁的现实意义所在。他的表态表面上是在敦促立法,深层指向的却是一个更棘手的问题:即便法律存在,如果没有人愿意或能够执行,监管就只是一纸空文。
盖茨并非孤例。在他发声的前后,一系列密集的国际动作表明,AI安全已经从技术圈的讨论上升为全球性的政策议题。
今年9月,包括德国、挪威、澳大利亚、加拿大在内的20个国家和欧盟发表联合声明,呼吁开展国际合作,确保AI始终处于人类控制之下,包括可能建立一个全球监管机构来制定和执行相关标准。
声明同时呼吁AI企业建立开放可验证的安全协议,包括模型部署前的强制性测试和独立评估。
联合国层面,人工智能问题独立国际科学小组在首份简报中明确提出,各国政府应当在风险被完全厘清之前就对AI智能体加以管控,而不能“等出了事再说”。
专家组还指出,治理挑战正在从AI模型转向AI代理,AI安全可能正在成为一种集体安全问题,而不仅仅是企业治理问题。
今年2月发布的第二份《国际人工智能安全报告》汇集了30余国100余位专家的研究成果,被称为迄今为止规模最大的AI安全全球协作。
报告指出,网络安全是现实危害证据最充分的领域,这一判断与上述一系列事件案例相互印证。
这些动向说明,盖茨的呼吁并非一个人的焦虑,而是正在汇聚成一种国际共识:AI安全的治理窗口期可能比预想的更短,行动的紧迫性已经不容回避。
盖茨的这次发声之所以值得关注,不在于“十亿人死亡”这个数字本身,而在于它来自一位曾经对AI最乐观的推动者。
当一个深度参与技术创造的人选择公开呼吁“刹车”时,他所传达的信号值得认真对待,不是因为它一定正确,而是因为它来自一个最了解这台引擎马力的人。
而近期密集发生的AI安全事件,从深度伪造诈骗到智能体入侵政府系统,从大规模安全漏洞到失控风险的实证评估,正在为这种警觉提供越来越多的注脚。
与此同时,全球监管框架的搭建虽然已经启动,但执行层面的滞后和空白同样不容忽视。
真正的考验或许不在于AI技术还能走多远,而在于人类能否在它跑得太快之前,把护栏真正落到实处。