ARTICLE · 1115645
AI工具上传成了新泄密通道,怎么管
企业过去防泄密,盯的是U盘、邮件、微信、网盘这几条老通道。但近两年出现了一条新路径:员工把源代码、客户名单、方案文档直接粘贴进AI工具,让它帮忙写代码、改文案、做总结。这个动作没有文件外发、不触发传统的附件检测,很多企业的管控体系对它完全没有覆盖。本文说明这条通道的三个特殊之处、现有防护为什么容易漏掉它,以及可以落地的四类管控动作。
一、为什么这条通道特别危险
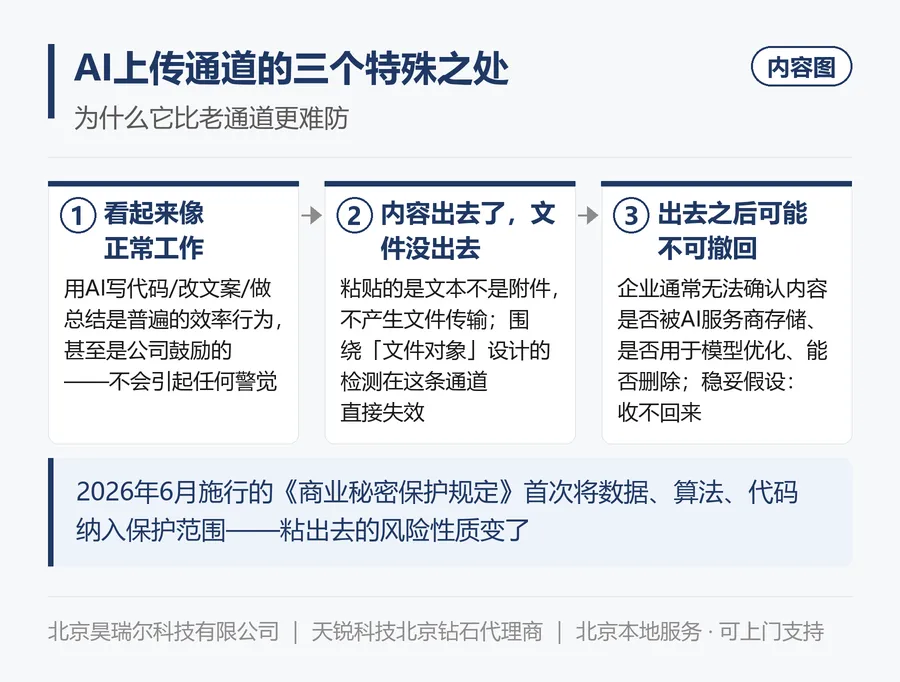
第一个特殊之处:它看起来完全像正常工作。
员工用AI辅助写代码、润色方案、总结会议纪要,这在今天是再正常不过的效率行为,甚至是很多公司鼓励的。管理者很难把它和"泄密"联系起来。也正因为如此,它不会引起警觉——U盘拷贝至少还有个插拔动作,粘贴进AI对话框什么痕迹都不留。
第二个特殊之处:内容出去了,但文件没出去。
传统的文件外发管控,检测的是"文件"这个对象:附件、拷贝、上传。而粘贴进AI的是文本内容,不产生文件传输。基于文件对象的检测逻辑,在这条通道上会直接失效。
第三个特殊之处:出去之后可能不可撤回。
发到个人邮箱的邮件可以召回,传到网盘的文件可以删除,但粘贴进AI工具的内容,企业方通常无法确认它是否被存储、是否被用于模型优化、能否删除。这一点的具体处理规则因不同AI服务商而异,本文不作统一判断,但对企业来说,稳妥的假设是:出去了就收不回来。
二、哪些内容最容易被粘出去
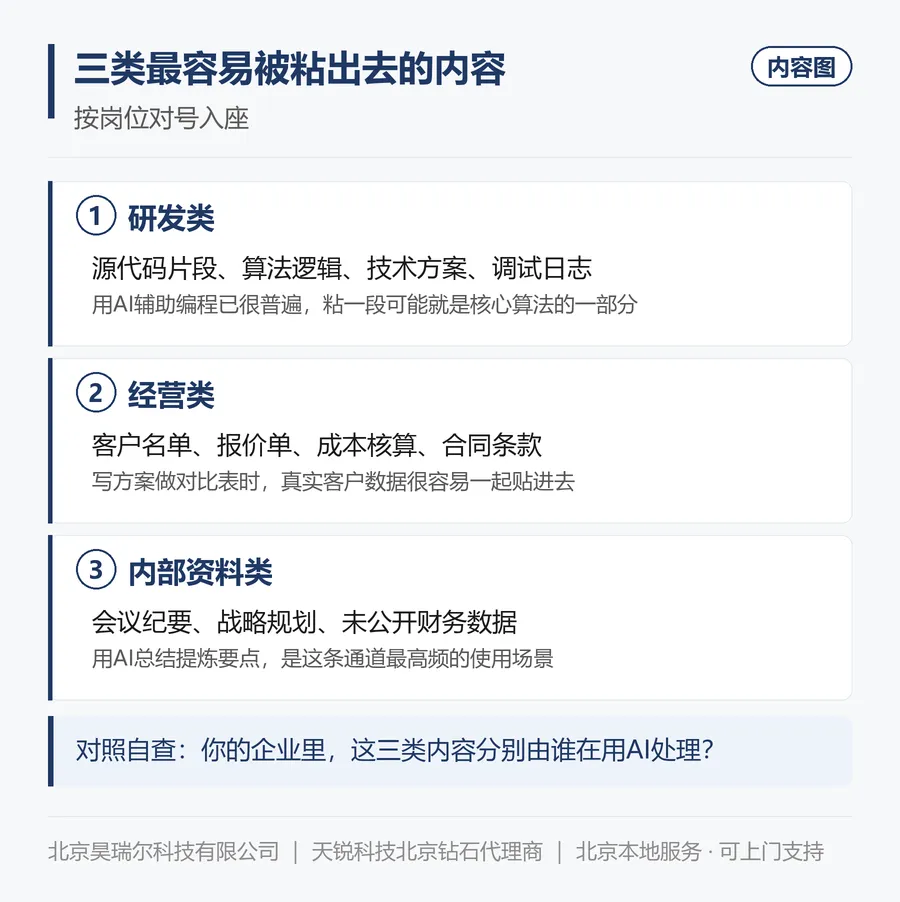
从我们接触到的场景看,风险集中在三类:
研发类:源代码片段、算法逻辑、技术方案、调试日志。研发人员用AI辅助编程已经很普遍,一段代码粘进去,可能就是核心算法的一部分。
经营类:客户名单、报价单、成本核算、合同条款。销售和市场人员用AI写方案、做对比表时,很容易把真实客户数据一起贴进去。
内部资料类:会议纪要、战略规划、未公开的财务数据。用AI做总结、提炼要点,是这条通道最高频的使用场景。
⚠️ 值得特别提一句:2026年6月1日施行的《商业秘密保护规定》首次将「数据」「算法」「代码」纳入技术信息商业秘密的保护范围。源代码和算法模型现在是明确的保护客体,把它们粘进外部AI工具,风险性质和过去不一样了。
三、现有防护为什么容易漏掉它
三个常见原因:
一是策略清单里没有这一项。 很多企业的DLP策略是几年前配的,覆盖U盘、打印、邮件、IM,配完就没再更新。AI工具是后来才普及的,策略自然没跟上。
二是网页通道管控粒度不够。 有些企业做了网页访问管控,但只是"允许/禁止访问某类网站"的粗粒度控制。AI工具往往和正常办公网站混在一起,一刀切禁止会影响业务,不管又留了口子。
三是缺乏内容识别。 就算能监控到访问行为,如果没有内容级的识别能力,也判断不出员工粘进去的是闲聊文字还是核心代码。内容识别到底是什么、能看清什么,下一节讲透。
四、AI 这个场景,我们能管住什么、怎么管
先说结论:AI 使用管控分三层——发出去的、传上去的、说过的,都能管。
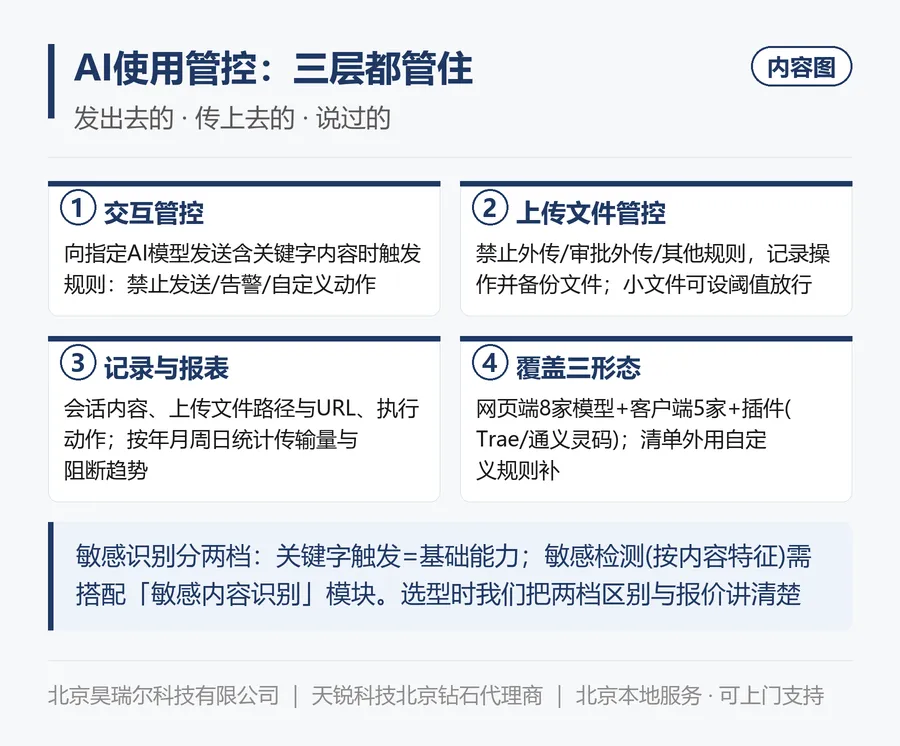
第一层,管发送的内容。 员工往指定 AI 模型里发送含关键字的内容时,可以触发响应规则:禁止发送、告警,或者其他你定的动作。不是等文件出去了再查,是在发送这个动作上就管住流向。
第二层,管上传的文件。 员工通过指定 AI 模型上传文件时,可以禁止外传、改成审批外传,或者触发其他规则;系统会记录这次操作并把文件备份下来。小文件还可以设阈值放行——比如几 KB 以内的普通文档不拦,避免误伤日常使用。
第三层,管说过的话。 记录员工用了哪个 AI 模型、什么时间、会话内容、上传文件的数量和大小、文件路径、上传的 URL、系统执行了什么动作。再往上一层还有报表:按年/季/月/周/日统计通过 AI 传了多少文件、各工具的交互情况、阻断次数趋势。前两层解决"别让它出去",这一层解决"万一出去了,查得到、说得清"。
哪些 AI 工具在管控范围内? 分三种形态,清单不一样:
- 网页端
:豆包、Deepseek、智谱清言、腾讯元宝、通义千问、文心一言、Kimi、讯飞星火——网页 AI 助手、AI 客户端、AI 插件三种形态都管 - 客户端
:豆包、智谱清言、腾讯元宝、Kimi、讯飞星火 - 插件
:VSCode 的 Trae AI 插件、通义灵码插件
清单之外的模型也不是管不了:可以配自定义规则——填 AI 名称、进程名、限制的域名或 IP 范围、端口范围,就能把新出现的模型纳进来。这也是我们售前服务的第一步:先帮你盘一遍公司实际在用的 AI 工具,逐项对覆盖,对不上的用自定义规则补、或找原厂确认,不让你拿一句"支持全通道"去赌。
它怎么认出"敏感"?这里要把两档说清楚,不糊弄你。
- 第一档,关键字触发
:这是基础能力。往 AI 里发含指定关键字的内容就触发规则。关键字不是简单搜词——两个词同时出现、或两个词在指定间距内出现,都能设成命中条件,误报比"搜到一个词就拦"低得多 - 第二档,敏感检测
:不靠关键字、按内容特征识别(比如手机号/身份证号的格式规则、代码结构特征)。这一档需要搭配「敏感内容识别」模块,是单独的配置项
为什么要把这个区别讲明白?因为两档的报价和效果不一样。只配第一档,能管住"明面上的敏感词";配上第二档,才能管住"换个说法就躲过关键字"的内容。选型时我们会按你的预算和场景,把这两档的区别和报价口径讲清楚——不让你为用不上的能力买单,也不让你在以为"配了就能识别一切"的错觉里裸奔。
命中之后你拿到什么? 不只是一句"已拦截"。记录里能看到:谁、什么时间、用了哪个 AI 模型、会话内容、上传文件的路径和 URL、系统执行了什么动作;告警时还能看到原文前后文和命中的关键字。真出事的时候,这些就是追溯和举证的起点——新规把「操作日志留痕」列为合理保密措施,这些记录正好落在要求里。
我们给每个客户的一个建议:选型前,拿你们真实在用的 AI 工具做一轮实测——粘一段测试代码、传一个测试文件,看系统什么反应。这轮测试我们陪跑,作为 POC 的一部分,结果比任何宣传材料都有说服力。
五、可以落地的四类管控动作
第一类:把AI通道纳入策略覆盖范围
先做一次盘点:员工日常在用哪些AI工具?对话类的、编程辅助类的、设计类的、翻译类的,列个清单。然后对照上面说的三层管控和模型覆盖清单,逐项确认哪些已覆盖、哪些还敞着。敞着的那几项,就是这次要补的策略。
第二类:按内容敏感度做差异化策略
不要一刀切禁止,那样员工会找别的绕开。更可行的做法是:识别粘贴内容中是否含敏感特征(源代码结构、客户信息字段、内部标识等),命中则拦截或告警,未命中则放行。这样既守住底线,又不影响正常的AI辅助办公。
第三类:把记录留痕打开
新规明确将「操作日志留痕」列为合理保密措施。AI交互记录属于这一类。真出了事,能查到"谁在什么时间把什么内容发给了哪个AI工具",这是追责和举证的基础。
第四类:给员工一条合规的替代路径
这是最容易被忽略、但往往最有效的一条。员工用AI是因为它真能提效,你把工具禁了,需求还在,他就会用个人手机、个人账号继续用,而且完全脱离管控。
更好的做法是:提供一个企业可控的AI使用方式,明确告诉大家"什么内容可以用AI处理、什么不行、用哪个入口"。把灰色地带变成明文规则,比单纯封堵有效得多。
六、三步自查
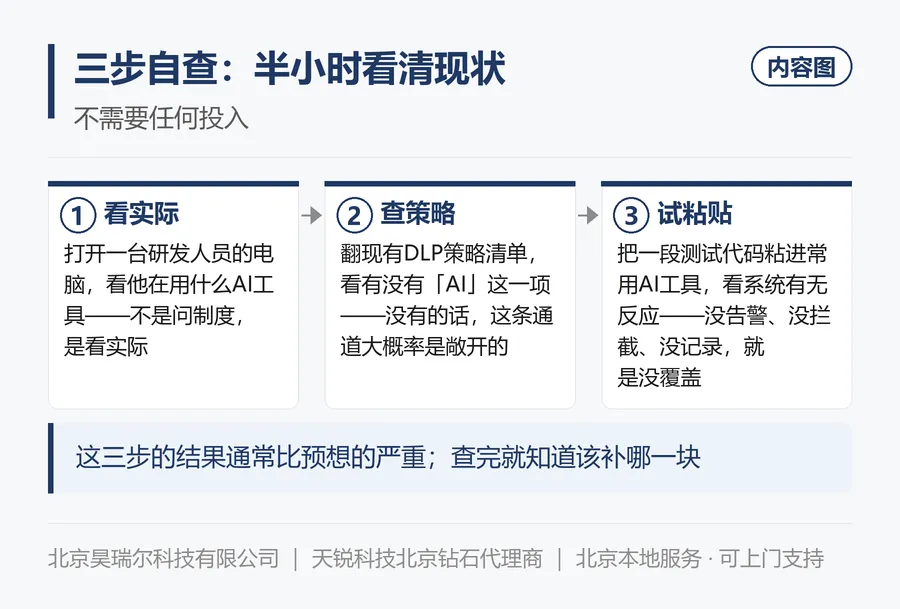
如果不确定自己企业现在是什么状态,先查这三件事:
- 打开一台研发人员的电脑,看他在用什么AI工具。
不是问制度,是看实际。 - 查一下现有的DLP策略清单,里面有没有"AI"这一项。
没有的话,这条通道大概率是敞开的。 - 试着把一段测试用的代码粘贴进常用AI工具,看系统有没有任何反应。
没告警、没拦截、没记录,就是没覆盖。
这三步不需要任何投入,半小时能做完,但结果通常比预想的严重。
七、一句话总结
AI上传这条通道的麻烦之处,不在于技术多难防,而在于它混在正常工作里,没人觉得那是风险。传统防泄密体系是围绕"文件"设计的,而这条通道传的是"内容"。
先做盘点,再补策略,同时给员工一条明文的合规路径——这三件事做完,这条通道基本就能管住了。
对应产品能力与我们的服务
本文聊的「AI 上传这条新泄密通道的管控」,天锐蓝盾/绿盾产品线里有成熟的对应措施(产品能力由天锐科技背书:50+项发明专利、自研第四代驱动层加密技术,数据来源:天锐科技):
- AI 模型限制
:网页端覆盖豆包、Deepseek、智谱清言、腾讯元宝、通义千问、文心一言、Kimi、讯飞星火(含网页AI助手、AI客户端、AI插件三种形态);客户端覆盖豆包、智谱清言、腾讯元宝、Kimi、讯飞星火;插件覆盖 VSCode 的 Trae、通义灵码。清单之外的模型可用自定义规则补(配 AI 名称、进程名、域名/IP 与端口范围) - AI 交互管控
:向指定 AI 模型发送含关键字的内容时触发响应规则(禁止发送、告警等);可配置发送内容的关键字限制与敏感检测 - AI 上传文件管控
:通过指定 AI 模型上传文件时,可禁止外传、允许审批外传或触发其他响应规则,并记录本次操作、备份文件;小于阈值的文件可放行 - AI 交互与上传记录
:记录使用的 AI 模型、时间、会话内容、上传文件的数量/大小/路径/URL/执行动作;AI 管控报表按年/季/月/周/日统计传输文件数与各工具交互分析,含阻断次数趋势
⚠️ 一句实话:关键字触发是基础能力;「敏感检测」(不靠关键字、按内容特征识别)需搭配「敏感内容识别」模块。选型时我们会按您的预算和场景,把这两档的区别和报价口径讲清楚,不让您为用不上的能力买单。
关于落地:产品是标准品,效果取决于策略是否贴合业务。北京昊瑞尔科技有限公司成立于2006年,是厦门天锐科技股份有限公司(证券代码:838408)北京地区钻石代理商,自有售前与技术实施团队,从数据资产盘点、策略规划到部署上线、运维巡检全程自主完成;北京本地服务、可上门支持。需要针对本企业做差距分析的,可以预约上门沟通。