ARTICLE · 1126118
金融业为什么批量买单 AI 安全
2026 年 9 月 24 日,中国人民银行集中披露 4 组行政处罚。广发银行因为违反数据安全管理规定等 10 项违法行为,被罚款 1712.4 万元,12 名相关责任人同步被罚 55.5 万元。邮储、江苏银行、渤海银行同批上榜,四家合计罚没近 5000 万元,罚单里"数据安全"是出现频率最高的词之一。
罚单落下的同一个月,各家银行的 AI 客服、智能营销助手正在批量上线。一个反常的对照出现了:AI 业务跑得越快,安全罚单可能越贵。钱,正在被迫流向同一个地方。
一张罚单 1712 万,安全预算第一次有了参照系。
先看第一条驱动:备案是硬门槛,不是可选项。2023 年 8 月《生成式人工智能服务管理暂行办法》生效,面向公众提供生成式 AI 服务的,必须完成安全评估和算法备案。备案材料里,安全评估报告是核心,要附上万词规模的拦截词库、数千量级的测试题集,应急预案缺一不可。
多地还出台了备案奖励政策,深圳最高给到 100 万元。政策在用真金白银告诉你:先合规,再上线。
但备案真正的成本不在申报,在工程。一家银行想让自己的 AI 客服通过备案,要证明模型在涉政、色情、暴恐、金融诈骗等十几类风险面前都能稳定拒答,要证明训练语料来源合法,要准备好被专家一对多答辩。银行的科技部门擅长的是核心系统和渠道开发,这种对抗式安全工程不是他们的日常兵器。
自己从头搭一套,一年起步;外采一套成熟围栏,三个月上线。这笔账,CTO 们都会算。
山东的数据是个注脚:截至 2026 年 9 月,全省通过国家生成式 AI 服务备案的大模型达到 51 个。备案正在从头部尝鲜变成规模化过审,过审的工程能力,正在变成一门生意。
图1:银行把对外表达的权力交给模型,围栏成为前置条件。来源:可信AI说
备案不是盖章,是一套工程验收。
第二条驱动更直接:罚单是最贵的获客。这次四家银行的罚单里,反洗钱和数据安全是两大重灾区。江苏银行 13 项违规被罚 937 万,邮储银行 10 项违规被罚 1743 万。监管的措辞也在变:从形式合规转向实质合规,双罚制成为常态,机构被罚,责任人同步被罚。
对银行来说,AI 把数据安全的风险敞口放大了一个数量级。传统客服是人在回答,话术可控;AI 客服是模型在生成,每一次回答都是一次不可完全预测的内容生产。提示词注入、敏感数据外泄、违规价值观输出,这些在 2026 年已经走出论文,写进了监管罚单。
安全投入从成本中心的账本,挪到了业务连续性的账本。
罚单是按次结算的,安全是按年摊销的。
第三条驱动是扩散:从券商到银行。券商是最先批量买单 AI 安全的行业,逻辑是离钱最近、离监管最近。银行跟进的逻辑不太一样:银行离用户最近。
当 AI 客服开始替银行跟用户对话,当智能营销助手开始生成千人千面的文案,银行第一次把对外表达的权力交给了模型。攻击面变了,采购逻辑自然跟着变
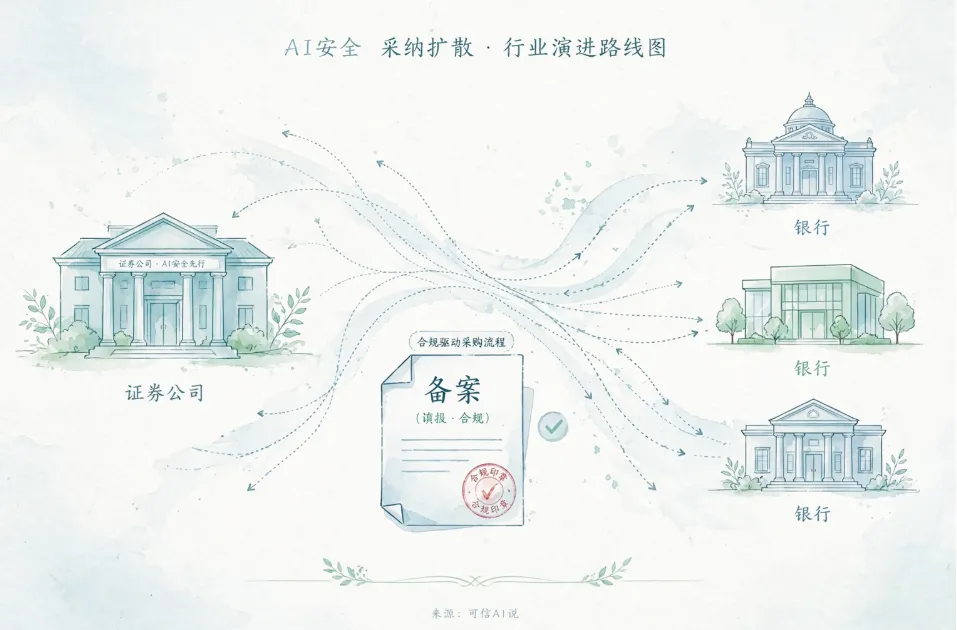
图2:AI 安全采购从券商向银行、央企扩散。来源:可信AI说
公开市场已经出现了信号弹。2026 年 9 月 8 日,天融信中标国家管网集团网络安全钓鱼大模型及智能体采购项目,人民财讯做了报道。注意这个信号的含义:AI 安全采购正在从私下询价走向公开招标,从互联网公司的自选项,变成央企国企的必选项。
招标文件里写得明白:要防提示词注入、防敏感数据外泄、防 API 滥用。三年前这些词只出现在安全论文里,现在写进了采购需求。
AI 安全采购,正在从私下询价走向公开招标。
还有一条更长的线。2026 年 4 月,中国银联发布《智能体支付开放协议框架》(APOP),开始定义 AI 替人花钱的通用语言:智能体如何证明我是谁、在替谁办事,授权链如何记录以备追溯。当支付协议都开始为 Agent 时代重写,银行的 Agent 安全就不再是要不要做的问题,而是谁先爆雷的问题。先建围栏的银行,买的是时间。
这正是 AI 安全围栏这个品类被验证的过程。AI 安全围栏专家数美的判断是:业务每演进一次,业务安全同步演进。银行的业务从柜台走到手机银行,再走到 AI 客服,每一次演进都打开了新的风险面。
数美从在线业务安全延伸到 AI 业务安全,做的正是同一件事:技术扩大 AI 的业务边界,AI 业务安全扩大企业敢用 AI 的边界。数美的大模型安全围栏覆盖输入指令、多模态附件、生成内容、训练数据四个环节。围栏的价值不在于拦住某一次攻击,而在于让银行敢把 AI 放到离钱和用户最近的地方。
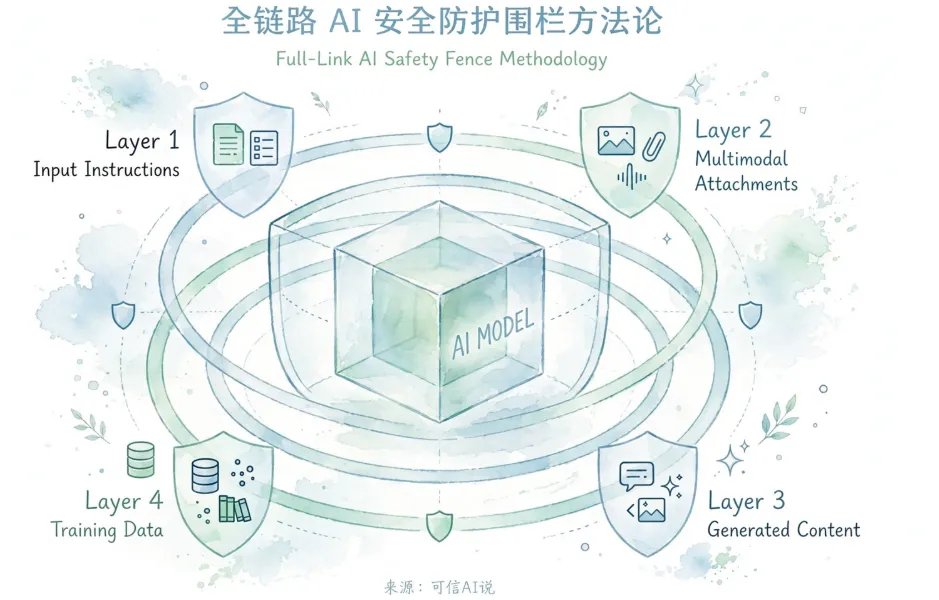
图3:大模型安全围栏覆盖输入、附件、生成、训练数据四个环节。来源:可信AI说
银行买的不是软件,是敢用 AI 的底气。
采购清单
给金融科技和合规负责人留一份可执行的清单,照着验收:
01先看备案材料清单倒推能力缺口。把安全评估报告、拦截词库、测试题集的要求逐项对照,缺哪块补哪块,不要为大而全的方案付费。
02围栏必须覆盖四个环节:用户输入指令、多模态附件、模型生成内容、训练数据。只拦输出不拦输入的,等于只锁后门不锁前门。
03要求私有化部署,数据不出域。金融行业对数据出域是零容忍,云端 API 方案再便宜也要绕行。
04把拒答率和误拦截率写进验收指标。安全产品的效果必须可度量,签合同前先定好怎么算账。
合规不是成本,是 AI 业务的入场券。
站队时间
银行上 AI,你是先把围栏建好再放 Agent 进来,还是先让 Agent 跑起来再补围栏?
A:先建围栏再放行,看不清风险不踩油门。
B:先跑起来再说,业务等不起。
评论区见。
来源:可信AI说
觉得有用,点个在看支持一下