ARTICLE · 1132569
AI 会犯错,谁来兜底?——一份认证如何补齐透明度、问责制、算法偏见、隐私四道防线
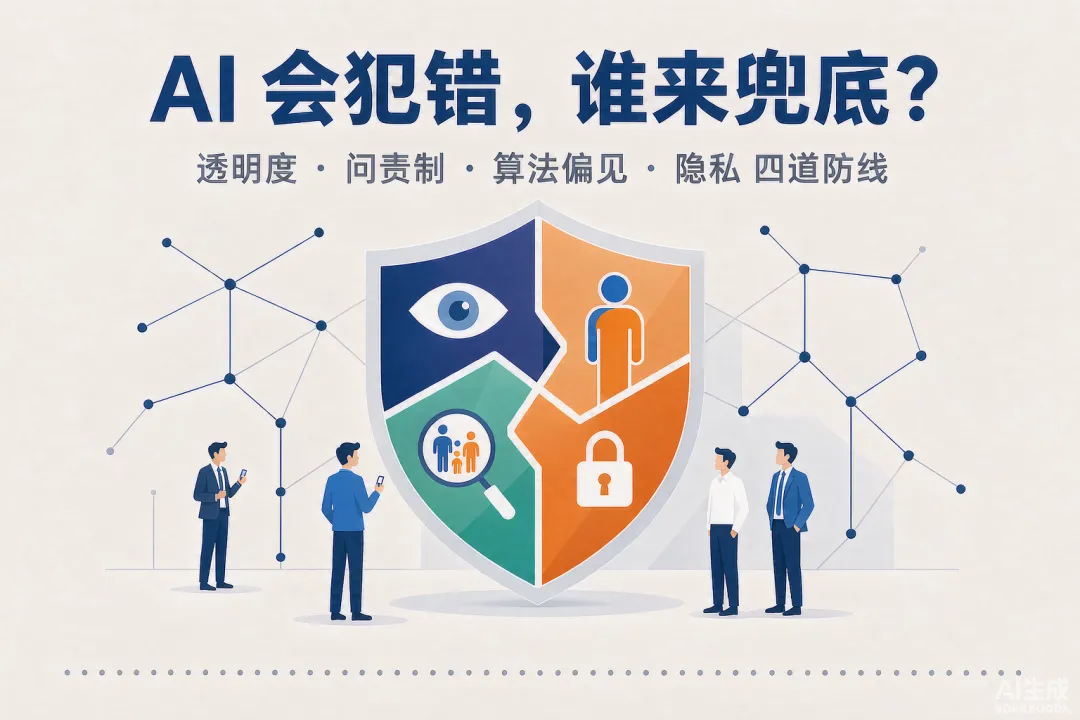
AI 已经上岗,责任却还飘在半空。真正能回答“谁来兜底”的,不是一个责任人,而是一套可重复的流程。
——数字标准
客服机器人答错、招聘系统筛掉合适的人、数据分析模型报出离谱数字——AI 早已进入这些场景。但“用起来”不等于“用得放心”。
问题常常不在技术,而在责任归属:系统由一个团队训练、另一个团队集成、从供应商采购、由没参与设计的员工使用。出了问题,往往说不清谁该负责。
📌 本文看点
01
责任悬空
02
四道防线
03
可重复实践
THE PROBLEM
AI 已经上岗,责任却在上空飘
这不是个例。McKinsey《The State of AI 2025》显示,51% 使用 AI 的组织至少踩过一次 AI 负面后果,其中“结果不准确”最高频。但管好也有回报:PwC《Responsible AI Survey 2025》显示,58% 的高管认为负责任 AI 提升了 ROI 与效率,55% 关联客户体验与创新。
💡 更尴尬的是,很多组织墙上有“负责任 AI 原则”,产品需求、数据处理、模型评估、采购、上线监控却没有可重复的流程——原则挂在墙上,责任悬空。
监管不等人。欧盟《AI 法案》高风险系统规则将于 2026 年 8 月落地,违规最高罚3500 万欧元或全球年营业额 7%(取高者)。合规不是“以后再说”。
认证不是“贴金”,而是给团队一套可重复的动作。下面四道防线,正对应 IEEE CertifAIEd™ 认证的四个核心维度。
FOUR DEFENSES
四道防线:从原则到动作
方法一:给 AI 装一份“用户看得懂的说明书”
步骤:①需求阶段就写明“用户需要知道什么”——用没用 AI、数据从哪来、能做什么、不能做什么;②对外给提示或解释,对内留决策日志,让结论可回溯;③把“可解释性”写进上线评审清单,做一票否决项,而非事后补丁。
场景:客服机器人或内容推荐上线前,产品团队按清单判断“有没有给用户足够提示或解释”,不过关不放行。
!踩坑提示 🕳
做成一堆免责声明,用户仍一头雾水;只顾内部留痕、忽视用户端;忽略“可解释性”——麦肯锡点名的第二大风险,遭遇多、治理少。
方法二:给每个 AI 系统指定“第一责任人”
步骤:①用 RACI 式清单回答四问——谁拥有系统、谁监控性能、谁审查事件、谁有权暂停或改变用途;②文档化角色、评审节点与升级流程;③保留人类监督(human-in-the-loop),高风险决策尤需。
场景:从供应商采购、内部集成的模型上线后表现异常,因有清单,能立刻定位“系统 owner 是谁、谁能拍板暂停”,而不是开会甩锅。
!踩坑提示 🕳
把治理全丢给中央或法务团队,以为“总部管了就行”——AI 使用越分散,越需要全员基线;只写责任不写升级流程,出事没人拍板;把“人类监督”做成签字走形式。
方法三:上线前做一次“偏见体检”
步骤:①明确受影响群体与公平性指标;②用分组测试集做偏见测试,对比不同人群的表现差异,不只看总体准确率;③记录测试过程与结论,形成可追溯文档;④上线后持续监控,防止数据漂移让偏见回潮。
场景:招聘筛选、信贷评分、内容分发类系统,工程团队做偏见测试与文档,产品团队复核受影响人群,双方在同一文档确认。
!踩坑提示 🕳
只测“平均准确率”、不测“分组差异”;把偏见当纯技术问题一个人扛,忽略数据来源与业务流程;上线后不再复测。
方法四:数据进模型前先过“最小必要”闸门
步骤:①梳理数据来源与授权范围;②应用最小必要与目的限定原则——能不用不用、能脱敏脱敏;③做隐私影响评估(PIA/DPIA),评估数据在训练、推理、第三方环节的流动风险;④建立数据生命周期与访问控制。
场景:采购团队引入第三方 AI 工具前,先问三句——“它会拿到你哪些数据、怎么用、存多久”,通过了再签合同。
!踩坑提示 🕳
把隐私等同于“加一份用户协议”;只关注合规签字,忽略数据在第三方与供应链环节的二次流动;“供应商都说自己合规”就照单全收,不做独立评估。
「这四道防线,正是 IEEE CertifAIEd™ 认证覆盖的重点:把四个维度从“个人经验”,升级为组织可复用的方法基线。」
认证涵盖基础培训、框架应用、评估与认证,验证你能在自己角色里应用 IEEE AI 伦理框架,产品、工程、法务、采购皆可对齐动作。
THE END
把宽泛的原则,变成可重复的实践
AI 伦理认证不能保证每个系统都无风险、无偏见、无错误;但它给你更有结构的方式管理这些问题——这正是对“谁来兜底”的回答:不是某个人,而是一套可重复的流程。
它同时提供个人与组织/产品认证(产品认证针对自主智能系统 Autonomous Intelligent Systems)。
对内建立全组织 AI 伦理素养基线、为监管做准备;对外向客户、监管者、合作伙伴证明自己这套 AI 是被治理过的。系统做什么、用什么数据、谁受影响、谁负责——这些问题对传统预测模型、生成式 AI、AI 智能体同样适用,是可迁移的持久能力。
原则挂在墙上,流程才落在地上
本周就能动手的三步
盘点团队在用的 AI 系统,逐个标注“第一责任人”;
在透明度、问责制、算法偏见、隐私里各挑最薄弱的一环,做一次小体检;
把结果固化进可重复的 checklist 与评审节点,而非一次性运动——可从 IEEE CertifAIEd™ 基础培训入手,先建立统一基线。
我是数字标准,专注分享AI领域标准化动态与企业标准化战略。
如果你觉得今天这篇有收获,欢迎点赞、在看、转发三连,我们下篇见。