ARTICLE · 1151747
浏览器里那个钱包插件,可能正在偷走你的助记词
十六个插件,分成两个钱包的仿冒品
二〇二六年十月八日,安全媒体报道了浏览器扩展商店里的一组恶意插件。据应用安全公司 Socket 的分析,这批共十六个扩展,能力是窃取加密货币钱包的助记词和私钥。
钱包插件之所以成为仿冒重点,是因为它离钱最近。用户为了在浏览器里直接连接去中心化应用,通常要装一个钱包插件,插件里保存着私钥或助记词。对攻击者来说,只要拿到这一份凭据,就等于拿到了钱包本身,比攻破一家交易所或一个平台要容易得多。于是仿冒官方钱包、往商店里塞一个外观相同的插件,成了成本最低的一条路。
它们分成两类:其中四个是 Rabby 钱包的仿冒品,其余十二个则是针对 OKX 钱包的仿冒品。名字听起来都像正经工具,有伪装成钱包入口的,有伪装成桌面小工具的,也有伪装成浏览器效率插件的。这些扩展里,除一个之外,其余都会去连同一个回传地址,一个挂在 Cloudflare Workers 下的域名。
到二〇二六年十月五日,这十六个扩展已经全部从商店下架。但下架只是把它们从货架上撤走,并不能把已经装进浏览器、并且已经被输入过助记词的那台机器恢复原状。
识别真假,可以看几个信号。一是开发者身份,真钱包通常有固定的开发者主体和长期连续的版本历史,仿冒品往往临时注册、版本号跳跃。二是权限范围,一个钱包插件正常只需要有限的页面访问权限,如果它要求读取所有网站的数据,就值得警惕。三是更新节奏,仿冒品常常在短时间内密集改名,名字里带着随机词或工具化的后缀。
它们偷的不是密码,是助记词
要把这套攻击说清楚,得先分清助记词和登录密码的区别。登录密码是你和某个服务之间的约定,忘了可以重置;助记词和私钥是钱包资产的唯一凭证,一旦泄露,攻击者不需要经过你、也不需要经过任何平台,就能把资产转走。这就是这批插件盯上的不是账号密码,而是导入流程里那一串单词的原因。
据分析,这批扩展的代码拦截的是钱包导入这个流程。很多用户换新设备、恢复钱包时,会把助记词像念给自己听一样地输进插件界面;插件就在这一步把输入截下来,再通过前面那个域名发出去。整个链条里,受害者看不到任何异常弹窗,界面看上去和真钱包没有区别,因为它们直接复用了真实钱包的界面和一套凭据处理逻辑。
这次曝光的插件,和八月的另一批是同一伙人做的,属于一个还在继续的活动。它们的做法很像:把扩展的名字、版本号、描述和外观不停地换,但底下的钱包界面、处理凭据的代码和回传网络一直没变。换句话说,靠记住某某插件的名字来躲是躲不掉的,因为名字会换;能盯住的,是它必须复用的那套界面逻辑和那个回传地址。
还有一个常识要纠正。很多人以为钱包设了密码就安全,其实插件本地的那道密码只保护本机文件,挡不住已经被截走的助记词。助记词是一串固定单词,可以还原出钱包的私钥;私钥一旦被复制,攻击者可以在任何一台设备上重新生成同一个钱包,不需要这台电脑,也不需要这个插件。所以判断损失时,看的是助记词有没有被输入过,而不是这台机器还安不安全。
把时间线拉长一点看,会更清楚这不像是偶发事件。八月,应用安全公司就记录过一批同类插件,做法和现在一样:冒用钱包界面、在导入环节截取凭据、通过同一类网络设施回传。到十月八日再次曝光时,攻击者换了名字和版本,底层却几乎没动。这种只要换一层皮就能持续收割的模式,说明问题出在分发渠道的审查,而不只是某几个插件。
为什么删掉插件还不够
这里要说一句可能让人不舒服的话:能上架商店,并不等于安全。扩展商店的审核更擅长挡住明显的恶意行为,却很难在第一时间判断一个新上架的插件是不是在模仿另一个钱包的界面、是不是在导入流程里多截了一次输入。对用户来说,可行的做法是缩小信任范围,只从钱包官方渠道给出的链接安装,不搜名字,也不点广告位推荐。
先把边界说清楚,避免自己吓自己。并不是每个装了这些插件的人都已经出事:只有在插件界面里输入过真实助记词或私钥的人,才需要按已经泄露来处理。如果你只是装了插件、从来没有把助记词输进去,风险要低得多。截至目前,公开渠道也没有说明这批插件具体收到了多少条真实的助记词。
但对已经输入过的人,动作的顺序很重要,而且第一步不是卸载插件。因为助记词一旦泄露,泄露的是钱包本身,跟浏览器留不留这个插件没有关系。正确的顺序是:先用一台干净、没有装过这些插件的设备或系统,新建一个钱包,把资产从旧钱包转到新钱包,再把旧钱包里的资产清空。旧钱包里的助记词此后都不该再用。
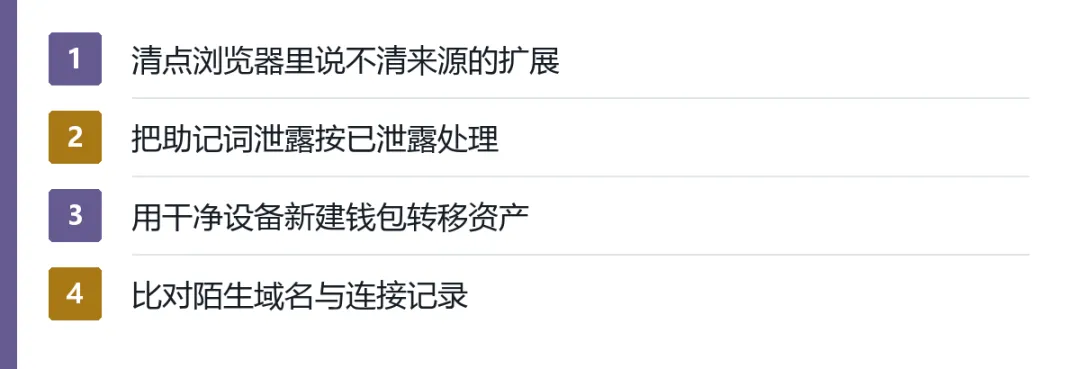
确认输入过助记词之后,可以按顺序做四件事。第一,用干净设备新建钱包,绝不在这台机器上操作新的助记词。第二,把旧钱包里的资产全部转到新钱包,不要在旧钱包里留下余额。第三,删掉可疑扩展并重置浏览器,退出重要账号后重新登录。第四,检查这台机器上其它保存过密钥的地方,比如开发工具、笔记软件和剪贴板历史。
同一批研究还提到,这段时间被发现的同类扩展不止这一批:有的伪装成打开受保护文档前要用的身份核验工具,实际会从远程拉载荷、把脚本注入到账号登录页去偷会话凭据;有的成批出现在两个主流浏览器的应用商店里,冒充效率工具,收集浏览记录,还会把当前标签页悄悄替换成远程配置里指定的地址;还有一批用知名金融人物的名字作招牌,把用户引到钓鱼页面。把这几件事放在一起看,共同点不是某个漏洞,而是扩展商店里的东西同样属于第三方代码这个基本事实。
这里要分清关系:身份核验工具冒充、效率工具收集浏览记录、用金融人物名义钓鱼,是同一时期被记录的不同批次,手法相近,但不属于同一组人。把它们放在一起,是为了说明扩展生态的系统性问题,而不是把它们并入同一案件。
三个可以现在回答的问题
与其背插件名单,不如把判断压缩成三个问题,任何人都能自己回答。
第一个问题:我用的浏览器里,现在装了哪些扩展,哪些是我说不清来源、也想不起来为什么装的?浏览器的扩展管理页会直接列出清单,可以先删掉所有记不起来的。
第二个问题:我有没有在某个钱包插件的界面里,输入过真实的助记词或私钥?只要有过一次,就应该按已经泄露处理,把资产换到新钱包。
第三个问题:我的浏览器或者设备,最近有没有向陌生域名发起过请求?这次事件里,多数扩展都会去连同一个域名,网络安全设备如果有域名或连接记录,可以直接拿这个地址去比对。
来源
1. The Hacker News:《16 Malicious Firefox Extensions Pose as Rabby and OKX Wallets to Steal Recovery Phrases》;发布时间:2026-10-08;时区:UTC+5:30;URL:https://thehackernews.com/2026/10/16-malicious-firefox-extensions-pose-as.html ;安全媒体,支撑十六个恶意扩展、四个为 Rabby 钱包仿冒品、其余为 OKX 钱包仿冒品、除一个外均连接同一 Cloudflare Workers 域名、十月五日全部下架、与八月另一批为同一活动、以及同类扩展活动的相关表述。研究来自应用安全公司 Socket 的分析。
2. Socket:《16 Malicious Firefox Extensions Target Crypto Wallets, Steal Recovery Phrases》;发布时间:2026-10-08;时区:UTC;URL:https://socket.dev/blog ;一手研究,支撑恶意扩展拦截钱包导入流程、截取助记词与私钥、回传至攻击者控制的 Cloudflare Workers 域名、复用同一钱包界面与凭据处理逻辑、以及十六个扩展的名称与版本清单。
3. BleepingComputer:《Fake crypto wallet extensions for Firefox steal recovery phrases》;发布时间:2026-10-08;时区:UTC;URL:https://www.bleepingcomputer.com/ ;安全媒体,用于交叉核对受影响扩展数量、下架时间与处置建议。