ARTICLE · 1152171
逆向万物!REA打通AI编码与逆向工具,支持多类目标无源码分析
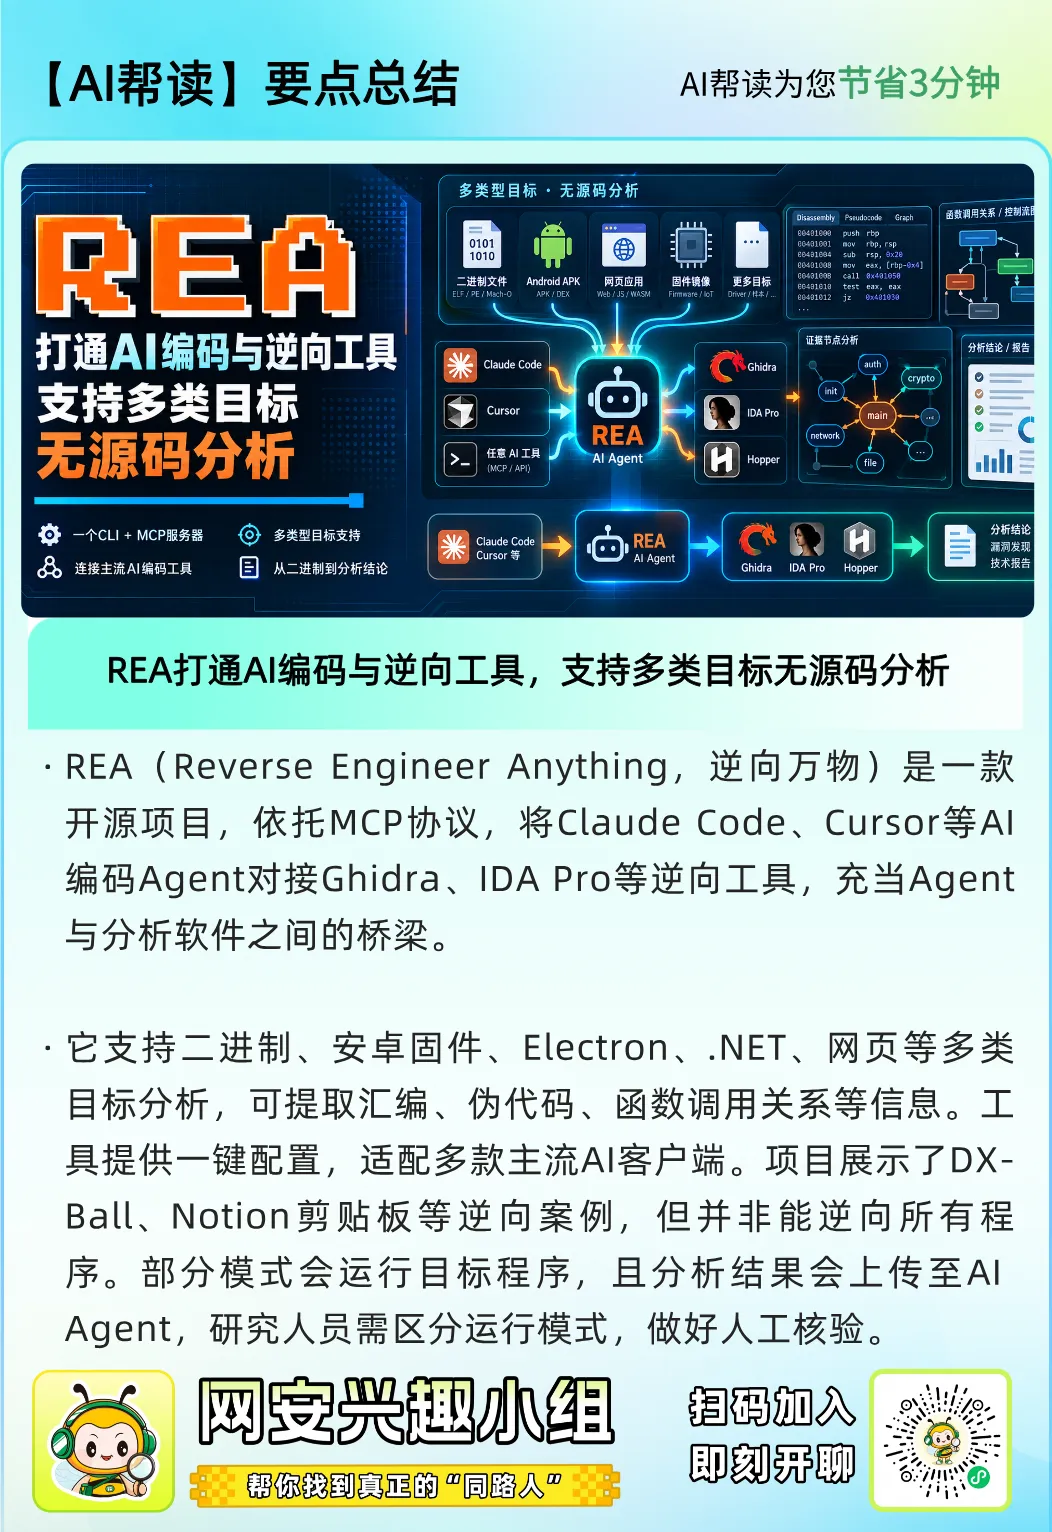
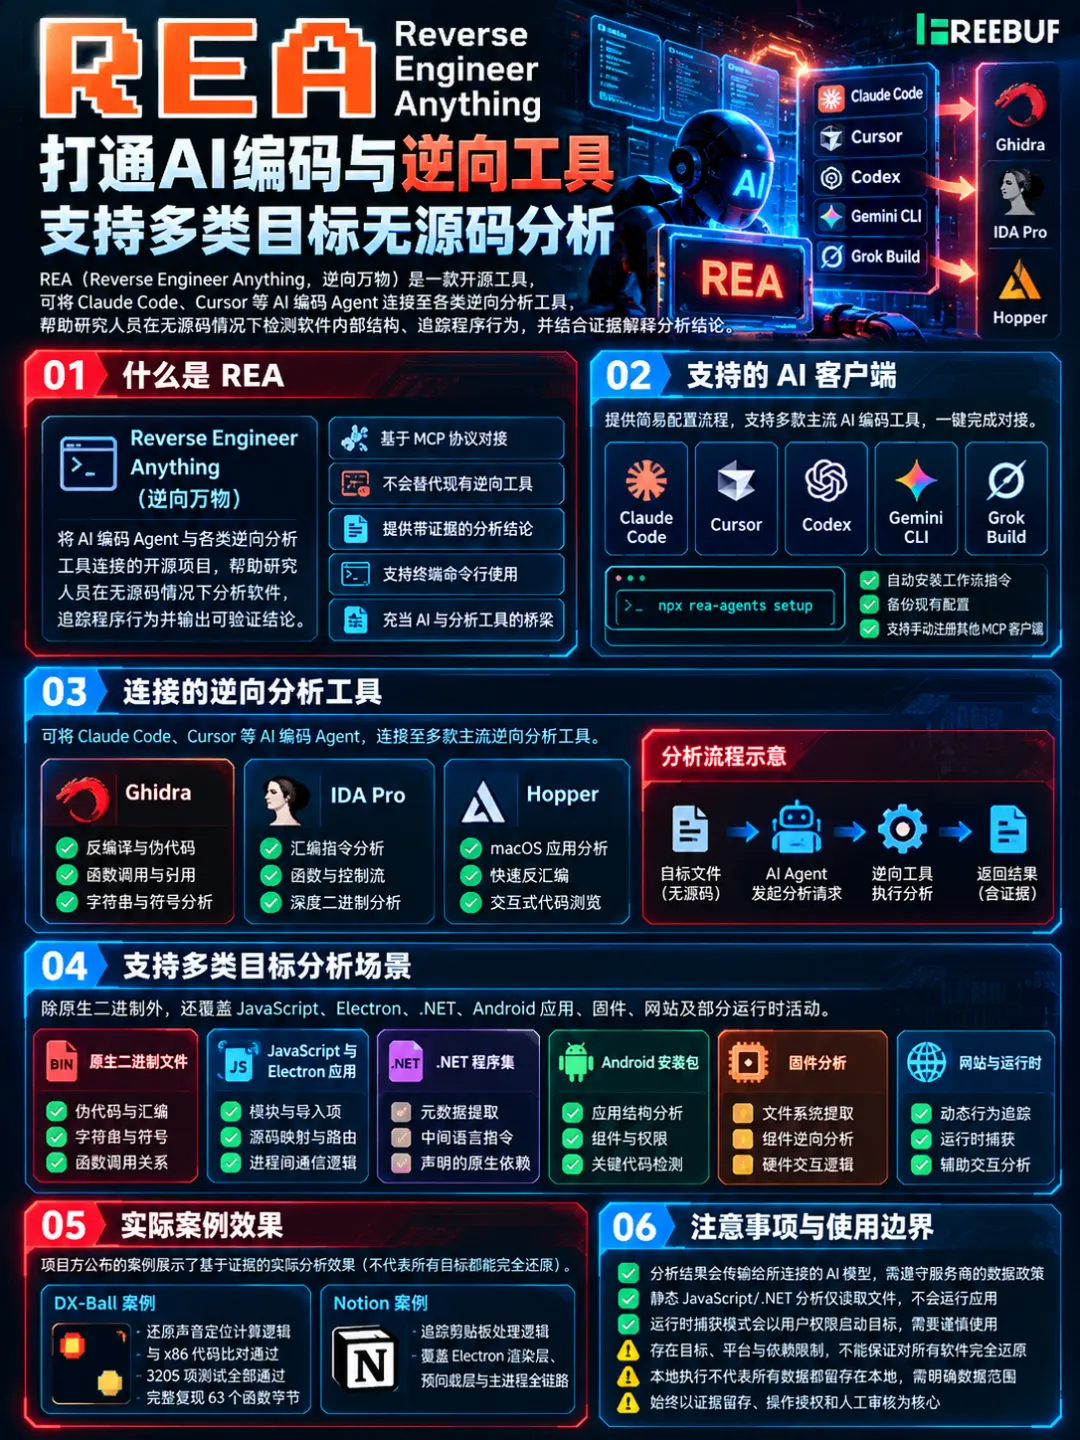
REA全称为Reverse Engineer Anything(逆向万物),可将Claude Code、Cursor等AI编码Agent,连接至各类无需源码即可检测软件内部结构的工具。
这一开源项目将Ghidra、IDA Pro、Hopper接入Agent驱动的工作流,帮助安全研究人员追踪程序行为,结合支撑证据解释分析结论。
REA不会替代反汇编工具,而是充当Agent与分析工具之间的桥梁。其支持范围除原生二进制文件外,还覆盖JavaScript、Electron应用、.NET程序集、Android安装包、固件、网站及部分运行时活动。偏好脚本操作的研究人员,也可通过终端命令调用全套工作流。
Part01
REA覆盖多类软件逆向分析场景
REA采用模型上下文协议(MCP),允许Agent通过本地服务器发起分析请求。Agent可调用工具检测目标、追踪相关代码路径,接收附带证据与适用边界说明的分析结果。基于返回结果,Agent还可进一步提问,或编写、测试对应的实现方案。
针对原生二进制文件,REA可返回伪代码、汇编指令、字符串、符号、函数调用及引用关系。这些结果能帮助研究人员将软件的可见功能,与背后的代码逻辑直接关联。用户要开展深度原生分析,需预先在设备上安装Ghidra、IDA Pro或Hopper;安装流程可在获得用户许可后,自动部署Hopper。
这种实现思路延续了此前Ghidra逆向相关报道中提到的工具定位。REA是在现有分析流程上新增Agent交互接口,并不会替代底层代码检测环节的价值。
基于JavaScript与Electron目标,该工具可映射模块、导入项、源码映射、路由及应用进程间的通信逻辑。静态.NET检测可提取元数据、中间语言指令及声明的原生依赖项,这两类工作流均不需要原生分析引擎支持。
Part02
REA支持多款主流AI编码客户端
用户安装对应版本的Node.js与npm后,可通过npx rea-agents setup命令启动安装流程。安装程序会引导用户选择要对接的Agent,查看配置变更并确认注册操作。
确认后流程会自动安装匹配的工作流指令,备份现有配置。部署完成后用户需重启对应Agent,配置就可以生效。
目前支持一键配置的客户端包括Claude Code、Cursor、Codex、Gemini CLI、Grok Build。其他支持本地MCP服务器的客户端,可通过手动方式完成注册。REA官方代码仓库提供了详细安装说明,并注明平台支持范围取决于用户选择的分析提供商。
Part03
REA公布多场景还原案例
该项目的公开示例展示了基于证据的还原流程实际效果。在DX-Ball案例研究中,工具还原的声音定位计算逻辑,与原始x86代码比对通过了3205项测试,完整复现了全部63个编译函数字节。另一项示例追踪了Notion的剪贴板处理逻辑,覆盖Electron渲染层、预加载层与主进程全链路。
这些都是项目方自行公布的演示效果,并不代表所有目标都能被完全还原。相关案例可作为此前AI辅助XLoader恶意软件分析报道的补充,此前研究人员开展同类分析时,会将模型输出与运行时检测结果结合验证。
REA在本地完成目标分析,但分析结果会传输给对接的Agent。这些结果的处理仍需遵循模型服务商的数据政策,因此本地执行不代表所有分析数据都会留存于本地设备。
静态JavaScript与.NET检测模式只会读取文件,不会运行应用。但运行时捕获模式会以用户权限启动目标程序或与其交互,研究人员分析可疑软件前,必须先明确两种模式的差异。
尽管REA的命名意为“逆向万物”,但它仍存在目标、平台与依赖层面的限制。其核心价值在于打通分析提问与可检测代码、可验证结论之间的链路,同时始终将证据留存、操作授权与人工审核作为工作核心。
参考来源:
REA Tool Connects Claude Code and Cursor to Ghidra and IDA Pro to Reverse Engineer Anything
https://cybersecuritynews.com/reverse-engineer-anything-tool/
推荐阅读
电报讨论