ARTICLE · 1167635
一周狂揽十几万星:这个AI项目把"软件拆解"变成了全民运动
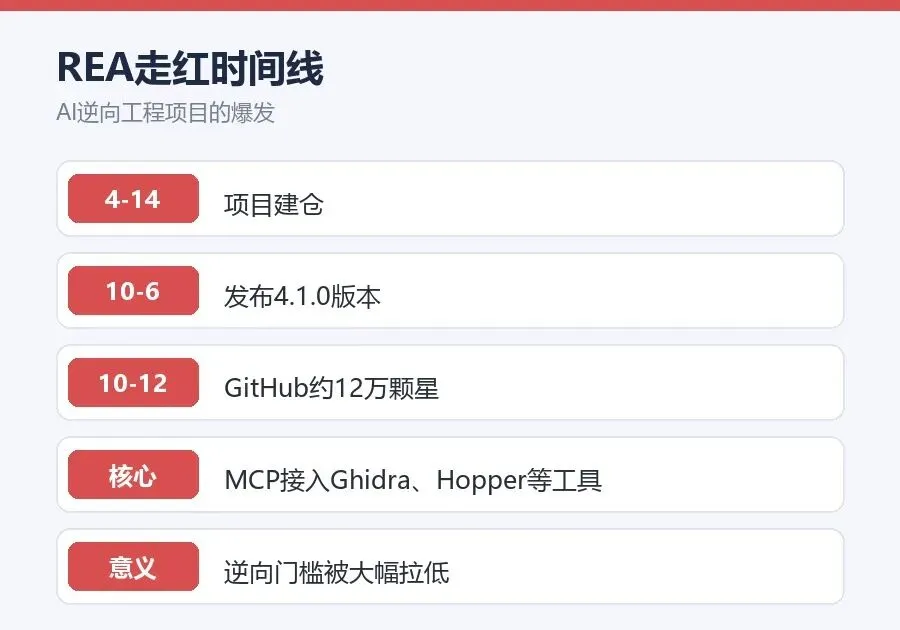
先报个数字:一个开源项目,几天之内,GitHub上的Star(星标)从几千颗飙到了十几万颗。作为对比,年初火遍全球的现象级项目OpenClaw,爆发第三天累计新增也不过6万颗。
这个项目叫REA,全名Reverse Engineer Anything——"逆向分析一切"。截至10月12日,据36氪报道,它的仓库页面已经显示约12万颗星。
一、它到底是干嘛的
很多人有过的经历:用某个App,发现一个功能特别顺手,心里痒痒——它到底是怎么做出来的?
过去这条路基本是死的:要么你有源码,要么你会逆向工程。而逆向是个劝退率极高的行当,Hopper、Ghidra、IDA这些工具每一个都有自己的脾气,面对几万行没有符号的反汇编代码,资深工程师也得肉眼一行行还原控制流。
REA干的事,一句话说清:让AI编程智能体替你做逆向。它基于MCP协议,把大模型与Ghidra、Hopper等专业逆向工具连通——你在Claude Code、Codex这些AI助手里下一道自然语言指令,它就能自己打开二进制、搜字符串、追交叉引用、反编译函数,最后给你一份带证据链的解释,甚至按你的技术栈把相似功能重写出来。
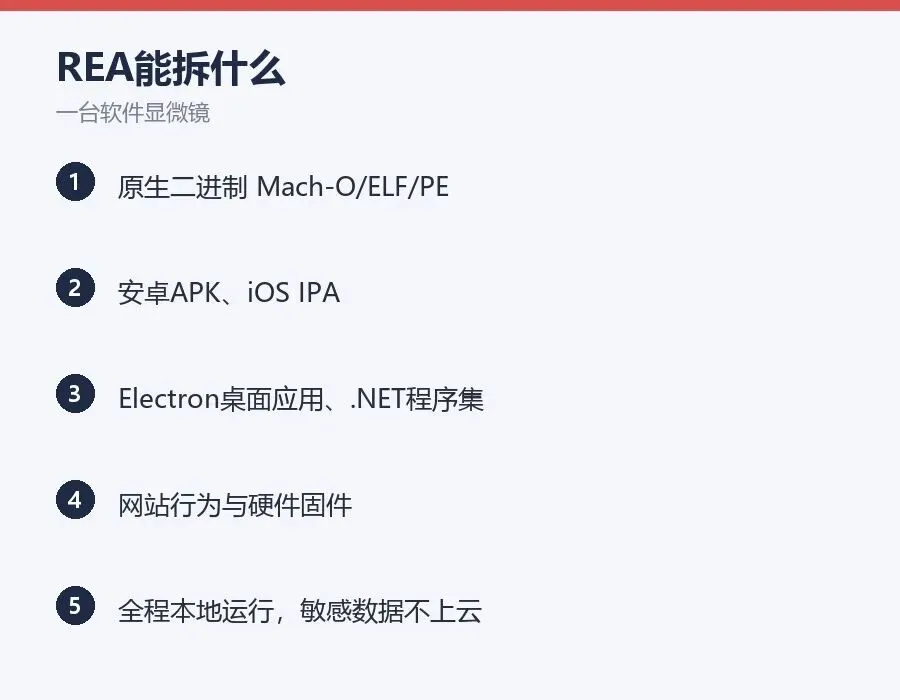
覆盖面也广:原生二进制(Mach-O、ELF、PE)、安卓APK、Electron桌面应用、.NET程序集,甚至网站行为和硬件固件,都能拆。
二、为什么这么多人激动
因为它动了软件行业的一个"底层假设":源码不可得,所以你得买我的。过去四十年,软件价值逻辑有一部分建立在闭源护城河上。REA火爆后,有人评论说:"很快,所有软件都可能事实上变成开源软件。"
冷静一点看,这话有些夸张——逆向分析给出的是"实现思路和证据",不等于完整还原源码,商业软件的版权保护也依然有效。但它确实把"看懂一个软件"的门槛从"专业安全研究员的数周工作"压缩到了"普通人的一句指令"。
三、机遇与红线,都得说清楚
机遇这面:对开发者,对接没有文档的老旧系统、排查第三方SDK问题,效率大幅提升;对安全研究,恶意软件分析、漏洞挖掘有了新武器;对学习者,这是史上最好的"软件解剖课"。
红线这面也必须划出来:逆向他人的软件用于破解、盗版、窃取商业机密,是明确的违法行为。REA的作者也强调全流程在本地运行,但这把"显微镜"该照哪里,取决于握着它的人。
尾声
一个个人开发者的项目,一周成为全球程序员讨论的焦点——这个故事的动人之处不在Star数量,而在于它再次验证了开源时代的铁律:最好的创意往往来自某个人对"为什么不能这样"的不服气。
你遇到过特别想"拆开看看"的软件吗?如果给你一台"软件显微镜",你最想照什么?评论区聊聊。