ARTICLE · 1179045
想让 AI 放心干活,先给它一间“有墙的工作室 ”
想让 AI 放心干活,先给它一间“有墙的工作室”
看到“全部允许”这个按钮,你会不会犹豫一下?
不给权限,AI 总在等你点确认;给了权限,又担心它改错文件、碰到不该看的资料。你希望它替自己分担工作,却不想把接下来的时间花在检查“它到底动过什么”上。
这种犹豫有道理。让 AI 开始动手以后,一个错误会影响哪些东西,值得在开工前想清楚。
我的建议是:先给它一间有墙的工作室。里面的任务可以继续做,墙外的东西需要另行确认。
知道它能碰到什么、做错后影响到哪里,你才更敢把活交出去。
01
墙,得真的挡得住
10月7日,GitHub 宣布 Copilot 本地沙盒正式可用,可按策略限制工具访问文件、网络和凭据。公告也明确区分了模型执行与工具隔离。来源:GitHub 公告
说得直白些:模型再聪明,也要明确它手里的工具能做什么。
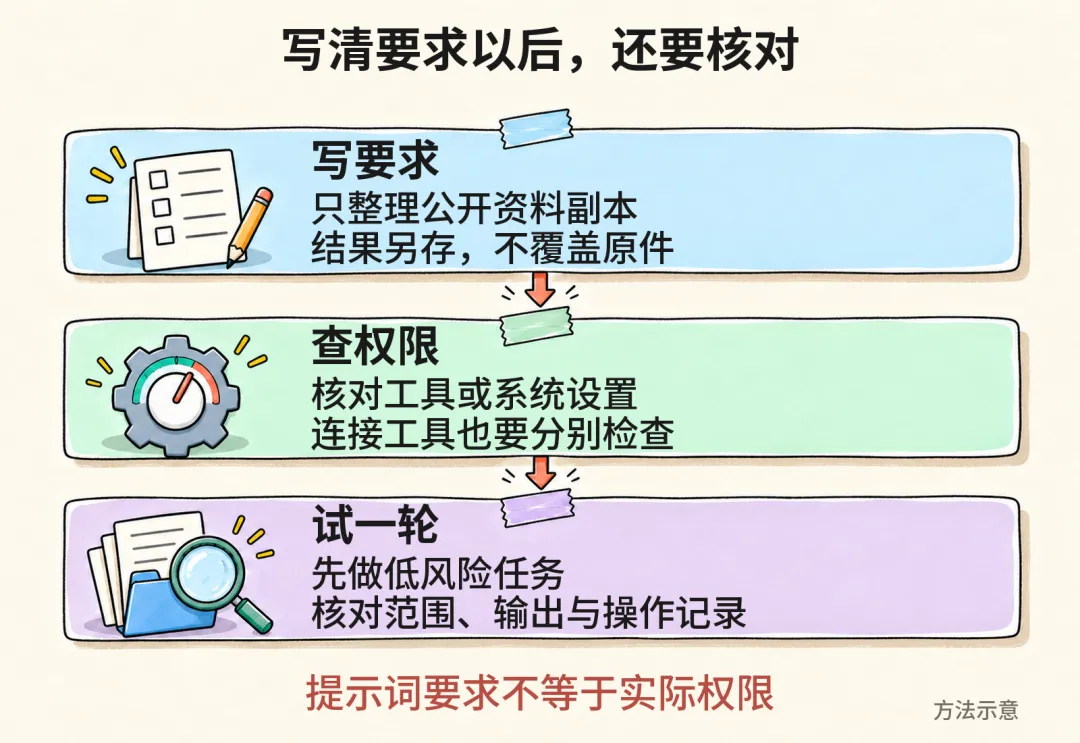
在提示词里写“不要碰其他文件”,是一条工作要求;让工具实际没有权限改其他文件,才多了一层约束。两者都需要,但作用不同。
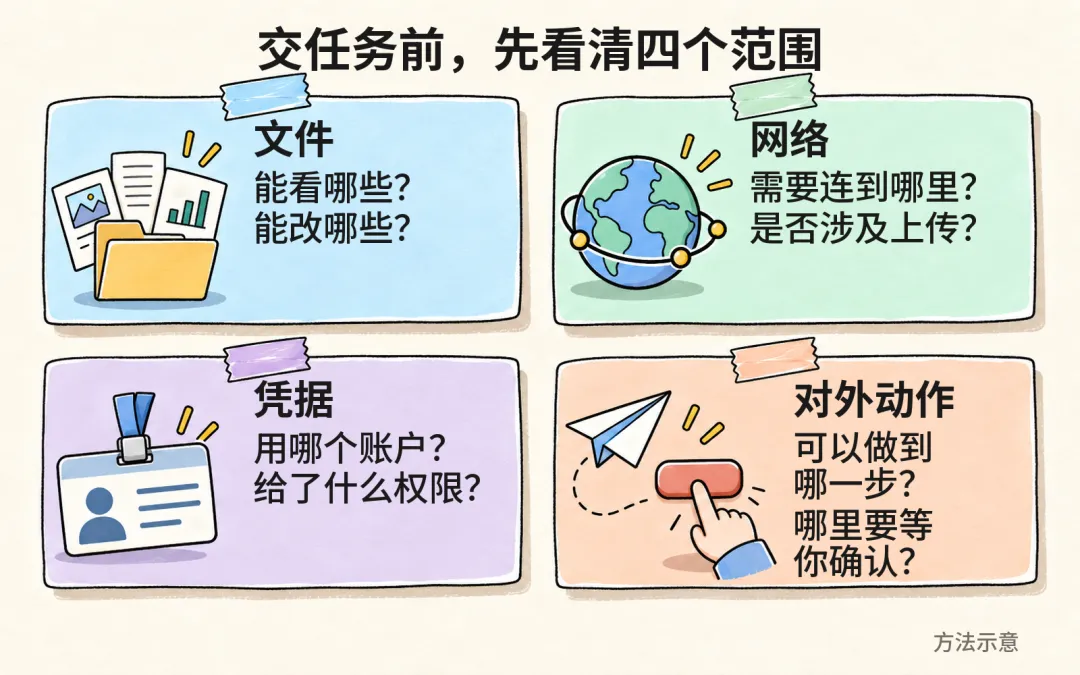
你不必先学会搭建一套复杂环境。普通人可以从一项资料整理任务开始,把下面四个范围说清楚,再核对软件有没有对应的限制。
02
四堵墙,分别管四件事
第一堵:文件。它能看哪些,能改哪些?
假设要整理一批公开资料,就把副本放进单独的任务文件夹,指定结果保存在哪里。需要参考的原件可以只读,其他项目、个人资料和未脱敏文件先留在任务外。
“帮我整理电脑里的资料”范围太大。改成“只整理这个文件夹中的副本,结果另存,不覆盖原件”,你和 AI 都更容易核对。
第二堵:网络。它需要连到哪里?
本地整理未必需要联网;查公开资料可以开放必要的网站。联网还包括上传文件、访问内部系统、向远端发送数据,不能只理解成“搜索一下”。
先看它为了完成任务需要什么,再按实际设置给出范围。连接多个工具时,也要分别查看连接权限。
第三堵:凭据。它可以借用哪个身份?
登录状态、访问令牌和账户权限,可能让工具直接以你的身份操作。任务不需要账户,就别顺手连接;需要时,优先使用权限较小、用途明确的账户或授权。
密码和密钥不应作为普通资料交给它整理。你要提供的是完成任务所需的通道,并保留停用或撤销授权的方法。
第四堵:对外动作。做到哪里要停?
生成草稿、保存副本,可以是一段授权;发送邮件、公开发布、修改真实业务数据,是另一段动作。写清楚它可以准备到哪一步,哪一步必须等你确认。
这堵墙通常还需要应用权限和人工确认,不能指望一个沙盒替你判断业务后果。
03
先交一项小活,看看墙有没有生效
四堵墙写在纸上,不代表工具已经照着限制。可以先用公开资料和副本做一轮低风险任务,核对读取范围、输出位置和实际操作记录,再决定是否扩大权限。
例如,这段任务说明就比“随便整理一下”清楚:
只读取本任务文件夹里的公开资料副本,整理成一份目录,另存为新文件。不要覆盖或删除原件。当前不需要联网、登录账户或上传资料。遇到必须扩大权限的步骤,先说明原因,等我确认。
它定义了要求;实际限制仍要在工具或系统设置中确认。没有相应限制时,可以缩小任务、减少连接,或换到隔离能力更合适的环境。
沙盒也有边界。GitHub 文档提醒,通过 MCP 连接的远程工具服务并不在本地沙盒中运行;接了外部工具,仍要另查它的权限。来源:GitHub 沙盒说明
墙能缩小某些错误的影响,内容是否正确、交付是否合用,仍需要验收。
你可以先少给一点,再随着任务需要逐步开放。这样点下“允许”时,心里知道自己允许的究竟是什么。
下一篇,继续聊一人公司怎样从反复出现的小判断里,找到值得验证的 AI 产品机会。欢迎继续关注。