ARTICLE · 1189058
把AI用在代码安全上,统信软件迈出新一步
大模型能为操作系统带来什么?对统信软件而言,一个切实的答案,是帮助研发团队发现代码中的安全问题。
大模型在统信软件操作系统中发现漏洞,让统信软件看到了AI辅助提升代码安全性的应用价值。以此为契机,统信软件正式加入中关村自主大模型产业联盟安全工作组,希望将大模型的安全分析能力与自身研发实践结合,持续提升操作系统代码安全性,为用户提供更加安全、可靠的产品。此次加入,是统信软件主动拥抱AI的一项具体行动:从产品安全这一核心需求出发,把新技术转化为改进产品、服务用户的新能力。
主动发现问题,是对产品和用户负责
操作系统的安全,关系着用户的数据、应用和日常业务。对统信软件而言,持续发现问题、改进代码,是产品研发中需要长期投入的工作。面对AI发现的漏洞,统信软件关注的不只是问题本身,更是这一技术能够为安全研发带来的新方法。将新的分析手段引入代码安全工作,有望帮助研发人员从更多角度审视代码,为安全改进提供新的线索。
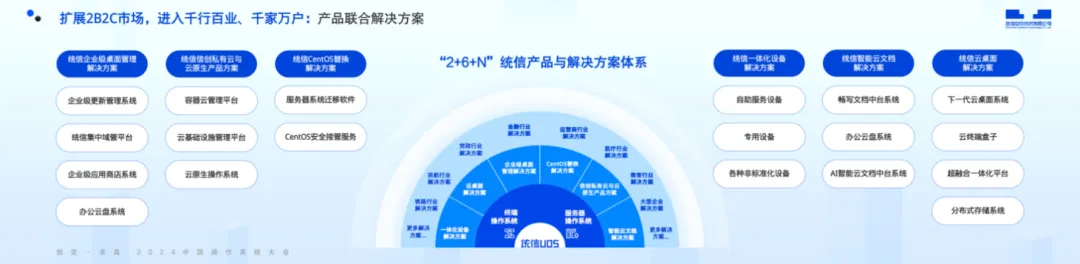
统信软件长期深耕基础软件,已形成覆盖终端、服务器与云的操作系统产品体系,服务于党政、金融、能源、教育等多个行业。产品越深入用户的工作与业务,越需要持续打磨安全能力。积极借助外部研究力量和新技术发现问题,体现的是统信软件对产品品质的重视,也是对用户信任的回应。
加入安全工作组,把技术能力转化为代码安全的
持续改进
对统信软件来说,加入安全工作组最直接的价值,是连接大模型技术、安全研究与操作系统工程实践,为提升代码安全性引入更多专业力量。统信软件期待通过工作组与智谱AI及相关伙伴对接,围绕代码审计、漏洞分析、修复验证等方向开展探索,让模型辅助分析与研发人员的专业判断相互配合。后续,统信软件希望与伙伴探索贯通模型发现、人工复核、修复和验证的协作方式,让AI提供的分析线索转化为可检验的安全改进,更好地服务于实际研发工作。
在这一过程中,统信软件将立足自身对操作系统架构、代码实现和行业需求的理解,与伙伴共同探索适合操作系统研发的AI辅助安全方法。把新技术用到具体问题上,让合作形成可检验的改进,是统信软件参与共建的重要目标。对同样重视软件质量的生态伙伴而言,这也提供了一种合作思路:将各自的研发经验与AI安全能力结合,共同提升产品代码的安全性。
以安全为基础,让操作系统进一步走向智能
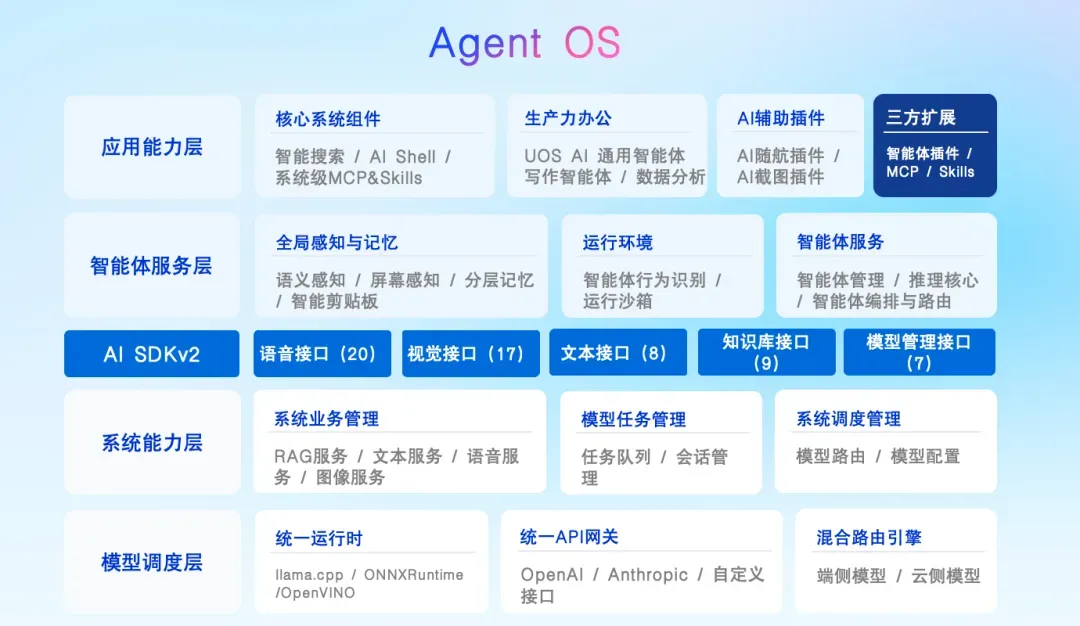
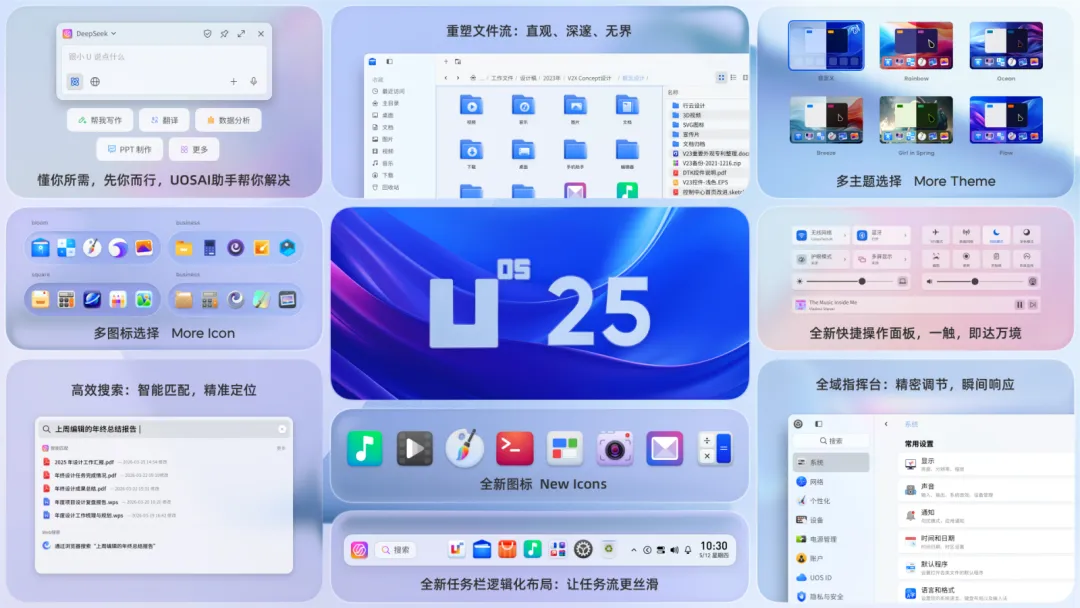
提升代码安全性,是此次合作的首要关注。在此基础上,统信软件也将继续探索大模型与操作系统的融合创新,让产品在安全可靠的同时,更加智能易用。围绕操作系统内置智能体、本地大模型运行底座及行业AI应用,统信软件将与联盟伙伴共同探索统信软件UOS环境下的适配、调优与安全运行。让用户以更自然的方式表达需求,让智能能力在明确授权和安全边界内辅助工作,是统信软件面向未来的产品探索方向。从借助AI发现代码问题,到探索更智能的操作系统体验,统信软件拥抱大模型的出发点始终是用户价值。以加入安全工作组为新起点,统信软件将以开放协作的态度,携手伙伴持续打磨产品,让安全可靠与智能易用共同成为中国操作系统的竞争力,为用户创造更值得信赖的选择。
加入联盟获取专属权益
中关村自主大模型产业联盟网络安全工作组,已经招募产业各方的成员单位超过100家,聚合行业专家能力,深入推动 “ 中国安全智能开放共创计划”。
为了帮助网络安全行业从业者降低成本提高效率,联盟网络安全工作组联合智谱大模型推出了面向联盟网安成员(个人和企业会员)的专属权益。
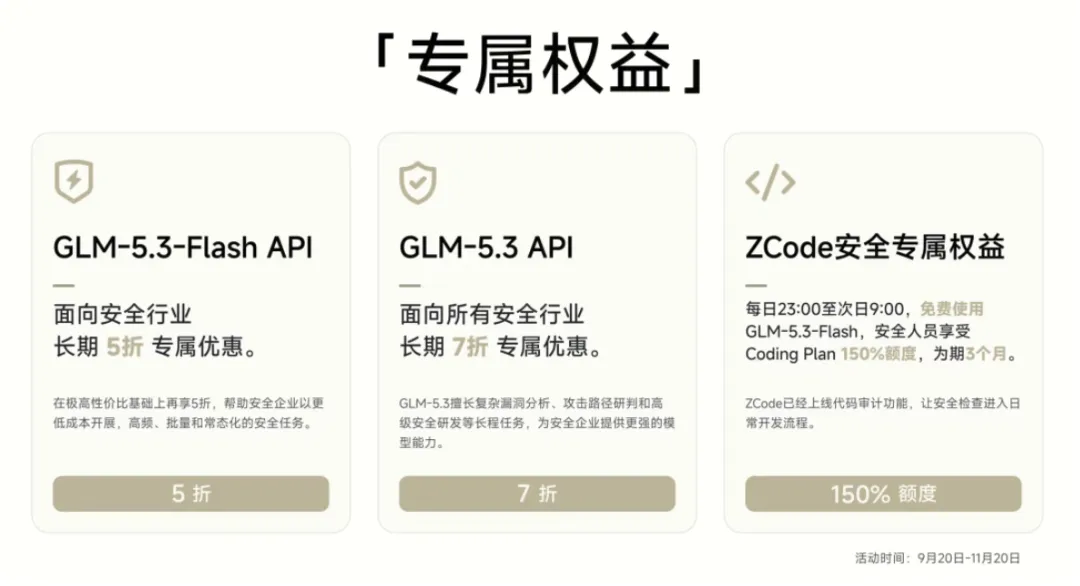
欢迎更多安全企业、科研机构和相关产业伙伴加入中关村自主大模型产业联盟,共同推动AI能力进入真实安全运营体系。
加入联盟申请入口:https://www.zgc-llm.org.cn/join/
关于中关村自主大模型产业联盟网络安全工作组
工作组是中关村自主大模型产业联盟在网络安全垂直方向的常设专项组织,以"联盟统筹、模型厂商牵引、高校指导、伙伴共建"为协作机制,与生态成员共同打造"厂商中立、安全可治理、可持续演进"的自主网络安全大模型生态。工作组当前持续吸纳生态伙伴,欢迎有志共建者与我们同行。