ARTICLE · 1191120
启动软件一直报错端口被占用?用这1个不到1MB的探测器瞬间揪出后台真凶
启动软件一直报错端口被占用?用这1个不到1MB的探测器瞬间揪出后台真凶如果你是经常在电脑上折腾各种本地服务、写代码,或者是喜欢用 Docker 跑各种开源项目的玩家,你绝对遇到过这种让人极其烦躁的报错。 你刚下载好一个工具,或者写好了一段后端接口代码,满心欢喜地点击启动。结果屏幕上无情地弹出一行红色的错误提示: 出现这种报错,意味着你电脑里有一个不知名的软件,正死死霸占着你想用的那条网络数据通道。你不把这个占着茅坑不拉屎的流氓进程杀掉,你的新软件就永远启动不了。 但问题是,Windows自带的任务管理器只显示软件的CPU和内存使用率,它根本不会告诉你哪个软件占用了哪个端口。 网上的常规教程会教你打开黑框框终端,敲下一长串繁琐的命令 netstat -ano | findstr 8080 去查出进程的 PID 数字,然后再去任务管理器里根据数字慢慢找。整个过程枯燥且极易出错。 对付这种底层的网络冲突,极客从不靠死记硬背的命令行。今天给大家端出由安全领域老牌大神 NirSoft 开发的底层网络端口透视雷达——CurrPorts。 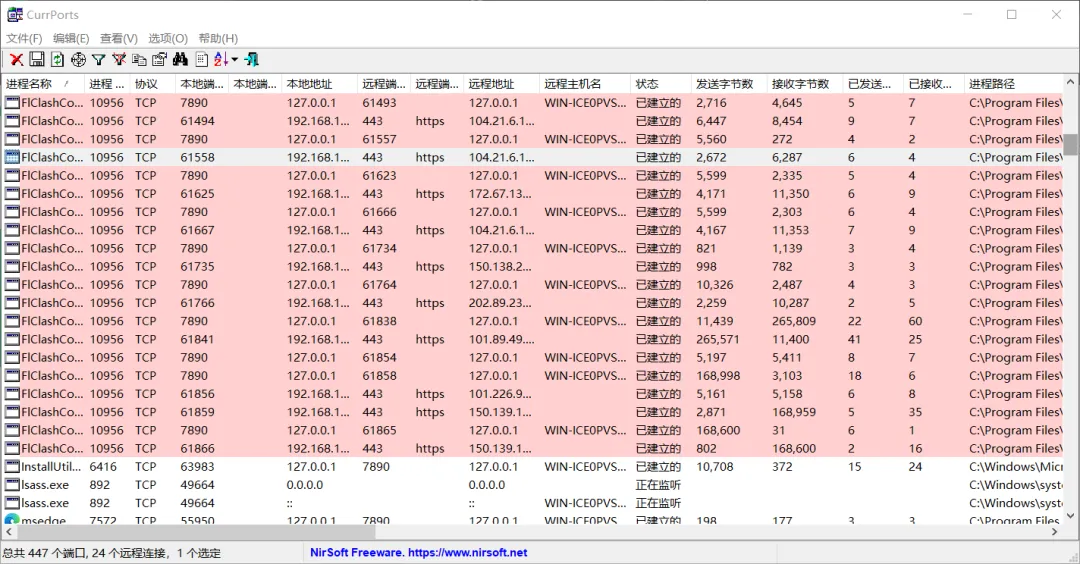
这款软件体积小到不可思议,解压出来不到 1MB,纯绿色免安装,且有中文的补丁。 当你以管理员身份双击运行它的那一瞬间,你电脑里错综复杂的底层网络世界,犹如被强光手电筒照亮,所有暗处的连接瞬间全部暴露无疑。 它的数据展示非常直观。它会在一个整齐的列表里,实时列出你当前电脑上所有正在运行并且打开了网络端口的软件进程。 不仅清楚地显示它占用了哪个本地端口(Local Port),甚至连这个软件具体的执行文件存放在你 C 盘的哪个极深的文件夹路径里,全都给你扒得干干净净。 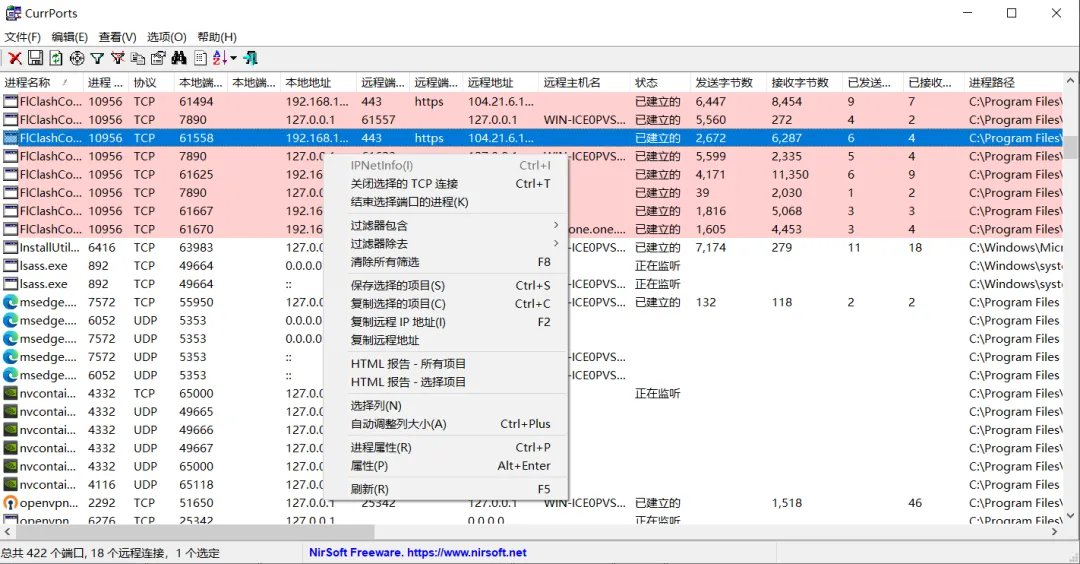
当你遇到那个端口被占用的报错时,只需要打开 CurrPorts,点击顶部的“查找”按钮,精准地输入那个冲突的端口号(比如 8080)。 它会瞬间在庞大的列表里定位到那个罪魁祸首。你可能会震惊地发现,占用你端口的居然是某个你早就以为关掉了的视频后台加速组件,或者是某个大厂偷偷留下的升级守护进程。 这时候你不需要再去敲任何危险的杀进程命令。你直接在这个直观的界面里,右键点击那个不要脸的进程,选择“关闭选定的TCP连接”或者更加彻底的“结束进程”。 阻挡你软件启动的物理路障瞬间被粉碎,你的开发环境再次恢复畅通。 获取指南: 这款没有任何商业广告和后台的纯粹排障神作,完全免费。直接在浏览器搜索 NirSoft CurrPorts,进入其经典的纯英文官方网页底部下载免安装包。 它绝对是你系统维护U盘里必须要常备的一把网络手术刀。
Error: listen EADDRINUSE:address already in use :::8080(错误:8080端口已被占用)。