ARTICLE · 1192483
CCF软件大会2026|攻击溯源、推理与安全分析论坛
攻击溯源、推理与安全分析论坛
一、论坛介绍
本论坛聚焦于网络攻防对抗的深层分析技术,旨在提升对高级复杂威胁的发现与理解能力。论坛围绕网络攻击检测、攻击链路重构及攻击行为溯源推理分析等核心议题,深入探讨如何从海量监测数据中精准识别恶意行为、自动化还原攻击全貌并推演攻击逻辑,从而实现从单点防御向全链路智能溯源的范式转变。本论坛致力于搭建连接网络空间安全、人工智能与软件工程等领域的跨学科高端交流平台,汇聚产学研用多方智慧,诚挚邀请相关领域专家学者莅临交流,共筑国家网络安全防线。
二、论坛组织委员会
- 桂佳平(上海交通大学)
- 李锭(北京大学)
三、论坛安排
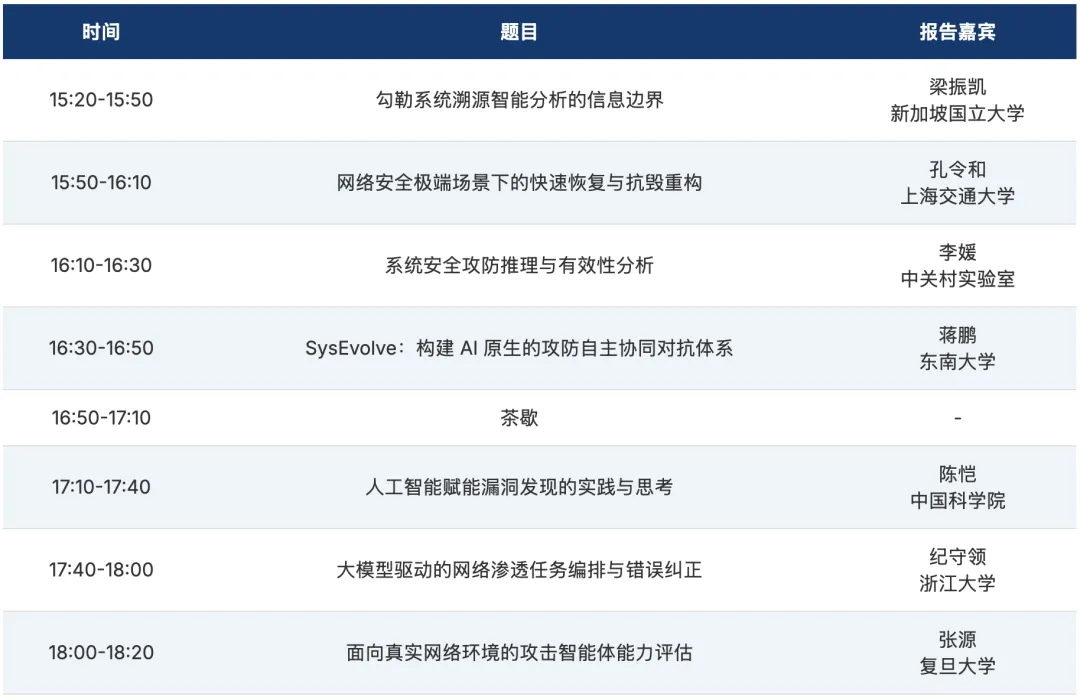
日程安排:
时间:2026年11月7日,15:20-18:20
地点:天津市社会山国际会议中心酒店,三层1号多功能厅
论坛议程:
四、论坛报告嘉宾简介
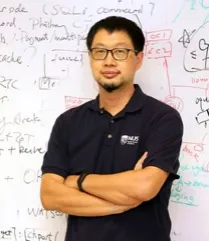
1. 报告人:梁振凯 教授
题目:勾勒系统溯源智能分析的信息边界
摘要:网络安全事件预防和响应需要分析来自多个来源的信息。在终端监控解决方案中,系统持续以审计日志的形式记录系统级活动。为了识别关键行为、检测系统溯源数据中的潜在威胁,我们致力于勾勒系统日志智能分析的能力边界,以及如何将其有效拓展。本次报告将介绍我们近期的一系列研究工作,如何通过探索程序与系统中的关联(例如从审计事件或程序结构中提取语义),对行为进行抽象并分析网络威胁。我们还将探索这些分析能力的边界,以及其局限性对未来基于人工智能的系统安全解决方案的启示。
简介:梁振凯博士是新加坡国立大学计算学院教授,同时担任新加坡全国安全研究实验室联合负责人。研究方向涵盖系统与安全,包括二进制程序分析、系统溯源分析、网络安全实验,以及人工智能系统等新兴系统平台的安全,以及基于经济学、心理学和风险管理的,系统边界之外的安全问题和安全教育问题。曾在顶级安全与软件工程会议上发表了多篇高影响力论文,曾获时间检验奖和多次杰出论文奖,并多次获得新加坡国立大学及计算机学院教学卓越奖。现任ACM CCS指导委员会成员,曾任NDSS指导委员会成员和顶级安全会议和期刊的技术委员会委员及编委。梁振凯博士于2006年获得纽约州立大学石溪分校计算机科学博士学位,并于1999年获得北京大学计算机科学学士学位和经济学学士双学位。
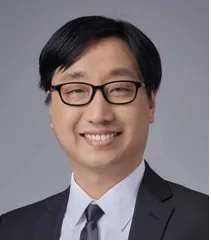
2. 报告人:孔令和 教授
题目:网络安全极端场景下的快速恢复与抗毁重构
摘要:面向高强度国家级网络对抗引发的持续攻击、多点并发、跨域联动、主备同毁、业务级联失效和系统局部瘫毁等极端场景,关键信息基础设施现有静态边界防护与同构灾备体系存在复杂攻击难理解、危险状态难阻断、可信副本难保全、业务损失难控制、异构资源难协同和安全防线难重塑等突出问题,迫切需要建立面向攻击中生存、受损后恢复和瘫毁后重构的网络安全新理论、新技术与验证体系。
简介:孔令和,上海交通大学教授,电子信息与电气工程学院副院长,国家级人才计划特聘教授,IEEE Fellow。长期从事物联网、人工智能、卫星网络领域研究,出版专著4部,发表学术论文200余篇,获国际会议最佳论文奖16项,主持国家重点研发计划、国家自然科学基金专项重点、联合重点、国际合作、面上、青年等,国际期刊Artificial Intelligence for Engineering创刊主编,获上海市技术发明一等奖。
3. 报告人:李媛 副研究员
题目:系统安全攻防推理与有效性分析
摘要:复杂系统攻击往往并非由单一漏洞直接完成,而是依赖漏洞触发、能力构造和多阶段利用等多个关键环节。理解一次攻击为何能够成功,需要从攻击结果出发,对其依赖的攻击条件和路径进行分析与推理。相应地,判断一个安全机制是否真正有效,也不能只关注其设计目标,而应结合完整攻击路径,分析其实际阻断了哪些环节,以及仍然存在哪些安全空白。本报告将结合我们近两年在操作系统内核安全、漏洞攻击缓解和软硬件协同防护方面的研究,介绍如何从攻击者视角抽象真实攻击过程,建立攻击行为与防护机制之间的对应关系,并分析现有机制在设计、实现和部署中的有效性差异。在此基础上,进一步探讨如何围绕攻击路径中的关键节点实施更加精准和可组合的系统防护。
简介:现任中关村实验室副研究员、哈尔滨工业大学兼职博士生导师。主要从事计算机体系结构安全、软硬件漏洞分析与缓解、系统安全加固等方向研究。主持国家自然科学基金青年项目、国家科技重大专项课题等科研项目,累计获批科研经费千万元以上。在 CCS、USENIX Security、NDSS、ASPLOS等计算机系统与安全领域顶会顶刊发表一作/通讯作者论文十余篇。担任 ICSE 和USENIX Security 程序委员、IEEE TIFS 和TDSC审稿人及 CCF 计算机安全专委会首批执行委员。相关研究成果已被国家相关单位采纳,获军事科技进步一等奖及部队感谢信。
4. 报告人:蒋鹏 副研究员
题目:SysEvolve:构建 AI 原生的攻防自主协同对抗体系
摘要:随着大模型 Agent 能力快速提升,网络攻防正在向自主对抗的方向演进,但攻防两端发展并不均衡。现有靶场、AI 攻击、AI 防御方案大多独立发展,使得攻防在部署底座、攻防能力、对抗闭环三个维度上难以同步迭代,带来了真实对抗环境缺失、对抗样本不足、攻防能力迭代不同步等现实难题。本报告围绕 SysEvolve自主攻防协同对抗系统,分享可信靶场基座、多阶段攻击智能体、溯源驱动的可解释防御以及双向对抗闭环的相关实践,为 AI 攻防推演、攻防能力可信评估提供实践参考。
简介:东南大学网络空间安全学院副研究员、博导、院长助理。研究方向为系统安全与AI安全交叉,聚焦系统审计、APT 检测及AI智能体系统安全。主持多项国家级、省部级以及CCF产学研科研课题,在CCF-A类会议/期刊发表学术论文10余篇。曾获北京大学博士研究生校长奖学金、CCF系统软件专委会博士学位论文激励计划提名、IEEE RTSS最佳汇报荣誉奖,指导学生获CCF开源创新大赛一等奖。
5. 报告人:陈恺 研究员
题目:人工智能赋能漏洞发现的实践与思考
摘要:过去十年,人工智能技术在漏洞发现领域产生了深远影响。从自然语言理解对代码与程序语义的解析,到深度学习对模糊测试过程的加速,再到大语言模型带来的范式转变,AI与漏洞发现的融合不断深化。在深度学习阶段,研究主要围绕自然语言理解与深度学习两条技术路径展开,在逻辑错误发现、错误规则挖掘、模糊测试引导与加速等方面积累了丰富成果。进入大语言模型与智能体时代,自主流程驱动与自我验证机制的引入,推动模型从分析工具向安全智能体演进。本报告将重点介绍人工智能技术在漏洞发现中的实践应用,并展望未来发展方向。
简介:中国科学院信工所研究员、中国科学院大学教授、博士生导师,前沿创新与科教融合中心主任,网络空间安全防御全国重点实验室副主任,《信息安全学报》编辑部主任。入选国家高层次人才计划,获得过世界互联网大会全球青年领军者、中国科学院青年科学家奖、CCF-IEEE CS青年科学家奖、北京市科技奖杰出青年中关村奖、NASAC青年软件创新奖、北京市"杰出青年"基金、北京市智源青年科学家等多项荣誉。主要研究领域包括系统安全、人工智能安全。在IEEE S&P、USENIX Security、ACM CCS、NDSS、ICSE等高水平会议和期刊发表学术论文150余篇。担任中国计算机学会-网络与系统安全专委会副主任、系统软件专委会常委、计算机安全专委会常委、人工智能学会-人工智能与安全专委会常委等。主持国家自然科学基金重大研究计划项目、重点项目等。
6. 报告人:纪守领 教授
题目:大模型驱动的网络渗透任务编排与错误纠正
摘要:大模型智能体在网络空间攻击路径自主规划、自动化漏洞挖掘、自动化威胁情报/攻击面分析等方面显示出远超预期的能力,正在重塑网络空间的对抗格局。五角大楼正与领先的AI公司合作,旨在开发针对中国等对手的电力系统、公用事业及敏感网络进行自动化渗透与侦察的系统。面对复杂黑盒渗透目标时,现有自动化渗透框架的自动化程度与实战可用性仍有不足,特别是在遇到失败时,由于反馈信息受限,如何进行后续任务的调整与规划是一个巨大的挑战。针对上述挑战,我们正在开发用于实战复杂网络的渗透侦察场景的自主攻击智能体,在无需或仅需少量人工干预的情况下能自主完成任务,并通过交互方式与可视化设计,降低使用者的认知负荷与干预成本,实现高危操作的可控执行与实战意图的精准实施,有效提高渗透成功率和效率,实现"以智能化对抗智能化"。
简介:纪守领,浙江大学计算机学院求是特聘教授/长聘教授、博士生导师,可信人工智能研究中心主任。获佐治亚理工学院电子与计算机工程博士学位、佐治亚州立大学计算机科学博士学位,入选国家高层次人才计划。主要研究方向为可信人工智能、软件与系统安全,主持国家重点研发计划项目、国家自然科学基金联合重点项目等多项,发表CCF A类论文100余篇、含安全四大顶会论文60余篇,研制的系统在多个大型平台上获得部署应用。获安全顶会IEEE S&P 2025杰出论文奖、ACM CCS 2021最佳论文奖等10项最佳论文奖、全球黑客大会Pwnie Awards最具创新研究奖提名等。
7. 报告人:张源 教授
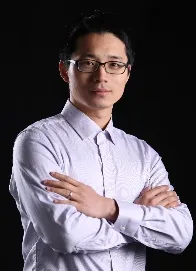
题目:面向真实网络环境的攻击智能体能力评估
摘要:随着大模型与智能体技术快速演进,AI正从漏洞问答与PoC生成,逐步走向真实环境中的自主网络攻击。本报告将介绍AgentCyberRange测评平台的设计思路及两类核心任务:真实Web应用漏洞利用与企业级环境内网渗透,并展示前沿模型和开源渗透智能体的评测结果。在此基础上,报告将结合典型攻击轨迹与失败案例,分析智能体在攻击面发现、漏洞利用、横向移动等关键环节的表现,并讨论其在长程攻击规划、防御对抗等方面的能力边界。
简介:复旦大学教授、博导,教育部长江学者,复旦白泽战队指导教师,主要研究方向为软件安全,研究工作获网安顶会杰出论文奖3次、荣誉提名3次,部分研究成果应用于华为、阿里、OPPO、vivo等公司,获优秀校企合作项目5次。带领复旦白泽战队获国内外顶尖安全攻防赛事冠军20余次,发现大量真实软硬件系统高危漏洞,获2021年国家信息安全漏洞库最具价值漏洞奖。
五、论坛组织委员会简介
1. 论坛组委会:桂佳平 助理教授
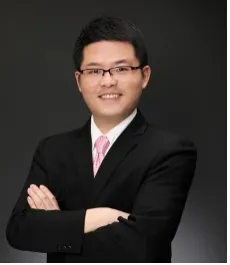
简介:上海交通大学计算机学院长聘教轨助理教授、博士生导师,上海市海外高层次人才,入选华为Explore-X人才计划。本硕毕业于上海交通大学,博士毕业于美国南加州大学。曾任NEC美国研究院研究员、Stellar Cyber公司高级研究员。研究方向为网络与系统安全、人工智能安全,主持参与国家级项目、科技创新2030重大专项等课题。在USENIX Security、NeurIPS等国际主流会议和期刊发表论文近50篇。担任CCF系统软件专委执行委员及多个国际顶级会议程序委员会委员。
2. 论坛组委会:李锭 研究员
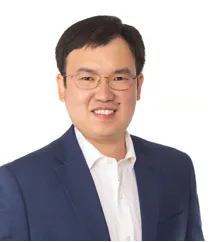
简介:北京大学计算机学院研究员,博雅青年学者,博士生导师。2016年于美国南加州大学计算机科学系获得博士学位。长期从事系统安全和软件工程方面的研究。获得CCF-A类会议ISSTA的杰出论文奖(SIGSOFT Distinguished Paper Award,通讯作者)、ISSTA的十年最有影响力论文奖(Impact Paper Award,第一作者,系中国第一个获得该奖项的学者)、CCF-腾讯犀牛鸟卓创奖,电子学会科技进步一等奖,美国NEC公司优秀发明奖,美国NEC公司商业贡献奖等学术和商业奖励。