ARTICLE · 1197542
逆向工程软件REA与Ghidra、IDA、JADX有什么区别?如何选?
逆向工程软件REA与Ghidra、IDA、JADX有什么区别?如何选?
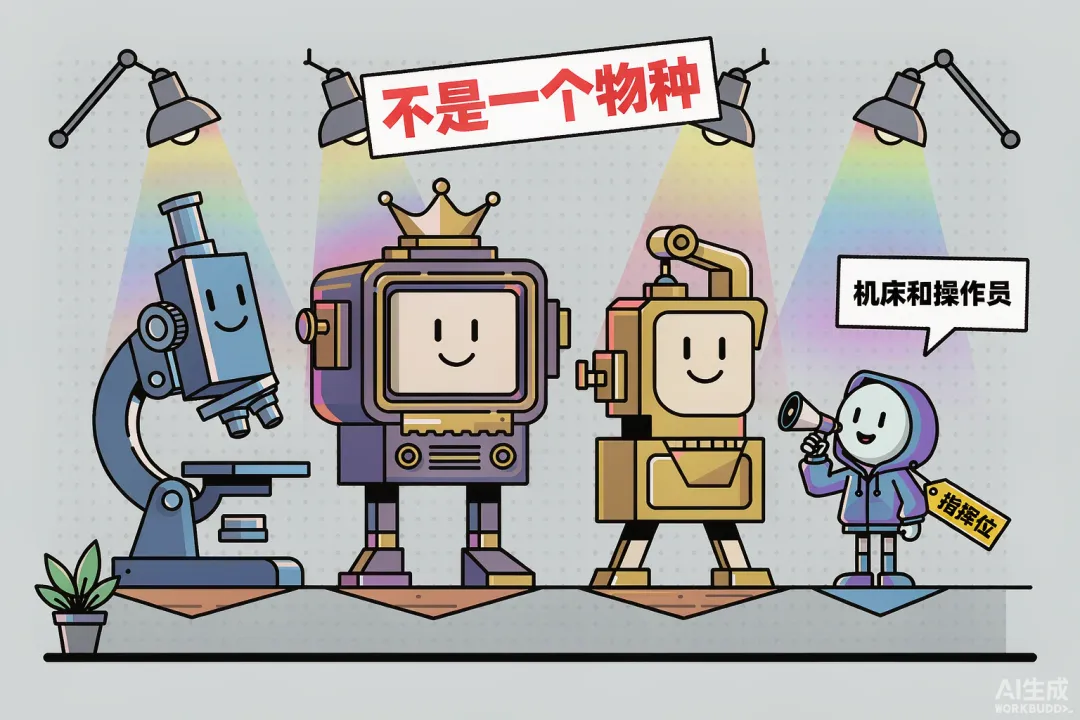
2026 年 4 月,一个叫 REA 的开源项目悄悄挂上 GitHub;到 10 月中旬,star 数已经冲破十万,峰值一天涨两万五。它全称 Reverse Engineer Anything——「逆向一切」,官网域名也够嚣张:rea.tools。与此同时,很多人第一次听说逆向工程这个词,顺手就搜出了另外三个老牌工具:Ghidra、IDA、JADX。于是问题来了:这四个到底什么关系?是不是装一个 REA 就能把另外仨卸了?先把结论拍在这里:不是,而且 REA 和它们仨压根不是一个物种。下面用人话拆开讲。
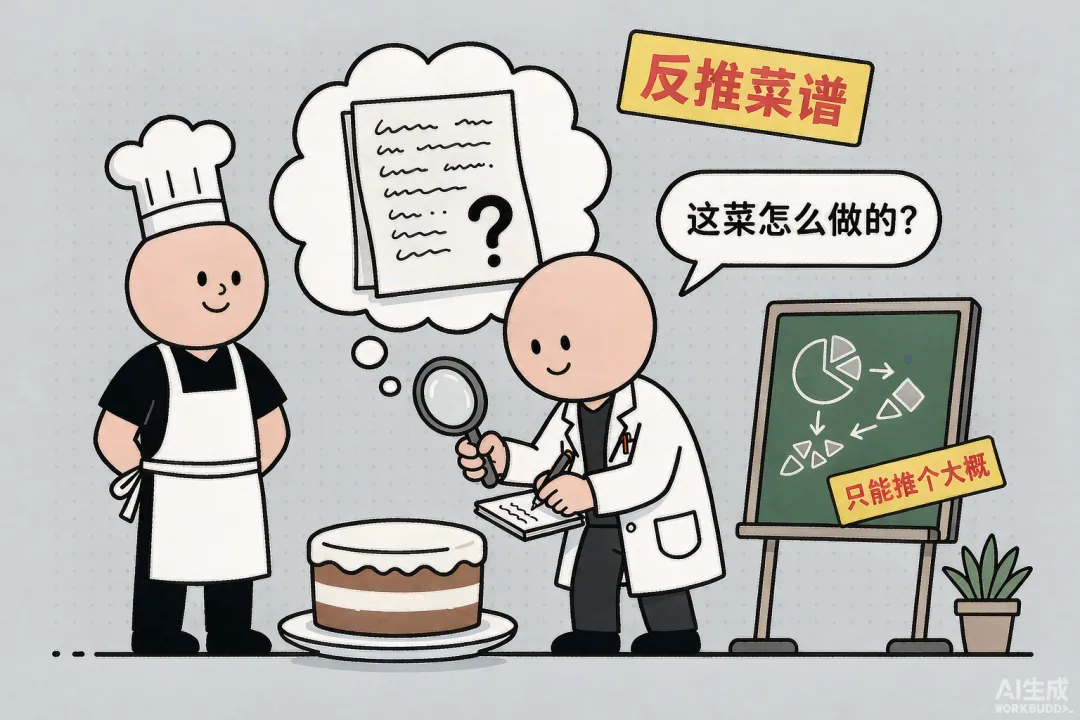
📖 知识卡:什么是逆向工程?编译是把菜谱(源代码)做成菜(软件);逆向工程就是拿到一盘菜,反推它怎么做的。注意:你几乎不可能还原出原始菜谱,只能推出一个「大概八成像」的做法——行话叫伪代码。学逆向的人,天天看的不是正常代码,而是这种「半成品菜谱」。
一、先认识三位老前辈
Ghidra:美国间谍机构开源的免费显微镜。Ghidra 是美国国家安全局 NSA 内部用了十几年的工具,2019 年开源,不要钱。听着像段子,但这是真的:一个天天搞网络情报的机构,把自己的看家家伙捐给了全人类。它能拆 Windows 的 exe、Linux 的 ELF、macOS 的 Mach-O,支持几十种 CPU 架构,从智能音箱固件到汽车ecu都啃得动。代价是界面像上世纪的航天控制台,上手门槛不低,但对免费工具来说,它的反编译能力就是天花板级别的存在。
📖 知识卡:反编译器是什么?软件发布后是机器码,人类基本看不懂。反编译器把机器码「翻译」回接近高级语言的伪代码。翻译质量有高有低:好的像流畅译文,差的像机翻。Ghidra 和 IDA 的核心竞争力,就是这份「翻译腔」有多轻。
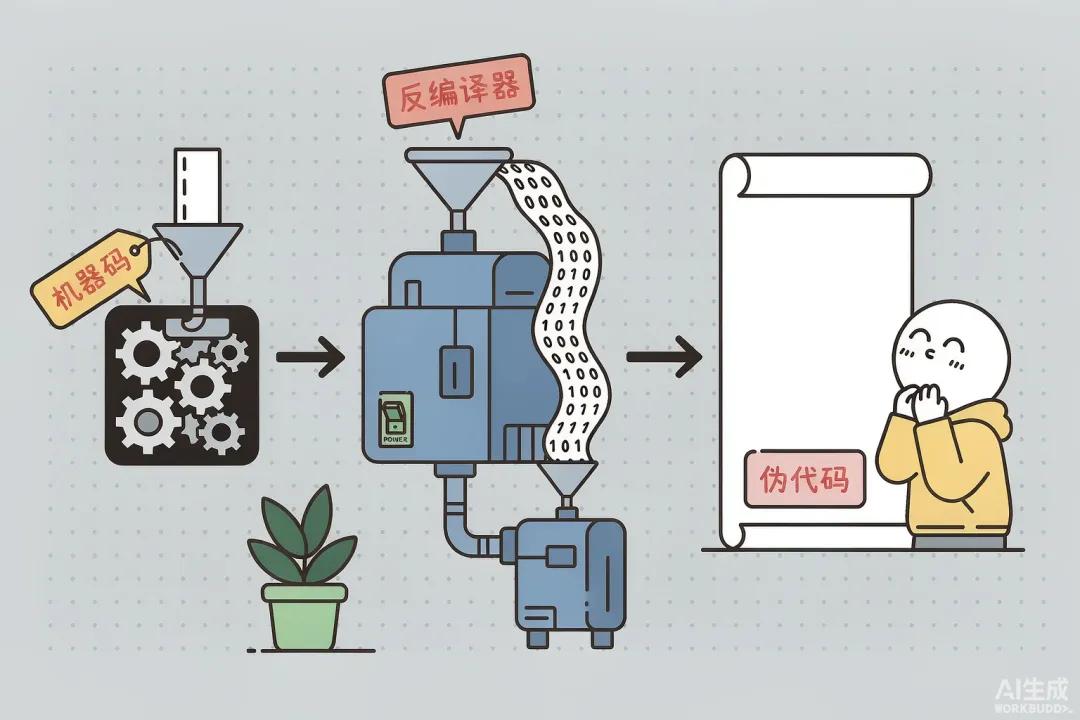
IDA Pro:行业贵族,好用,但贵。IDA 出自比利时公司 Hex-Rays,是逆向行业的祖师爷级工具,反编译质量公认最强,插件生态最厚,做 Windows 恶意软件分析、漏洞研究基本都是它的主场。唯一的门槛写在价格签上:商业授权数千美元起步,多数个人开发者和学生看一眼报价就默默打开了 Ghidra。这就是行业现状——专业代驾服务很稳,但你自己得有辆豪车才请得起。
JADX:Android 专用开罐器。前两位是「全能型手术台」,JADX 则是一把专用的开罐器:它只干一件事——把 Android 的 APK 拆回 Java 源码,开源免费,双击就能用,还有图形界面,GitHub 上快五万颗星。想知道某个 App 的某个功能怎么写的,APK 拖进去,源码就出来了,是 Android 安全圈公认的性价比之王。短板也明显:遇到重度加固和混淆的 App,它给出的代码会变得相当抽象;而且出了 Android 和 Java 字节码的领域,它基本帮不上忙。
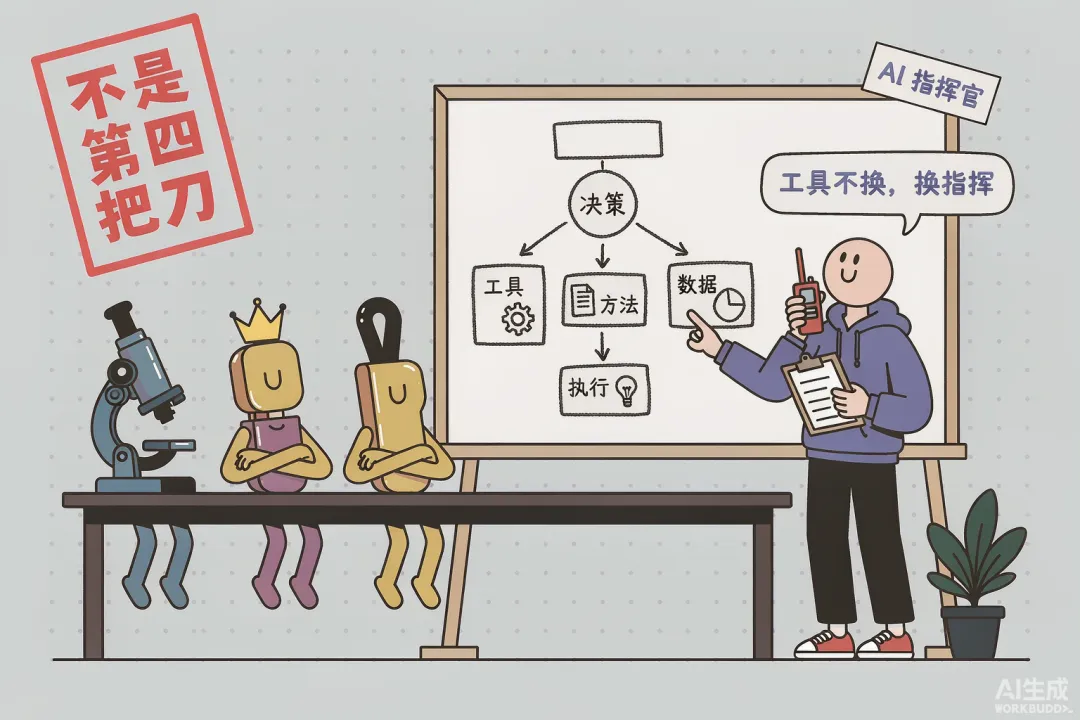
二、REA 到底是个啥?——它不是第四把刀,是厨师长
说完三位前辈,再看 REA,你会发现它的定位清奇:REA 自己根本不会反编译,它是一个「编排层」——一个跑在本地的 MCP 服务器,把 Ghidra、IDA、Hopper、JADX、Apktool 这些现成工具包成四十多个工具接口,交给 Claude Code、Cursor、Codex 这类 AI 编程助手去调用。
📖 知识卡:MCP 是什么?MCP(Model Context Protocol,模型上下文协议)可以理解成「给 AI 装插头」的标准插座。任何工具只要做成 MCP 服务器,AI 助手就能即插即用地调用它,像 USB 接口一样统一。所以 REA 的本质是:给 AI 助手插上一个「拆软件」的插头。
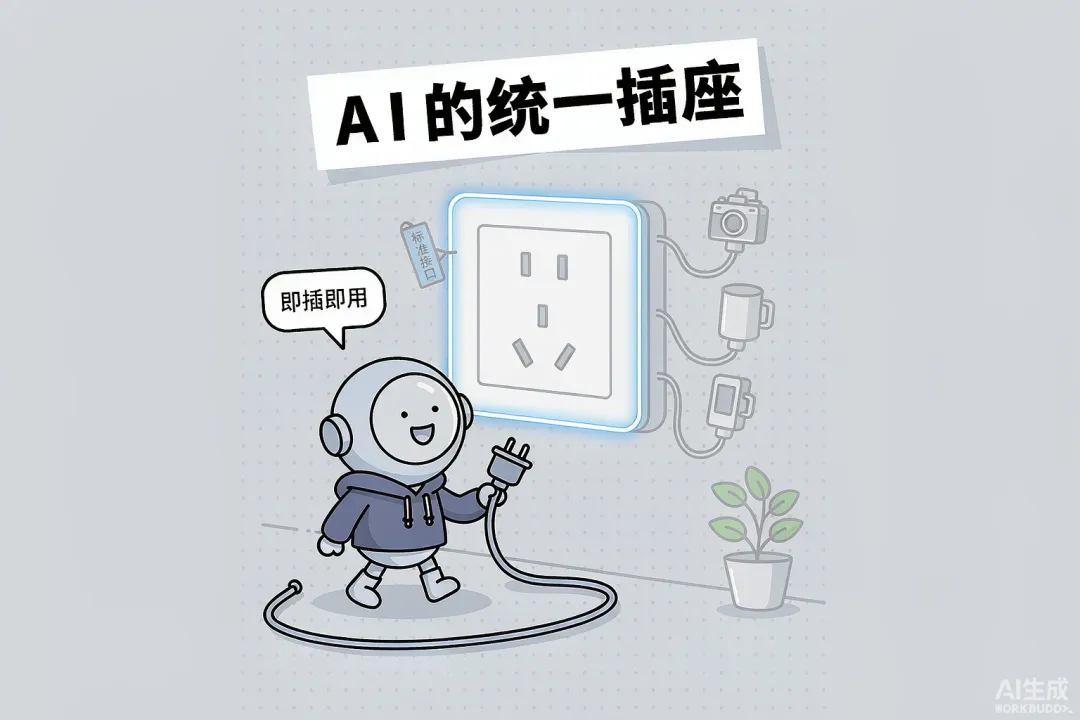
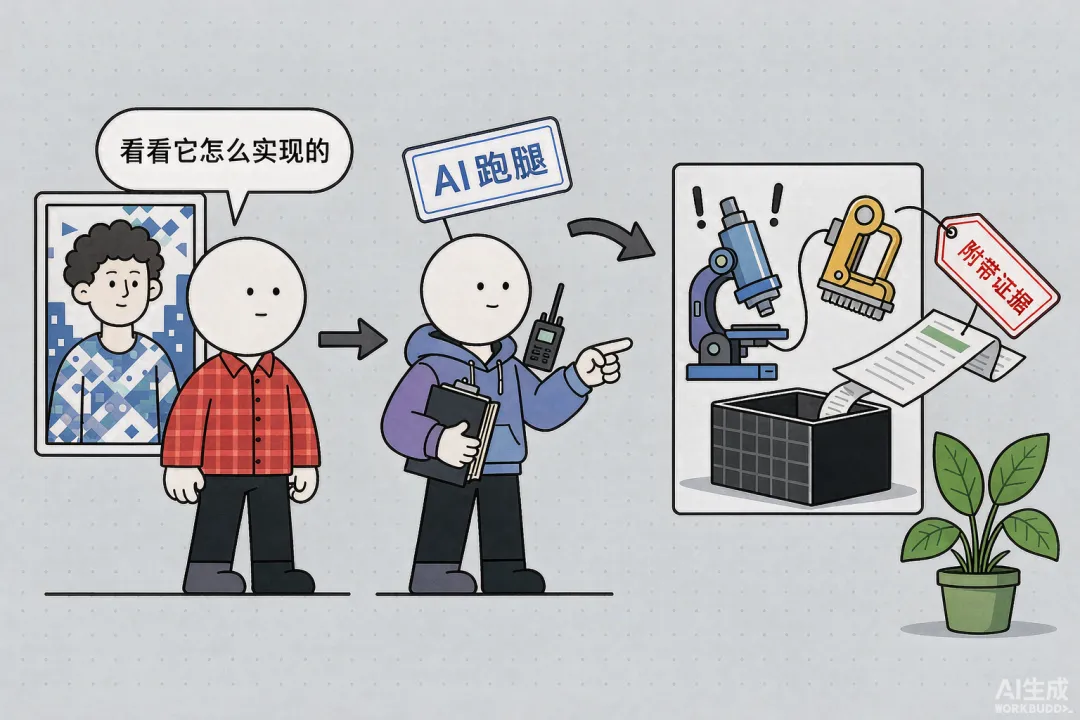
工作流程是这样的:你用大白话说「帮我看看这个 App 的登录功能是怎么实现的」,AI 助手把这句话转给 REA,REA 指挥 Ghidra 或者 JADX 去真正干活,把分析结果带回来,AI 再整理成人话讲给你听。原来你需要自己精通 Ghidra 的上百个菜单,现在变成了你出嘴,AI 出腿。
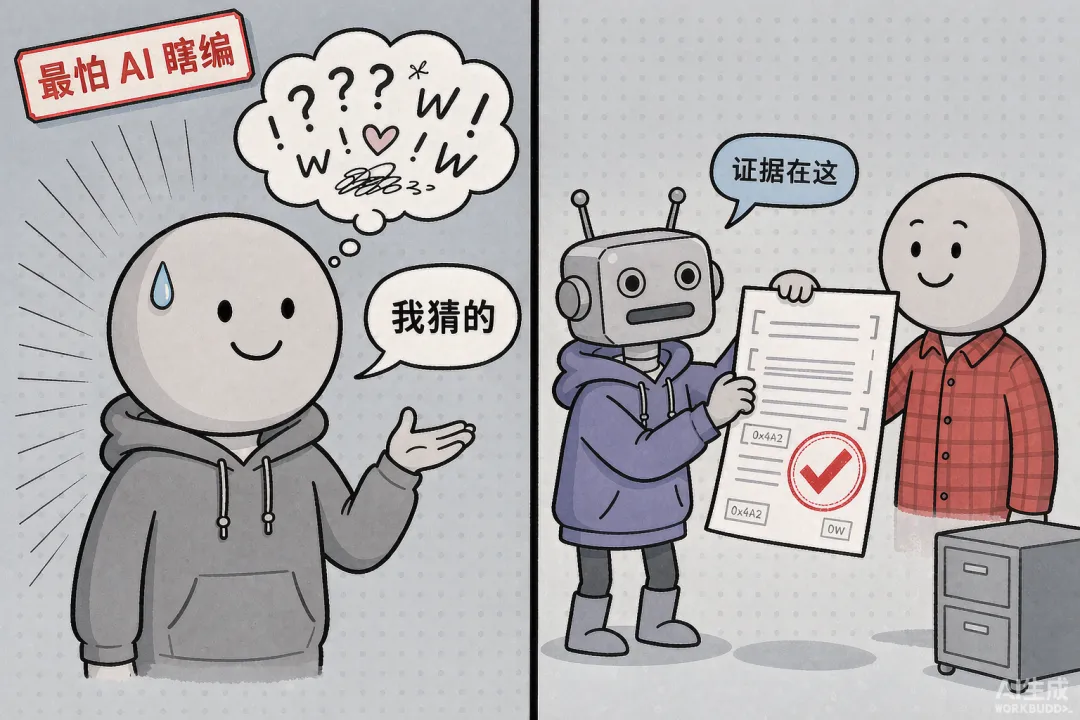
REA 最值得称道的一点是它反 AI 幻觉的设计:每条结论都附带证据——具体来自哪个文件的哪个偏移地址,置信度多少,甚至明确列出「哪些地方我还没搞明白」。这在逆向圈是刚需,因为最怕的不是工具菜,而是 AI 一本正经地给你编一个错误答案。它家官方还晒过案例:分析一个有三千多个类的开源验证器 App,让 AI 定位出动态口令算法,重建的程序跑通了一百三十三个测试用例,全部对上国际标准 RFC 6238。这不是「AI 猜的」,这是可验证的。
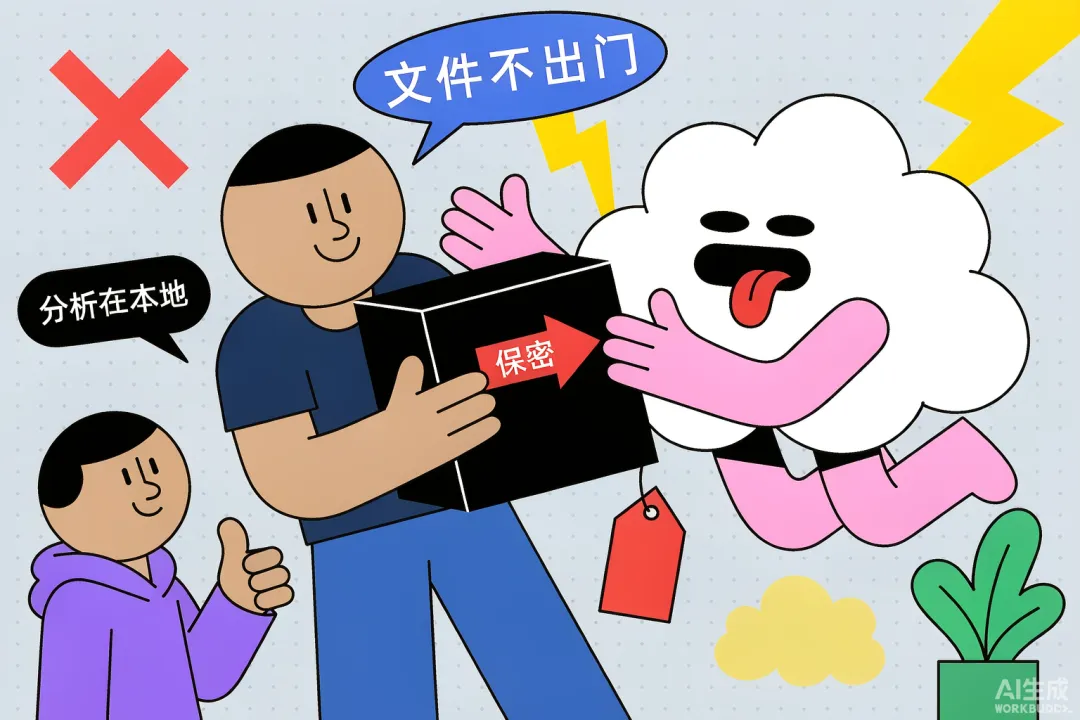
另外两条卖点也实在:其一,分析全程在本地跑,你的软件文件不用上传到谁的云上;其二,分析目标特别杂——原生二进制、Electron 应用、.NET 程序、APK、网站、固件、区块链字节码,甚至抓包记录都吃。这种「什么都拆」的宽度,是四个工具里独一份的。
三、一张表看懂四个工具的区别
工具 | 身份 | 价格 | 擅长 | 短板 |
Ghidra | NSA 开源反编译平台 | 免费 | 原生二进制、固件、几十种 CPU 架构 | 界面劝退,上手陡 |
IDA Pro | 商业行业标杆 | 数千美元起 | 反编译质量最强、插件生态最厚 | 贵,学习曲线陡 |
JADX | 开源 Android 反编译器 | 免费 | APK 一键拆回 Java 源码 | 只管 Android/Java,抗加固弱 |
REA | AI 逆向编排层(MCP) | 免费(MIT 开源) | 用 AI 调度上面这些工具,全目标、带证据 | 自己不分析,依赖后端和 AI 模型 |
看明白了吗?Ghidra、IDA、JADX 是三台不同型号的机床,REA 是那个会开所有机床的 AI 操作员。REA 想拆原生二进制,你机器上还是得装 Ghidra、IDA 或 Hopper 之一当「发动机」——在 Windows 上甚至只有 Ghidra 一个选择(还是实验性的)。所以「装了 REA 要不要卸 Ghidra」这个问题,就像「雇了司机要不要卖车」一样成立不起来:司机开的就是你这台车。
四、如何选?三句话决策
① 玩 Android 逆向,从 JADX 开始。免费、好装、出结果快,先用它看懂 App 的 Java 层;碰到拆不动的加固壳,再上 Ghidra 分析 so 底层库。
② 分析电脑软件和固件,没钱 Ghidra、有钱 IDA。Ghidra 是免费选项里 closest 的天花板,IDA 是预算充足时的专业答案。做 Windows 恶意软件分析这种重活,行业默认还是 IDA 打头阵。
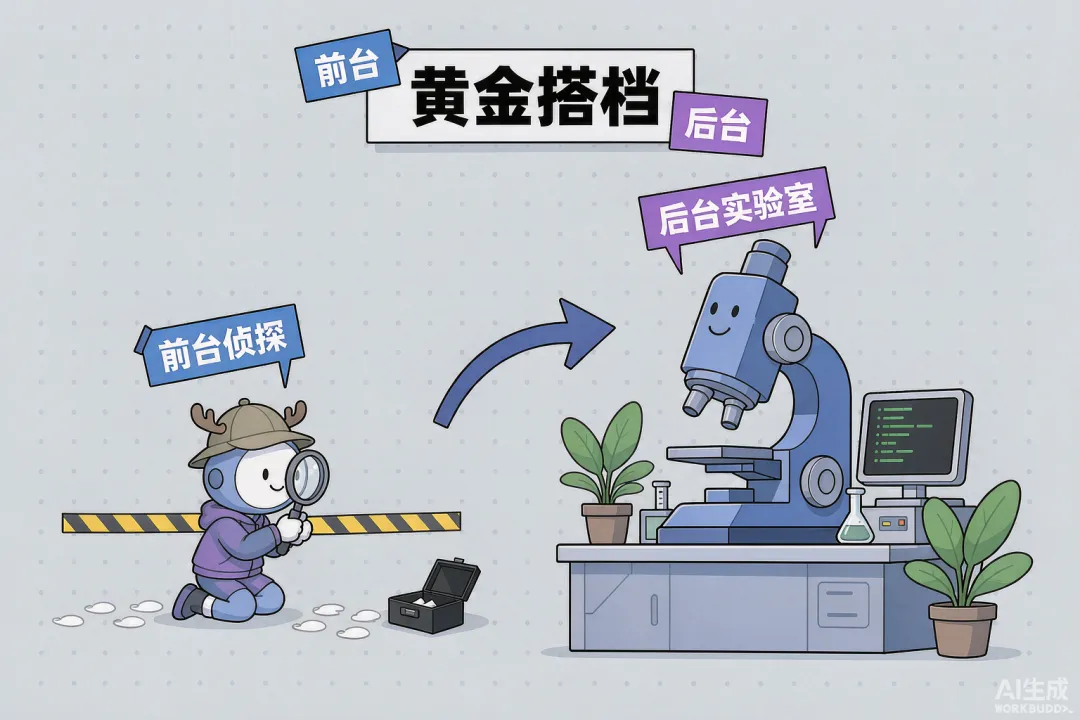
③ 想用 AI 提效、且目标五花八门,加一个 REA。前提是你已经在用 Claude Code、Cursor 这类支持 MCP 的 AI 编程助手。业界目前最流行的组合恰恰是 REA + Ghidra:REA 负责「说人话的调查取证」,Ghidra 负责「下钻到汇编级的人工验证」,一个当前端侦探,一个当后台实验室。
📖 知识卡:Hopper 是谁?一款 macOS/Linux 平台的商业反编译器,价格比 IDA 亲民,Mac 用户的心头好。REA 也支持它当后端,但 Windows 用户可以当它不存在。
五、泼一盆合规的冷水
最后必须泼冷水。逆向工程的合法性,取决于你有没有授权、在哪个司法辖区、拿它干什么——拆自己买的软件研究互操作性,和破解别人的付费功能,是两个世界的事。REA 官方自己也把丑话说在前面:商业工具的授权请自行合法购买,项目不发许可证也不背书任何违规使用;别碰来路不明的「破解版 IDA」,也别信任何打着 REA 旗号发的虚拟币——官方明确说没发过币。
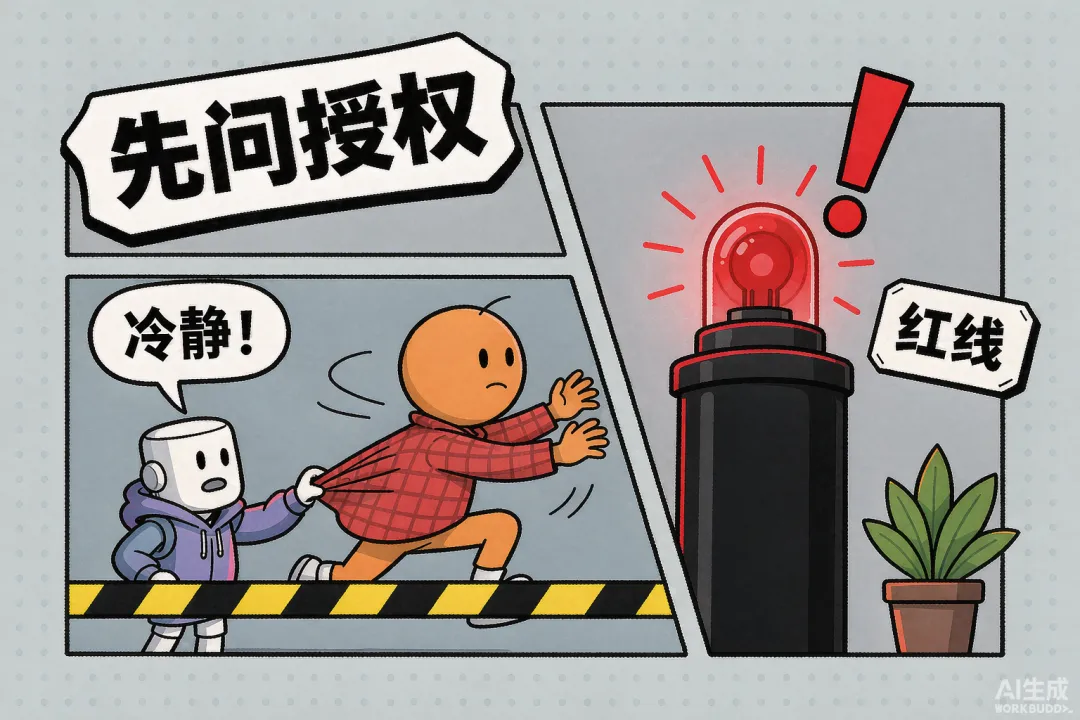
还有一条容易被忽略的隐私细节:分析在本地跑没错,但 AI 助手拿到的分析结果,最终会经过你所用大模型的云服务。有商业机密在里面的目标,先读一遍模型服务商的数据条款再动手。
说到底,这波 REA 的爆火,火的不是某个黑科技,而是它把「逆向工程」这个以往劝退了无数人的手艺,第一次变成了「会说人话就能上手」的活儿。工具民主化是好事,但别被营销号那句「逆向工程被 AI 干完了」忽悠——AI 只是把机床开得更快了,判断这盘菜能不能拆、拆出来怎么用,依然是人的事。