ARTICLE · 1209345
AI 提效:多店铺接亚马逊官方 API,怎么防关联?
今天这篇,只聊一件事。
多店铺,怎么安全部署,怎么防关联地接入亚马逊官方 API。
先给结论,方便你决定要不要往下看。
一台总控服务器,管入口和汇总。
每个亚马逊店铺各配一台服务器。
请求从各店铺服务器自己的出口出去。
密钥也只落在各店铺服自己的服务器上。
多店真正难的,是组织。
我是运营出身,靠 AI 拿过亚马逊官方 SP-API 的 AI Coding 黑客松第一名。
这套做法是我自己在真实业务场景踩坑踩出来的。有人借用,注明出处就好,感谢大家认可🙏。
说实话,很多人现在可能用不上。
单店还没碰官方 API,或者组织提效工具还在试,都可以先放一放。
但哪天你要上第二家店,又要让 AI 碰店铺真实数据,部署、安全、防关联这三件事,一个都绕不开。
这篇只讲思路和方案,不写手把手教程。
建议先收藏。
等你真要扩店,再翻出来对一遍。
我听得最多的,是下面这几句话。
「多个店铺,到底怎么部署?一台机全塞进去,行不行?」
「接了官方 API,店铺安全怎么保证?密钥放哪才不出事?」
「好几个店一起请求 API,会不会被关联?」
翻来覆去,其实就三件事。
为什么大家这么担心?
因为这三件事,出了事都是真麻烦。
部署乱了,加一家店就像拆一次房子。
安全出了漏洞,一个授权失效,可能一片店跟着躺。
关联这件事,行业里谈得多,谁也不想拿自己的店去试。
更要命的是,这三个担心互相缠在一起。
你想省事,就把所有店塞一台机。
你想安全,就每个店单独搭一套,物理隔离。
单独搭一套,部署和维护的成本不说,其中的门道又让人犯怵。
很多人就卡在这里,一直不敢往下走。
单店的时候,这些问题都不显形。
看板能看,授权点两下就过,老板看了也点头。
第二家店一上,场面就变了。
这家店的授权绿着,那家店突然不认。
列表能刷出来,一点写操作又打到了错误的入口。
老板不问你用了哪个模型。
老板问的是:第二家店怎么挂上去,挂上去会不会把第一家拖死。
那一刻你才发现,单店通了,只说明「调用」通了。
多店要的,是「组织」。
这几个担忧我都有过。
所以后面我不先讲技术名词。
我先把自己的做法放出来,你对着看,哪个担心被解决了,一眼就知道。
先给结论,一句话。
我用一台主站服务器,负责入口和汇总。
再给每个店铺,各配一台自己的店铺服务器。
主站也叫中转机,后面我就叫它主站。
店铺服务器,我简称店机。
你可以这样想:主站像公司的前台。
前台负责接待、登记、汇总,让你一眼看到所有店的情况。
店机像每个店自己的办公室。
办公室里有自己的程序、自己的库、自己的钥匙。
前台能看到各屋有没有人,但不拿任何一间屋的钥匙。
这个结构,一句话说完很简单。
难的是每一个接口到底管什么,不管什么。
最省事的做法,是一台机管所有店。
技术上完全跑得通,我也不否认。
但是有一笔账:省下的是机器钱,换来的是出事时大家一起关联的概率。
服务器一年其实不贵,几百块钱,还不如你一个广告活动一天的预算。
后面几节,我会一层一层拆开讲。
先讲主站:它就是我们申请的公共开发者载体。
再讲店机:为什么每家店的请求,都从自己的出口出去。
然后讲防关联,讲授权怎么走才不出错。
最后讲,加一家店,到底要做哪几步。
先看全景,我画了一张关系图。
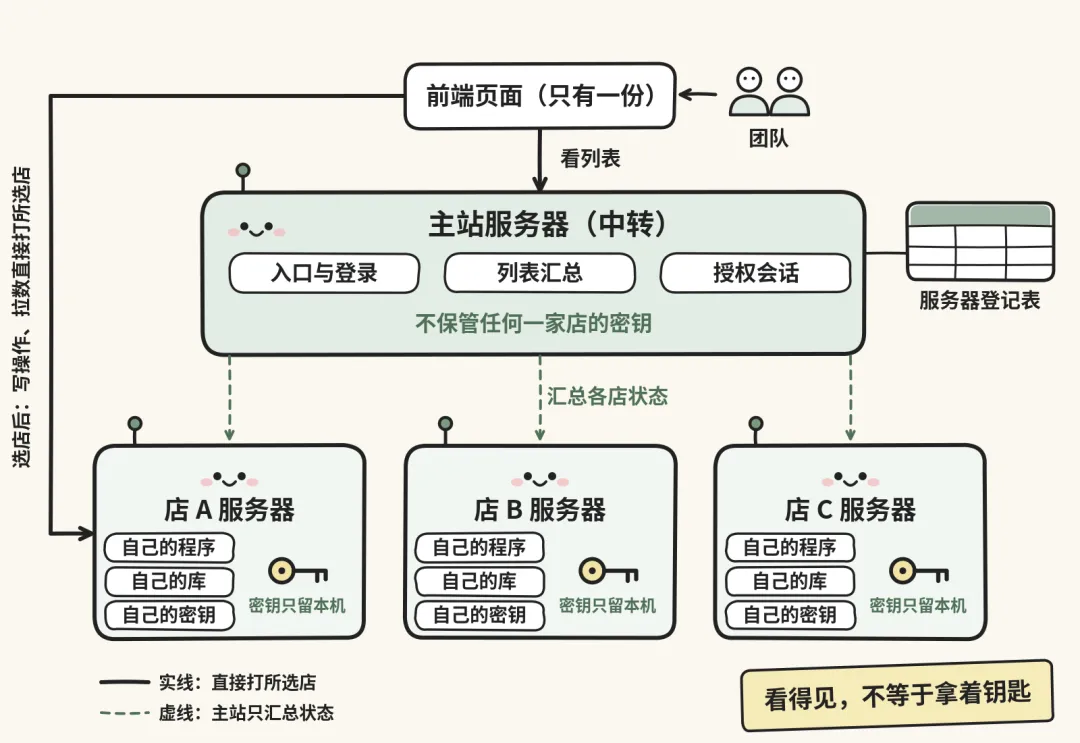
图里有三层意思。
一个入口,一个汇总,下面挂着各家店机。
每家店机之间,互不往来。
一台主站管入口与汇总,每个店一台店机管自己的事。
先说主站。
很多人一想到「中转」,就想把所有事都堆给它。
登录放它,授权放它,拉数据放它,密钥也塞它。
看起来省事,其实是在造一台万能机。
万能机的问题是,它一出事,什么都出事。
所以我给主站定的角色很窄。
它在整个体系里,扮演的是「公共开发者」。
什么叫公共开发者?
亚马逊那边,需要一个开发者身份,去登记应用,去申请店铺的授权。
这个身份,在我这里只有一份,由主站来持有。
各个店铺的授权,都是通过这一个公共开发者身份发起的。
好处很实在。
店主授权的时候,看到的是同一个应用。
管理上,只需要维护这一份身份,不用每家店各登记一个。
也有人问我:私有开发者能不能硬上多店?
能硬上,但代价很难看。
一个应用,一台服务器,一家店,同一时间的请求、相同维度的数据、还要刻意错开,生怕软关联。
成本一层一层叠上去,往往不如把公共开发者这条路走通。
走通之后,再谈一店一机,才像在办正经事。
所以主站管的事,我归成四件。
除了这四件,主站还可以放一些公司级的非店铺功能。
比如跨店的 VOC 分析、listing 增长诊断、周报,和不碰某家店密钥的通用工具。
边界我画得很清楚。
主站看得见各家店的状态,但不保管任何一家店的密钥。
还有一句,我必须说得更直白。
主站不替店铺发 API 请求。
店铺要请求亚马逊官方 API,不经过主站替它发。
主站库里,也不存别店的 token 密文。
你会问:那主站到底怎么「看见」各店?
很简单,它去问各家店机,店机愿意报多少,它就汇总多少。
这个逻辑就像主管叫各个运营下载好报表交上来。
职责切开了,排障也跟着清楚。
是入口坏了,还是某一家店坏了,一眼就能分开。
职责混在一起,排障就会变成猜谜。
前台能报各屋有几个人,不代表前台该拿各屋的钥匙。
再看一张架构图。
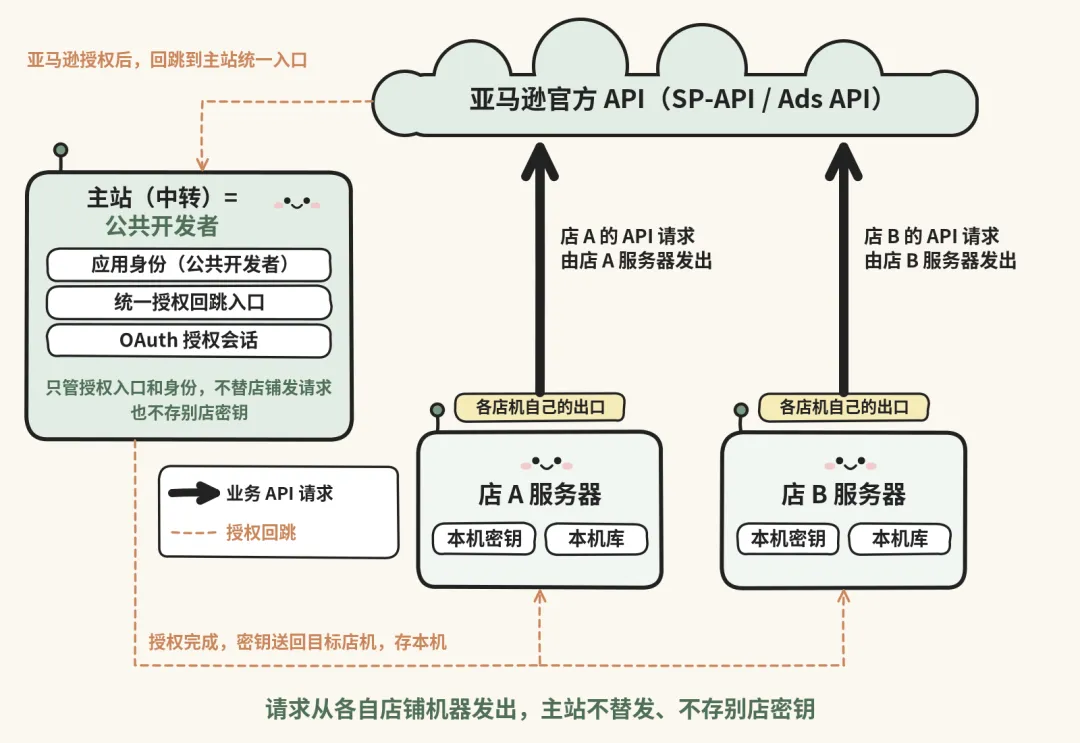
这张图里,我想让你看清三条线。
第一条,主站只管公共开发者身份、统一回跳、授权会话、列表汇总。
第二条,店 A 机、店 B 机,各自从自己的店铺服务器发出官方 API 请求。
第三条,店 A 机的请求不经过店 B 机,也不经过主站。
主站的角色是公共开发者,不是请求的中间人。
再说店机。
每个店铺,一台。
这台机上,是这家店自己的一整套:自己的程序,自己的库,自己的密钥。
只做这家店的事。
这家店的写操作,在这台机上做。
这家店的数据拉取,也在这台机上做。
你在前端选了店 A,背后打的就是店 A 的入口。
你选了店 B,打的就是店 B 的入口。
中间没有谁替谁转手。
出了问题,我一眼就能看出是哪家店、哪台机,排障不用猜谜。
这里有一条最关键的判断,我想说清楚。
亚马逊官方 API 的请求,是由各家店铺服务器自己发出的。
店 A 机发出去的请求,从店 A 机自己的公网 IP 出口出去。
店 B 机发出去的请求,从店 B 机自己的公网 IP 出口出去。
两边互不经过对方。
也不经过主站替它们发。
这里我不写具体地址,只记住一句话:各店机,各有各的出口。
密钥也一样。
这家店授权拿到的令牌,用这台机自己的加密钥,落在这台机自己的库里。
密文不出这台机。
密文一旦出了这台机的门,我就当它出事了。
还有一道本机的守卫,我觉得很重要。
这家店的账号,必须落在这台机自己的身份上。
串台了,直接拒绝。
每个店机有自己的库、自己的钥匙、自己的出口,密文不出机。
有人会问:这样不是很贵吗?
一店一机,成本确实比所有店挤一台要高。
上面说了,服务器几百块钱一年,这还不如某个广告活动一天的预算。
但我花钱买的是几样东西。
这和市面上头部 ERP 的独立部署方案一致,但是他们每设一个独立部署,3000/年。
机器不贵,贵,贵是隔离方案。
一店一机,也不要求你第一天就买十几台。
先把第一家店在自己的机上跑稳。
第二家店,复制的是程序和结构。
换子域,换本机的库,换本机的钥匙。
复制结构,不复制密文。
很多人栽,就栽在「复制」两个字上。
程序可以复制。
钥匙不能跟着搬。
现在回到第三个担忧:请求 API,怎么防关联。
先说明一下口径。
防关联,是行业里通行的说法,也是大家都在做的事。
至于官方内部到底怎么判断,我不展开,也不替谁下结论。
我只讲我自己的做法,和做法背后的判断。
我的判断很朴素:和亚马逊店铺一样,能分开的,就彻底分开。
请求从哪里发出,就让它从各自的店机发出。
店 A 机用自己的出口,店 B 机用自己的出口。
不让几家店的请求,在同一台机、同一个出口上混着走。
主站也不替它们代发。
这一条我看得很重。
请求链路上多一个中间人,就多一层说不清。
这样做,我心里有三层踏实。
一店一机、各机各自请求、密文不跨机,这三条合在一起,一个是隔离故障,一个是卸掉我心里的关联负担。
把请求的出口分开,比事后去解释为什么没关联,要踏实得多。
接下来是第二个担忧:店铺安全。
授权这件事,我按动作说,不绕弯。
一共三步。
第一步,前端生成授权链接。
你在主站前端选好要授权的那家店的服务器。
系统记住:这次目标是店 A 机,服务器 IP 是多少。
然后生成一条授权链接。
第二步,把这条链接复制到该店铺的环境(紫鸟/VPS)里打开。
不是在普通浏览器里随手点。
是进那家店自己的店铺环境,打开链接,点同意。
第三步,亚马逊回跳之后,前端会拿到令牌。
但前端不存这份令牌。
它立刻把令牌写到对应的那台店铺服务器上。
店 A 的授权,只落到店 A 机。
店 B 的授权,只落到店 B 机。
主站前端只负责发起和投递,不当保险柜。
举个例子就清楚了。
你给店 A 授权:前端生成链接 → 你复制到店 A 的店铺环境打开 → 同意之后,令牌写进店 A 机自己的库。
你给店 B 授权:还是同一个前端,还是同一个公共开发者身份,但目标换成店 B 机,最后令牌写进店 B 机。
两家店用的是同一套 公共开发者应用身份。
钥匙却各进各的房间。
为什么要这么走?
因为如果令牌停在前端,或者落在主站库里,多店一上就容易串。
前端丢了,像全家钥匙挂在大门口。
主站被误操作,几家店一起躺。
只有写进对应店机,密文才出不了那台机的门。
前端生产链接,店铺环境点同意,令牌不经前端落库,直接写进对应店机。
迁机和新机上线,也按这三步重走一遍。
新机用空库,用新的加密钥。
不搬旧机上的密文。
看着多点一次同意,其实最干净。
授权永远压轴:机配好了,路由验过了,最后才点亚马逊同意。
最后回到第一个担忧:到底怎么部署,怎么扩店。
早期最容易犯的错,是把服务器地址写死在前端。
店多了,改一处漏一处,发一版前端像打仗。
我的做法是用一张服务器登记表来驱动。
每一台可授权的店机,在表里占一行。
有名字,有入口,有状态。
前端读这张表,选店、写操作、列表汇总,都围着它转。
前端用很短的缓存读这张表。
权威在表,刷新就能对齐。
你不用把「服务器名单」当成一辈子不变的本地真理。
所以加一家店,我的顺序是固定的。
前端不用改。
官方后台通常也不用动。
因为路由不写死在页面里,写在登记表里。
页面只负责读表。
你选了哪家店,就打表里登记的那台机。
加店变成插一行,不是改一版前端。
AI 提效,提的是正确路径上的速度。
说回开头。
多个店铺怎么部署,怎么接入官方 API。
我自己落地,反复回扣的,就是下面这几句。
我一直在说:对业务没有实质性帮助,没人用的 Al工具,就是华而不实炫技的玩具。
这些话,搞培训的不太爱写,或者说写不出来。
因为写出来不够炫,也不够「复制就能跑」。
但真把 AI 用进业务的人,缺的往往不是又一段指令。
缺的是这个思路。
设计好组织架构,系统才会开始像一个组织。
能调用,只说明链路通了;多店铺机职责清楚,才能稳得住。
所以我的建议是,现在用不上也没关系。
先收藏。
等你哪天真的要把 AI 接进多个店铺,再翻出来,对着自己的结构过一遍。
by 于新