ARTICLE · 1209568
用AI效率工具越久,越不能忽略的这六件小事
用AI效率工具越久,越不能忽略的这六件小事你有没有过这种经历:用AI工具帮你整理电脑文件,结果它一顿操作猛如虎,把你存了好几年的项目资料全删没了,找都找不回来? 或者为了让AI实现某个特殊功能,随便下了个第三方插件,用了半个月才发现,你输入过的合同信息早就被悄悄传到了外部服务器? 现在越来越多人开始用AI协作工具提升效率,但是安全这件事,90%的人都没放在心上。有数据显示,超过60%的AI工具安全问题,都来自用户自己的不良使用习惯,和工具本身关系并不大。 我梳理了使用WorkBuddy过程中最容易被忽略的安全细节,整理出6个能直接落地的安全使用习惯,哪怕你是用了很久的老用户,也可能漏掉几个。今天就帮你一次性理清楚,照着做就能避开绝大多数风险。 很多人用工具的时候,总觉得这些防护开关弹提示麻烦,一言不合就给全关了,觉得影响效率。但恰恰是这些默认开启的开关,才是帮你挡住风险的第一道闸门。 根据腾讯云开发者社区的安全提示,WorkBuddy安全中心的四项核心防护功能,默认全部处于开启状态,新手用户尽量不要手动关闭。 什么是这四项核心防护?说穿了其实就是给你的电脑加上四把锁: 安全沙箱:相当于给AI划了个单独的活动区域,它在里面怎么折腾都没事,高风险操作出不了这个圈,不会直接碰你电脑的核心系统。 自动备份:AI每次修改你的文件,都会先把原文件存个副本,改坏了直接一键恢复,不用你自己手动备份。目前默认1GB空间,系统会自动清理旧备份,不用你操心管理。 删除保护:AI删的文件不会直接没,会先放到回收站,误删了随时能找回来。 内置运行时:给AI准备了单独的编程运行环境,不会乱改你本地的开发配置。 你想想,这就像你去餐厅吃饭,店里本来给你准备了公筷,你嫌麻烦不用,直接用自己的筷子夹菜,万一吃坏肚子,其实本来可以避免的。 据腾讯新闻报道,WorkBuddy的安全沙箱是在操作系统API层识别AI意图,比单纯靠文本匹配拦截的方式精准很多。正常的文件读写自动放行,格式化磁盘、访问私密文件夹这类操作,直接就给你拦住了。哪怕AI理解错了你的指令,也不会造成不可挽回的损失。 所以第一个习惯很简单:不要关掉安全中心里默认开启的保护开关。如果你之前手滑关了,现在就可以打开客户端,从左下角头像进设置,找到安全中心检查一下。把沙箱安全、自动备份、敏感信息保护、删除保护都打开,只用花30秒,能帮你省后面好几个小时的麻烦。 AI的能力是你给指令它才会干活,如果你不给它明确说清楚什么不能做,它很可能就会越界。 很多人用AI的时候,只说要做什么,不说不能做什么。比如你让AI帮你整理项目文档,你没说不能碰你桌面上的私人相册,万一AI理解错了,顺手就给你整理了,那岂不是很麻烦? WorkBuddy有个自定义指令功能,可以设置长期有效的行为准则,这个功能很多人都没用对。其实你可以把你自己的安全要求写进去,让AI每次干活都遵守。 说白了,这就相当于你给雇的保姆提前说清楚:“客厅厨房你随便收拾,我卧室那个锁着的柜子,你绝对不要碰”。提前划好线,比出事了再补救有用得多。 具体怎么设置?你可以直接把这些要求写进自定义安全准则里,比如: 禁止访问我标记为敏感的目录和文件 涉及删除、修改系统设置的操作,必须先问我确认 不要把我输入的任何内容发送到外部服务器 如果你有特殊的敏感内容,还可以用上安全中心里的自定义管控名单:把财务合同、私人证件、密钥配置这些敏感目录加到文件审批黑名单里,AI要访问必须你手动同意才行;把git push、生产环境部署这类高风险命令加到询问名单,执行前必须你确认;把公司内网、管理后台加到网络拒绝名单,AI直接碰都碰不到。 这个习惯就是,利用自定义指令功能,给AI设置长期有效的行为安全准则。一次设置好,后面每次用都生效,不用每次新建任务都重新说一遍,既安全又不麻烦。 很多人用AI的时候,喜欢把所有任务都堆在同一个工作区里,不管是写方案还是整理文件还是开发代码,全放在一起。看起来省事,其实埋下了安全隐患。 为什么要分区?你想想,你家里会把吃的、穿的、用的全堆在一个房间里吗?肯定不会,分类放不仅找起来方便,也不会串味儿,更不会不小心把重要东西弄丢。AI的任务分区也是一个道理。 如果所有任务都混在一起,AI很容易把上一个任务的上下文带到下一个任务里,比如你上一个任务让它改合同,下一个任务只是让它写个公众号标题,结果它把合同内容带出来了,万一不小心漏出去,就是风险。而且范围没限定,AI误操作的时候,影响范围也会更大。 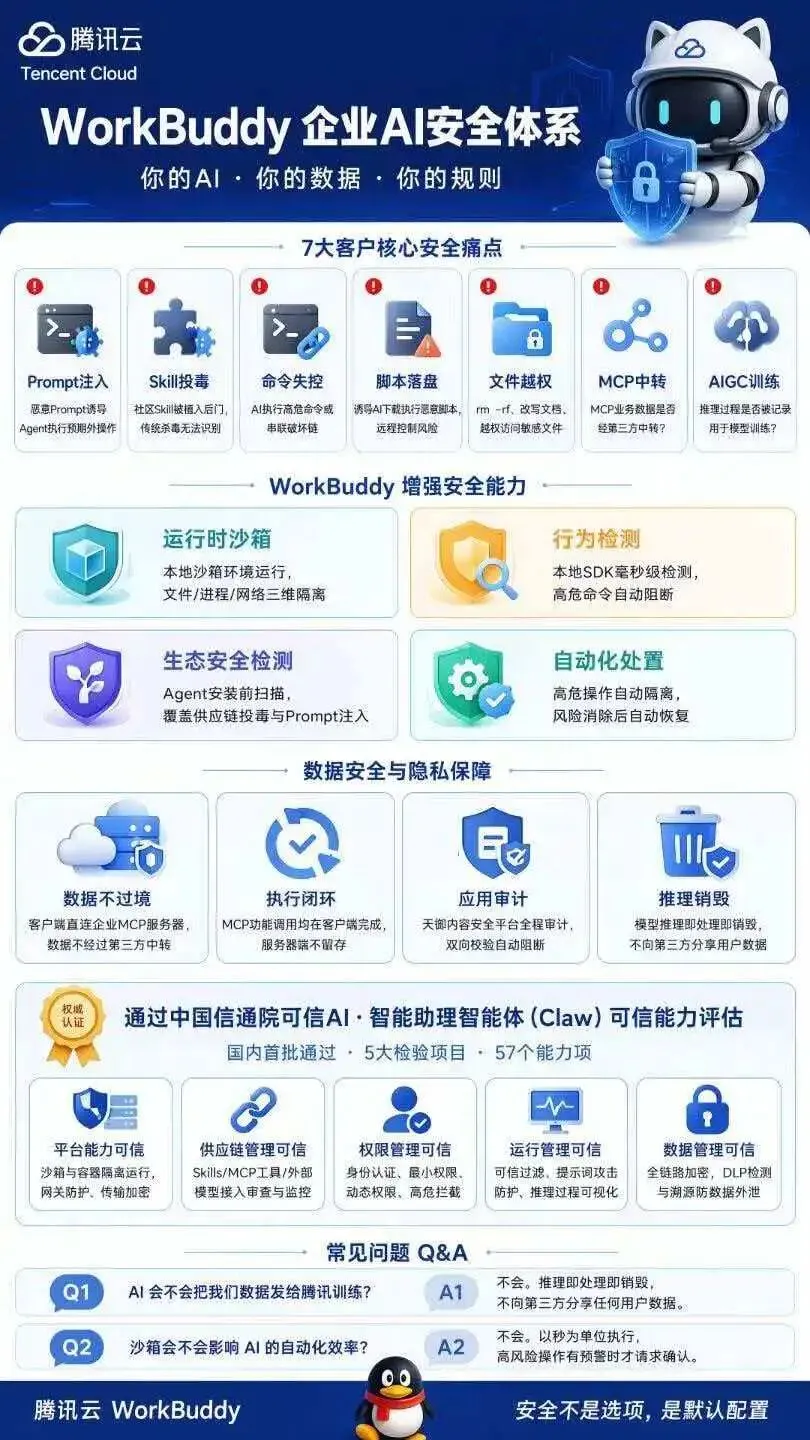
我见过真实的案例:有用户把所有开发任务都放在同一个工作区,AI在安装新依赖的时候,误把其他项目的依赖版本给改了,导致好几个正在开发的项目都跑不起来,花了整整一天才恢复。如果每个项目单独建任务区,根本不会出这种问题。 正确的做法很简单:每次新建任务的时候,明确划分独立工作区域,限定AI的活动范围。不同类型的任务、不同的项目,分开建任务,不要都堆在一起。比如你今天既要写月度总结,又要整理客户资料,那就建两个独立任务,每个任务只给它对应需要的文件和权限,做完一个就是一个,互不干扰。 哪怕是同一个项目,涉及不同模块的操作,也建议分开。这样就算出了问题,影响范围也只在这一个任务里,不会牵一发动全身,把其他正事也给耽误了。 为了扩展功能,很多用户会给WorkBuddy安装不同的Skill,就像你给手机装APP一样。但是装APP你知道要从官方应用商店下,装Skill的时候,很多人就随便找了个链接就下了,这其实是非常大的风险。 据腾讯云官方文档提示,非官方渠道的Skill可能存在恶意提示词注入、越权访问、后门程序等问题,部分第三方Skill会将用户输入内容发送给第三方服务器,可能导致敏感信息泄露。 你想想,你装了一个来路不明的Skill,它要访问你所有的本地文件,你想都不想就点了允许,那你电脑里存的所有东西,它都能随便看,随便拿,这和你出门不锁门有什么区别? 那正确的安装习惯是什么呢?核心就是一句话:Skill优先从官方或可信渠道安装,来路不明的Skill先做安全检查再使用。 具体检查什么,记住三个步骤就够了: 第一步,看权限申请:如果一个只是帮你生成图片的Skill,却要申请访问你的通讯录、读取你所有本地文件,那直接删掉就对了,肯定有问题。正常的Skill只会申请它完成功能需要的权限,不会要无关的权限。 第二步,看数据流向:确认它会不会把你的输入内容、本地文件发送到第三方服务器,如果会,而且你要处理的内容里有敏感信息,那就不要用。 第三步,小范围测试:如果确实想用某个非官方Skill,先别着急拿真实数据用,先用无关的测试数据试几天,看看它的行为有没有异常,会不会乱访问不该访问的文件,确认没问题了再正式用。  就像你外卖点了不熟的店,先点个小份菜试试味道,没问题再点大餐,这个逻辑放在Skill安装上,完全适用。别嫌麻烦,真出了问题,那才是真的麻烦。 不知道你有没有这个习惯:只要弹出确认窗口,不管上面写的什么,随手就点确定。反正都是让我确认,点就完了,省时间。 但在AI工具里,这个习惯真的很危险。很多误操作,就是这么来的。 我见过一个案例:用户让AI帮他整理下载文件夹里的安装包,AI弹出个确认框说“是否要删除下载文件夹下所有dmg格式文件”,用户没看,随手点了确定,结果把他刚下载完还没安装的安装包全删了,其中还有几个是从国外服务器下的大文件,重新下又花了大半天。 还有更离谱的:AI问“是否确认格式化移动硬盘”,用户没看就点确定,整个硬盘的数据全没了,找都找不回来。 为什么会出这种事?因为AI是按照你给的指令执行的,它理解对了,提醒你确认,你自己不看,那谁也救不了你。其实安全设计已经给了你最后一道保险,你自己把保险给拔了,那不就出事了? 所以第五个习惯,其实就是个小细节:看到确认弹窗不要盲目点击确定,花3秒确认操作对象和内容。 3秒钟而已,你就看一眼:它要操作的是哪个文件?要做什么操作?是不是你想要的?确认没错再点确定,有疑问就点取消,回去再看指令有没有下错。 别觉得3秒钟浪费时间,真出了错,你花3个小时都不一定能补救回来。这3秒钟,就是你给自己买的最后一份保险,非常划算。 很多人用AI工具,任务做完了,记录就一直存在那里,从来不清。哪怕是一年前的旧任务,还完完整整存在客户端里,觉得反正占不了多少空间,放着就放着,以后说不定还用得到。 但是你有没有想过,这些旧任务里,存着你之前输入过的所有内容,有很多都是临时的,用完就没用了,但是里面可能有敏感信息,一直放在那里,就是一个潜在的风险。 就像你快递盒子拆完了,上面有你的地址电话,你不把信息撕掉就扔了,万一被别有用心的人拿到,就是风险。旧任务记录也是一样,你不用了,还一直存着,就是把不必要的敏感信息留在那里,风险自然也就多了一分。 那怎么办呢?很简单:定期清理不需要的任务记录和数据,降低数据暴露风险。 多久清理一次?其实不用太频繁,每个月抽10分钟看一下就够了:把已经做完、半年内肯定用不到的任务,直接删掉就行。如果担心以后可能用到,可以把里面重要的文件导出到你自己的硬盘里,再删掉任务记录,这样既保留了需要的内容,又不会把没用的信息堆在里面。 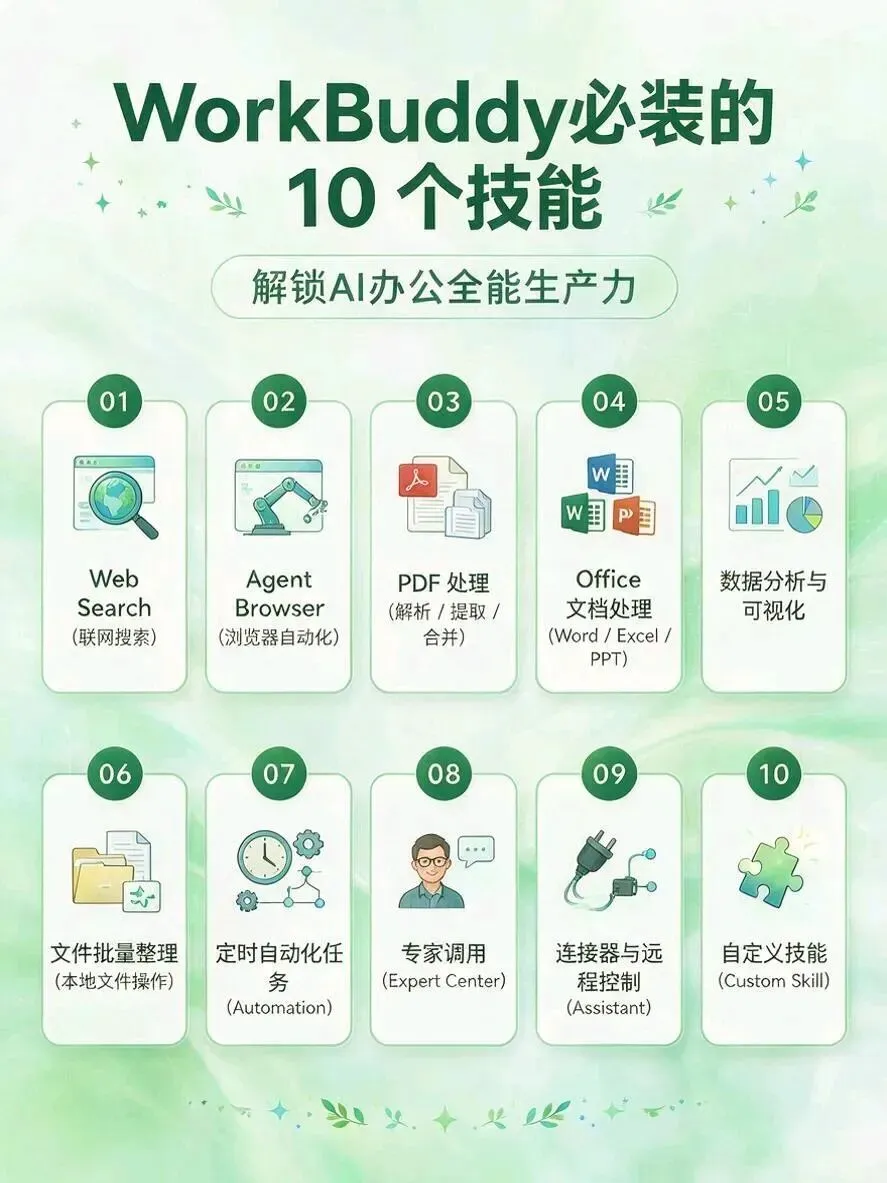
尤其是如果你用的是公共电脑,或者和别人共用设备,用完一定要及时清理自己的任务记录,别把自己的敏感信息留在上面。哪怕是私人电脑,定期清理也能让工具运行更流畅,一举两得。 说了这么六个习惯,其实总结起来就是一句话:给AI足够权限提效率,但保留关键控制权。 我们用AI工具,本来就是为了让它帮我们干活,提升效率,要是把所有权限都锁死,那AI也施展不开,失去了用它的意义。但是如果完全不管,把所有权限都放开,啥安全防护都不要,那出问题就是早晚的事。 这六个安全习惯,其实都没有让你完全限制AI的能力,只是帮你把关键的控制权牢牢握在自己手里: 默认开着安全开关,是让工具帮你把第一道关 提前划好安全边界,是从一开始就避免越界 任务分区,是把风险控制在小范围里 审核Skill来源,是把住入口的安全 弹窗确认,是给最后一步留保险 定期清理,是减少不必要的风险暴露 整个逻辑走下来,既不怎么影响你用AI的效率,又能把绝大多数常见的安全风险都挡住。 据潮新闻的行业观察,当前AI办公工具的安全风险,超过七成来自用户不良使用习惯,而非工具本身的漏洞,养成基础安全习惯就能规避大部分风险。 很多人觉得安全是工具厂商要考虑的事,和我一个普通用户没关系。但实际上,工具厂商给你做好了安全设计,最后还是要你自己用对才行。就像厂家给汽车装了安全带,你自己不系,真出事故的时候,安全带也保护不了你。 今天说的这六个习惯,每个操作都不复杂,花不了你多少时间,但是能帮你避开绝大多数使用AI工具时的安全坑。你现在就可以打开你的WorkBuddy,对照着检查一遍,把该开的开关打开,该清理的清理掉,用着也更踏实。
01
安全开关:别轻易关掉基础防护
02
行为准则:自定义安全边界
03
任务分区:给AI限定活动范围
04
技能安装:第三方来源要审核
05
弹窗确认:别急着点确定
06
定期清理:减少数据暴露风险