ARTICLE · 1294921
一个开源 AI 安全中心AiSOC,自己揭了自己的短
一个开源 AI 安全中心AiSOC,自己揭了自己的短
字数:约 3000 字|阅读时间:约 5 分钟|来源:AiSOC 官方仓库及审计文档 最近看到一个叫 AiSOC 的开源项目。它可以不接云端模型 API Key,在本机启动一套 AI 安全运营中心,有检测规则、有本地模型,还能通过测试事件验证告警链路。 不过真正让我感兴趣的,是仓库里一份叫 REPOSITORY_REALITY.md 的文档。开发者把哪些功能能跑、哪些只是演示,以及过去犯过的错误,几乎摊开来写了。 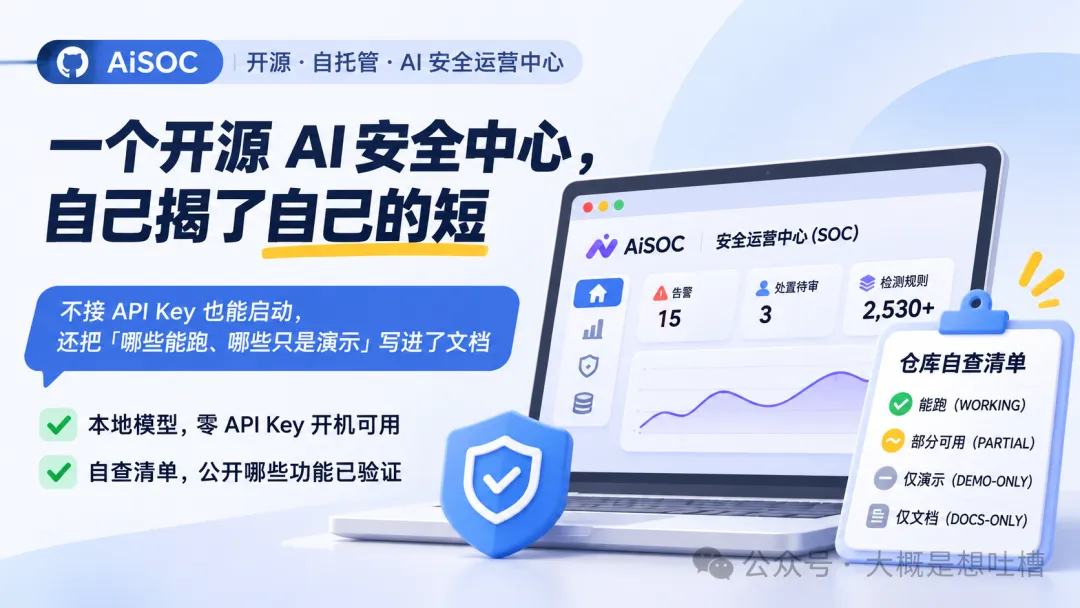
开源项目有个很神奇的现象。 安装成功、页面能打开、仪表盘上有数据,我们就很容易觉得:这东西应该能用了。 尤其是 AI 项目。 几个漂亮的图表,加一个不断输出分析结论的 Agent,产品完成度看起来就很高。 但你有没有想过,后台里那些数据,究竟是系统自己检测出来的,还是开发者提前放进去的? AiSOC 曾经就踩过这个坑。 这是一套开源的 AI 安全运营中心,简单理解,就是把不同安全工具产生的日志和告警收集起来,利用规则识别风险,再让 AI 辅助分析,最后由人决定怎么处理。 听起来相当完整。 但我翻到仓库里一份名为 REPOSITORY_REALITY.md 的自查文档,发现了一个很有意思的历史。 2026 年 9 月,项目对 v8.1.0 进行审计时,作者发现:之前文档给出的快速安装方式,根本没有运行真正的检测主干。 那套安装只启动了 9 个服务,缺少事件接入和检测融合服务,Kafka 还被关闭了。 控制台里展示的 15 条事件,是脚本直接写进数据库的演示数据。 用户按照教程完成安装,打开后台,看到满屏内容,以为整套安全系统已经正常工作。 实际上,真正的检测管道一次都没有走过。 这件事被开发者自己写进了仓库。 界面能打开,与系统能工作,中间可能隔着一整条没有接通的数据管道。 AiSOC 现在最吸引我的地方,是部署门槛确实降低了。 过去想体验一套安全运营中心,往往需要准备日志来源、部署多个组件、配置安全产品,接入 AI 时还可能需要申请模型 API Key。 AiSOC 提供了一条更直接的路径。 它将核心服务、本地模型和检测流程打包在一起。按照官方 README,不申请云端模型 API Key,也可以启动。 但这里有个前提:你得有一台能运行 Docker 的电脑。 官方给出的核心部署要求是 Docker Compose v2、Docker 虚拟机至少 8GB 内存和 20GB 可用磁盘,还需要 Python 3.9+ 与 bash。 有了环境,打开终端: 官方文档称,这会拉取镜像、启动 16 个核心服务,并创建管理员账号。 第一次启动还需要下载约 2GB 的本地模型。 安装完成后,终端会打印控制台地址和管理员密码。密码只显示一次,记得保存。 然后,最关键的一步来了: 这不是普通的启动检查。 它会向系统发送测试事件,让事件经过接入、检测、关联、入库等环节,最后确认能否通过 API 读取到生成的告警。 按照官方文档,验证成功会出现: 这比看到十几个绿色的 Docker 容器有意义得多。 当然,测试通过只能证明这条预设检测链路工作正常,不能证明它已经具备应对真实攻击的能力。 如果部署失败,可以运行: 它会检查依赖、内存、磁盘、端口和数据服务,并提示下一步该排查什么。 上述命令均来自官方文档,实际使用请以仓库最新说明为准。 不想安装 Docker? 官方还提供了一个离线体验方式: 但必须说明,这是模拟器,只用来体验告警处理流程,不是完整的安全运营中心。 这里需要澄清一个很容易被误解的地方。 AiSOC 的规则检测和 AI 调查,是两件事。 按照当前 README,项目拥有 7015 条规则的规则库,其中 2530 条被列为可执行检测规则。 事件进入系统后,先由确定性规则判断是否满足告警条件,再将相关告警关联起来。 这一阶段不是大模型在猜。 AI 主要负责后面的调查:阅读告警、调用工具查询相关信息,给出判断和理由。 默认使用的是一个轻量级本地模型。 它不需要向云端模型服务发送 prompt,因此官方演示中的云端模型 API 费用可以是零。 但这不代表没有运行成本。你的电脑仍然需要提供内存、计算资源和电力。 开发者也没有回避本地模型的局限。 官方文档明确说,这个小模型是为了能在有限的 CPU 和内存条件下运行,而不是为了追求最高准确率。 如果模型回复不符合系统要求,程序会回退到确定性处理路径,并记录究竟是哪条路径生成了结果。 还有一个我比较欣赏的设计。 Agent 的调查过程会写进 Investigation Ledger,可以理解为一本决策台账。 它调用了什么工具、使用了哪些信息、给出了什么结论,都有记录可查。 对于安全运营来说,这比单纯生成一句“发现高危威胁”更重要。 因为一旦判断错了,你至少有机会回头检查错误从哪里开始。 至于真正的处置,默认仍然需要人工授权。系统虽然支持经过明确授权的自动化动作,但不能因此称它已经能无人值守地解决所有安全问题。 回到最开始的那份审计文档。 AiSOC 把项目能力分成了不同状态,例如 WORKING、PARTIAL、DEMO-ONLY、DOCS-ONLY。 已经验证过的,和仅存在于文档里的,不应该混为一谈。 更重要的是,这份审计不只是一个功能清单。 它记录了旧版快速安装为什么具有误导性、演示数据如何绕过真实管道,也记录了后续修复。 目前的 README 进一步区分了真实数据、演示数据和测试结果。 比如你刚安装完成,看到 Threat Intelligence 页面出现了 CISA KEV 漏洞目录。 这是真实的公开威胁情报。 但它不是你的电脑遭到了攻击,更不代表系统已经发现了你公司的安全事件。 如果还没有接入任何实际日志源,系统就没有你的真实安全数据可以检测。 这话听着像废话。 但在 AI 产品越来越擅长展示“工作成果”的今天,能把这件事明确讲出来,反而难得。 当然,公开自查文档不等于完成了独立第三方审计。 旧审计基于历史版本,后续功能状态还要结合最新代码和测试证据判断。仓库自己报告的测试通过,也不能直接推导出真实生产环境的检测准确率。 包括本地模型输出符合格式,和它对威胁判断正确,也完全是两个指标。 这一点,值得所有准备部署 AI Agent 的人留意。 我对 AiSOC 的判断很明确。 如果你喜欢折腾开源软件,想知道一套 AI 安全运营中心究竟如何接收事件、生成告警、调用模型进行调查,它值得安装体验。 对小团队来说,它也可以成为理解安全数据流和评估技术方案的预研环境。 但如果准备直接部署到生产环境,指望它替代安全人员,甚至自动处理企业安全事件,我不建议现在就这样做。 特别是安全系统,一次错误的判断和处置,代价可能远比省下的模型 API 费用高。 另外,默认控制台仅在本机开放。如果要放到服务器上供外部访问,需要按照官方部署文档配置访问地址,并在暴露到不受控网络之前做好 TLS 反向代理等安全措施。不要把明文 HTTP 控制台直接扔到公网。 文章写到这里,我其实更想说另一件事。 现在不少 AI 项目,都在拼命展示自己能做多少事。 能自动研究、自动分析、自动执行,最好还能自动完成一切。 但对真正使用工具的人来说,知道一个系统不能做什么,和知道它能做什么一样重要。 AiSOC 吸引我的,不只是不用 API Key 就能启动,也不是那几千条检测规则。 而是它曾经让用户看到一个没有真正运行检测管道的后台,后来又把这个问题写进仓库,试图用可复现的验证替代漂亮的展示。 这当然不能证明它已经足够成熟。 但至少,判断一个项目是否能用,终于不必只靠看演示视频了。 你更愿意使用哪种 AI 工具:功能看起来无所不能的,还是明确告诉你哪些已经验证、哪些暂时做不到的? 评论区聊聊。
GitHub|beenuar/AiSOC 官方仓库与 README GitHub|REPOSITORY_REALITY.md 仓库审计报告 AiSOC Docs|Your first ten minutes AiSOC Docs|Deployment walkthrough AiSOC Docs|Installation 说明:本文依据官方仓库公开文档及项目方公布的测试记录撰写,未进行独立部署或安全能力实测。实际安装配置及能力状态请以对应版本的官方文档为准。
快速预览
一、一个漂亮的后台,可能什么也没证明
二、这次,它让你自己验证到底能不能跑
git clone https://github.com/beenuar/AiSOC && cd AiSOCmake up
make smokePASS: 10/10 stagesmake doctorpip install aisoc-sandboxaisoc-sandbox demo