ARTICLE · 1315573
实力突围!|和中科技杀毒软件管理平台、服务器杀毒软件、桌面杀毒入围年湖南省党政机关采购名单
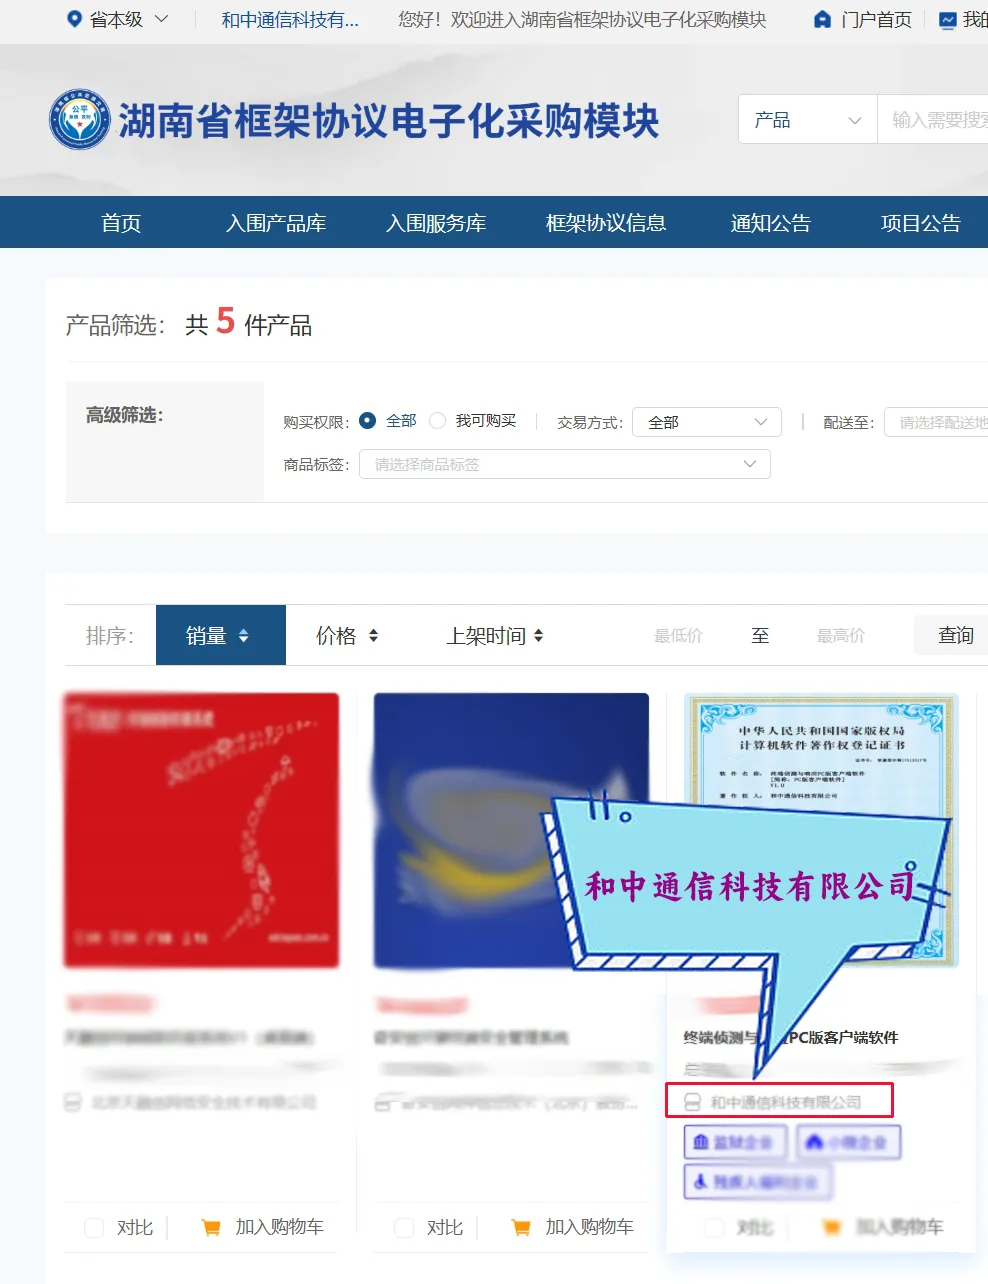
在2026年湖南省党政机关、事业单位及团体组织信息安全软件封闭式框架协议采购结果中,和中科技(和中通信科技有限公司)入围杀毒软件管理平台、服务器端杀毒软件、桌面端杀毒软件三个分包。
政务单位终端安全需要回答的问题,已经不是“有没有杀毒软件”,而是资产是否清楚、策略是否统一、日志是否可审计、运维是否持续。本次入围所对应的,是一套可分级管理的终端安全能力,而不是三个彼此独立的软件产品。
一、入围内容与能力边界
三个分包各自承担不同层面的职责:桌面端面向海量办公终端,服务器端面向业务主机与虚拟化节点,管理平台面向多级单位的统一纳管与留痕。三者组合之后,才构成“终端—主机—管理”的完整链路。
入围内容 | 能力定位 | 主要场景 |
桌面端杀毒软件 | 终端查杀+行为管控 | 办公PC、窗口终端、基层分散办公设备 |
服务器端杀毒软件 | 主机层防护与异常行为监控 | 业务服务器、数据库、门户主机、虚拟化节点 |
杀毒软件管理平台 | 资产、策略、日志统一纳管 | 省、市、县分级单位批量运维与合规留痕 |
表1 入围内容、能力定位与主要场景
需要说明能力边界:这三个分包解决的是终端与主机侧的恶意代码防范、行为监控与统一管理,不替代边界防火墙、堡垒机、日志审计等其他安全设施。明确边界,才能避免把框架协议当作“一套系统解决所有问题”的误解。
二、政务终端为什么要做三层闭环
(一)等保2.0的要求落在“管理”,而不只在“安装”
等保2.0对恶意代码防范的要求,不只在“装了杀毒软件”,还在策略生效、日志留存、统一管理。这意味着合规检查的落脚点是过程证据,而不是软件采购清单。只完成安装、没有策略与日志,形式上达标,实质上仍然留有缺口。
(二)常见落地的四类缺口
缺口类型 | 典型表现 | 带来的后果 |
资产不清 | 测试机、老旧终端、临时设备未纳入管理 | 防护覆盖存在盲区,风险无法评估 |
策略不一 | 病毒库更新慢、U盘管控缺失、管理员账号共用 | 同级单位防护水平参差,账号责任无法追溯 |
日志断档 | 查杀记录保留不完整,出事时无法回溯 | 事件处置与责任认定缺少依据 |
运维依赖人工 | 基层单位没有专职安全岗,异常靠用户上报 | 发现滞后,风险扩散时间长 |
表2 政务终端常见落地缺口与表现
这四类缺口并非产品能力不足,而是“产品买了、但没有跑起来”的管理断层。三层闭环正是针对这一断层提出的组织方式。
(三)三层闭环的对应做法
1. 资产层:先把设备看清楚
自动发现终端与服务器,建立一机一档:责任人、系统版本、杀毒状态、最后在线时间。资产台账的价值不在于好看,而在于每一次策略下发、每一次风险处置,都能落到具体设备与具体责任人。
2. 防护层:按终端角色分配能力
桌面端做病毒查杀、U盘管控、外联管控;服务器端做进程监控、异常命令识别、恶意注入拦截。资源占用按业务优先设计,避开业务高峰扫描,避免安全软件本身成为业务中断的原因。
3. 运营层:把动作变成节奏
策略批量下发,告警统一处置,自动生成合规报表。周维度看资产风险,季度维度看等保差距,迎检时直接出终端证据包。运营层是三层闭环的收口,也是单位真正能长期跑下去的部分。
三、适配的落地场景
同一套产品在不同层级单位的使用方式并不相同。以下三类场景对能力组合的侧重各有不同。
场景 | 主要特点 | 落地方式 |
区县政务单位 | 终端数量大、安全人员少 | 通过集采框架部署桌面杀毒+管理平台,由平台统一推送策略、汇总风险,日常运维以周报和资产清单驱动 |
市局与委办局 | 业务系统多、服务器资产杂 | 桌面与服务器端分开纳管,关键业务主机重点监控异常进程与提权行为,日志统一归档 |
教育、医疗、融媒体等延伸场景 | 终端类型复杂,包含办公机、业务机、视频终端 | 先跑资产普查,再按等保要求补查杀、外设管控和审计留痕 |
表3 不同场景的侧重点与落地方式
四、这套能力背后的产品逻辑
和中科技长期做自主终端安全研发,不把终端安全理解成“卖三款软件”,而是理解成三层持续运营:
资产看得见、策略管得住、日志查得到、风险能闭环。
本次入围后,产品继续沿这个方向迭代:桌面端重管控,服务器端重防护,管理平台重运维闭环。三者的重心不同,但共用同一套资产口径与日志口径,这样数据才能对得上,报表才能直接用于迎检。
政务终端安全真正的价值,不是单点杀毒,而是全省一张资产图、一套策略、一份可审计日志。我们期望把框架协议里的产品,真正变成单位日常跑得起来的合规能力,而不是验收时摆在那里的软件清单。

推荐阅读
985高校120项风险复盘|IPv6双栈,是高校最容易漏掉的合规盲区
985那120个风险点之后,校园正在冒出第121类风险:影子智能体
复盘 120 项校园风险:头部 985 踩过的坑,普通院校要怎么设防?