ARTICLE · 1323090
新墨西哥大学医疗系统遭勒索软件攻击,导致其业务系统中断运营
新墨西哥大学医疗系统遭勒索软件攻击,导致其业务系统中断运营
新墨西哥大学健康科学中心披露了一起网络攻击事件,该事件导致系统中断,并影响了患者护理和学术活动。 周一,新墨西哥大学医疗保健机构 UNM Health 开始暂时限制新病人入院,将救护车分流到附近医院,并暂停门诊手术和预约。 关于此次事件的最新进展,新墨西哥大学表示,新墨西哥大学医院和桑多瓦尔地区医疗中心仍然开放,所有诊所将从今天(10 月 27 日,星期二)开始恢复预约和手术。关于紧急情况,该医疗机构建议人们拨打 911。 然而,今天该校四所健康科学学院的课程全部取消,非必要HSC员工被要求留在家中。 新墨西哥大学健康中心是全州主要的专科医疗服务提供者,每年接诊患者超过100万人次。 其位于阿尔伯克基的旗舰医院是新墨西哥大学医院,拥有新墨西哥州唯一的 I 级创伤中心,负责治疗伤势最严重的患者。 Byod勒索软件声称对此次攻击负责 新墨西哥大学没有透露其遭受的网络攻击类型,但 BleepingComputer 发现一个名为 Byod 的新型勒索软件组织声称对此次攻击负责。 该攻击者在其数据泄露网站上发帖称,它已入侵新墨西哥大学主校区和医院环境中的 36,000 个系统,包括 Active Directory 林、组策略基础架构、整个 Microsoft Entra 租户和两个 Oracle 数据库。 攻击者说道:“你们的整个网络和基础设施都已被攻破,整个大学都彻底完蛋了。” 他们声称可以获取学生和员工的个人数据,包括: 为了迫使对方支付赎金,Byod 勒索软件表示,在大学主动联系后,它将撤下泄露的帖子,很可能是为了协商赎金。 BleepingComputer 已联系新墨西哥大学健康科学中心,请求就这些数据盗窃指控发表评论,但我们尚未收到回复。 Byod勒索软件今天发布新帖称,将提供免费密钥,用于解密医疗机构的锁定系统。 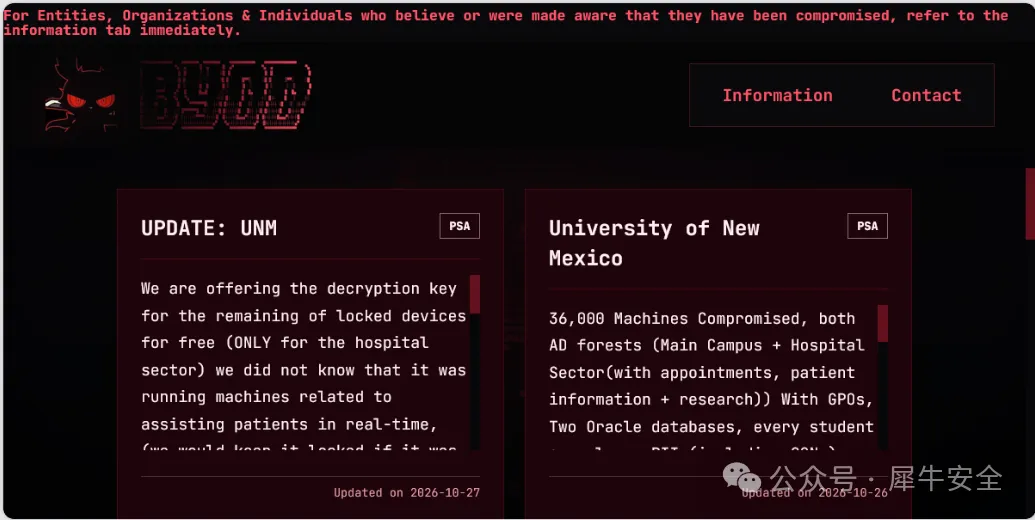
此外,该攻击者承诺,对于每位受网络攻击影响的患者,将支付最高 2500 美元的赔偿金。 网络犯罪分子表示:“我们有道德,我们有良心,我们不是恶人,但我们仍将继续追究那些因安全措施不力而导致客户数据泄露的公司的责任”。 然而,该攻击者也表示,它将保留所有被盗数据。 Byod是一个新成立的勒索软件团伙,目前在其数据泄露网站上列出了六名受害者。其中三名受害者的数据据称已被泄露。 该威胁组织在其常见问题解答页面上声称,它正在进行“渗透测试”,以发现漏洞并追究数据控制者对数据泄露的责任。 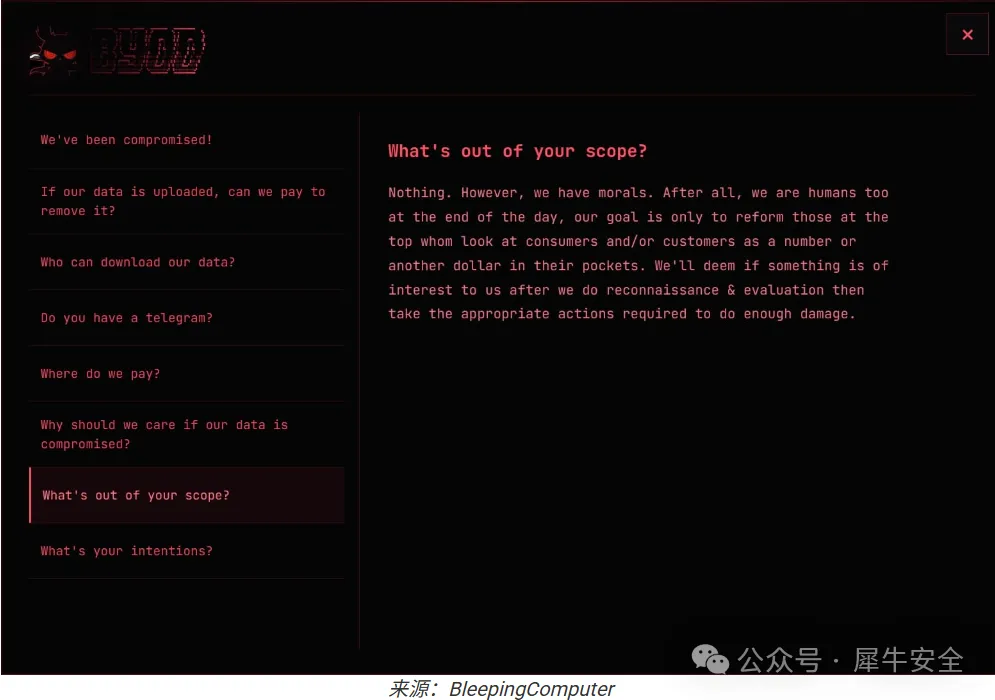
Byod表示,他们不会排除任何目标,但会在初步评估确定目标后再选择受害者。该组织称,他们的重点是“那些把消费者和/或客户视为数字或口袋里又多了一块钱的高层人士”。 新墨西哥大学健康科学中心今天宣布,其所有关键电子系统均已恢复运行,所有新墨西哥大学健康医院均已全面开放。救护车服务现已恢复正常,所有诊所均已恢复预约就诊和手术。 该大学表示,之所以能够迅速恢复,是因为 IT 安全团队“与外部合作伙伴共同努力,确保网络安全”。 新墨西哥大学健康科学中心指出:“他们的评估确定,该事件影响了一些终端用户设备,但并未渗透到核心系统或服务器。” 建议在新墨西哥大学医院接受过治疗的患者,以及在那里工作和学习的教职员工和学生,对未经请求的通信和网络钓鱼攻击保持警惕。
社会安全号码(SSN) 人力资源、薪资和Banner学生记录 内部邮件 研究数据 医院预约数据 患者信息 Cerner EHR 人员名单
信息来源:BleepingComputer