ARTICLE · 1350267
勒索与内泄双重夹击下,企业文档安全如何做到"防、拦、溯"闭环?
勒索与内泄双重夹击下,企业文档安全如何做到"防、拦、溯"闭环?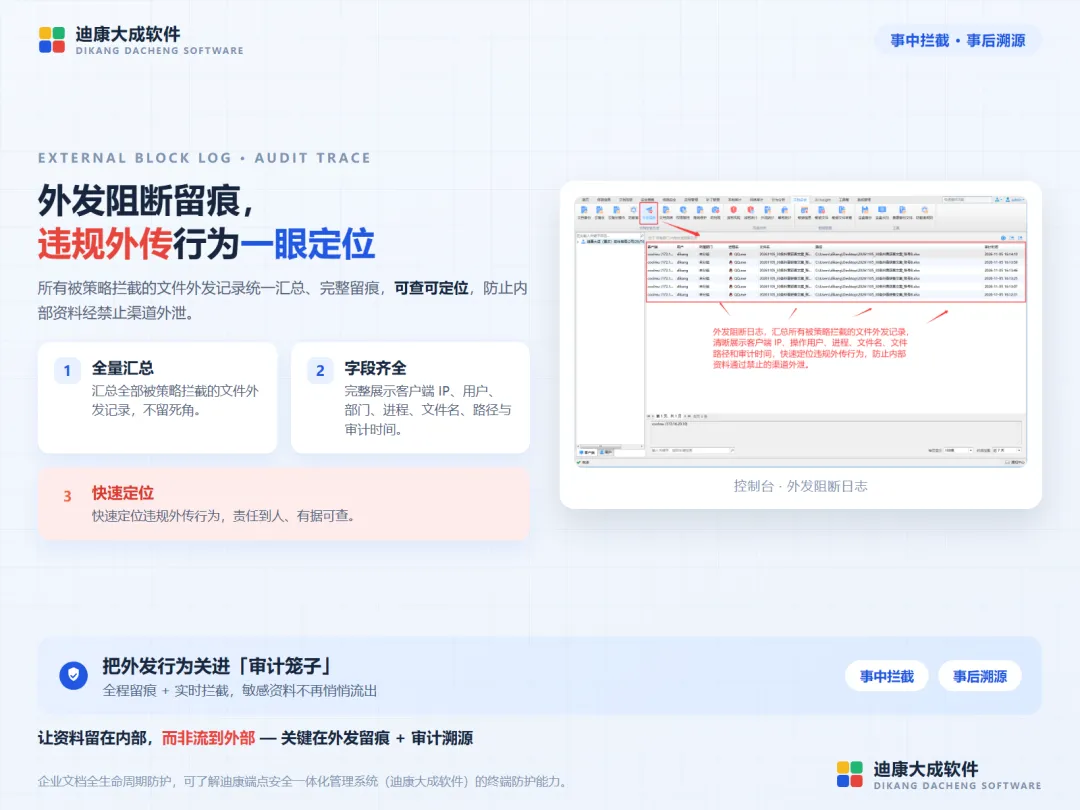
近年来,针对企业文档的安全事件呈现两个明显趋势:一是勒索软件攻击目标从大型机构下沉到中小企业,一份图纸、一批标书被加密,就足以让业务停摆数周;二是内部泄密占比持续攀升,员工通过即时通讯、邮件、拍照截图等方式外传敏感资料,由于缺少流转记录,事后往往"查无实据",追责与合规整改无从落地。
这两类风险的共性在于:文档一旦脱离管控环境,企业便失去了 visibility 与主动权。零散的杀毒工具和事后补救无法解决根本问题,需要的是覆盖文档全生命周期的体系化防护。
一、事前:把风险挡在事件发生之前
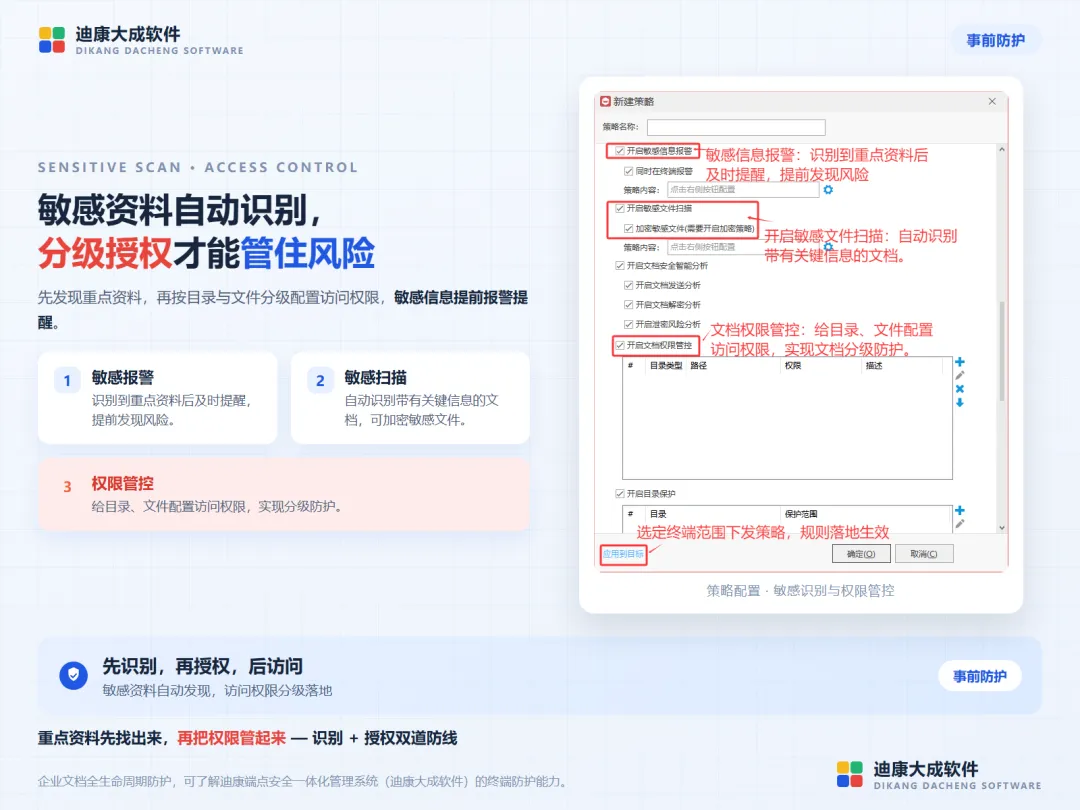
敏感内容自动识别:对图纸、合同、财务文件等按敏感级别自动分类打标,无需人工逐份标注;
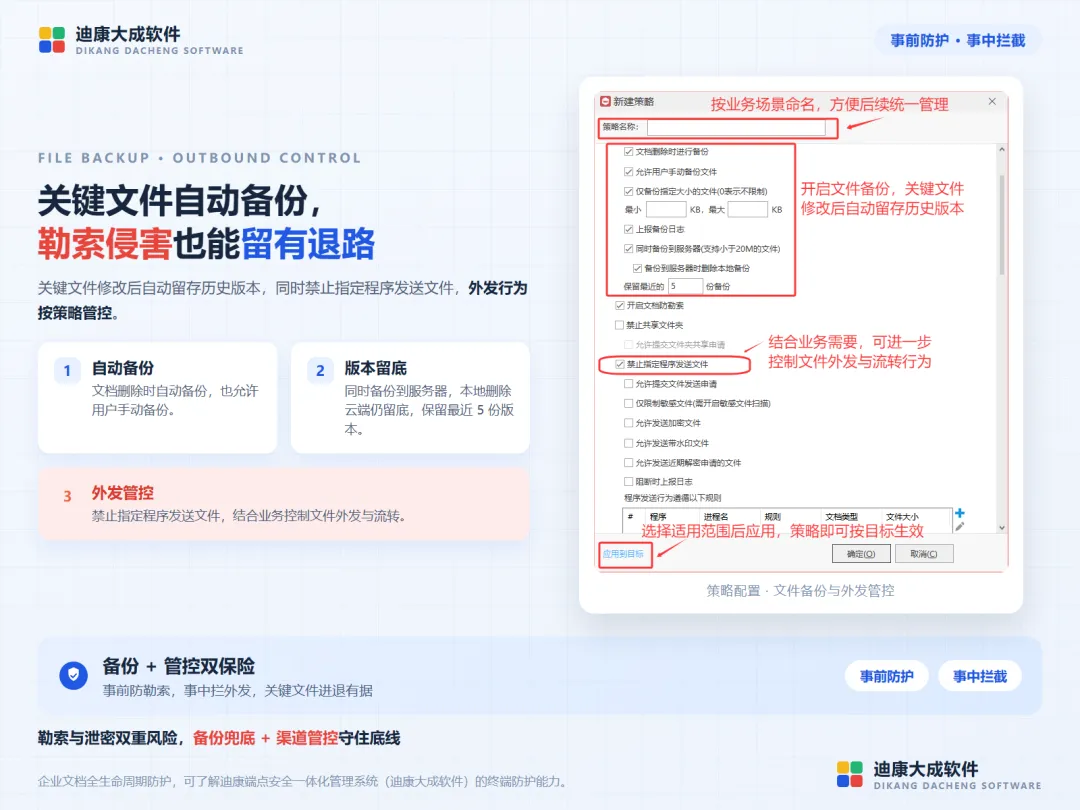
文档自动备份:重要文件实时备份,即使遭遇勒索加密,也可直接回滚至加密前版本,无需支付赎金。
二、事中:让泄密在流转中无处遁形
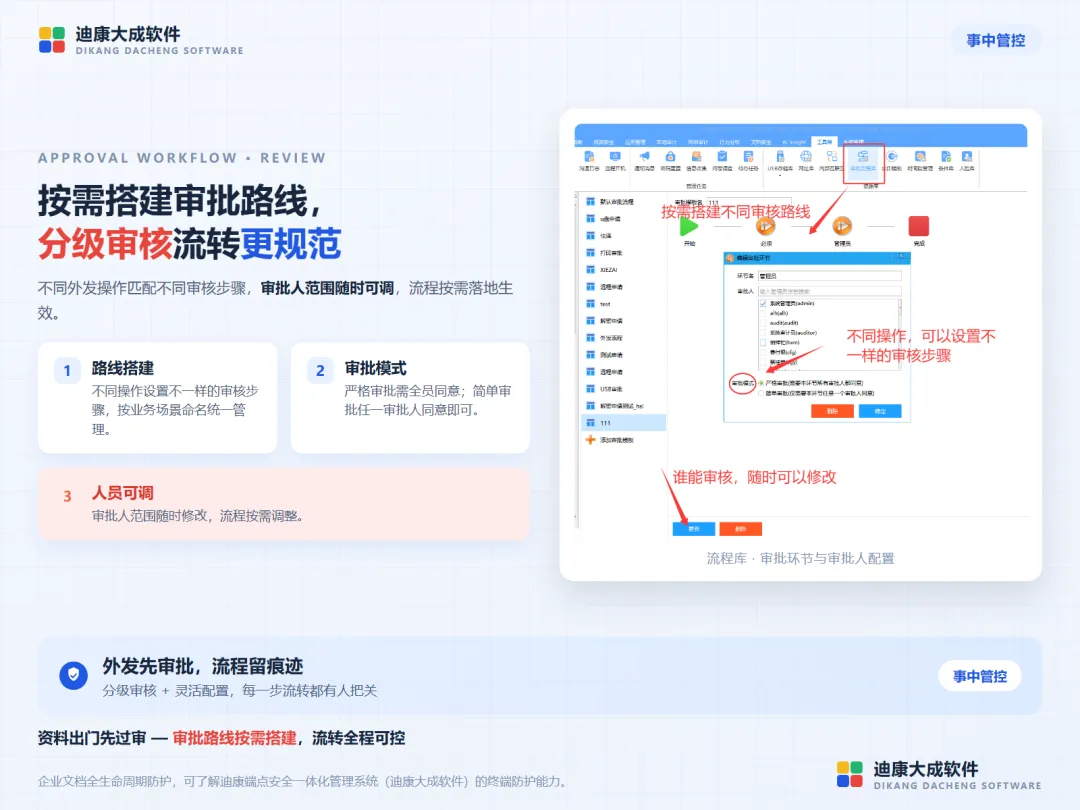
外发渠道统一管控:邮件、即时通讯等外发行为纳入审批流程,未经许可的传输直接拦截;
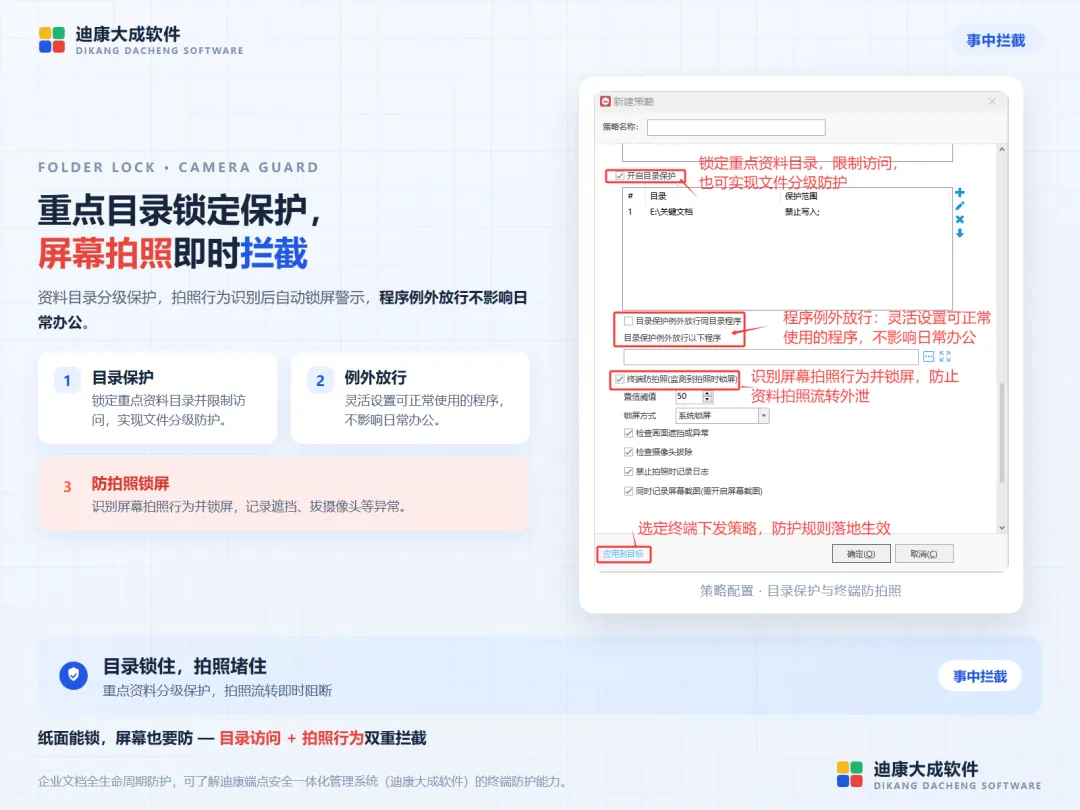
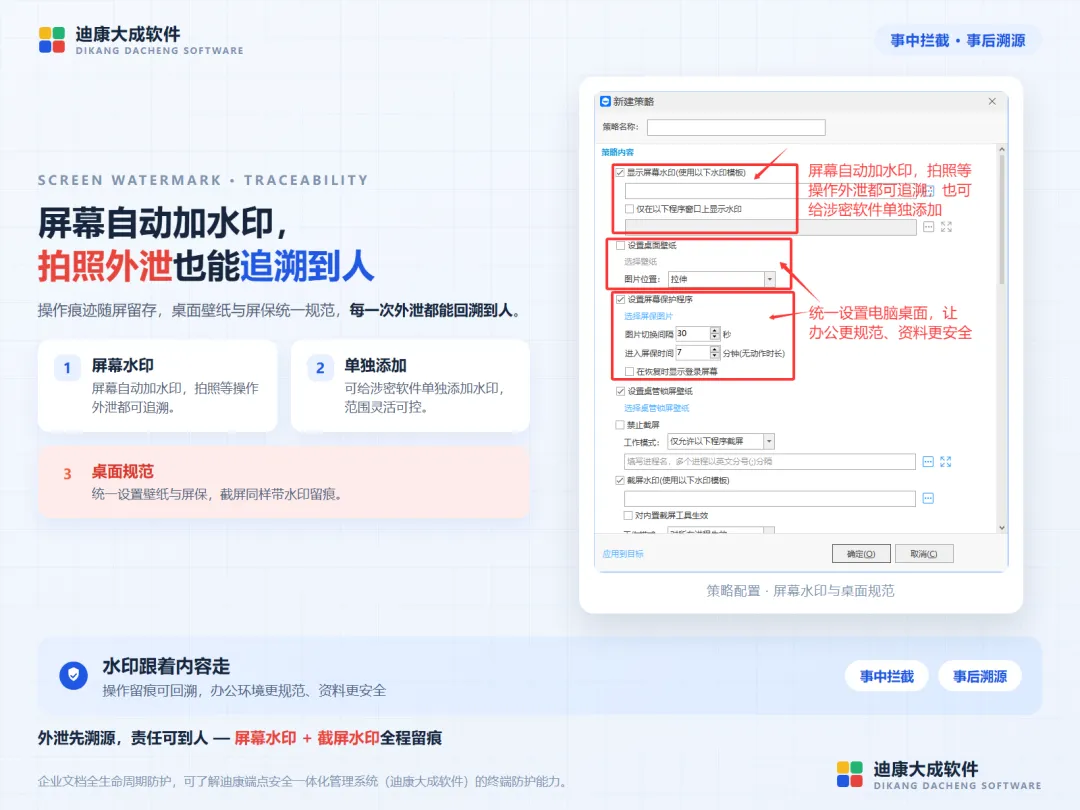
防拍照与水印溯源:屏幕水印叠加拍照检测,即使通过手机拍摄外传,也能通过水印信息定位到具体人员与终端。
三、事后:全链路审计支撑定责与合规
操作日志全程留痕:文件的打开、复制、外发、打印等行为完整记录,形成不可篡改的审计轨迹;
泄密事件快速定责:结合日志与水印信息,可在小时级完成事件溯源,满足内部追责与等保、审计等合规要求。