ARTICLE · 1352344
澎湃OS 4新增APP安全机制,没有直接禁止安装,这次我支持小米
澎湃OS 4新增APP安全机制,没有直接禁止安装,这次我支持小米澎湃OS 4这次新增的APP安全提醒,我倒觉得处理得还不错。 按照数码博主曝光的消息,小米并没有把未通过ADV开发者验证的应用直接拦下来,而是先给出风险提示,告诉用户可能存在什么问题,至于要不要继续安装,还是由用户自己决定。 
我觉得这样处理,比直接禁止安装要合理一些。 大家都知道,安卓手机安装软件一直是比较灵活的。 除了官方应用商店,还可以从开发者网站、浏览器,或者一些第三方渠道下载安装包。 当然了,这里面确实有一些安全问题。 有些安装包来源不明,有些软件可能被人修改过,甚至还有可能被加入恶意代码。 所以手机系统增加安全检查,我是没有意见的。 但是安全检查和直接限制用户安装软件,我觉得还是两回事。 就拿这次澎湃OS 4曝光的新机制来说吧。 根据截图,用户安装没有通过ADV验证的APP时,系统就会弹出提醒,告诉用户开发者身份还没有完成核实,应用签名来源也可能存在风险。 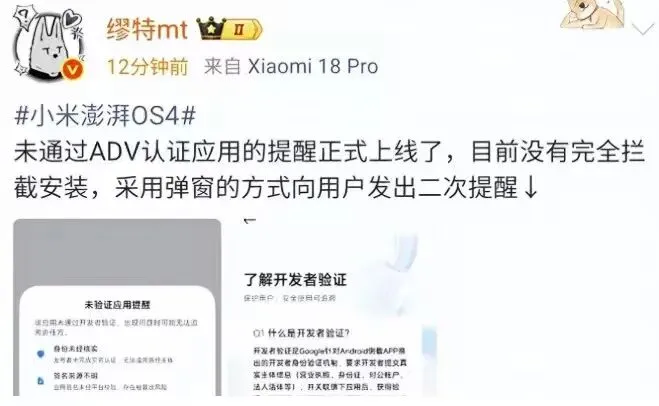
而且弹窗里面还提到,如果这个软件以后出现了问题,可能很难追溯到对应的责任主体。 这些内容,我觉得提醒一下还是有必要的。 毕竟不少普通用户在安装APP的时候,可能根本就不会注意软件是从哪里来的,更不会专门去检查开发者的信息。 现在系统提前把风险说清楚了,至少可以让用户在安装之前,多考虑一下。 不过我不赞成,因为一个APP没有通过验证,就直接把它归类为危险软件。 因为ADV开发者验证,主要还是针对开发者身份进行核验的。 按照相关介绍,开发者需要提供个人或者企业主体资料,完成验证以后,相关应用才会获得对应的认证状态。 就是说,这个验证可以帮助确认软件是谁开发的,但并不能保证这个软件就一定安全。 反过来,一个开发者暂时还没有完成认证,也不代表他制作的软件就一定有问题。 尤其是一些小众工具,有些开发者规模本来就不大,甚至就是一个人在维护。 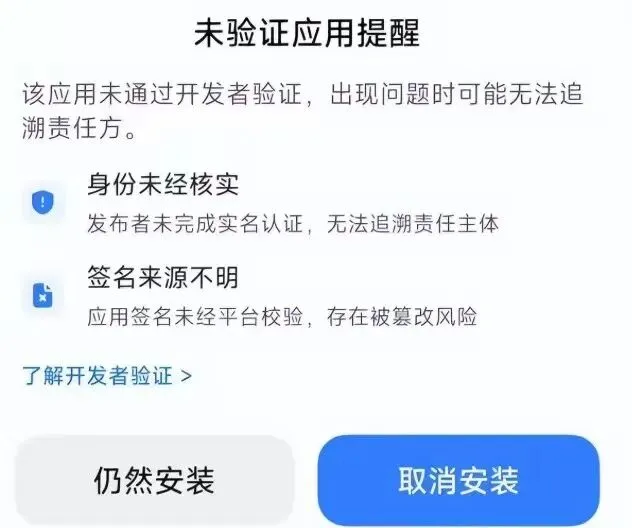
这些APP有没有完成身份验证,和软件本身能不能正常使用、有没有恶意行为,其实不是一回事。 所以看到澎湃OS 4这次没有直接禁止安装,我个人还是比较支持的。 系统可以把风险说清楚,而用户也应该对自己的安装行为负责。 当然了,保留安装的选择权,也不是说所有风险都应该让用户自己承担。 如果是已经发现存在明确恶意行为的软件,那么系统还是需要有相应的安全防护措施。 但是对于那些只是没有完成开发者身份验证的APP,我觉得给出准确的提醒,再让用户自己判断,会更合适一些。 这两种情况,不能混在一起处理。 从目前的爆料来看,澎湃OS 4新增的这项功能已经上线,后续还会逐步覆盖更多小米机型。 不过具体适配哪些手机,还有不同版本的弹窗是不是一样,目前还没有看到完整的信息。 我也希望小米后续能够把这些规则说得更清楚一点。 就比如说,哪些情况只是弹窗提醒,哪些情况会触发更严格的安全检查,还有用户能不能查看具体的原因。 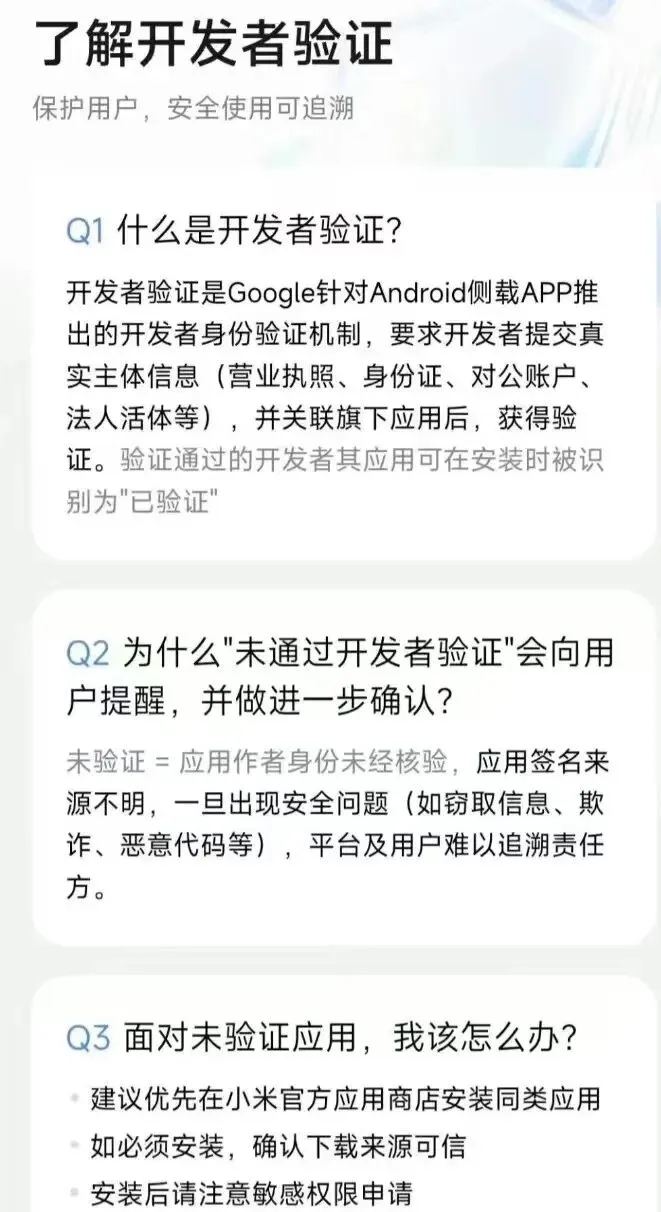
这些东西说清楚了,大家以后遇到类似的提醒,也就更容易判断了。 所以对于这次更新,我的态度还是比较明确的,增加安全提醒可以,但是不能因为开发者没有完成身份验证,就直接认定软件不安全。 而对于普通用户,我还是建议尽量从可靠的渠道下载APP。要是遇到来源不明的软件,就算系统允许继续安装,也不要随便忽略风险。 你们觉得手机系统应该保留第三方APP的自主安装权,还是为了安全,对这类软件采取更严格的限制?