ARTICLE · 1385912
推荐一款安全的验证码插件
点击下方【IT开源项目精选】
「关注」、选择「设为星标」
每天三分钟、打卡阅读
最快获取全网学习干货、行业资讯
前言
大家好,这里是 IT开源项目精选!
十年前,登录页上的验证码是四个歪歪扭扭的字母加一条干扰线。你眯着眼,把 O 认成 0,把 l 认成 1,输错一次换一张,输错三次直接锁号。那时候我们骂它难认,但从没想过它到底在防谁。
现在你打开一个网站,多半是这个样子:一张风景图,图上缺了一块,下面一条轨道,写着"向右滑动完成验证"。你按住滑块往右一推,啪,合上了,页面直接进。
用户的体验是从"认字"变成了"拖一下"。但技术的战场其实整个挪了位置:以前比的是谁认字更准,现在比的是谁更像人。
这里有个很容易被忽略的问题。你在前端把滑块拖对了,页面提示"验证成功",这件事到底意味着什么?它意味着"这一道题你答对了",还是意味着"系统确认你是真人,可以放行"?
这期这个项目,恰好把这两件事分得很清楚。它叫 AJ-Captcha,Gitee 上 7,263 Star,GVP 项目,Apache-2.0,Java 8 写的。它的 README 里有一句话常常被略过:"验证码的校验分两次,前端校验一次,后端二次校验一次。"
顺着这句话往下挖,我们发现很多接它的人,其实只接了前半段。这就是本期想讲的事。
▲ 公众号封面
简介
AJ-Captcha,仓库 belief-team/captcha,描述一句话:"行为验证码(滑动拼图、滑块曲线、点选文字),前后端(Java)交互,包含 vue/h5/Android/iOS/flutter/uni-app/react/php/go/微信小程序的源码和实现。"
截至 2026 年 11 月 10 日:7,263 Star、1,960 Fork,GVP(Gitee 最有价值开源项目),许可证 Apache-2.0,默认分支 dev,创建于 2020 年 4 月 14 日,最后一次更新就在今天。
六年,15 个 tag,从 V1.1.5 走到 V1.4.0。这个节奏不算快,但一直在走——对验证码这种"越稳定越好"的组件来说,反而是个正面信号。
有一点要先说清楚,免得误会:它的主仓在 Gitee。GitHub 上那个同名仓库 anji-plus/captcha 是 2025 年 8 月新建的,只有 27 Star、12 Fork,是个镜像,不是主战场。所以本文的 Star 数只报 Gitee 侧这个数,两个平台不能相加。
还有一个必须先交代的现状。它的官网和在线体验,采集当天都打不开。README 里挂着的文档域名 ajcaptcha.beliefteam.cn,DNS 能解析到 IP,但 TCP 连接 12 秒超时;另一个老域名 captcha.anji-plus.com 连解析都没有。中文 README 的第一行,作者自己写着"在线体验暂时下线!!!"。
这不是黑它,是个很现实的提醒:一个 7,263 星、还在更新的项目,演示站是停的。意味着你没法先点两下再决定要不要用,只能读文档、看源码、自己跑起来。下面这些判断,都是我们从仓库文件和代码里一条条挖出来的。
核心定位:验证码的战场,从"认字"挪到了"认行为"
先把这件事讲透,后面的能力才看得懂。
传统字符验证码的假设是:机器认字不如人。所以它把字扭曲、加噪点、加干扰线,赌 OCR 认不出来。
这个假设在 2017 年之后就崩了。深度学习把手写体、扭曲体、低质图的识别率推到了人眼之上,而人眼还在为"这是 l 还是 1"纠结。字符验证码的难度曲线,是反着走的:越难,先扛不住的是真人。
行为验证码换了个假设:机器可以答对题,但很难"像人一样做题"。它不关心你答得对不对,它关心你是怎么答的——按下到松开用了多久、轨迹是不是一条平滑的加速减速曲线、中途有没有微小的回拉和抖动、点击的坐标落点是不是带人手偏移。
所以它把验证拆成了两层:
第一层是"题"——你得把拼图拖到缺口里,或者按顺序点中那几个字。这一层保证"你在交互",不是直接 POST 一个接口。
第二层是"行为"——你的轨迹数据会被一起交上去。真人的轨迹有加速度、有减速、有轻微过冲;脚本的轨迹是匀速直线,或者干脆一步到位。
这个项目属于第二类。它的前端组件在拖动过程中会采集轨迹点,把坐标做 AES 加密后再提交。也就是说,你在前端看到的"验证成功",只是第一层过了。
这也是为什么它敢在 README 里写"二次校验"。因为如果只靠前端那一下,攻击者写个脚本直接构造坐标请求,一样能过。前端永远不可信,这是安全设计的第一课。
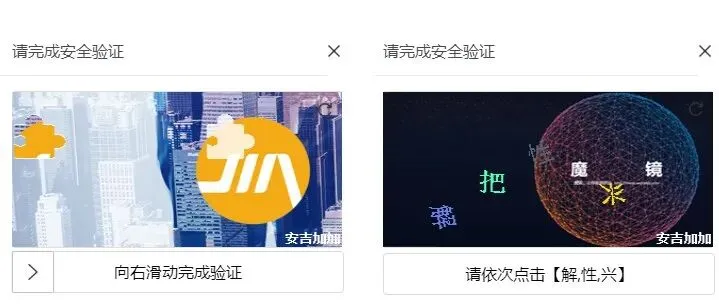
▲ 左:滑动拼图,提示"向右滑动完成验证";右:文字点选,提示"请依次点击【解,性,兴】"
能力一:三种形态,一套接口
README 里列了三种验证码,对应三种交互难度和使用场景:
滑动拼图(blockPuzzle)——最经典,也最省事。底图上抠掉一块,你按住滑块把碎片拖到缺口。适合登录、注册、发帖这类高频入口,用户一次就过。
滑块曲线(curveSlider)——轨道是一条曲线,不是直线。拖的时候得跟着弯,机器要模拟这条曲线上的每一帧,成本更高。适合风控等级高一点的场景。
文字点选(clickWord)——给你一句话,比如"请依次点击【解,性,兴】",你要在图上按顺序把这几个字点出来。图上会有十来个字混在一起,颜色还是随机的。这个对机器最难,因为要同时做文字检测、文字识别、语义顺序匹配,还要还原点击顺序。
三种形态在代码里是三个实现类,都实现同一个 CaptchaService 接口,靠一个 captchaType 字段切换。前端换个组件,后端不用改逻辑。
但这里有个文档没说的东西。我们把核心枚举翻出来看:
public enum CaptchaTypeEnum {
ROTATEPUZZLE("rotatePuzzle", "旋转拼图"),
BLOCKPUZZLE("blockPuzzle", "滑块拼图"),
CURVESLIDER("curveSlider", "滑块曲线"),
CLICKWORD("clickWord", "文字点选"),
DEFAULT("default", "默认");
}
源码里有四种,宣传口径只有三种。多出来的那个叫 rotatePuzzle(旋转拼图),实现类 RotatePuzzleCaptchaServiceImpl.java 就躺在 service/impl 目录下,配置项 captcha.captchaOriginalPath.rotate 也在。README 和官网都没提它。
这就是开源项目常见的状态:代码比文档诚实。对使用者来说这是好事,多一个可选形态;对维护者来说这是个提醒,文档该补了。
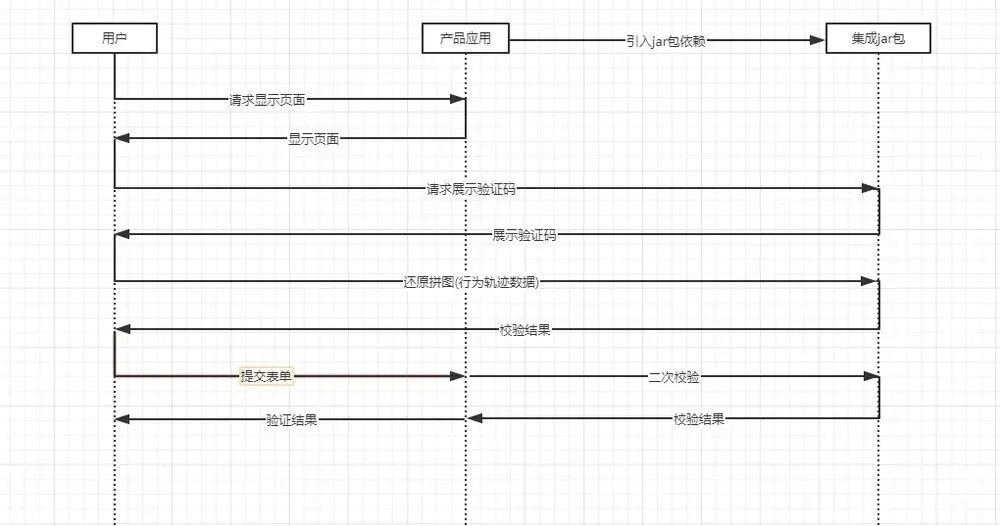
▲ 官方时序图:用户、产品应用、集成 jar 包三段交互
能力二:get / check / verification,三段式与"一次性门票"
这是本期最想讲清楚的一段,也是它跟"随便找个验证码组件"最不一样的地方。
整个 CaptchaService 接口只有六个方法:init、get、check、verification、captchaType、destroy。核心链路是中间三个,它们各管一件事:
第一步,get(发题)。后端取一张底图,画上水印,抠出拼图块,把两张 base64 图片和一枚 token 返给前端。同时把这道题的正确答案坐标写进缓存,键是 RUNNING:CAPTCHA:{token},有效期 2 分钟。
第二步,check(前端对答案)。前端把用户拖到的坐标(AES 加密后)连同 token 提交。后端先查缓存里有没有这道题,没有就直接返回"验证码已失效";有的话,立刻把这个 key 删掉,再解密坐标、比对误差。对上了,就把 token 写进另一个键 RUNNING:CAPTCHA:second-{token},有效期 3 分钟。
第三步,verification(后端二次校验)。真正的业务接口(登录、下单、发帖)拿到前端带上来的 captchaVerification,调这个方法。后端查 second-{token} 存不存在,存在就删掉它,返回成功。
看懂这三步,两个关键点就浮出来了。
第一,check 通过不等于放行。它只是把一张"2 分钟的题"换成了"3 分钟的一次性门票"。门票能不能用,得业务接口自己再验一遍。
第二,这张门票只能用一次。verification 里是先 exists 再 delete,用过就没了。所以就算攻击者截获了某个用户的 captchaVerification,也只能用一次——重放攻击这条路被堵住了。
官方示例里那个 LoginController 写得很直白,登录接口第一件事就是:
@PostMapping("/login")
public ResponseModel get(@RequestParam("captchaVerification") String captchaVerification) {
CaptchaVO captchaVO = new CaptchaVO();
captchaVO.setCaptchaVerification(captchaVerification);
ResponseModel response = captchaService.verification(captchaVO);
if (response.isSuccess() == false) {
// 验证码校验失败,返回信息告诉前端
}
return response;
}
源码注释里还列了这张错误码表,接的时候可以直接对着排查:0000 成功、9999 服务器内部异常、0011 参数不能为空、6110 验证码已失效、6111 验证失败、6112 获取验证码失败。
还有一个细节值得说:坐标是加密传的。captcha.aes.status 默认开着,前端把拖动坐标做 AES 加密再提交,后端解密后比对。这一层挡不住有心人(密钥在前端),但能挡住"用浏览器抓包看一眼请求体就知道规律"的低成本攻击。
顺带一个诚实的小证据:滑动容差这个参数,静态变量初值写的是 "10",但 init() 里 getProperty 的兜底默认写的是 "5"。同一个参数,两处默认值不一样。不配的话实际生效哪一个,取决于初始化路径走没走到。这种小毛刺不影响使用,但说明它是人写的、不是刷出来的。
能力三:核心零依赖,所以能塞进任何 Java 项目
这是本期第二个意外。我们去看 core/captcha/pom.xml,整个依赖列表只有两项:
<dependency>
<groupId>org.slf4j</groupId>
<artifactId>slf4j-api</artifactId>
<version>1.7.25</version>
<scope>provided</scope>
</dependency>
<dependency>
<groupId>junit</groupId>
<artifactId>junit</artifactId>
<version>4.13.2</version>
<scope>test</scope>
</dependency>
一个 provided 的日志门面,一个 test 的 JUnit。没有 Spring,没有 JSON 库,没有图片处理库,没有 HTTP 客户端。
这东西怎么做到的?答案是它自己写了。util 目录下 11 个工具类,把别人引第三方库干的事全包了:JsonUtil 做 JSON 序列化、AESUtil 做加密、ImageUtils 用 JDK 自带的 BufferedImage 切图、MD5Util 做摘要、Base64Utils 做编码、DateUtils、StringUtils、StreamUtils 这些就不多说了。
这个选择带来的实际好处很直接:
它能进任何 Java 环境。老项目是 Spring MVC 的,能接;新项目是 Spring Boot 3 的,能接;甚至一个纯 Servlet 的遗留系统,把 jar 丢进 WEB-INF/lib 也能跑。仓库里 service/ 下摆了五个后端示例就是这个意思:springboot、springboot3、springmvc、go、php。
它不会跟你现有的依赖打架。很多国内组件一引就是 Spring 全家桶加一堆 Apache Commons,版本冲突排查能耗半天。这个组件引进来,pom 树几乎没变化。
代价也得说:自己实现的工具类,健壮性不如成熟库。比如 JSON 解析只够应付自己的数据结构,图片处理只够切图加水印,别指望它能干别的。够用,但别复用。
另外 java.version 定在 1.8,编译目标也是 1.8。六年了没往上抬——对还在跑 Java 8 的大量存量系统来说,这反而是个卖点。
▲ 仓库自带的滑块曲线底图(6 张,images/curveSlider/original/)
能力四:底图、水印、字体——都是运维细节
验证码这类组件,真正让人半夜爬起来修 bug 的,往往不是算法,是"图怎么不出来"、"中文怎么变成方块了"。
先说底图。仓库自带一整套素材:拼图底图 19 张(images/jigsaw/slidingBlock/)、点选底图 10 张(images/pic-click/bg1–bg10)、曲线底图 6 张(images/curveSlider/original/1–6),合计 35 张。上面那张拼图就是曲线底图那 6 张。
底图是可以换的。captcha.captchaOriginalPath.jigsaw / pic-click / curveSlider / rotate 四个配置项指向你的图库;captcha.init.original 设成 true 就跳过内置底图加载。想用自家产品的图、想按品牌换风格,都是改配置的事。
再说水印。每张底图右下角会画一行字,默认是"我的水印"——这四个字很显眼,上线前必须改。captcha.water.mark 改文字,captcha.water.font 改字体。位置是按 width - getEnOrChLength(waterMark) 算的,中英文混排也会算准宽度,不会压到边上。
然后是字体,这是最值得单独讲的一条。文字点选要在图上画中文,靠的是字体。Linux 服务器上如果没装中文字体,Java 画出来的是方块——不是报错,是静默地画成方块。
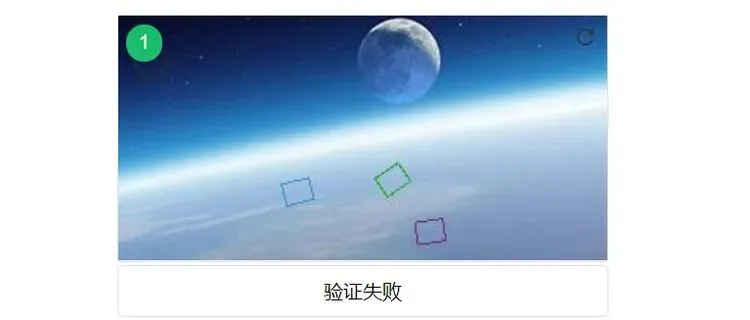
▲ 仓库里的 font-error.png:缺中文字体时,点选的字全变成彩色方框,用户只会得到"验证失败"
这张图是项目方自己放进仓库的。看到它你就明白这个坑有多烦:用户点了一堆看不见的字,页面只告诉你"验证失败",你查日志查半天,最后发现是服务器少了个字体。
它的解法是把字体打进 jar。resources/fonts/ 下带了 WenQuanZhengHei.ttf,loadWaterMarkFont() 里用 Font.createFont 从 classpath 直接读,注释写得很明白:"部署在 linux 中,如果没有安装中文字段,水印和点选文字,中文无法显示,通过加载 resources 下的字体解决,无需在 linux 中安装字体。"
这是个很实用的设计。运维不用去 yum 装 fontconfig,容器镜像不用加字体包,一个 jar 自带全部依赖——这也是"零依赖"思路的延伸。
还有两个小参数。一个是干扰项captcha.interference.options,取值 0/1/2,默认 0,就是往背景上再叠几个假拼图块。另一个是拼图起点的随机范围,源码里 x = random.nextInt(originalWidth - jigsawWidth - 200) + 200——左边硬留 200 像素。为什么?因为滑块起点在最左,如果缺口就在起点附近,随手一拖就中,题目等于白出。
技术栈与工程:两个 SPI 扩展点,一套 Lua 原子计数
把工程层面拆开看,它有三样东西值得学。
第一,两个 SPI 扩展点。项目用 Java 原生 SPI 机制留了两个口子:
CaptchaService——你可以实现自己的验证码类型,返回一个新的 captchaType(),框架就会把它当第四种、第五种验证码用。这就是为什么它能加进"旋转拼图"而不动核心。
CaptchaCacheService——你可以实现自己的缓存,返回 type() 字符串(local / redis / memcache),配置文件里指定用哪个。
注册方式就是标准的 META-INF/services,仓库里 service/springboot 的示例就是照着这个写的。
第二,Redis 缓存实现用了 Lua 脚本。注意看这段:
local key = KEYS[1]
local incrementValue = tonumber(ARGV[1])
if redis.call('EXISTS', key) == 1 then
return redis.call('INCRBY', key, incrementValue)
else
return incrementValue
end
这是限流计数用的。"先判断存在、再自增"如果拆成两次网络往返,高并发下会丢计数——两个请求同时判断"不存在",然后各自返回 1,实际应该是 2。塞进一段 Lua,Redis 单线程执行,判断和自增就变成一个原子操作。这个写法值得抄到自己的项目里。
第三,限流是"默认关、开了很凶"。captcha.req.frequency.limit.enable 默认 "0"。一旦打开,规则是这样:get 每分钟 120 次、check 每分钟 600 次、verify 每分钟 600 次;1 分钟内失败 5 次,get 接口直接锁 5 分钟(300 秒)。
限流对象是谁?源码里优先取 browserInfo 做 MD5,取不到再用前端组件的 clientUid。而示例 Controller 里,browserInfo 是这么拼的:
String ip = getRemoteIpFromXfwd(request.getHeader("X-Forwarded-For"));
String ua = request.getHeader("user-agent");
if (StringUtils.isNotBlank(ip)) { return ip + ua; }
return request.getRemoteAddr() + ua;
也就是说,默认口径是 IP + User-Agent。这意味着换个 UA 就是新身份——如果你要防止"同一个脚本换 UA 刷",得改成前端传入稳定的 clientUid(组件实例化时生成一次、本地缓存)。这个细节文档没写,但直接影响限流有没有用。
快速开始
后端引 jar。核心包发布在 Maven 中央仓库,坐标是 com.anji-plus:captcha:2.0.0:
<dependency>
<groupId>com.anji-plus</groupId>
<artifactId>captcha</artifactId>
<version>2.0.0</version>
</dependency>
Spring Boot 项目可以直接用 starter。仓库里 core 下就是两个模块:captcha(纯 jar)和 captcha-spring-boot-starter,自动装配,配置项写在 application.yml 里就行。
然后是三个接口。官方示例的路径是这样的:
POST /captcha/get 取题(返回两张 base64 图 + token)
POST /captcha/check 前端对答案(返回 captchaVerification)
POST /captcha/verify 后端二次校验(服务间调用)
注意第三个接口的注释原文:"服务端验证接口,独立部署的场景使用,集成部署的场景:服务内部调用,不需要调用此接口可注释掉。"也就是说,如果你是自己一个单体应用,/verify 这个 HTTP 端点可以不暴露,直接在登录方法里注入 CaptchaService 调 verification() 更安全。少暴露一个端点,就少一个攻击面。
前端有现成组件。README 给了 npm 包,也提供了 view/ 下 12 套示例源码:vue、vue3、react-native、angular、flutter、android、ios、html、php、uni-app、wx-applet,还有一套 doc。装个依赖、改个请求地址就能跑。
配置项建议第一次就配齐这几个:captcha.cacheType(local 还是 redis)、captcha.water.mark(换掉"我的水印")、captcha.type(用哪种形态)、captcha.req.frequency.limit.enable(建议开)。
实操要点
一、业务接口必须自己调 verification。这是最容易漏的一步,也是最重要的一步。只接了 /captcha/check、看到前端返回成功就放行,等于没接。攻击者构造一个 check 请求拿到 captchaVerification,也能直接拿去登录。前端返回的"成功"只是给你看的。
二、多副本部署必须换 Redis。默认的 local 缓存是存在 JVM 内存里的。用户第一次请求打到 A 机拿题,第二次打到 B 机验题,B 机内存里根本没这道题,直接返回"验证码已失效"——而且不报错、不报警,就是偶尔失败一次。仓库里 Redis 实现类的注释写得比文档还直白:"内存缓存只适合单节点部署的应用,否则验证码生产与验证在节点之间信息不同步,导致失败。"上 K8s 之前先把这条处理掉。
三、Linux 上先确认字体。这是前面那个方块图的坑。项目自带字体,但如果你改了 captcha.font.type 指定系统字体,就得自己保证系统里有。稳妥做法是保持默认的 TTF,别换成"宋体"这类系统字体名。
四、限流开了之后要调身份口径。默认按 IP + UA 计数,脚本换 UA 就绕过去了。如果你的场景真在被刷,改成前端生成并缓存的 clientUid,或者在后端再叠一层账号维度的限制。限流不是开了就有效,得先想清楚"以什么身份计数"。
五、换底图要注意尺寸。拼图是抠一块出来的,底图太窄会把随机范围挤爆(源码里左边还硬留 200 像素),太宽会让拼图块显得过小、用户看不清。官方底图大多是 2:1 左右的比例,照这个来。
六、本地缓存要设上限。local 模式默认最多 1000 条、180 秒清一次。压测时如果并发高,这个上限会让老题目被挤掉,出现"刚取的题马上就失效"。高并发场景还是直接上 Redis。
七、别把它当"绝对安全"用。它拦的是批量脚本、简单爬虫、薅羊毛工具。专业打码平台有人工打码、有模型训练,成本是可以被摊薄的。真要做高价值接口的风控,验证码只是第一道门,后面还得有设备指纹、频次控制、业务规则。
几句实在话:这个项目适合谁用、不适合谁用
① 它解决的是"体验 + 基础防护"的平衡,不是"绝对安全"。滑动拼图比输四个字体验好太多,移动端尤其明显。但它的防护强度是有上限的,别指望一个验证码组件能挡住所有的自动化攻击。
② 文档和演示站都在"待补"状态。官网打不开、在线体验下线,意味着你没法先体验再决定。要评估它,只能读 README、翻源码、自己跑一套 demo。这对"想快速选型"的人不太友好,对"愿意花半天验证"的人问题不大。
③ 三段式是全项目最容易被接错的地方。我们看过太多项目只调了 check 就完事。这不是它的设计问题,是接入者的理解问题——但文档如果能把"为什么必须二次校验"讲得更重一点,会少很多这种接法。
④ 版本号走在 tag 前面。pom 里已经是 2.0.0,分支也有 2.0.0,但最新 tag 只到 V1.4.0,没有 V2.0.0。这意味着 2.0 是在开发线上跑的,没正式发版。生产环境引依赖时,心里要有这个数。
⑤ 它的强项是"覆盖面",不是"深度"。17 个端示例(5 个后端 + 12 个前端)、四种验证码形态、两个 SPI 扩展点,这个广度在国内同类里少见。但每个端的示例都是"能跑起来"级别,不是"生产级封装"。拿来当参考实现很好,直接抄进产品还得自己补。
⑥ 六年还在维护,这本身是个信号。验证码是个"做完就忘"的组件,很多同类项目两三年就停了。它 2020 年建仓,2026 年还在提交,15 个 tag 稳步往前走,还跟着 Spring Boot 3 加了示例、把发版流程从 OSSRH 迁到了 Sonatype Central Portal(pom 注释里写着"OSSRH 已于 2025-06-30 停止服务")。愿意跟着生态修管道的项目,通常不会突然弃坑。
适合谁
适合:需要给登录、注册、发帖、投票、领券这些入口加一道基础防护的团队;存量 Java 8 项目、不想为了一个验证码升级框架的;需要移动端(Android / iOS / flutter / 小程序)一起覆盖的;想找一套"前端 + 后端 + 多端示例"完整参考实现的;做政务、企业内部系统,要求私有化部署、不能依赖外部 SaaS 的。
不太适合:期待"开箱即用、零配置上线"的;需要官方商业支持与 SLA 的;场景已经被专业风控/人机验证厂商覆盖(这类需求通常还要设备指纹、行为模型、情报库);团队完全不懂 Java、只想找个前端组件贴上去的(前端组件有,但后端那三个接口还是得有人接)。
一句话总结:它是个"底子扎实、文档欠账、需要你动手接对"的基础设施型项目。愿意花半天把三段式理顺,它就能稳定跑很多年;只想复制粘贴就跑,大概率会踩到二次校验和缓存的坑。
更新进度
本期是「IT开源项目精选」的第 081 期,目标 100 期,进度 081/100。
下一期继续找"看起来简单、实际有门槛"的国产开源项目。如果你手上有想被拆解的项目,欢迎在评论区留仓库地址。
开源地址
Gitee:https://gitee.com/belief-team/captcha
Maven:com.anji-plus:captcha:2.0.0
许可证:Apache-2.0
说明:官网与在线体验采集当天不可访问,README 标注"在线体验暂时下线";本文技术细节均来自仓库源码与 README,未做独立部署实测。文中配图取自项目仓库 images/ 目录的官方素材与底图,仅做拼接、缩放与格式转换,版权归原作者所有。
如果这篇对你有用,点个「在看」
关注【IT开源项目精选】,设为星标
每期一个国产开源项目,拆开看它到底怎么做的
免责声明
1、本文所分享的软件、代码或资源,均来自开源社区,遵循其原始许可证(如 MIT、GPL 等)。仅供学习和研究使用,严禁用于任何违法行为。
2、使用者在下载、部署或使用本项目(或文中提及的软件)时,需自行判断其适用性与合法性,由此产生的一切风险与责任均由使用者自行承担。
3、我们尊重原作者的知识产权,已在文中注明来源及原始作者(如有遗漏,请联系我们及时更正或删除)。
4、本文不对开源软件的安全性、可用性或完整性做任何保证,亦不承担由其引发的任何直接或间接损失责任。
5、若您为相关软件/资源的版权方,对内容有异议,请联系我们,我们将在第一时间处理。