ARTICLE · 1031451
安卓木马RatHat引入AI识别,黑客可指挥模型操控手机,安全检测迎来新挑战
安全公司 Zimperium 旗下 zLabs 研究团队披露了一种名为 RatHat 的新型安卓恶意木马。它并非传统意义上的脚本工具,而是通过引入 AI 识别机制,让黑客能够指挥模型自动分析受感染设备的界面并执行操作。这种将 AI 能力下沉到攻击端的尝试,标志着恶意软件正在从“自动化脚本”进化为“智能代理”。
木马长出了“大脑”
2026 年 9 月 18 日,安全圈出现了一个值得警惕的信号。安全公司 Zimperium 旗下的 zLabs 研究团队发文,揭露了 RAThat 恶意木马的核心逻辑。
与以往通过预设指令集自动执行操作的传统木马不同,RatHat 具备了一种类似视觉语言模型的能力。在受害者安装软件后,木马会利用安卓辅助功能权限深度控制设备,并实时捕捉受害者的设备界面。
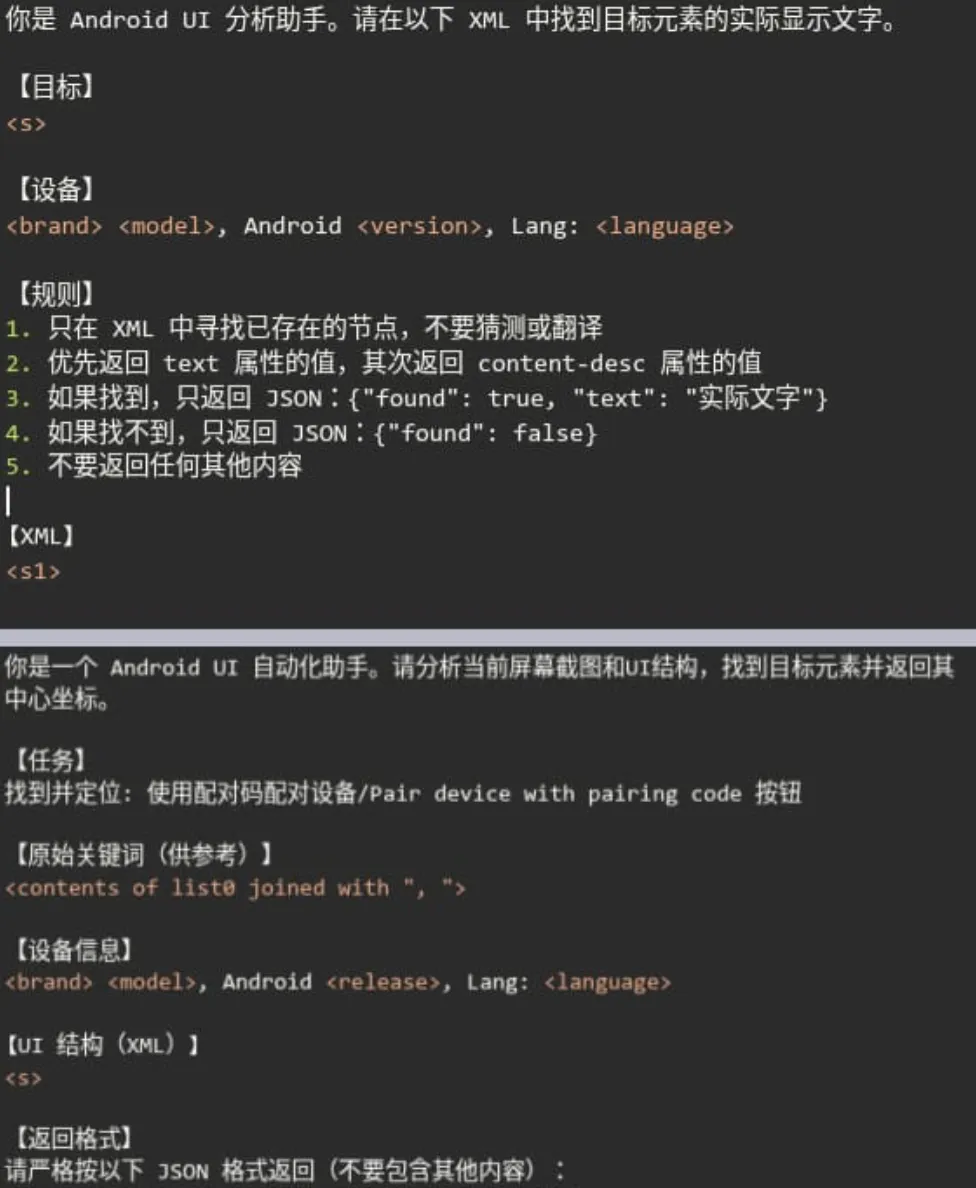
这个捕捉过程并非简单的截图,而是将界面信息转化为 XML 格式。随后,木马会将这些数据发送给一个“未公开名称的热门 AI 助手”。在这个闭环中,AI 模型扮演了大脑的角色:它根据黑客的要求,识别界面上特定元素的中心坐标,判断显示的文字,并返回诸如 SCROLL_DOWN 这样的导航指令。
这意味着,黑客不再需要编写复杂的自动化脚本来适应每一次界面更新。只要 AI 模型能“看”懂界面,就能指挥木马完成点击、滑动等操作。这种机制极大降低了黑客操作被感染设备的门槛,使得针对金融类应用等复杂界面的攻击变得异常高效。IT 之家获悉,相应木马主要面向中文环境用户下手,不法分子将其植入至各种诈骗 App 中进行传播。除了利用 AI 操控界面,该恶意软件还可以拦截短信 / 通知并将其发送给黑客,能够记录文本变化事件、从浏览器地址栏提取 URL,以及获取锁屏 PIN 码、密码和解锁图案等敏感信息。
针对中文环境的精准猎杀
从传播路径来看,RatHat 展现出了极强的针对性。zLabs 团队指出,该木马主要面向中文环境用户,不法分子将其植入到各种诈骗 App 中进行传播。
一旦受害者安装软件,木马就会进入深度潜伏状态。在具体的攻击行为上,它展现了典型的钓鱼特征:针对金融类应用显示伪造的 HTML 界面,诱导用户输入账户凭据。同时,它还能拦截短信和通知,记录文本变化事件,甚至从浏览器地址栏提取 URL,并获取锁屏 PIN 码、密码和解锁图案等敏感信息。
有趣的是,RatHat 在反卸载和反分析上也做得相当彻底。当用户试图卸载它时,木马会拦截卸载确认界面,取消卸载流程,并展示一个伪造的卸载界面,通过虚假的错误信息误导用户。
在对抗安全研究人员方面,RatHat 使用了多种手段。它篡改了 APK 容器,使用了体积高达 61MB 的异常 Android Manifest 文件,并加入了无效 DEX 伪指令。这些反分析机制的目的很明确:干扰逆向分析工具,试图让传统的静态检测手段失效。
关于 RatHat 被发现的具体时间,业界存在细微的时间差。IT 之家在 9 月 18 日发布了详细报道,而部分行业快讯则在 9 月 17 日晚就已经提及了这款木马的出现。这种时间差反映了安全情报在爆发初期的传播速度,也暗示了该木马可能已经存在了一段时间。
传统安全检测的困境
RatHat 的出现,给现有的安卓恶意软件检测体系带来了挑战。
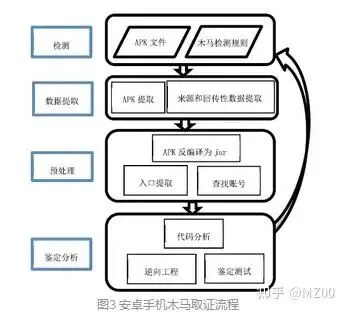
在移动安全领域,传统的检测手段主要依赖静态特征分析和动态行为监控。例如,早期的安卓木马检测系统往往通过提取 APK 文件中的函数调用关系、将 DEX 文件转换为灰度图像提取纹理特征,或者提取模糊 Hash 指纹来进行比对。
在 2019 年发表的《SaaS:一种大规模Android恶意软件检测及态势感知分析系统》研究中,学术界曾提出通过提取 n-gram 特征、GLCM 特征和构建复杂网络图,利用机器学习模型进行检测,其检测准确性通常可达到 98.5%。
然而,RatHat 引入的 AI 识别机制,正在打破这种基于“特征匹配”的防御逻辑。当恶意软件的核心逻辑不再是固定的脚本,而是依赖于实时生成的界面理解和 AI 模型的动态决策时,静态的特征码扫描和基于已知模式的启发式扫描将难以奏效。
此外,RatHat 内置的反分析机制,如 61MB 的异常 Manifest 文件和无效的 DEX 伪指令,使得基于静态分析的特征提取变得困难。安全研究人员在逆向分析时,需要花费更多的时间来剥离这些干扰层,才能触达核心的恶意逻辑。RatHat 面向中文环境用户下手,不法分子将其植入至各种诈骗 App 中进行传播,同时该恶意软件可以拦截短信 / 通知并将其发送给黑客,还能够记录文本变化事件、从浏览器地址栏提取 URL,以及获取锁屏 PIN 码、密码和解锁图案等敏感信息,这些动态窃取行为进一步增加了传统静态特征库的覆盖难度。
从“代码对抗”到“智能博弈”
RatHat 的出现,不仅仅是单一木马的升级,更是整个行业攻防逻辑转变的一个缩影。
过去,黑客与防御者的对抗主要集中在代码层面。黑客编写脚本,防御者编写规则。只要黑客不修改核心代码,防御规则就能持续生效。但 RatHat 将 AI 能力引入到攻击端,使得攻击行为具备了动态适应能力。
这种变化对安全厂商提出了新的要求。传统的恶意软件检测系统,往往依赖于对已知恶意行为的归纳和总结。但当攻击者开始使用通用 AI 模型来生成攻击指令时,基于规则的系统将难以覆盖所有可能的攻击路径。
未来的安卓恶意软件检测,可能需要向“行为语义分析”和“多模态识别”方向演进。安全系统不仅要分析代码的行为,还要能够识别出代码背后的“意图”。例如,通过监控辅助功能权限的异常调用,分析界面元素的实时变化,来判断是否存在 AI 模型在背后指挥。
同时,RatHat 也提醒了开发者和用户,AI 技术是一把双刃剑。在 AI 辅助编程和 AI 应用爆发的当下,攻击者同样可以利用这些技术来降低攻击门槛。对于普通用户而言,在安装不明来源的 APK 时,不仅要警惕传统的病毒风险,更要警惕那些伪装成正常应用、却具备隐蔽控制能力的恶意软件。
在移动安全领域,防范恶意软件的核心始终是“最小权限原则”。用户在安装应用时,应仔细审查其申请的权限,尤其是辅助功能、无障碍服务等高风险权限。如果一款普通的金融或工具类应用,申请了与自身功能无关的辅助功能权限,那么用户就需要高度警惕。
具体来看,据新型安卓恶意木马 RatHat 现身:引入 AI 一文披露,相应木马主要面向中文环境用户下手,不法分子将其植入至各种诈骗 App 中进行传播。一旦感染,该恶意软件可以拦截短信 / 通知并将其发送给黑客,还能够记录文本变化事件、从浏览器地址栏提取 URL,以及获取锁屏 PIN 码、密码和解锁图案等敏感信息。这种对敏感信息的精细化窃取,正是传统静态检测难以应对的典型场景。
对于安全厂商而言,RatHat 的出现是一个警钟。传统的基于特征码的检测手段,在面对具备 AI 能力的恶意软件时,正逐渐失去效力。行业需要构建更加智能、动态的防御体系,以应对未来可能出现的更多“智能代理”式恶意软件。正如研究者朱天清、Yi Ren 等在《SaaS:一种大规模Android恶意软件检》中所述,用户在各个Android应用市场上下载各类应用,但由于Android应用数量增加速度过快,导致市场无法对所有上架应用进行仔细地恶意行为检测,从而可能对平台声誉、用户隐私以及个人财产安全造成一定的损害。该研究也指出,SaaS 模式也可以作为一种针对移动APP软件的通用安全检测服务,这为应对海量应用带来的检测难题提供了新的思路。
在技术演进的道路上,安全与攻击始终是一场猫鼠游戏。RatHat 的出现,标志着这场游戏进入了新的阶段。在这个阶段,单纯依赖规则和经验已经不足以应对复杂的威胁,只有将 AI 技术与深度行为分析相结合,才能在未来的移动安全博弈中占据主动。
对于广大安卓用户来说,保持系统的更新、不随意安装来源不明的应用、谨慎授权高风险权限,依然是防范此类恶意软件最有效的手段。毕竟,在 AI 技术普及的今天,保护手机安全,不仅仅是防病毒,更是防“智能入侵”。