ARTICLE · 1050825
AI一键打包工具的安全隐患
警惕!遍地泛滥的“AI一键工具”,正在悄悄给普通人挖坑
加密EXE、Pyd黑盒,一定要当心
当AI工具被装进打不开的盒子里,风险就从“看不见”开始了。
最近这两年,AI的风真的吹到了互联网的每一个角落。打开B站、头条、各大短视频平台随便一刷,铺天盖地全是打着“懒人福音”旗号的AI一键神器:一键本地大模型部署、一键AI高清配音、一键生成专属短视频、一键搭建数字人直播间、一键上线智能体……话术永远是“完全免费”“零代码开箱即用”“新手点两下就能跑通最新AI黑科技”。
很多刚接触AI的朋友一看就心动了:不用啃复杂的环境配置教程,不用对着几十行代码挠头,省下来的时间直接就能体验AI的强大功能,想想都省心。
这类工具包到底安不安全?先说一个被数据反复验证的大背景:恶意软件正在批量涌进开源生态。据 Sonatype 统计,2025年全年新增恶意开源软件包超过45.4万个,累计被识别并拦截的恶意包总数已突破123万;安全机构 Phoenix Security 的数据显示,全球开源供应链投毒事件从2022年的约7,378起,一路飙升至2025年的192,933起,一年翻了约17倍。
这篇文章不贩卖焦虑,只做三件事:把“透明代码”和“黑盒程序”的差别讲清楚;用公开案例说明加密EXE、pyd文件的风险到底在哪里;最后给你一套普通人就能用的判断方法。
01 先分清:风险的分水岭,不是“代码是不是AI写的”
这里必须先给大家说句公道话:不是所有打包成EXE、带Pyd文件的工具全是藏着恶意后门的“毒包”。有不少分享工具的UP主本身也是AI爱好者,只是技术功底有限,打包纯粹是为了帮零基础的小白降低上手门槛,主观上根本没有想要害人的想法。
但“没有恶意”不等于“没有风险”。恰恰是这类技术不够熟练的打包者,最容易在打包过程里留下各种没人注意的安全漏洞。不少这类分享出来的项目,解压之后直接就能看到没删干净的WorkBuddy、TRAE Code、Cloud Codex的Agent工作记录和调试日志,这些遗留文件里时不时就会夹带其他人不小心泄露的API密钥、完整对话上下文和隐私配置信息。作者打包的时候根本没想着清理缓存和日志,一股脑就全塞进了安装包里,稀里糊涂就造成了大面积的隐私泄露。
判断风险的分水岭,从来都不是“代码是不是AI写的”,而是:它有没有被二次打包、加密,变成普通人完全看不到内部逻辑的黑盒。
02 透明代码:风险可控,因为看得见
凡是明文格式的源码,普通人基本都能自主核查。不管是BAT脚本、原生Python源码,还是纯文本配置文件,全都是透明可审计的。你用普通的记事本、常用的代码编辑器就能直接打开,逐行核对它的一举一动:
它会读取你电脑里的哪些文件?会不会偷偷后台联网上传你的本地数据?有没有无提示删除你本地内容的逻辑?会不会悄悄窃取你保存的密钥、账号密码信息?
所有行为一目了然,有问题一眼就能揪出来。哪怕是AI生成的脚本,写得再烂、逻辑再乱、bug再多,只要是明文源码,它就半点儿秘密都藏不住。这类开源透明的工具,顶多就是稳定性差一点,浪费你一点调试的时间,不会在你看不见的地方偷偷窃取隐私、埋下恶意后门。
03 重点盯紧这两类高风险文件:打包EXE + pyd编译文件
1.打包后的EXE单文件
很多UP主为了进一步降低使用门槛,直接把Python项目打包成独立的EXE程序,对外宣传“无需配置Python环境、双击一键启动,纯小白直接就能用”。但打包完成之后,原本能看见的明文源码直接消失,变成了普通人完全读不懂的二进制黑盒。你拿到手除了双击运行,几乎没有任何办法核验这个程序的内部真实逻辑,没法确认它会不会悄悄后台联网、偷偷扫描你的桌面文档、上传你的隐私文件或者API密钥。
这类风险不是假设。2025年2月,国家计算机病毒应急处理中心就捕获了仿冒国产大模型DeepSeek官方App的手机木马病毒:用户点击“更新”后,会安装包含恶意代码的子程序,进而窃取短信、通讯录、手机应用列表等隐私信息。同年11月,公安部网安局发布紧急预警,“银狐”木马以“税务稽查”“办公软件”等名义伪装传播,单日新增变种超10个,已造成全国超1000家企业累计损失超20亿元,其中不少正是通过仿冒安装包、捆绑下载传播的。
2.隐蔽性拉满的.pyd文件
有些项目看起来完全就是开源的:文件夹里放着干干净净的可读py脚本,你随便打开几个看,代码逻辑全都正常合规。不少人看到这里就直接放下防备了。但它最核心的代码早就被编译成了.pyd——也就是Python的C扩展二进制文件。.py是人人都能打开的明文源码,.pyd是编译完成的黑盒文件,普通用户几乎没办法逆向还原出里面的原始代码。
这种“编译化规避”已经是恶意软件的现实手法。2026年5月,安全公司Trend Micro披露:朝鲜背景的Void Dokkaebi组织,将InvisibleFerret窃密木马从可读的Python脚本改写成Cython编译的.pyd(Windows)/ .so(macOS)文件分发——原因正是编译后的二进制更难被安全软件和人工分析发现。这个木马具备后门访问、浏览器密码窃取、剪贴板监控、键盘记录、加密货币钱包窃取等能力。
程序表面跑着你能看见的py脚本,所有最关键的逻辑却藏在pyd里面。
04 黑盒工具,可能带来这些实打实的麻烦
1.API密钥、AI积分直接被盗
本地AI工具大多需要填入DeepSeek、智谱等平台的API密钥,黑盒程序可以在后台静默上传你的密钥,直接导致AI积分被盗刷、产生不明不白的高额扣费。这类案件已有公开记录:2026年2月,墨西哥一家初创公司的Gemini API密钥泄露后,黑客疯狂调用图像和文本接口,两天内累计产生超过8万美元费用,公司一度濒临破产;2025年,一名格鲁吉亚学生误将Gemini API密钥公开在GitHub上,数月内被恶意滥用,最终收到一张高达55,444美元(约合人民币40万元)的账单。
2.本地隐私文件批量泄露
程序可以在后台遍历你的桌面、文档、甚至本地聊天记录,悄悄上传你的私人资料。2026年3月,广泛使用的AI代理网关库LiteLLM在PyPI上被攻击者劫持了维护者账号,两个恶意版本内置了三段式载荷:窃取云平台凭证和SSH密钥、横向移动、植入持久化后门——而它被大量开发者当作“正规开源组件”安装。
3.残留日志带来意外泄密
很多打包者技术不够细致,打包前完全忘记清理Agent运行日志:WorkBuddy、TRAE Code、Cloud Codex的完整工作记录直接被打包进文件里,日志里可能保存着大量历史对话、私人文件路径、API配置信息,一不留神就造成大面积信息泄露。2026年9月就有媒体调查报道:有卖家以“8.8元买250元AI积分”为饵,实际是引导用户修改本地配置、替换配置文件,接入自建的第三方API中转站,截留用户代码和密钥倒卖。
4.静默占用你的算力资源
程序常驻后台偷偷占用你的显卡、CPU资源,平白无故消耗电费,甚至加速硬件老化。奇安信在《2025年度网络安全漏洞威胁态势研究报告》中指出,攻击者正利用AI技术批量生成攻击载荷并绕过检测,攻击效率提升3—5倍——当“造恶意工具”的成本被AI大幅拉低,这类后台静默行为只会更普遍。
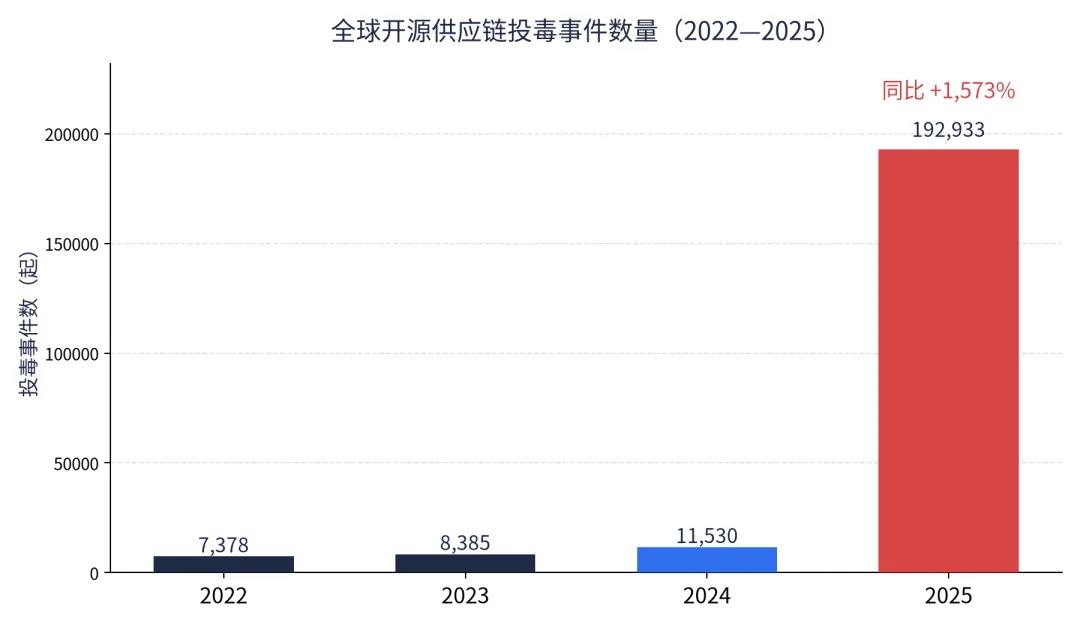
恶意代码的生产和分发,正在变得前所未有地“工业化”。数据来源:Phoenix Security。
05 为什么这类打包工具最近越来越多?
1. AI大幅降低了写工具的门槛。**普通人花几分钟就能让AI生成一套完整脚本,快速包装成一个看起来像模像样的工具包。
2. 打包操作本身门槛极低。**很多爱好者为了降低小白的上手难度,没做安全校验就直接打包分发。
3. 自媒体流量导向明显。**打着“免费神器”旗号很容易快速引流涨粉,工具测试、安全清理工作自然就做得非常粗糙。
这些现象背后有宏观数据佐证:国家计算机病毒应急处理中心等机构发布的《网络空间安全态势分析报告(2025)》显示,2024年6月至2025年7月,国内外共发生人工智能相关安全事件59起,滥用人工智能实施网络攻击被列为重点警惕方向。瑞星2025年度报告则显示,其“星核”平台全年共截获病毒样本总量4,972万个,其中木马病毒占73.35%,后门病毒占12.13%。
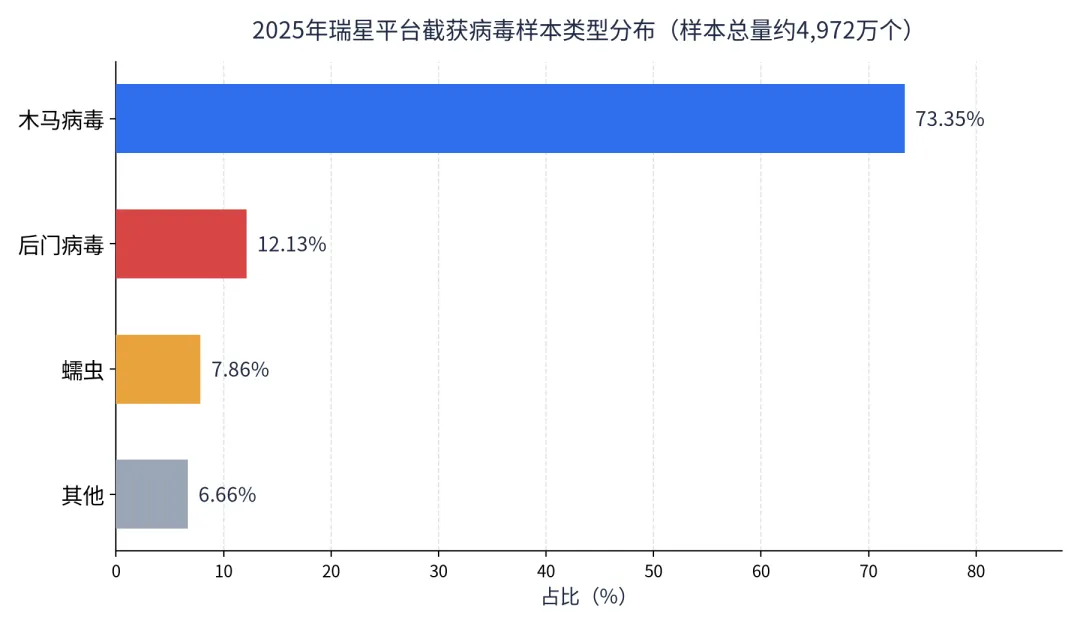
木马依然是2025年国内第一大病毒威胁。数据来源:瑞星2025年度报告。
核心真相是:很多打包工具根本不是“蓄意投毒”,而是开发者本身能力不足,打包过程里留下了大量没被发现的安全隐患。主观上半点儿害人的想法都没有,但客观上却给用户带来了实打实的风险。
06 普通人一看就会的避坑指南,建议收藏
我们完全不否定打包工具的价值,但一定要建立基础的风险意识,提前做好防护:
1.优先选择附带完整明文源码的项目;对单EXE、附带pyd的工具保持基础警惕——不是完全不能用,而是要知道它是没办法简单审计的黑盒,提前做好风险预判。
2.下载打包工具之前,仔细看作者的发布说明,留意有没有明确提到清理日志、开放全部源码;如果只给你EXE文件、完全不提供任何源码,谨慎下载使用。
3.绝对不要在陌生黑盒工具里填入自己的付费API密钥,这是盗刷积分最高发的场景。
4.实在好奇想测试新工具,优先用虚拟机隔离运行,不要直接在自己的主力电脑上运行。虚拟机可以完全隔离风险,就算程序出问题,也丝毫不会影响主机里的私人文件。
最后想说的话
AI是非常强大的生产力工具,它降低了开发门槛,让更多普通人能快速做出实用的AI小工具。但门槛降低的另一面,是大量半成品、粗糙打包的项目直接流向了整个互联网。
很多分享工具的博主本身只是爱好者,完全没有害人的心思,只是打包的时候忽略了日志清理、安全校验这些关键步骤,不小心留下了大量隐患。我们完全不必全盘否定所有打包工具,但一定要心存警惕:黑盒程序的背后,你永远不知道它正在悄悄做什么。
千万别为了图那点省事,拿自己的隐私、付费账号去测试那些来源不明的打包AI工具。转发这篇文章给身边正在玩AI的朋友,多一份小心,就能少踩一个没必要的坑。
核心数据来源:
Sonatype:2025年新增恶意开源软件包超454,600个、累计拦截超123万个(2025年12月—2026年发布,来源:Sonatype年度报告及多家媒体报道)。
Phoenix Security:开源供应链投毒事件2022年7,378起→2025年192,933起,同比+1,573%(2026年6月发布)。
国家计算机病毒应急处理中心:捕获仿冒DeepSeek官方App手机木马(2025年2月,新华网、央视报道);“银狐”木马预警(公安部网安局,2025年11月22日,单日新增变种超10个、超1000家企业损失超20亿元,光明网、中国新闻网转载)。
Trend Micro:Void Dokkaebi组织以Cython编译.pyd/.so分发InvisibleFerret窃密木马(2026年5月)。
API密钥案例:墨西哥初创公司Gemini密钥泄露致8万美元费用(南方+,2026年8月报道);格鲁吉亚学生Gemini密钥账单55,444美元(36氪,2025年9月)。
LiteLLM在PyPI被劫持(TeamPCP,2026年3月,Trend Micro、Cloud Security Alliance披露)。
WorkBuddy“8.8元AI积分”系第三方API中转站篡改本地配置(中国新闻网,2026年9月11日)。
奇安信《2025年度网络安全漏洞威胁态势研究报告》:AI使攻击效率提升3—5倍。
《网络空间安全态势分析报告(2025)》:2024年6月—2025年7月国内外AI相关安全事件59起(国家计算机病毒应急处理中心等发布,新华网2025年9月23日报道)。
瑞星2025年度报告:截获病毒样本总量4,972万个,木马占73.35%、后门占12.13%(新华网2026年2月6日报道)。
**图片来源:**头图、文中插图、封面图均为AI生成概念图;两张数据图表由本文按上述公开数据绘制(非官方原图)。
事实边界说明:“打包工具普遍存在后门”并非本文结论,本文只陈述:黑盒程序无法被普通用户审计,且公开案例证明恶意代码确实在利用EXE、pyd等形态传播。文中案例均为公开报道,个别金额为媒体报道口径,未逐一与当事人核实。