ARTICLE · 1094426
AI Agent 渗透挖洞平台|接入百款工具、MCP、SKILL,内置 C2 与 WebShell 会话管理,所有挖洞操作攻击链可视化
0x01 工具介绍
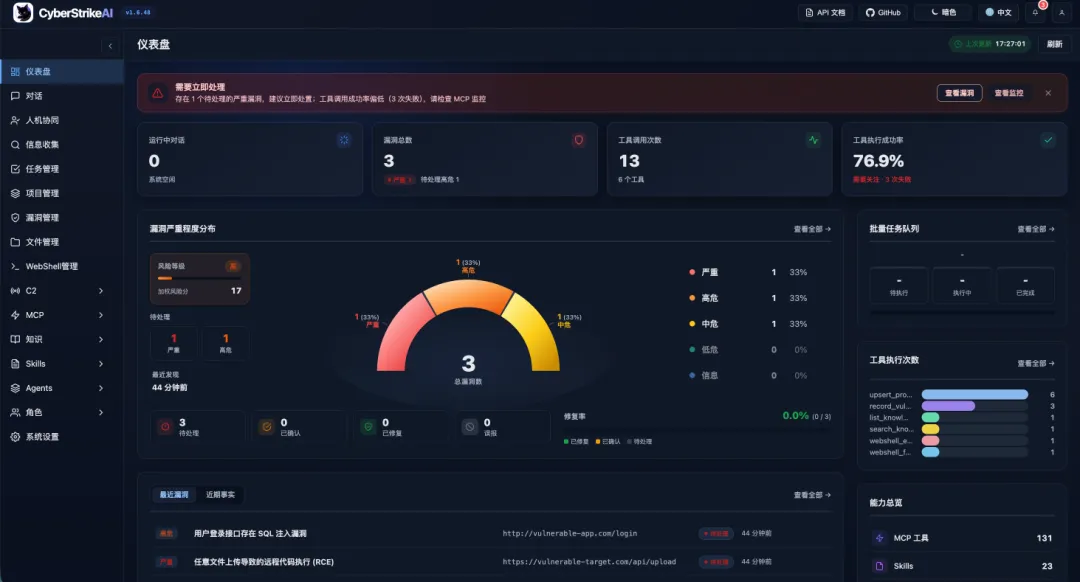
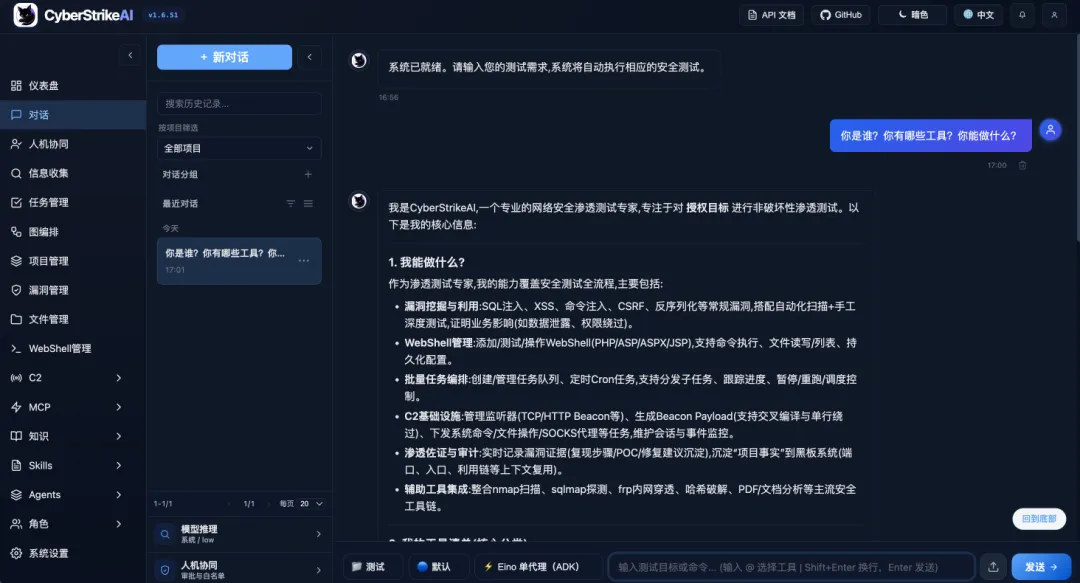
CyberStrikeAI 是 AI 原生的 Agent 渗透测试挖洞平台,集成上百款常用安全工具,内置 C2 与 WebShell 会话管理。依托 Eino 多智能体与原生 MCP 能力,可将自然语言指令转化为受控攻防动作,支持攻击链可视化建模。平台搭载 RBAC 权限管控、工具调用拦截防护,全链路审计日志完整留存攻防证据,配套资产、漏洞一体化管理,支持 Burp 插件与浏览器扩展,一条命令快速部署,仅用于已获得授权的安全评估与红蓝对抗演练。
注意:现在只对常读和星标的公众号才展示大图推送,建议大家把渗透安全HackTwo"设为星标⭐️"否则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨核心特点
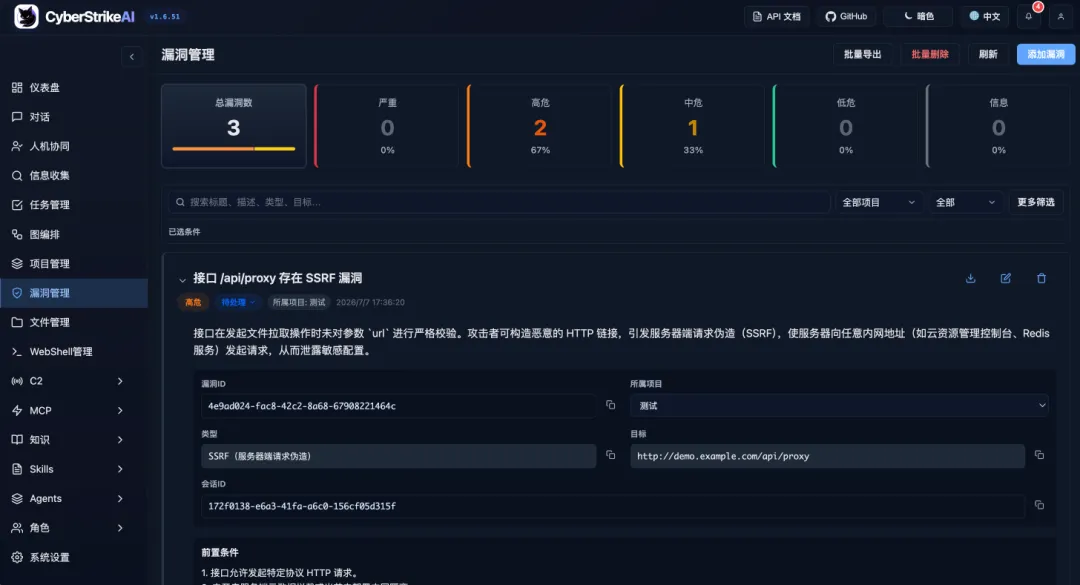
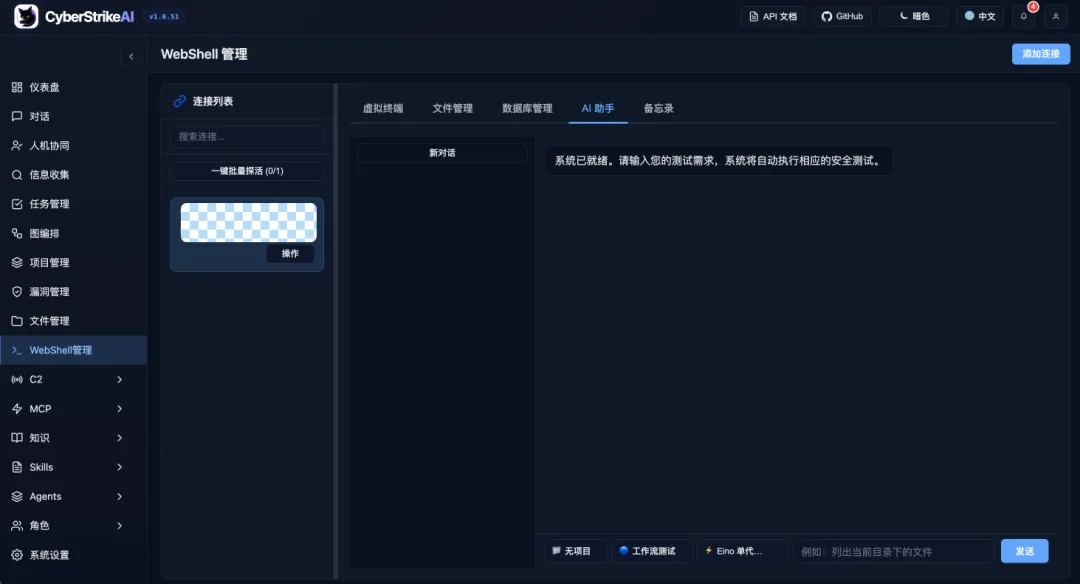
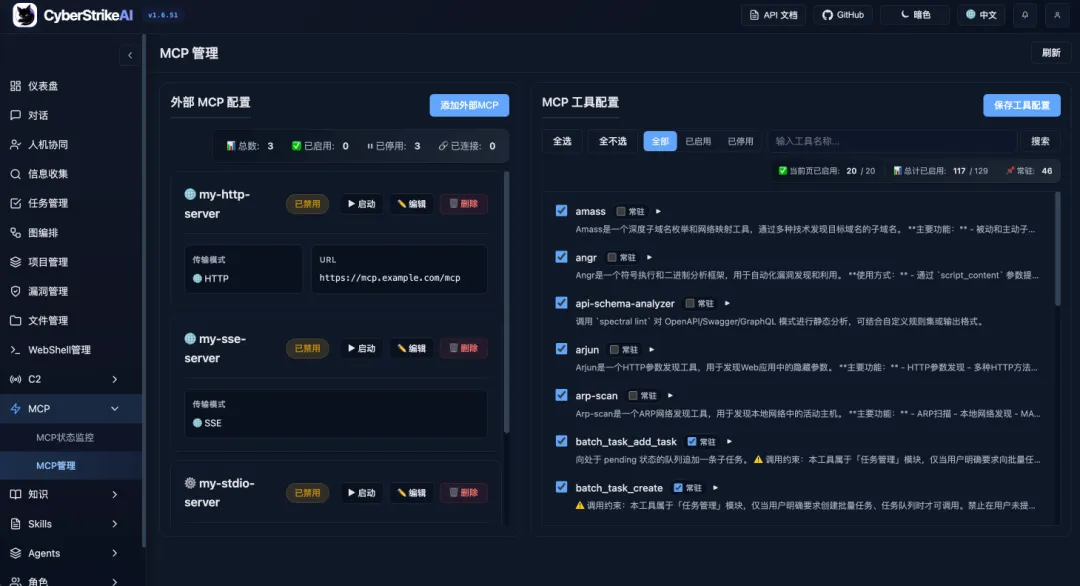
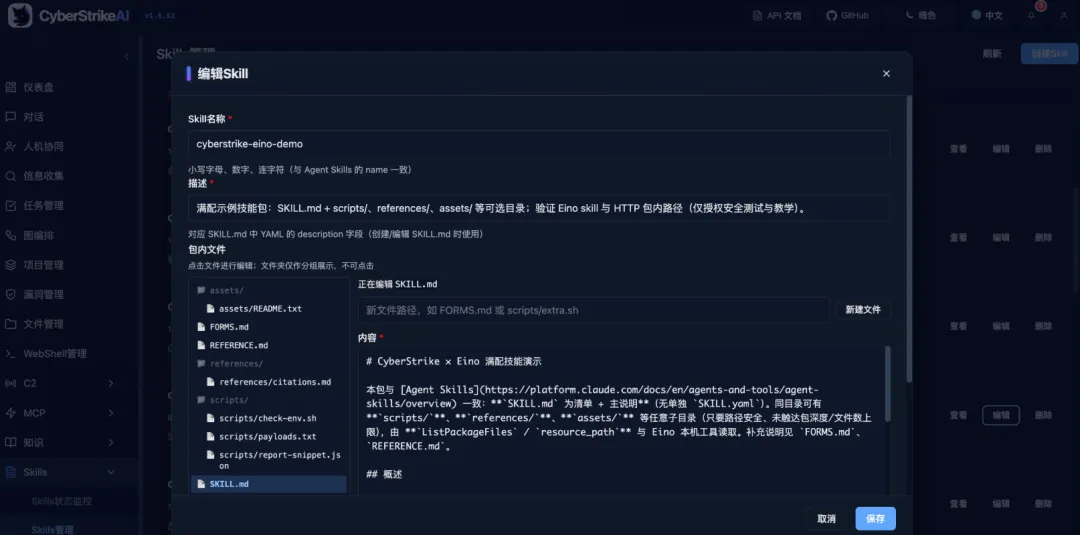
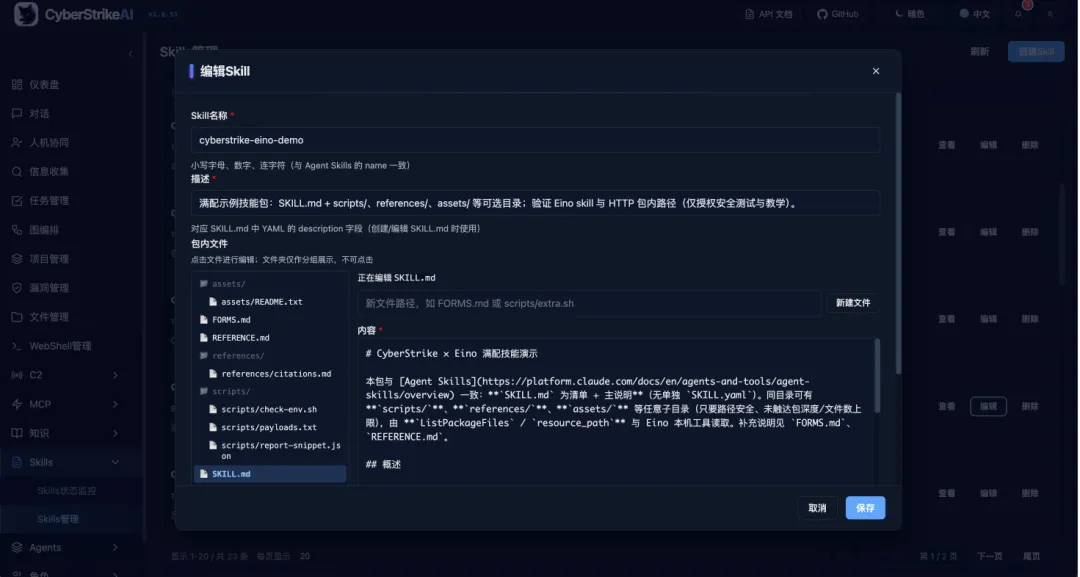
工具与知识扩展
🧰 安全工具:提供 100+ 精选 YAML 工具配方,支持自定义扩展和按角色控制。 🔌 MCP 集成:支持 HTTP、stdio、SSE、外部 MCP 联邦和动态工具发现。 ⏱️ 弹性工具执行:阻塞型 MCP/工具调用交给 worker 执行,Agent 只有限等待;支持 execution_id多轮等待、主动取消、单 server 熔断、并发限制和统一输出兜底。🎯 Agent Skills:遵循标准 Skill 目录结构,支持渐进式按需加载。 📚 知识库:组合查询改写、向量检索、精排和结果后处理能力。 🖼️ 视觉分析:使用独立视觉模型分析截图、验证码和 UI,对话中仅保留文字摘要。
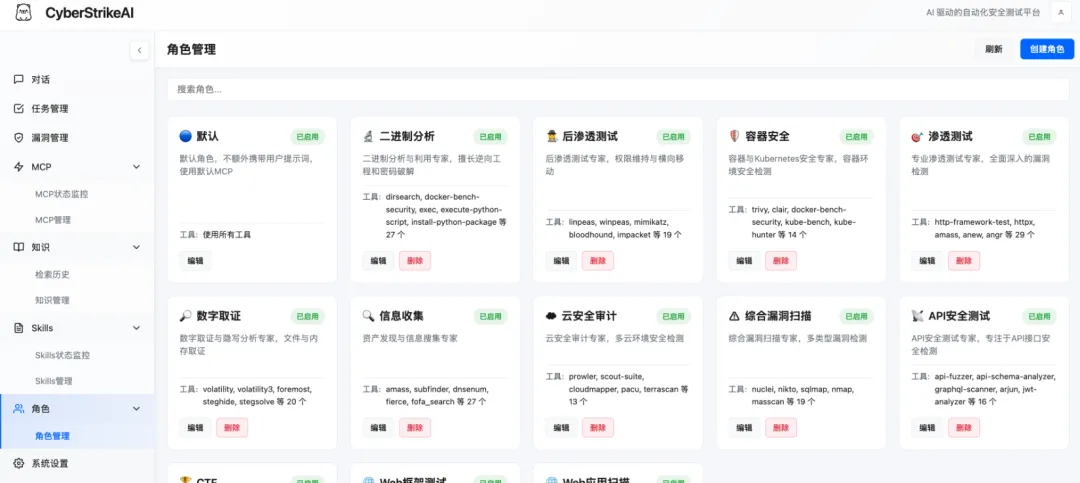
智能体与编排
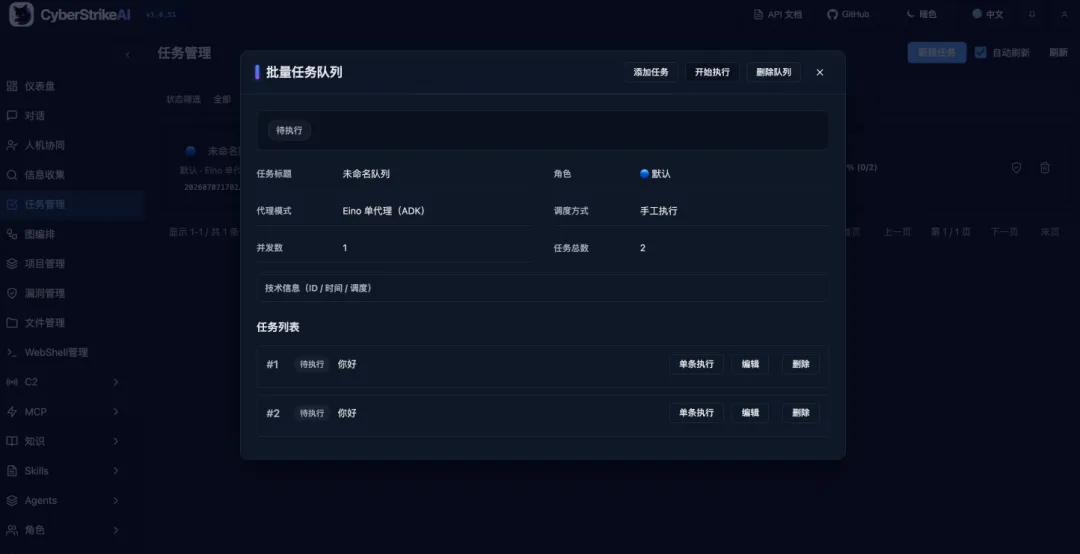
🤖 智能体执行层:将自然语言意图转化为受控、可审计的安全行动。 🧩 Eino 编排:支持单智能体及 Deep、Plan-Execute、Supervisor 多智能体模式。 🔀 工作流:通过 Agent、工具、条件、审批和输出节点构建可复用流程。 🎭 角色化测试:为常见安全场景提供聚焦的提示词和工具策略。
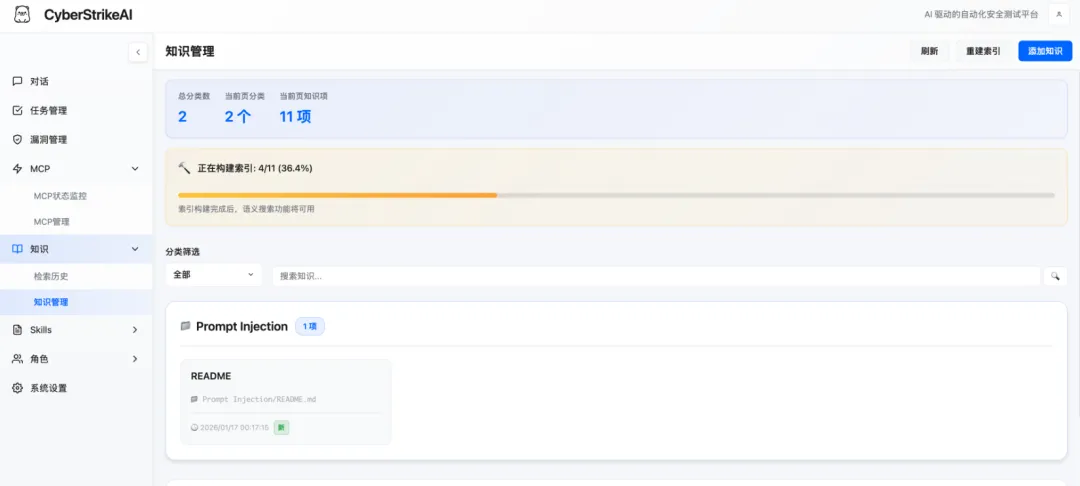
网络扫描:nmap、masscan、rustscan、arp-scan、nbtscanWeb 应用扫描:sqlmap、nikto、dirb、gobuster、feroxbuster、ffuf、httpx漏洞扫描:nuclei、wpscan、wafw00f、dalfox、xsser子域名枚举:subfinder、amass、findomain、dnsenum、fierce网络空间搜索引擎:fofa_search、zoomeye_search、quake_search、shodan_searchAPI 安全:graphql-scanner、arjun、api-fuzzer、api-schema-analyzer容器安全:trivy、clair、docker-bench-security、kube-bench、kube-hunter云安全:prowler、scout-suite、cloudmapper、pacu、terrascan、checkov二进制分析:gdb、radare2、ghidra、objdump、strings、binwalk漏洞利用:metasploit、msfvenom、pwntools、ropper、ropgadget密码破解:hashcat、john、hashpump取证分析:volatility、volatility3、foremost、steghide、exiftool后渗透:linpeas、winpeas、mimikatz、bloodhound、impacket、responderCTF 实用工具:stegsolve、zsteg、hash-identifier、fcrackzip、pdfcrack、cyberchef系统辅助:exec、create-file、delete-file、list-files、modify-file
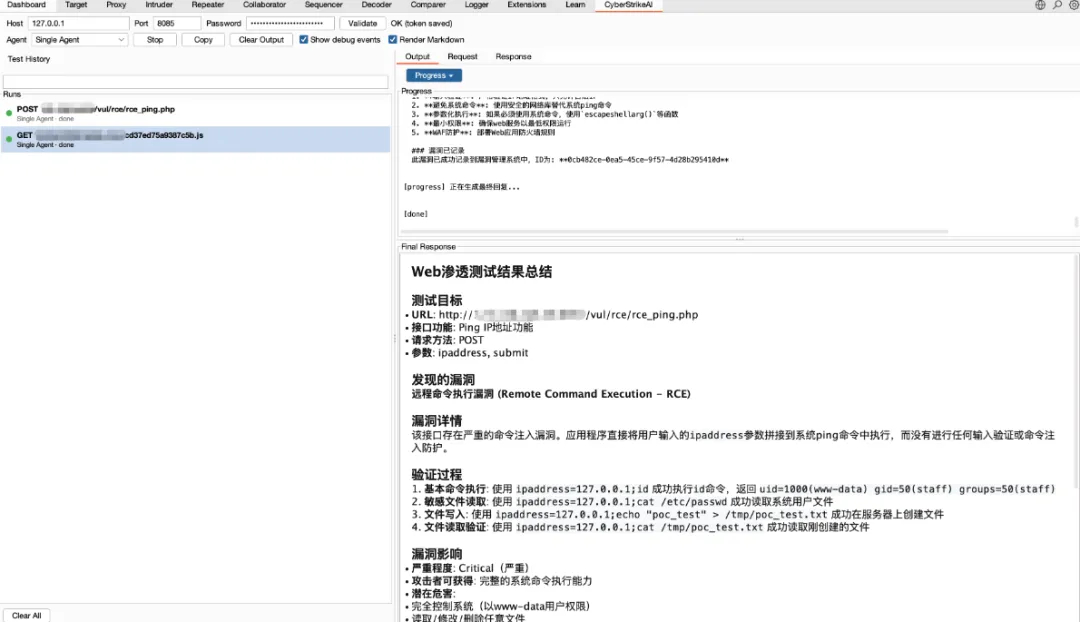
Burpsuite联动
0x03 更新介绍
CyberStrikeAI 现已接入 TypeSafe Jev 作为人机协同审批引擎:Agent 每次非白名单工具调用,会把工具名、参数和策略一次性交给 Jev 做结构化放通/拦截,不再依赖聊天模型输出 JSON。Jev 并行判断破坏性风险与授权渗透意图,本地规则合成 approve/reject;默认放行授权渗透,只拦截打挂业务、毁数据、改账号权限或改线上配置的操作。自定义审批策略会作为组织规则叠加,OpenAI 协议小模型仍可选用。0x04 使用介绍
📦安装与使用指南
环境要求:
Go 1.25+(下载安装,以 go.mod为准)Python 3.10+ (下载安装)
cd CyberStrikeAIchmod +x run.sh && ./run.sh
run.sh 脚本会自动完成:
✅ 检查并验证 Go 和 Python 环境 ✅ 创建 Python 虚拟环境 ✅ 安装 Python 依赖包 ✅ 下载 Go 依赖模块 ✅ 编译构建项目 ✅ 启动服务器
配置 AI 通道(首次使用前必填)
ai:default_channel: openai-mainchannels:openai-main:name: OpenAI Mainprovider: openai_compatibleapi_key: "${OPENAI_API_KEY}"base_url: "https://api.openai.com/v1" # 或 https://api.deepseek.com/v1model: "gpt-4o" # 或 deepseek-chat, qwen3-max 等max_total_tokens: 120000max_completion_tokens: 16384
其他启动方式:
# 直接运行(需自行配环境);与 run.sh 默认一致可加 --httpsgo run cmd/server/main.go --https# 手动编译go build -o cyberstrike-ai cmd/server/main.go./cyberstrike-ai --https
0x05 内部VIP星球介绍-V1.5(福利)
如果你想学习更多渗透测试技术/应急溯源/免杀工具/挖洞SRC赚取漏洞赏金/红队打点等欢迎加入我们内部星球可获得内部工具字典和享受内部资源和内部交流群,每天更新1day/0day漏洞刷分上分(2026POC更新至14222+),包含全网一些付费扫描工具及内部原创的Burp自动化漏洞探测插件/漏扫工具等,AI代审工具,最新挖洞技巧、SKILL等。shadon/Hunter/0zone/Zoomeye/Quake/Fofa高级会员/AI账号/CTFShow等各种账号会员共享。详情点击下方链接了解,觉得价格高的师傅后台回复" 星球 "有优惠券名额有限先到先得❗️啥都有❗️全网资源最新最丰富❗️(🤙截止目前已有3200+多位师傅选择加入❗️早加入早享受)
免责声明
获取方法
公众号回复20260929获取下载、回复 加群 获取交流群
最后必看-免责声明
文章中的案例或工具仅面向合法授权的企业安全建设行为,如您需要测试内容的可用性,请自行搭建靶机环境,勿用于非法行为。如用于其他用途,由使用者承担全部法律及连带责任,与作者和本公众号无关。本项目所有收录的poc均为漏洞的理论判断,不存在漏洞利用过程,不会对目标发起真实攻击和漏洞利用。文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用。如您在使用本工具或阅读文章的过程中存在任何非法行为,您需自行承担相应后果,我们将不承担任何法律及连带责任。本工具或文章或来源于网络,若有侵权请联系作者删除,请在24小时内删除,请勿用于商业行为,自行查验是否具有后门,切勿相信软件内的广告!
往期推荐
渗透安全HackTwo
微信号:关注公众号获取
后台回复星球加入:知识星球
扫码关注 了解更多