ARTICLE · 1094580
Panzer 勒索软件利用可支持 ESXi 的 RaaS 平台攻击意大利制造商和电信公司
Panzer勒索软件已入侵意大利,近期攻击事件急剧增加。这款勒索软件即服务(RaaS)于8月5日出现,据称其受害者包括特雷维索的一家厨房制造商和卡坦扎罗的一家电信工程公司。
该组织兜售适用于 Windows、Linux、FreeBSD 和 VMware ESXi 系统的攻击工具。对虚拟化主机的攻击可能会同时中断多个业务应用程序,导致一台服务器受损引发更大范围的系统故障。
Panzer 的受害者遍布 11 个国家,而此次攻击活动正值意大利声称的勒索软件事件在 9 月 6 日达到 212 起之际,超过了 2025 年全年记录的 169 起。
报告发布时,Doimo Cucine 和 NTE Italia 尚未公开证实这些事件,但他们的列入可能是一种建立信誉的策略。
Panzer勒索软件攻击意大利制造商
Panzer之所以引人注目,与其说是因为它是一款公开审查过的加密器,不如说是因为它围绕着一个商业体系。据报道,潜在的合作伙伴需要通过Tox平台申请,经过背景调查后,才能获得一个控制面板的访问权限,用于进行版本控制、谈判、查看付款发票、发布泄露信息以及管理团队账户。
根据既定分成比例,联盟会员可获得每笔款项的80%,平台获得20%。运营商还声称会监控新加入的联盟会员,以防其与研究人员或执法部门有关联,这表明其招募过程受到严格控制。
其 ESXi 选项对于以虚拟机形式运行核心工作负载的制造商和电信运营商来说尤其重要。
入侵者如果能够访问虚拟机管理程序,就可以加密多个虚拟磁盘并停止依赖服务,而不是影响单个员工的设备。
对VMware vCenter 攻击技术的报道 表明,控制虚拟化基础架构如何成为部署勒索软件的直接途径。
Panzer似乎还将加密与数据窃取结合起来。该组织声称从Doimo Cucine窃取了30GB的数据,并从NTE Italia窃取了16GB的敏感文件。
备份可以恢复系统,但无法消除数据泄露威胁或潜在报告义务带来的压力。研究人员尚未独立证实潘泽尔的首次入侵方法,也未公开分析其有效载荷。
现有的评估结果则认为,该操作与密码攻击、凭证窃取、远程服务移动、本地数据收集、安全工具篡改以及通过替代协议进行数据传输等行为有关,但置信度有限。
可能的入侵途径包括易受攻击的面向互联网的 VPN 或网关设备、暴露的远程桌面协议服务、带有恶意文档的网络钓鱼邮件以及被滥用的远程管理软件。
对暴露的接入点的关注与对 RDP 和 VPN 攻击路径的报道相呼应,在这些攻击路径中,被盗的凭据和未修补的边界系统打开了进入内部网络的途径。
保护虚拟化运营
意大利企业应首先关注远程访问。要求VPN、远程管理和特权账户采用防钓鱼的多因素身份验证;移除不必要的权限;一旦怀疑账户遭到入侵,应立即轮换凭证。
面向互联网的设备和远程管理工具也需要及时打补丁和定期进行安全审查。
网络分段同样重要。应将域控制器、备份存储库、vCenter 和 ESXi 管理界面与日常用户网络隔离开来。
将管理协议限制在受监控的管理段内,这样即使工作站遭到入侵,也无法轻易访问控制整个虚拟环境的系统。
团队在加密开始前应注意以下警告信号:异常的 VPN 登录、新的管理员帐户、意外的 PsExec 或 WMI 活动、未经批准的远程管理工具、用户或 ProgramData 文件夹中的大型存档以及不熟悉的云传输实用程序。
新 的 ESXi 勒索软件攻击活动 凸显了来自虚拟机管理程序的遥测数据为何应该与端点警报一样受到重视。
当服务器上意外出现以下两个命令时,需要立即引起重视: vssadmin delete shadows 和 bcdedit recoveryenabled no。
它们可以移除恢复选项,响应人员应该隔离受影响的主机,保存证据,并开始事件响应程序,而不是等待加密。
最后,为每个平台(包括虚拟机)维护离线或不可更改的备份,并定期测试恢复功能。
监控大额出站转账,制定应对双重勒索的法律和沟通计划,并确保恢复测试涵盖维持生产和电信服务运行的应用程序和依赖项。
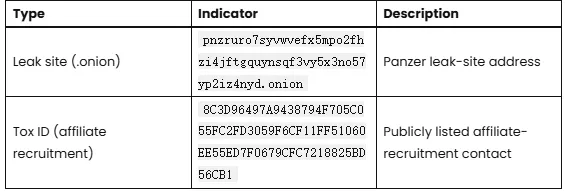
[.]),以防止意外解析或超链接。请仅在受控的威胁情报平台(例如 MISP、VirusTotal 或您的 SIEM)中重新启用。