ARTICLE · 1107277
新人两天上手AI-CI/CD,这套AI平台连培训路径都配好
周五晚上九点,你还在盯着一次上线。
需求在 Jira 里躺着,代码在仓库里提交,测试靠人肉一格格点,部署脚本在谁手里自己都说不清。一次普普通通的变更,要在 6 个系统之间来回横跳——信息靠人工搬运,状态靠群里吼。
上线成功了,没人夸你;上线翻车了,全公司都知道。🌍
这不是段子,这是很多研发团队每天都在经历的日常。
问题的根子不在人,在流程。今天想聊的这套 AI-CICD Solution,做的事情说穿了就一句话:把"人找工具",变成"流程自动找人"。
一、先说痛点:工程师是怎么变成"人肉路由器"的
传统研发流程有三大顽疾:
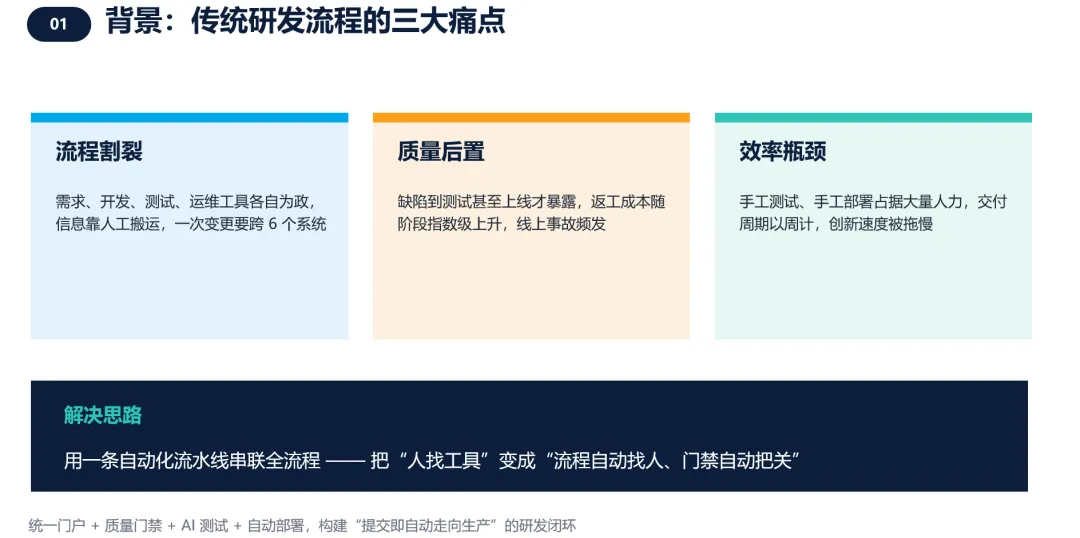
流程割裂。 需求、开发、测试、运维各用各的工具,互不通气。工程师一半时间在写代码,另一半时间在系统之间搬运信息。
质量后置。 缺陷拖到测试阶段甚至线上才暴露。行业里有个共识:缺陷修复成本随阶段指数级上升,线上修一个 Bug 的代价,可能是编码阶段的几十倍。
效率瓶颈。 手工测试、手工部署吃掉大量人力,交付周期以周计。老板问你"这个功能什么时候能上",你心里想的是"先把环境搭出来"。
三座大山压下来,创新速度被拖得死死的。⛰️
二、解法:一条 16 步的流水线,贯通研发生命周期
这套平台的思路很直接:用一条自动化流水线串联全流程。四个阶段,16 步:
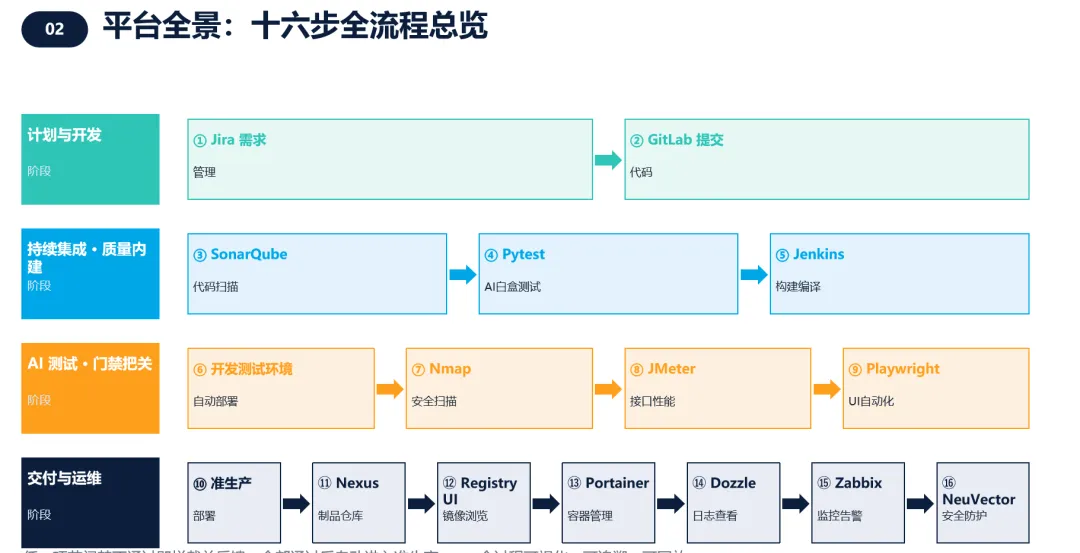
📌 计划与开发:Jira 需求条目化管理 → GitLab 提交代码,Webhook 自动触发后续一切。
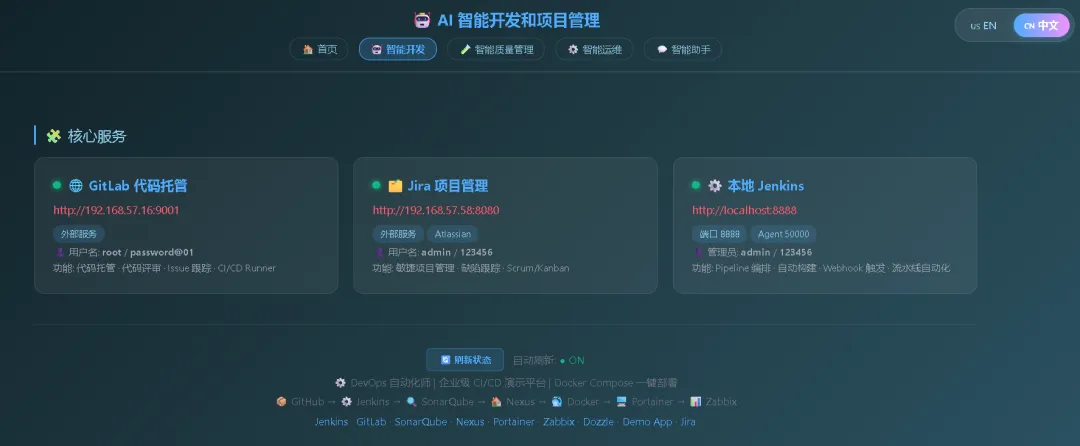
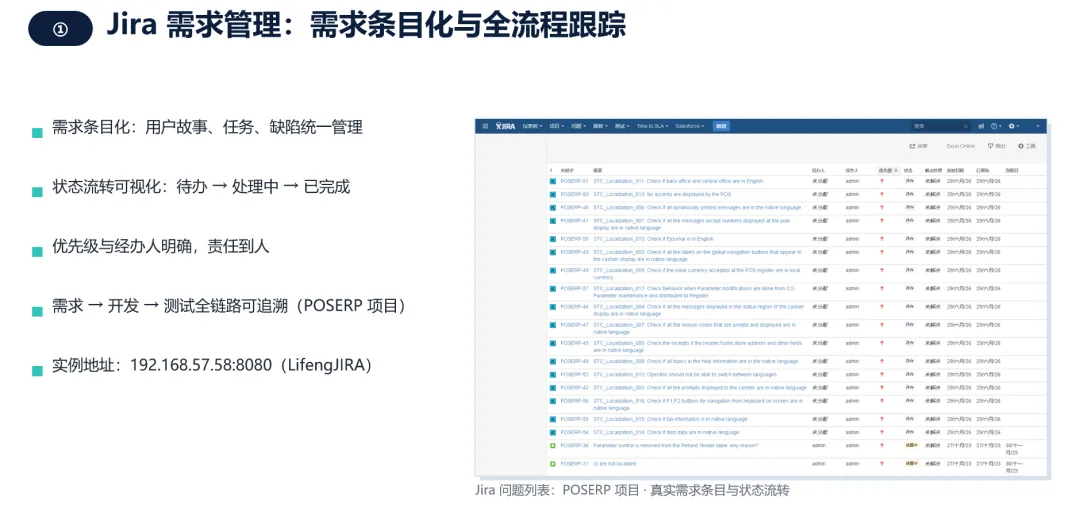
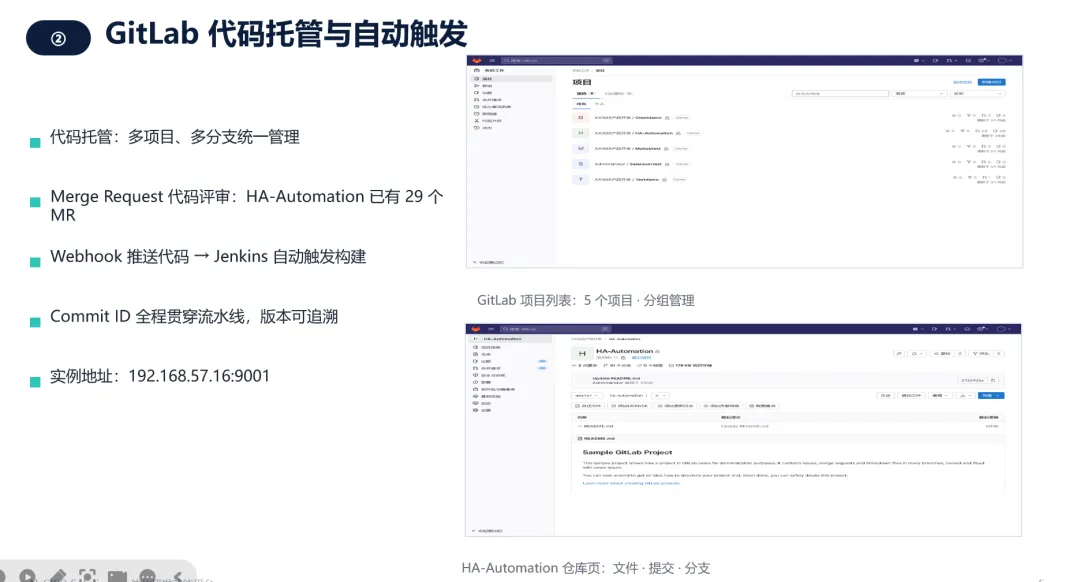
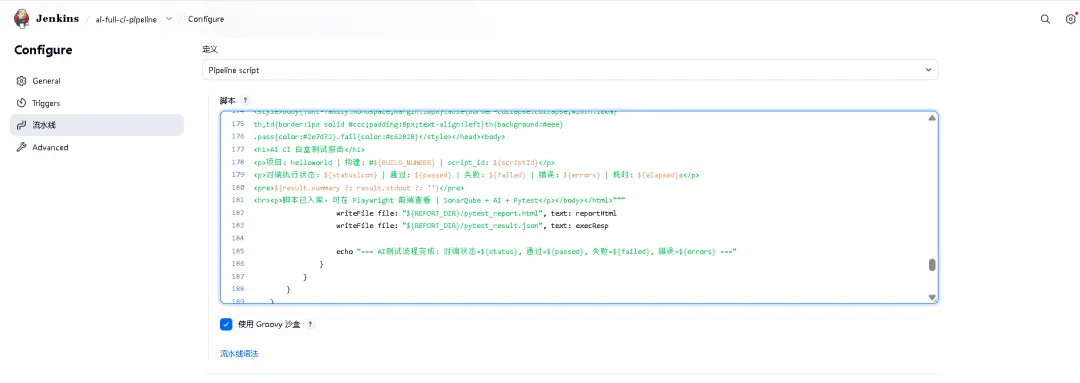
📌 持续集成·质量内建:SonarQube 静态扫描揪出 Bug、漏洞、坏味道 → AI 自动生成 Pytest 白盒测试用例并执行 → Jenkins 构建编译。
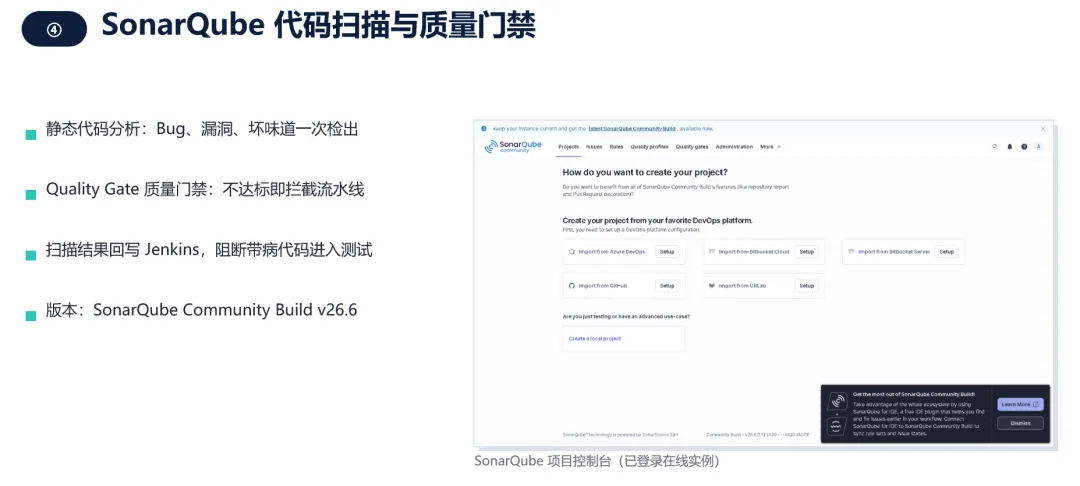
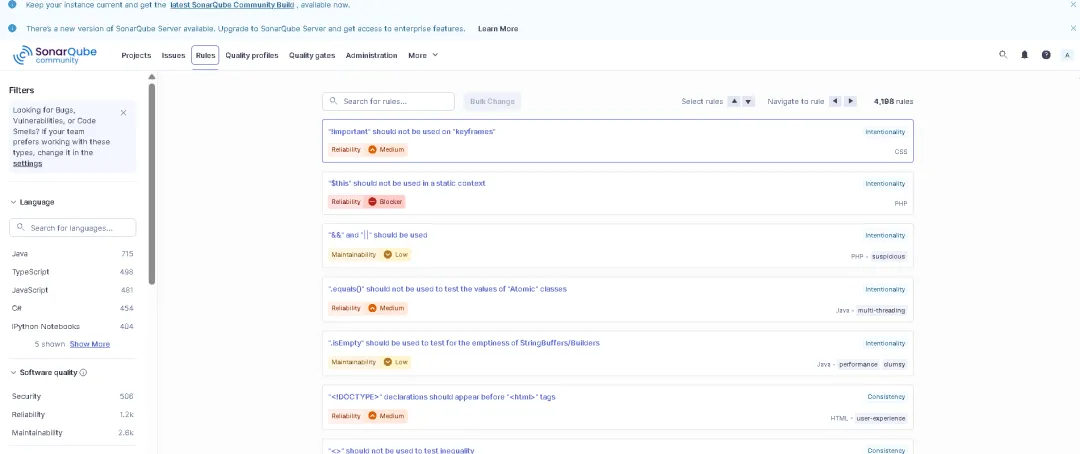
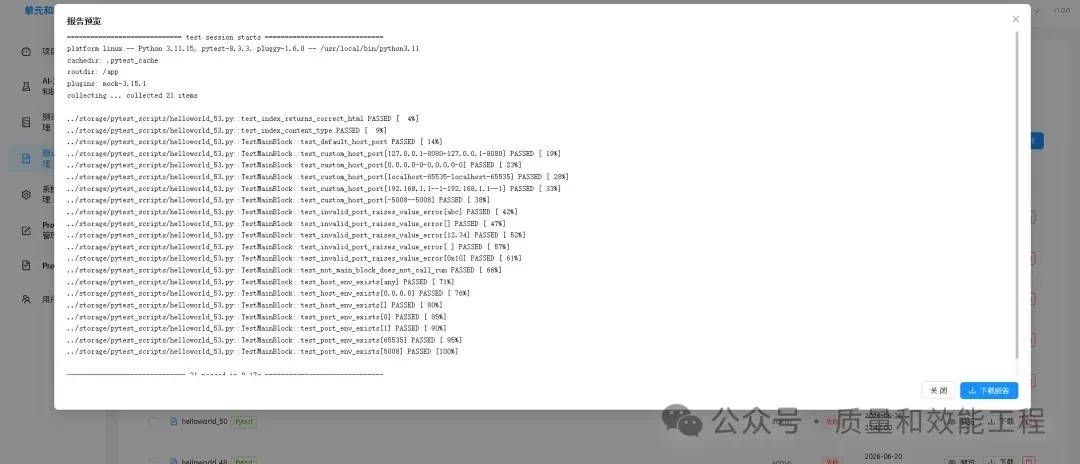
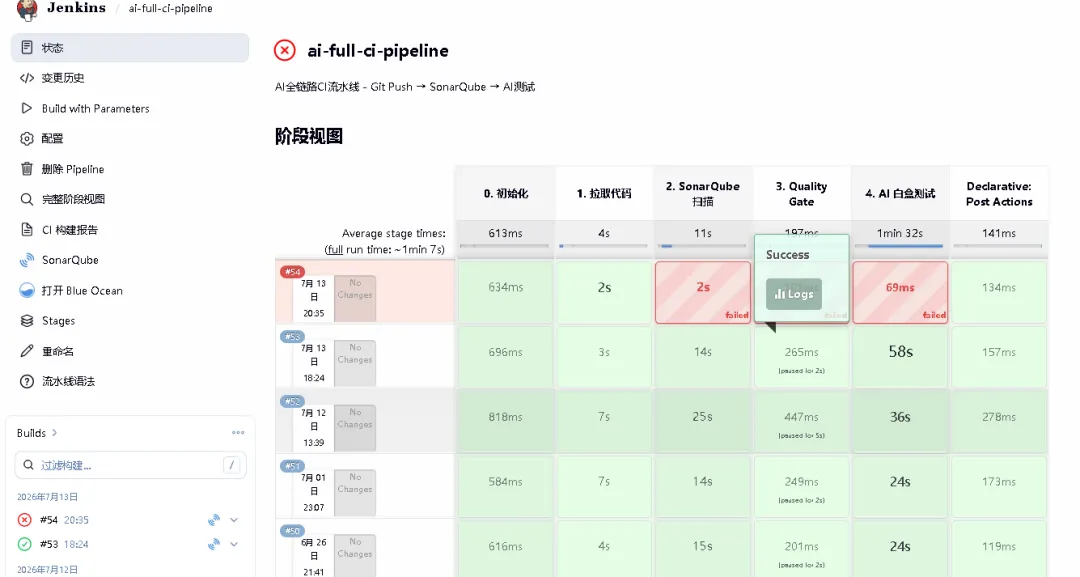
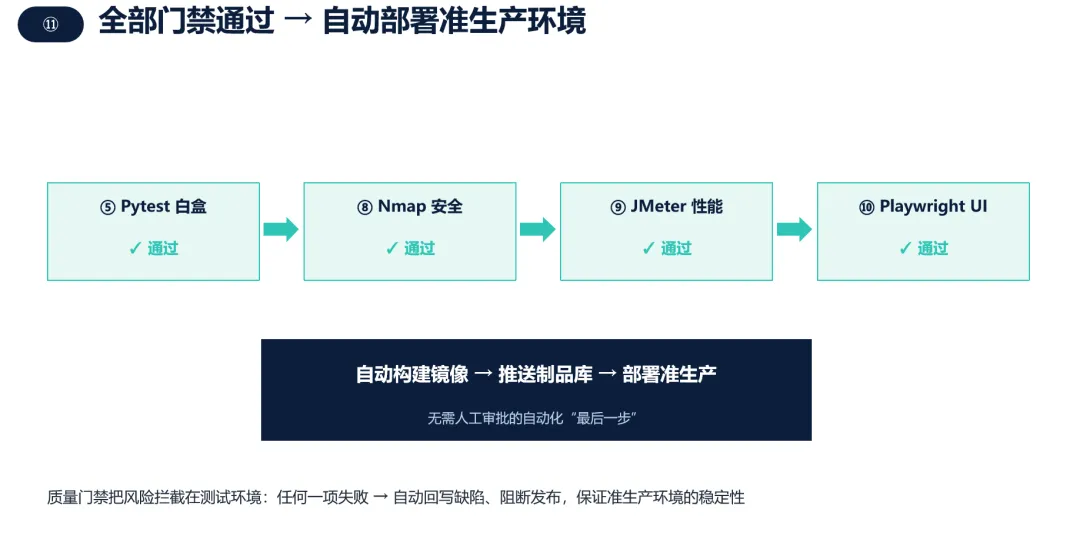
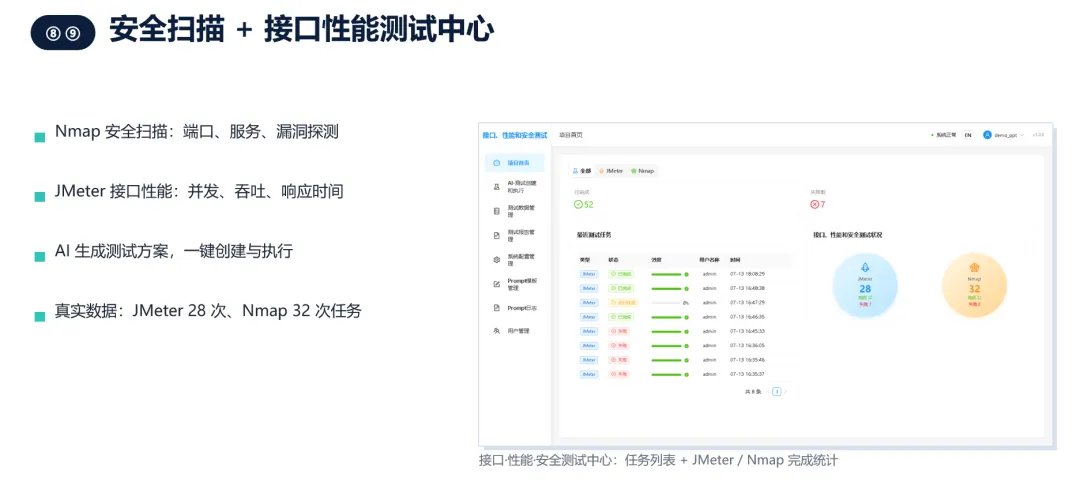
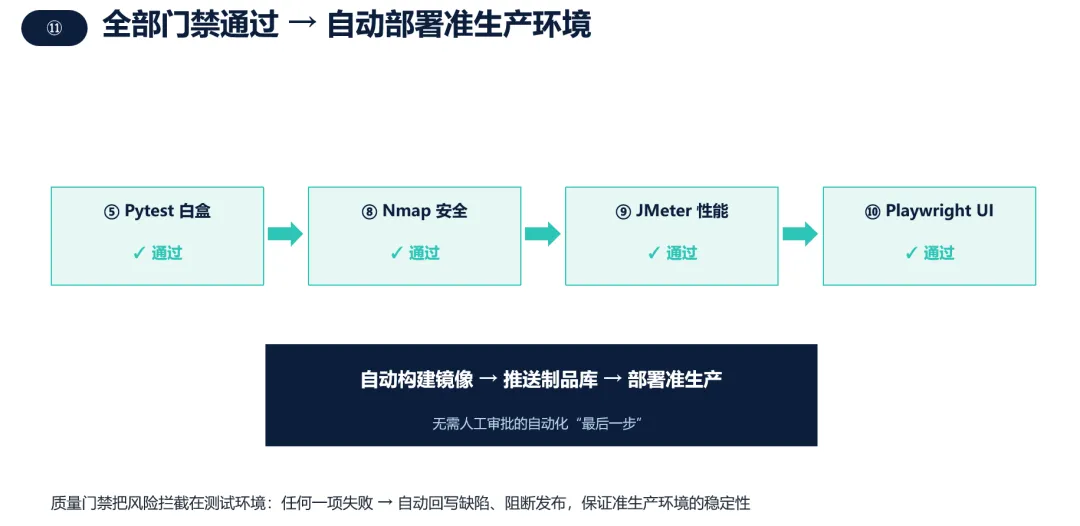
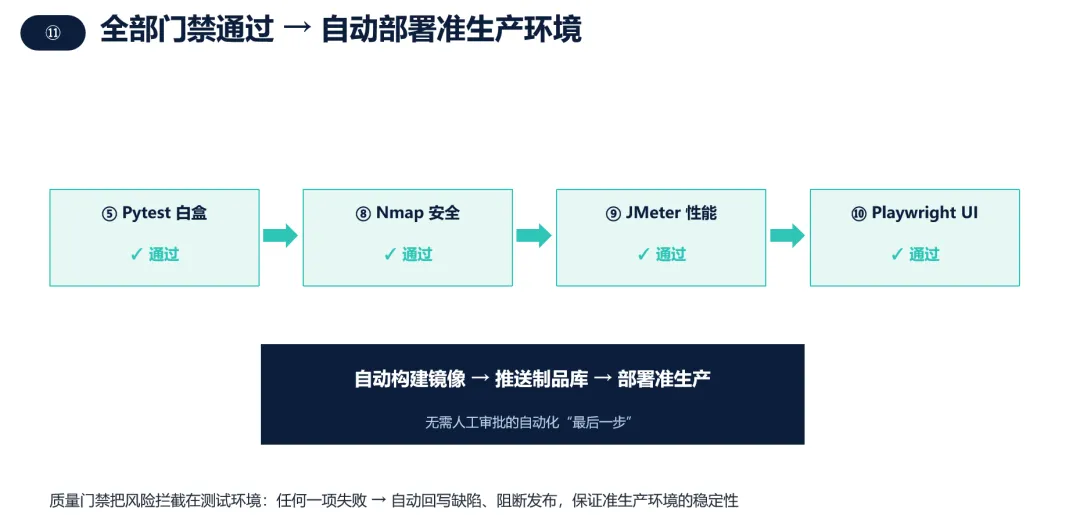
📌 AI 测试·门禁把关:自动部署测试环境 → Nmap 安全扫描 → JMeter 接口性能 → Playwright UI 自动化。四道门禁,任何一道不达标,流水线直接拦截。
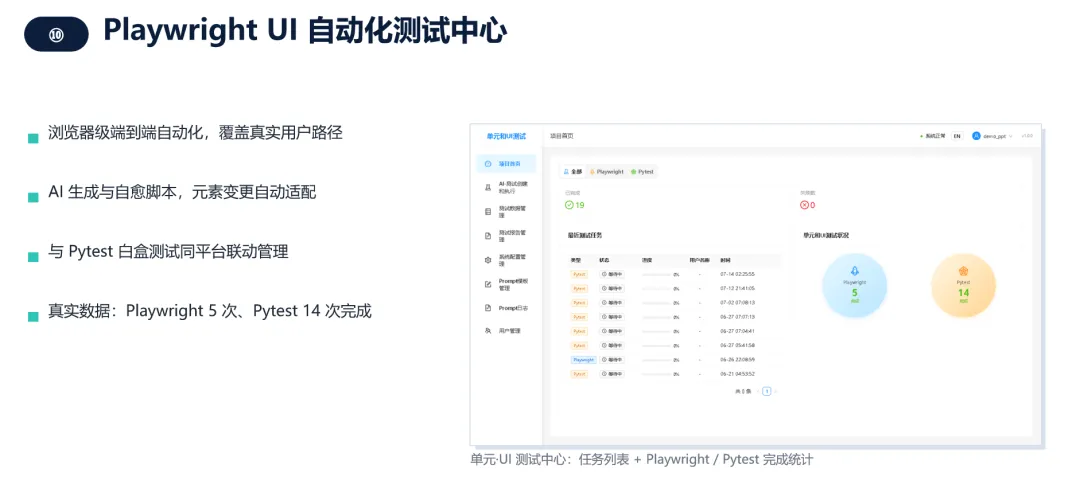
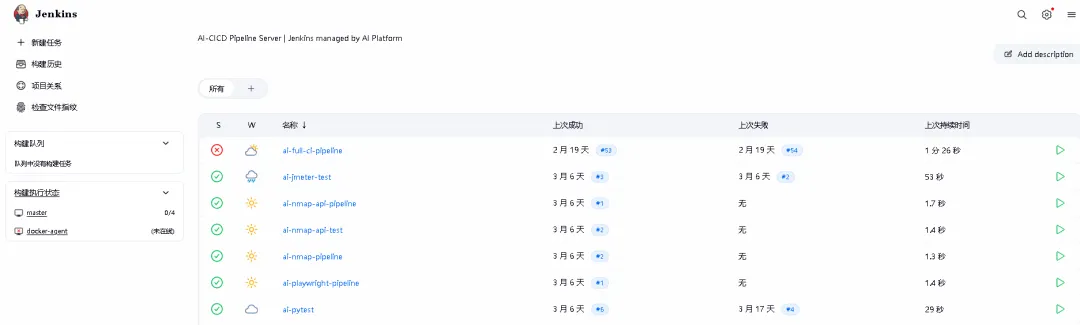
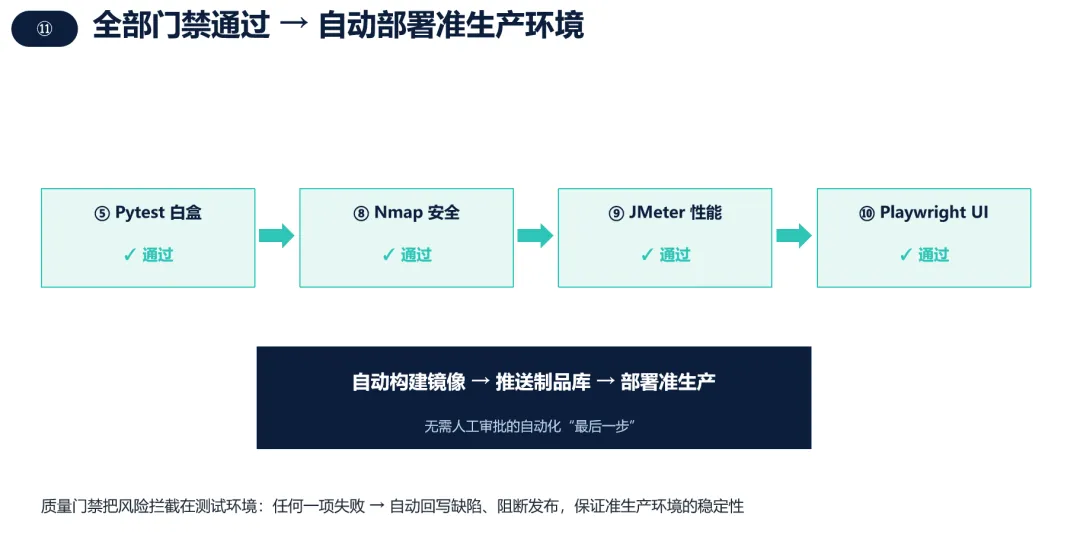
📌 交付与运维:准生产部署 → Nexus 制品仓库 → Portainer 容器管理 → Dozzle 日志 → Zabbix 监控告警 → NeuVector 安全防护。
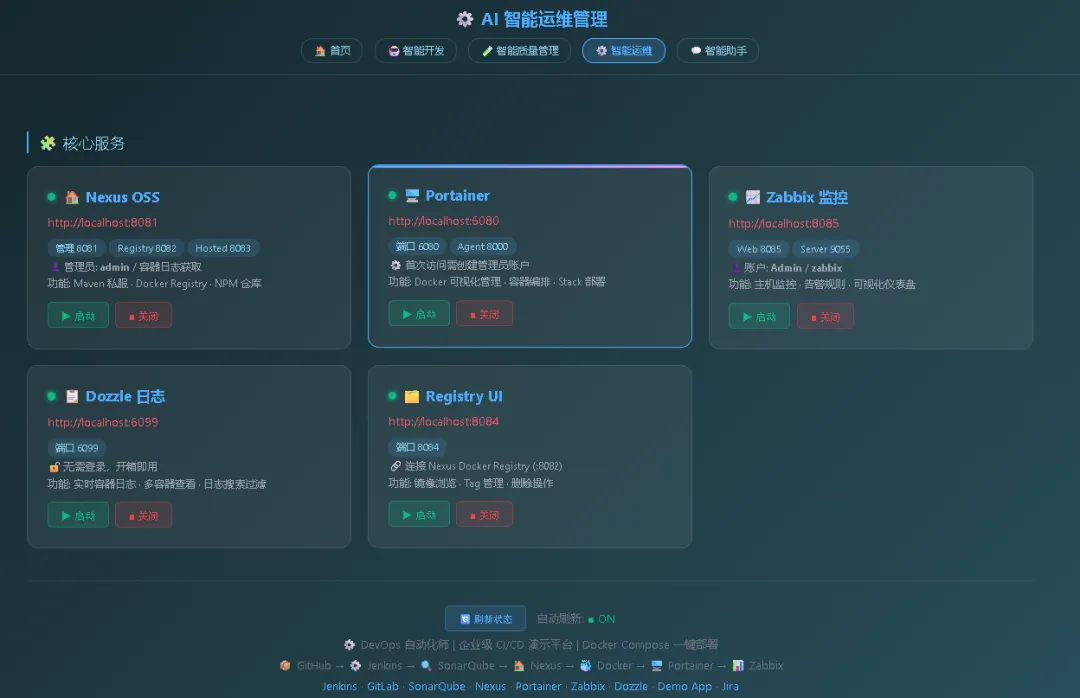
全程 Commit ID 贯穿,每一步可视化、可追溯、可回放。
划重点:门禁不通过即拦截,全部通过自动进入准生产——中间没有任何人工审批环节。
三、改一行代码,到底会发生什么?
"全自动"三个字太抽象,我们把镜头拉近,看一次真实跑动:
1️⃣ 改动演示应用首页的一行 HTML,git push 提交;
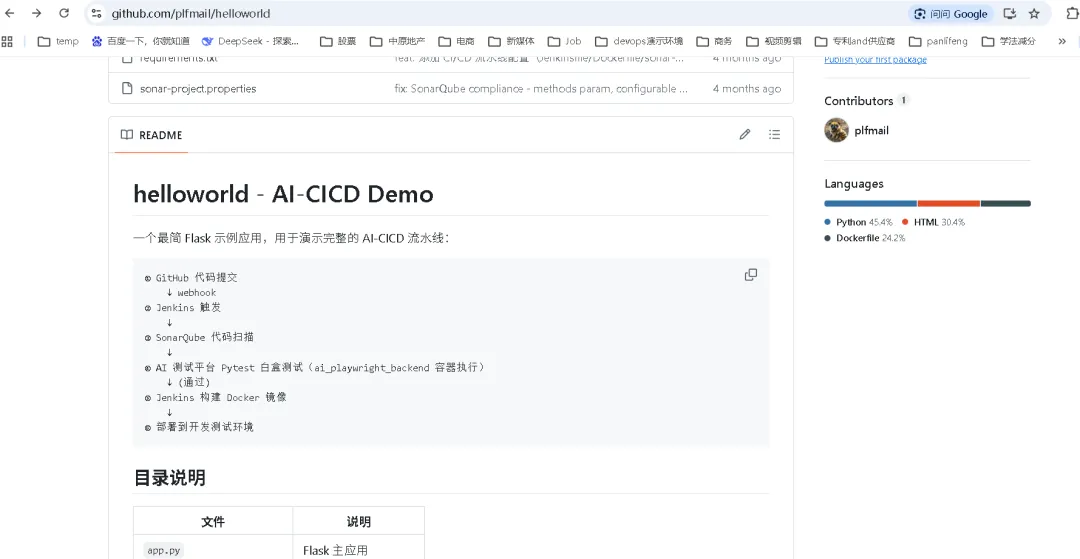
2️⃣ Webhook 秒级触达 Jenkins,新的构建号自动出现,无需任何人点鼠标;
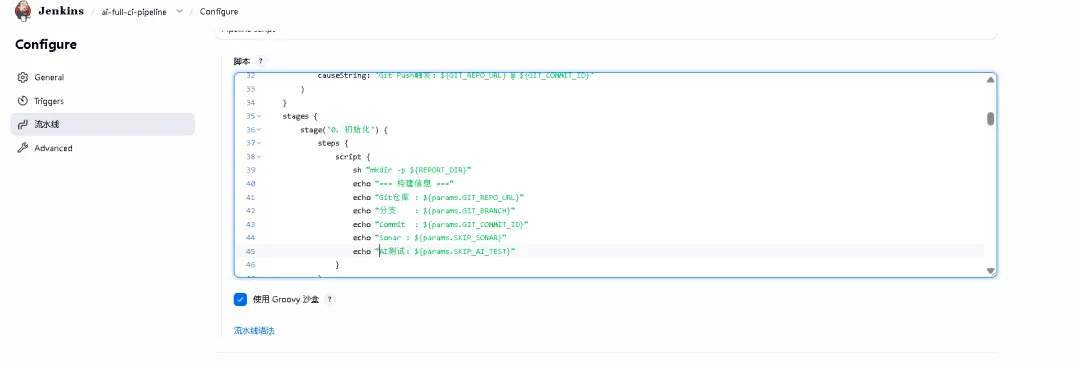
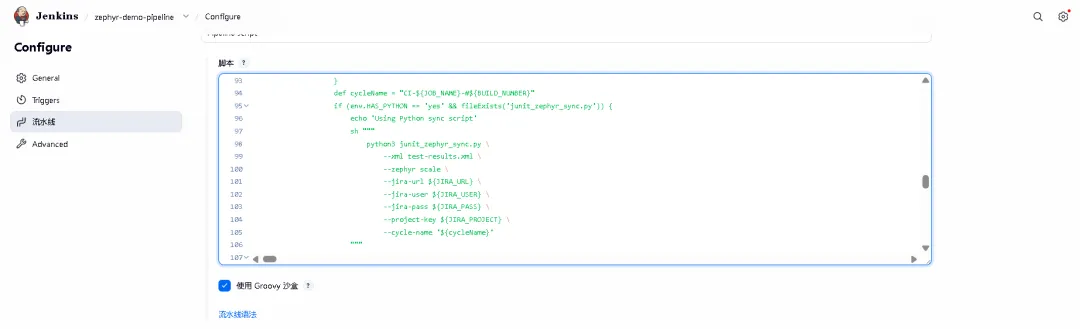
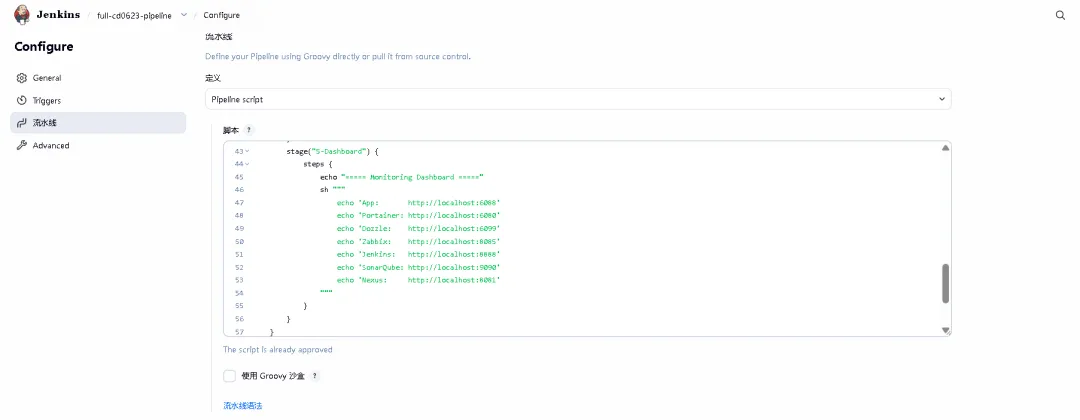
3️⃣ Pipeline 依次执行:拉取代码 → 构建 → 单元测试 → Docker 镜像构建 → 推送 Nexus 私有仓库 → 部署;
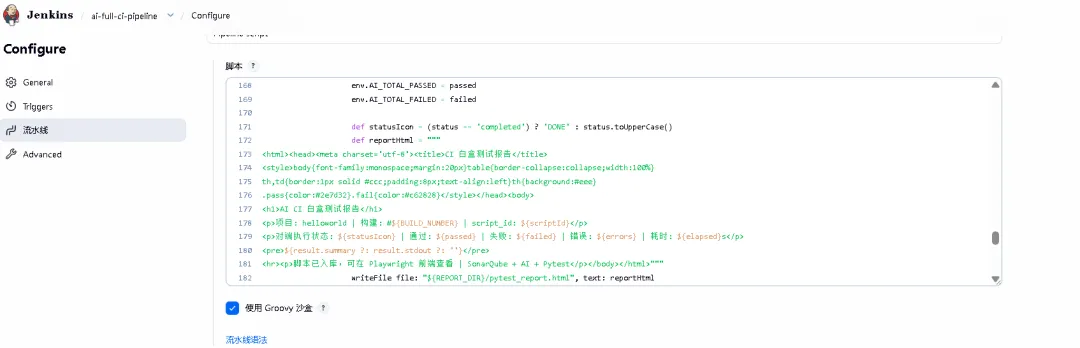
4️⃣ 打开 Portainer,新容器状态已经是 running;
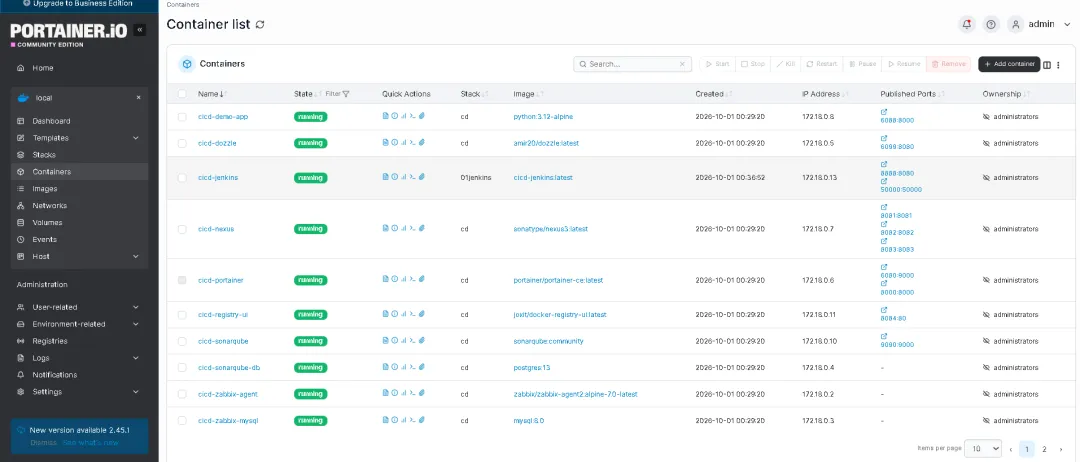
5️⃣ 打开 Dozzle,应用日志实时滚动,请求进来一条不落;
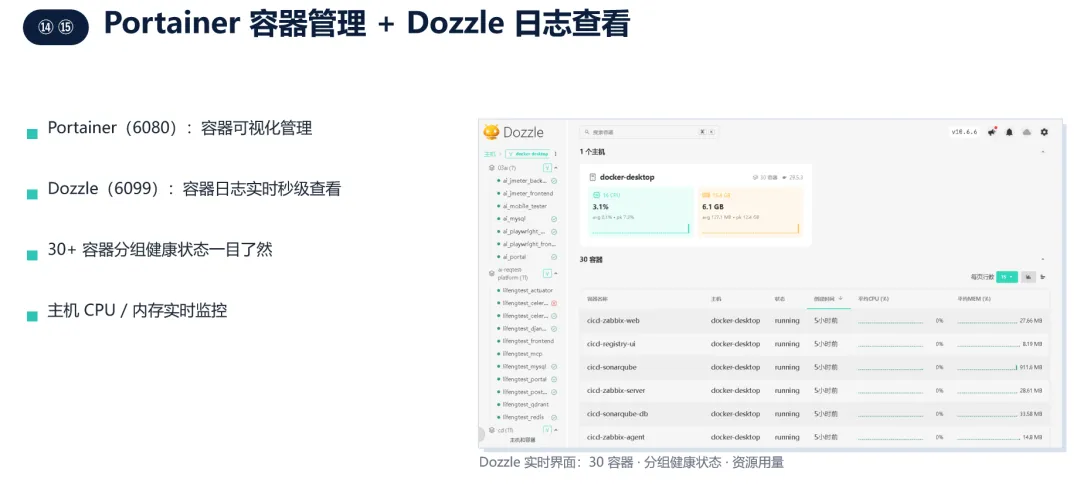
6️⃣ 打开 Zabbix,监控曲线连续上报,没有断点。
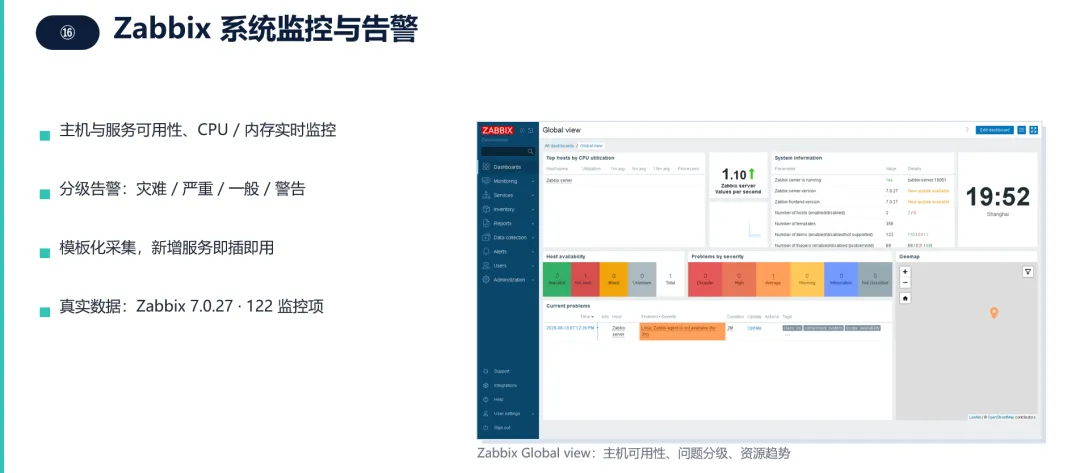
这 6 步里藏着一张 8 项的验证清单:代码提交看 Git 无报错、CI 触发看新构建号、镜像构建看 "Successfully tagged"、推送看 Nexus 出新标签、部署看容器 running、日志看实时流、监控看数据连续……每个关卡都有明确的通过标准,一条不虚。
这就是"让每一次提交自动走向生产"的具体模样。
四、三个最值得说道的细节
光堆工具没什么稀奇,市面上 DevOps 平台一大把。真正有意思的是这三个设计:
1️⃣ AI 自动写测试用例,测试不再是"没时间"的牺牲品
代码一提交,AI 根据代码和需求自动生成测试用例,Pytest 全量执行,失败即时反馈给开发。白盒测试结果直接作为质量门禁的一环。
写用例的时间省了,测试还从"阶段末尾巴"变成了"每次提交都跑"。
2️⃣ 20MB 的镜像:安全是"长"在制品里的
平台用的是生产级多阶段构建:第一阶段负责编译打包,第二阶段只保留 Nginx 和静态产物——最终镜像只有 20-30MB,体积是"全家桶"镜像的零头。
镜像越小,攻击面越小。还有两个细节值得抄作业:容器以非 root 用户运行,权限被锁死;HEALTHCHECK 每 30 秒自检,容器挂没挂,Docker 自己先知道。🔒
3️⃣ 扫描驱动防护:安全不是两套系统,是一个闭环
多数团队的安全扫描和安全防护是两张皮:扫出来一堆报告没人看,防护策略另配一套。
这套平台里,Nmap 扫出的开放端口和风险服务,直接转化为 NeuVector 的防护策略——容器东西向流量隔离、运行时威胁检测。新风险出现,策略自动更新,无需人工值守。
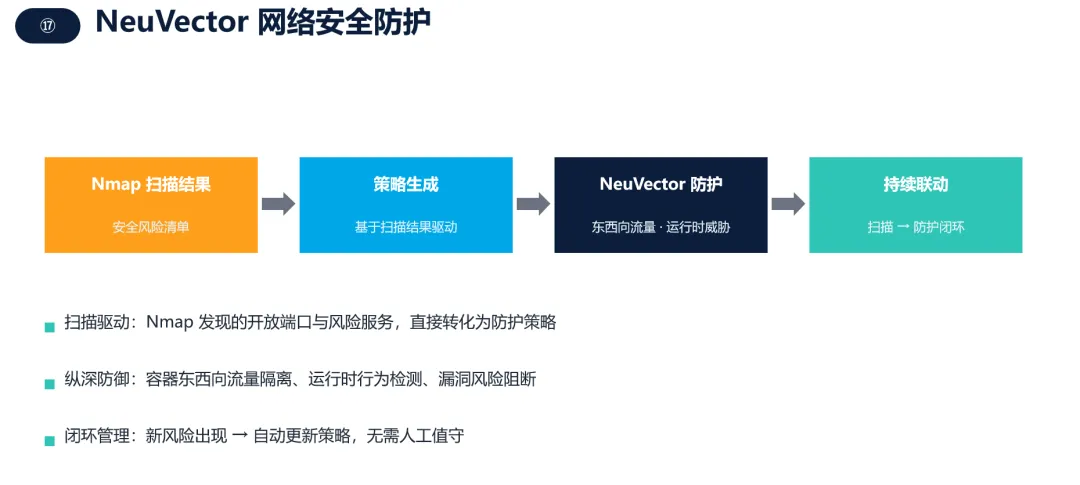
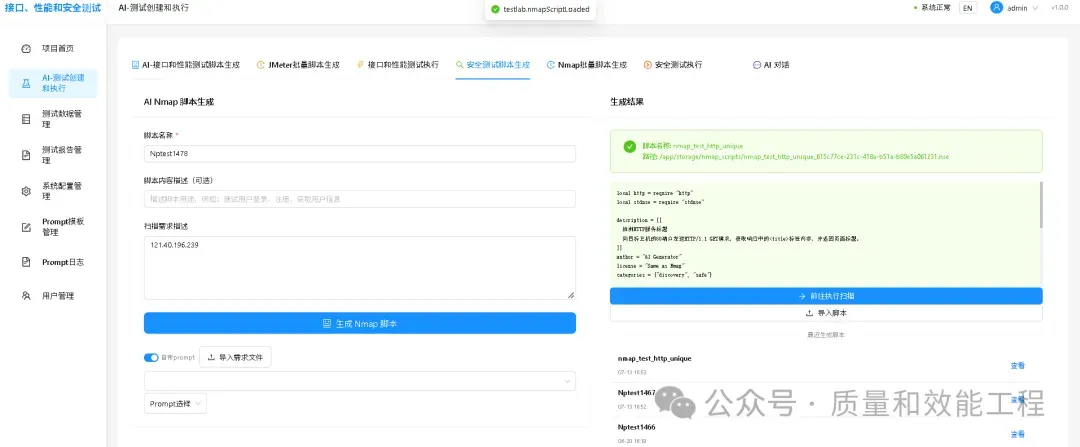
从"扫描完躺着吃灰"到"扫描即防护",这一步走得很关键。
五、出了故障怎么办?自动化≠"部署完就不管"
真正的考验不是顺境跑通,而是出事之后多快能定位。
这套平台的培训环境里专门设计了故障演练:手动 kill 掉容器里的主进程,Dozzle 日志页秒级出现异常记录,容器状态转为 exited;一条命令拉起来,日志继续滚动。排障路径从"SSH 上服务器翻日志"变成"打开网页看日志流"。
监控侧,Zabbix 预置了分级告警:灾难、严重、一般、警告四级,比如 CPU 使用率超 90% 且持续 5 分钟,自动触发告警。从主机 → 监控项 → 触发器 → 动作,一条链路打通"发现异常 → 定位根因 → 通知到人"。
运维不再是"出了事再救火",而是"异常自己敲门"。🚨
六、最硬核的证明:真实环境 + 新人两天上手
这一点必须强调:这套平台不是概念演示。
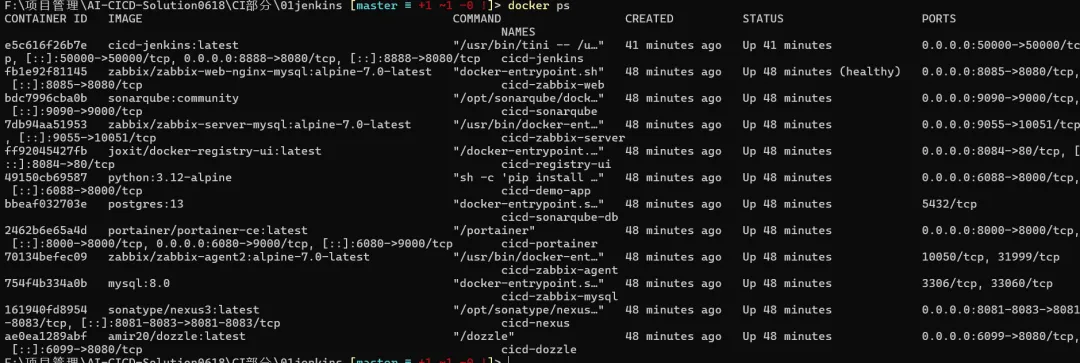
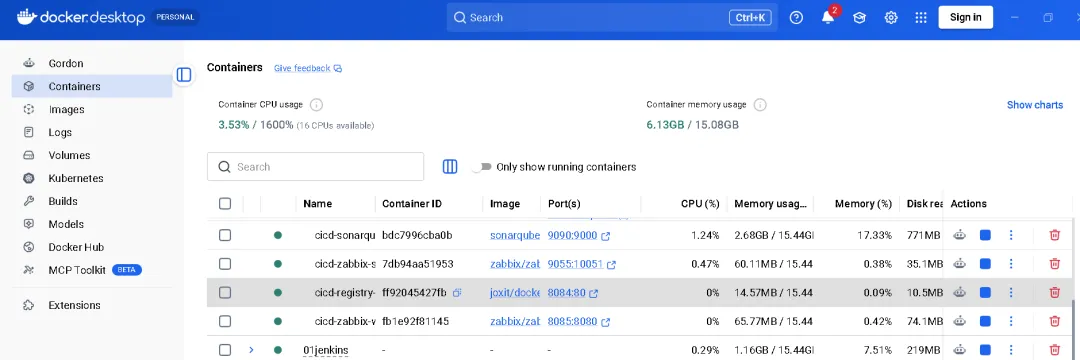
主环境跑在本地 Docker 集群上,30+ 容器服务、14 项在线服务真实运行——GitLab 上 29 个 Merge Request、JMeter 28 次任务、Nmap 32 次、Pytest 14 次、Zabbix 122 个监控项实时采集。
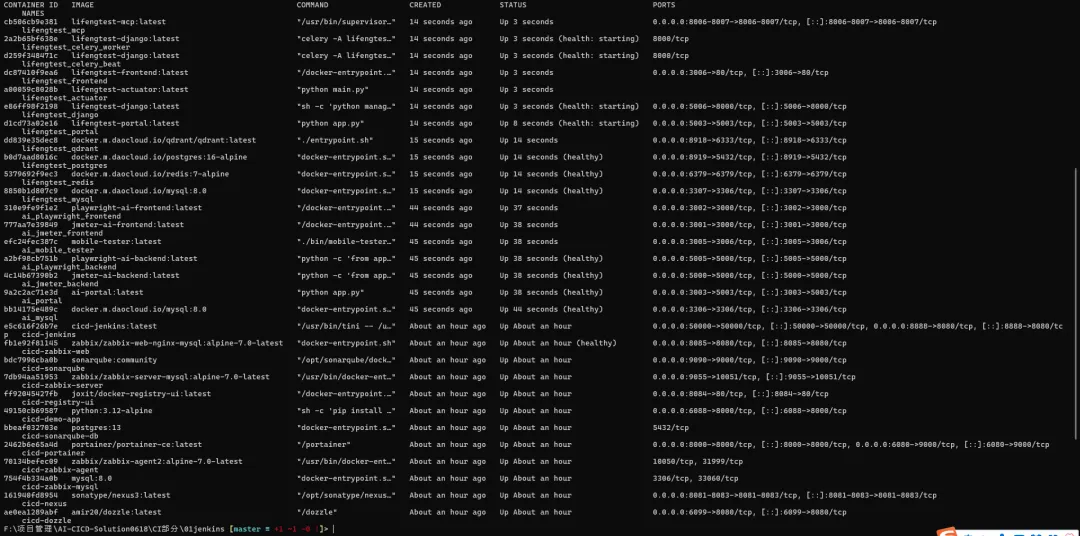
更难得的是,它还配了一条完整的培训路径,新人两天就能上手:
第一天,从 Hello World 开始:搭一条 Jenkins Pipeline、写一个多阶段构建 Dockerfile、把镜像推上 Nexus 私有仓库;
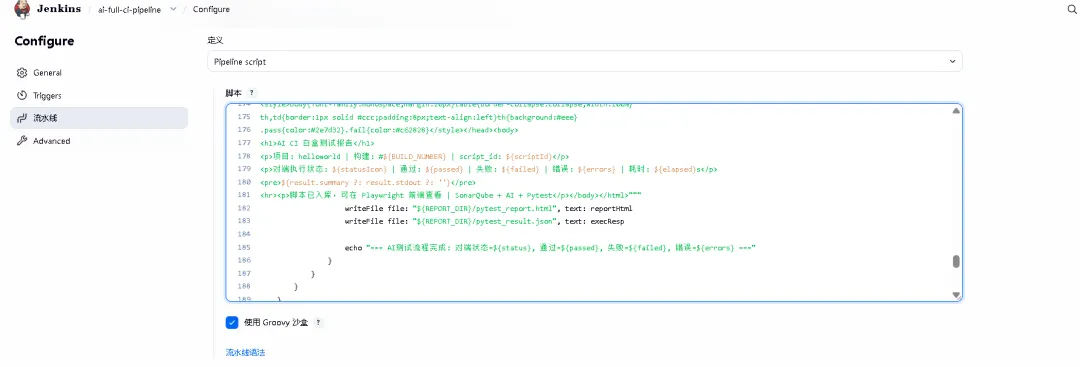
第二天,走运维闭环:Portainer 可视化部署容器、Dozzle 追实时日志、Zabbix 配监控看告警;
收官,一场综合实验:从改代码到监控验证,完整走通一遍 CI/CD。
培训环境 10 个容器、一条 docker compose up -d 全套拉起,坏了随时重置。
概念谁都会讲,能让新人两天独立跑通全流程的,才叫真平台。✅
写在最后
回到开头那个周五晚上。
当整条流水线自动化之后,那个困局有了新答案:
提效——自动化替代手工测试与部署,交付周期从周级压缩到小时级;
提质——质量左移,四道门禁把缺陷拦在测试环境;
控险——安全扫描前移,扫描结果直接驱动防护策略;
降本——统一制品与监控体系,新人两天上手,运维人力聚焦高价值工作。
一句话总结这套平台的理念:
让每一次提交,都自动走向生产。
技术团队真正的效能革命,不是让人更忙,而是让流程自己跑起来,把人解放出来去做真正值钱的事。
你们团队的发布流程,现在还卡在哪一步?评论区聊聊👇
核心观点:研发效能的瓶颈不是人的能力,而是流程的割裂——用一条 AI 驱动的 16 步自动化流水线,把"人找工具"变成"流程自动找人",让每一次提交自动走向生产。
推荐标签
#DevOps #CICD #研发效能 #AI测试 #自动化运维 #持续交付 #Docker #容器化 #软件质量 #技术管理
差异化优势(写作锚点)
优势1:16 步全链路自动化
优势描述:从 Jira 需求到 NeuVector 安全防护,一条流水线贯通研发生命周期
与竞品对比差异:多数 CI/CD 工具只覆盖构建-部署环节,本平台覆盖需求→开发→测试→运维全周期
优势2:AI 自动生成测试用例
优势描述:AI 根据代码与需求自动生成 Pytest 白盒用例,随每次提交执行,结果直接作为门禁
与竞品对比差异:传统方案依赖测试人员手工编写用例,测试常因"没时间"被牺牲
优势3:扫描驱动防护的安全闭环
优势描述:Nmap 扫描结果直接转化为 NeuVector 防护策略,新风险自动更新策略
与竞品对比差异:市面方案中扫描与防护通常是两套割裂系统,报告与策略互不相通
优势4:安全内建于制品
优势描述:多阶段构建让镜像仅 20-30MB,非 root 运行 + 30 秒健康检查
与竞品对比差异:普通镜像动辄数百 MB 且常以 root 运行,攻击面大得多
优势5:真实运行环境背书
优势描述:主环境 30+ 容器、14 项在线服务、真实任务数据(JMeter 28 次/Nmap 32 次/Zabbix 122 监控项)
与竞品对比差异:非概念性 PPT 产品,是可演示、可追溯的真实运行平台
优势6:可复制的培训体系
优势描述:两天实验路径(Hello World 流水线 → 运维闭环 → 综合实验)+ 8 项验证清单,培训环境 10 容器一键拉起
与竞品对比差异:多数平台只交付工具不交付"上手路径",本平台让新人两天独立跑通全流程 AI-CICD-Solution平台介绍与演示
https://www.kdocs.cn/l/crFtz7lHR5hC