ARTICLE · 1133935
真题考点梳理-第9章VPN技术原理与应用2022–2025真题考点梳理+2026下半年预测
上一篇讲完防火墙,这一篇接着它的"亲兄弟"——第9章 VPN技术原理与应用。
为什么说它俩是亲兄弟?因为防火墙管"谁能进来",VPN 管"怎么安全地跨过公网"——一个是守门,一个是修隧道。下午卷的边界安全方案题,经常是"防火墙 + VPN"打包出现,中午卷的选择题也几乎年年有送分题。
📌 先划重点:本章上午卷 2~3 分,下午卷常与防火墙一起考方案设计。• 本章的三根"必背脊梁":IPSec(AH vs ESP、两种模式)、SSL/TLS、VPN 三类应用(Access / Intranet / Extranet);• 最容易失分:隧道协议"跑在几层"(PPTP / L2TP / IPSec / SSL 各在哪一层)+ IPSec 传输模式与隧道模式的封装差异;• 新趋势:《IPSec VPN 技术规范》《SSL VPN 技术规范》里的国密算法要求(SM1/SM3/SM4 + RSA/SM2),是近两年等保合规的高频考点。
这一篇依然是"双线结构":第二部分讲选择题考点,第三部分专门开案例题专场,最后是顺口溜和自测。
· · ·
一、近四年(2022–2025)考情总览
(依据历年考生回忆版题目与教材考点分布规律整理,热度为参考权重)
| ★★★☆☆ | ||
| ★★★☆☆ | ||
| ★★★★☆ | ||
| ★★★★☆ | ||
| ★★★☆☆ | ||
| ★★★★☆ | ||
| ★★★★★ | ||
| ★★★★★ | ||
| ★★★★☆ | ||
| ★★★★☆ | ||
| ★★★☆☆ | ||
| ★★★★★ |
🎯 命题规律:本章最爱设坑的四类题——① 协议跑在第几层(PPTP在链路层?L2TP在链路层?IPSec在网络层?SSL在传输层及应用层?);② AH vs ESP(AH 不加密、只做完整性和认证;ESP可加密、保证机密性);③ 三类 VPN 应用场景张冠李戴(先分清"谁连谁");④ 国密算法用途错配(SM1/SM4 是对称加密、SM2是签名/密钥交换、SM3 是杂凑)。
· · ·
二、选择题考点逐条精讲(上午卷)
考点 1VPN 概念与三种安全服务 ★★★★☆
VPN 是英文 Virtual Private Network 的缩写,中文翻译为"虚拟专用网"。其基本原理是:需要经过公共网络来传送私人网(private)的数据包时,利用 VPN 技术能在公用的 Internet 网络上搭建一条专用的安全通道,经过 VPN 传输的数据在公共网络上具有保密性。
【拆词理解,选择题爱抠字眼】• 虚拟(Virtual):并不是真的拉了一根专线,而是在公网上"模拟"出一条专用通道;• 专用(Private):通道内的数据加密、认证,逻辑上等同于"私有的";• 网络(Network):本质仍是一张网络,可承载多种业务。
VPN 的安全服务(三种,必背):通过 VPN 技术,企业可以在远程用户、分支机构、合作方之间建立一条安全通道,从而能够提供以下安全服务:
| 保密性(Confidentiality) | |
| 完整性(Integrity) | |
| 身份验证(Authentication) |
· · ·
考点 2VPN 技术风险 ★★★☆☆
VPN 是一种安全技术,但是仍然存在技术风险。教材归纳为三类:
🔥 【三类技术风险,务必分清】(1)VPN 产品的代码安全风险:VPN 产品的实现涉及多项协议、密码算法、密码管理等,产品代码若出现漏洞将造成严重安全风险。例如开源 OpenSSL 的 Heartbleed(心脏出血)漏洞,可以泄露内存中的敏感数据。(2)VPN 未采用强安全策略:VPN 产品如果选择了弱安全算法或者安全策略配置不当,都可能导致 VPN 系统出现安全问题,不能满足数据保护的目标。例如:证书时长不足、加密强度不足等。(3)VPN 管理不当引发安全风险:VPN 的配置管理(如访问控制策略、授权认证策略)管理不当,会带来安全风险。
· · ·
考点 3VPN 类型(按协议层划分) ★★★★☆
VPN 的类型包括:链路层 VPN、网络层 VPN、传输层 VPN。VPN 的实现技术是密码算法、密钥管理、认证访问控制、IPSec、SSL、PPTP 和 L2TP等。
按 VPN 在 TCP/IP 协议层的实现方式划分:
| 链路层 VPN | |
| 网络层 VPN | |
| 传输层 VPN |
⚠️ 注意口径:教材把 SSL VPN 归在传输层 VPN(因为 SSL/TLS 处在 TCP 之上、应用层之下)。有些资料把它叫"应用层 VPN",考试以教材口径为准——本题按"传输层、SSL 实现"答。
· · ·
考点 4VPN 密码算法(含国密) ★★★★☆
VPN 的核心技术是密码算法。VPN 利用密码算法,对需要传递的信息进行加密变换,从而确保网络上未授权的用户无法读取该信息。
📌 教材明确列出的两类算法:• 国外算法:DES、AES、IDEA、RSA 等;• 国产商用密码算法:SM1、SM4 分组密码算法(对称加密)、SM3 杂凑算法(哈希)。
| SM1 | ||
| SM4 | ||
| SM2 | ||
| SM3 |
· · ·
考点 5VPN 密钥管理 ★★★☆☆
VPN 中,加密算法需要借助密钥。然而,VPN 中密钥的分发与管理非常重要。密钥管理的常用方法有:
- 手工配置:简单、方便,但适用于节点少的小型网络;
- 密钥交换协议:如 IKE(Internet Key Exchange,Internet 密钥交换协议),可自动协商并更新密钥;
- 密钥管理协议:如 SKIP(Simple Key Management for IP,简单密钥管理协议)、
· · ·
考点 6VPN 认证与访问控制 ★★★★☆
目前,VPN 认证中一般包括两种形式的认证:
1. 用户身份认证VPN 连接建立之前,VPN 服务器必须对请求建立用户的 VPN 客户机进行身份验证。只有通过身份验证的用户,才可以使用网络资源,这也符合 VPN 客户机对 VPN 服务器的资源的需求。
2. 数据完整性和合法性验证VPN 除了验证用户真正身份外,还应验证传输的信息是否来自可信方,且确认在传输过程中信息未遭受篡改。
· · ·
考点 7IPSec(本章第一重点) ★★★★★
IPSec 是 Internet Protocol Security 的缩写。在 TCP/IP 协议网络中,由于 IP 协议本身的安全机制缺失,如易攻击、数据篡改、劫持等,Internet 工程任务组(IETF)成立了 IPSec 工作组来解决 IP 网络上的安全问题。
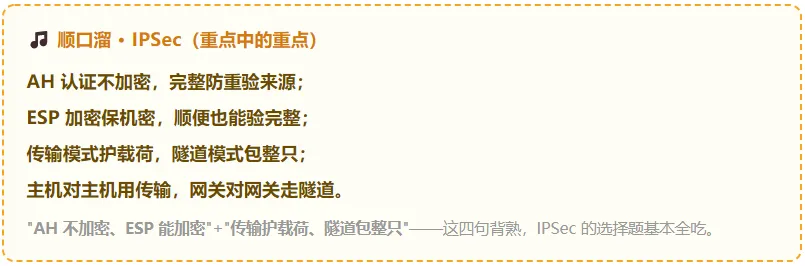
📌 IPSec 提供了三种不同的机制来保护 IP 的安全:① 认证头(Authentication Header,AH);② 封装安全载荷(Encapsulating Security Payload,ESP);③ 密钥交换协议。
1. IP AH(认证头协议)
AH 是一种安全协议,又被称为认证头协议。其安全目标就是保证 IP 包头的完整性和数据来源可靠。在 IPSec 中,AH 可以为数据提供无连接的完整性、数据源鉴别和防重放攻击服务。其基本功能是:将 IP 包头的部分数据计算出的 Hash 值,添加到包头上。这个值被称作 ICV(Integrity Check Value,完整性校验值)。
⚠️ AH 的关键特点(高频考点):AH 只做"认证",不提供加密(保密性)!它保护的是"包没被改、来源可信、没被重放",但不隐藏数据内容。
2. IP ESP(封装安全载荷协议)
ESP 也是一种安全协议,其用途在于保证 IP 包的保密性。ESP 的明文数据是 IP 包的封装体,为整个 IP 包提供安全保护。ESP 可对 IP 包的载荷进行加密,通常用于加密 IP 载荷数据,其中信息是否加密是可选项。
📌 AH vs ESP 一句话对比:• AH:只保证完整性 + 数据源鉴别 + 防重放,不加密;• ESP:保证保密性(加密),同时也能提供完整性和认证;• 实际部署中,ESP 用得比 AH 多(因为能加密),AH 常与 ESP 配合使用。
3. IPSec 的两种工作模式(必考)
IP ESP 和 IP AH 都有两种工作模式:传输模式(Transport Mode)和隧道模式(Tunnel Mode)。
| 传输模式 | ||
| 隧道模式 | 网关到网关 |
【隧道模式的封装要点】在隧道模式下,整个受保护的原始 IP 包作为一个新 IP 包的数据被封装,并在前面加上新的 IP 头。因此,如果不加密 IP 包头,那么局域网内部地址对外不可见——这也是隧道模式常用于站点到站点 VPN 的原因。
· · ·
考点 8SSL / TLS ★★★★★
SSL 是 Secure Sockets Layer 的缩写,是一种传输层安全协议,它位于 TCP/IP 协议之上,在应用层与传输层之间提供安全服务。后续版本发展为 TLS(Transport Layer Security),如 TLS 1.0(RFC 2246)等。
SSL 协议栈结构(从上到下):
应用层(HTTP / FTP / SMTP)→SSL 握手协议 / 告警协议 / 修改密文协议→SSL 记录协议→TCP→网络层(IP)
📌 SSL 的两个核心子协议(必背):• SSL 记录协议(SSL Record Protocol):为高层协议提供数据封装、压缩、加密等基本功能;• SSL 握手协议(SSL Handshake Protocol):用于在实际数据传输开始前,通信双方进行身份认证、协商加密算法、交换加密密钥等。
SSL 记录协议的数据处理过程(4 步):
① 分割(分片)→② 压缩→③ 加 MAC(完整性)→④ 加密→⑤ 加 SSL 首部,交给 TCP
SSL 提供的三种安全服务:
- 信息传输的保密性:采用对称加密算法(如 DES、AES 等);
- 信息传输的完整性:采用消息认证码 MAC(如 MD5、SHA 等);
- 身份认证:采用数字签名(如 RSA、DSA 等),其中服务器端的身份认证是必须的,客户端的身份认证是可选的。
· · ·
考点 9PPTP 与 L2TP ★★★★☆
| PPTP | Point-to-Point Tunneling Protocol | |
| L2TP | Layer 2 Tunneling Protocol |
⚠️ 端口号记忆点:L2TP 用 UDP 1701。这是选择题最爱的"细节题"。(PPTP 传统上使用 TCP 1723 + GRE,教材本节未列,了解即可。)
· · ·
考点 10VPN 主要产品 ★★★★☆
VPN 技术被广泛应用于网络安全互联和网络远程接入,此类产品有 IPSec VPN 网关、SSL VPN 网关,或者集成 IPSec、SSL 安全功能的防火墙和路由器。开源产品如 StrongSwan、OpenSwan、OpenSSL。目前,VPN 技术的主要产品包括:
1. IPSec VPNIPSec VPN 产品的工作模式应支持隧道模式和传输模式。其中隧道模式适用于上网和网关实现,传输模式适用于主机实现。
2. SSL VPNSSL VPN 产品的工作模式应分为客户端、服务器端、网关、网关-网关两种情况。
📌 一句话记牢"谁适合谁":• IPSec VPN:网络层,适合站点到站点(网关到网关)的固定隧道;• SSL VPN:基于浏览器,无需安装客户端,适合移动办公、远程接入,部署更"轻"。
· · ·
考点 11VPN 产品技术指标 ★★★☆☆
国家标准管理规定出台了《IPSec VPN 技术规范》《SSL VPN 技术规范》,对 IPSec VPN 和 SSL VPN 做出了规范。主要技术指标包括密码算法要求、产品功能要求、产品性能要求三类。
1. 密码算法要求(合规重点)
| 非对称密码算法 | 1024 位 RSA 算法 |
| 对称密码算法 | 128 位分组算法的 SM1 |
| 密码杂凑(Hash)算法 | SHA-1 算法或 SM3 算法 |
| 随机数发生器 | |
| 密钥协商 |
2. VPN 产品功能要求
- IPSec VPN 主要功能:密钥生成、密钥协商、安全报文封装、NAT 穿越、与 PKI 体系集成、数据压缩等;产品还应支持 IPv6 过渡或 IPv6 协议;
- SSL VPN 主要功能:地址认证、数据通信、安全报文封装、主机可扩展性、客户端自动更新、客户端主机安全。
3. VPN 产品性能要求
📌 IPSec VPN 主要性能指标(4 项):• 加密吞吐量;• 同时隧道/连接数;• 隧道建立速率;• 数据包的转发速率。SSL VPN 主要性能指标(4 项):• 最大并发用户数;• 最大并发连接数;• 每秒新建连接数;• 吞吐量。
· · ·
考点 12VPN 应用场景三类(下午卷高频) ★★★★★
按照 VPN 的应用场景,VPN 可分为远程访问虚拟网(Access VPN)、企业内联网虚拟网(Intranet VPN)、企业外联网虚拟网(Extranet VPN)。
| Access VPN(远程接入 VPN) | 移动用户/个人 ↔ 企业内部网 | |
| Intranet VPN(内联网 VPN) | 企业总部 ↔ 分支机构 | |
| Extranet VPN(外联网 VPN) | 企业 ↔ 合作伙伴 / 供应商 / 客户 |
【三种场景的"一句话定位"(案例题答题模板)】• Access VPN:解决"人在外面怎么安全连回来"——面向远程个人用户,以 SSL VPN 居多;• Intranet VPN:解决"自己家的各个点怎么连成一张网"——面向企业内部分支,以 IPSec VPN 居多;• Extranet VPN:解决"怎么安全地让外人(伙伴)访问部分资源"——面向外部合作方,需要更细的访问控制。
· · ·
三、案例题专场(下午卷 · 本章最值钱的部分)
💡 本章案例题有且只有四个"母题",把下面四类吃透,下午卷遇到 VPN 就稳了:① VPN 技术选型对比题(IPSec VPN vs SSL VPN 怎么选);② IPSec 部署与模式判断题(AH / ESP、传输 / 隧道模式的选择);③ 远程接入 / 分支互联方案设计题(Access / Intranet / Extranet VPN 场景对应);④ 国密合规题(按《IPSec VPN 技术规范》选算法)。
案例母题 1VPN 技术选型对比题
典型问法:"某企业既要为出差员工提供远程办公接入,又要将三个分厂互联。请分别推荐合适的 VPN 技术并说明理由。"
【答题框架:按"层次 → 场景 → 优缺点 → 推荐"四段式回答】① IPSec VPN:工作在网络层,基于 AH/ESP 对 IP 包进行保护。优点:对上层应用透明,能保护所有 IP 业务,安全性强,适合站点到站点(网关到网关)的长连接;缺点:需要专用设备,配置复杂,穿越 NAT 困难,远程个人用户部署不便。② SSL VPN:工作在传输层/应用层,基于浏览器即可访问,无需安装客户端。优点:部署"轻"、接入方便、权限粒度细、能穿透 NAT/防火墙,适合移动办公、远程个人接入;缺点:主要保护 Web/应用层业务,非 Web 应用支持有限。③ 结合场景推荐:出差员工远程接入 → SSL VPN;分厂互联(站点到站点)→ IPSec VPN。
⚠️ 拿分关键:① 必须写出工作层次(网络层 vs 传输层/应用层);② 必须给出"透明性、NAT 穿透、客户端部署"这几个对比维度;③ 推荐时要分别对应场景,不能笼统说"都用 IPSec"。
案例母题 2IPSec 部署与模式判断题
典型问法:"某公司要在两个分支机构的网关之间建立 IPSec 隧道,要求隐藏内网地址并加密传输。请指出应选用 AH 还是 ESP,以及传输模式还是隧道模式,并说明原因。"
【答题要点】① 选 ESP 而非 AH:题目要求"加密传输",而 AH 只提供完整性、数据源鉴别和防重放,不提供加密;ESP 才能提供保密性(加密),同时也能提供完整性和认证。② 选隧道模式而非传输模式:题目要求"网关到网关"且"隐藏内网地址"。隧道模式下整个原始 IP 包被作为新 IP 包的数据封装,前面加上新的 IP 头,因此原有内网地址对外不可见;传输模式只保护载荷、不保护 IP 头,无法隐藏地址。
判断是否需要"加密" → 需要则选 ESP→ 判断是"网关↔网关"还是"主机↔主机" → 网关用隧道模式→判断是否要隐藏内网地址 → 要隐藏则必须隧道模式
⚠️ 易错点:① 误答"AH 也能加密"——AH 绝不加密;② 把隧道模式和传输模式说反——记住"传输模式不碰 IP 头,隧道模式重包一层 IP 头";③ 忘了 IPSec 还要有密钥交换协议(IKE)——完整答复应包含"通过 IKE 协商密钥和安全联盟 SA"。
案例母题 3远程接入 / 分支互联方案设计题
典型问法:"某集团公司需要构建覆盖总部与分支机构的 VPN 体系,同时支持出差员工远程办公。请设计 VPN 部署方案,并说明各场景对应的 VPN 类型。"
【方案设计三步走】第一步:明确三类需求对应的 VPN 类型。 • 出差员工访问内网 → Access VPN(远程接入 VPN),推荐 SSL VPN; • 总部与各分支互联 → Intranet VPN(内联网 VPN),推荐 IPSec VPN(隧道模式); • 与外部合作伙伴、供应商互联 → Extranet VPN(外联网 VPN),做最小权限访问控制。第二步:确定技术实现。网络层用 IPSec(ESP + 隧道模式);传输层用 SSL/TLS;密钥协商用 IKE。第三步:安全加固。① 采用符合《IPSec VPN 技术规范》的国密算法;② 落实用户身份认证 + 数据完整性和合法性验证两种认证;③ 配置访问控制策略,外部合作方只开放授权资源;④ 关注产品代码漏洞与管理配置风险,及时更新。
【可选补充:与防火墙配合的边界方案】VPN 网关通常部署在防火墙的 DMZ 区或防火墙之后,形成"防火墙守边界 + VPN 建隧道"的组合——这也是下午卷"防火墙 + VPN"综合题的标准答案框架。
案例母题 4国密算法合规题
典型问法:"按照《IPSec VPN 技术规范》,某单位新建 IPSec VPN 应选用哪些密码算法?各自用途是什么?"
【答题模板(背这条就够)】• 非对称密码算法:1024 位 RSA 或 256 位 SM2 椭圆曲线密码算法,用于实体鉴别、数字签名、数字信封;• 对称密码算法:128 位分组算法的 SM1 或 SM4 分组密码算法,用于数据加密保护和密钥保护;• 密码杂凑算法:SHA-1 或 SM3,用于完整性校验(SM3 输出 256 比特);• 随机数发生器:采用经批准的随机数发生器,用于密钥生成;• 密钥协商:用于通信双方的密钥协商与交换。
⚠️ 拿分关键:① 要写"对称、非对称、杂凑"三类都覆盖,只写一类只能拿部分分;② 要写出算法位数(RSA 1024、SM2 256、SM3 256、SM1/SM4 128 位分组);③ 要写清用途(签名 / 加密 / 完整性),只写算法名不写用途要扣分。
· · ·
四、易错易混 10 组(考前速扫)
| AH vs ESP | |
| 传输模式 vs 隧道模式 | |
| ATM、Frame Relay、MPLS | |
| 受控路由过滤、隧道技术 | |
| SSL | |
| 连人 / 连己 / 连友 | |
| 记录协议 |
· · ·
五、2026 下半年考点预测
🔥 第一档(必考,9 成以上):① IPSec 的 AH 与 ESP 的区别("谁加密谁不加密");② 传输模式与隧道模式的区别与选择;③ Access / Intranet / Extranet VPN 三类应用场景辨析。
⚡ 第二档(高频,6~8 成):④ IPSec VPN 与 SSL VPN 的选型对比(工作层次、适用场景);⑤ VPN 的三种安全服务(保密性/完整性/身份验证)与两种认证;⑥ 国密算法在 VPN 中的合规要求(RSA/SM2、SM1/SM4、SM3)。
📘 第三档(中频,3~5 成):⑦ VPN 按协议层的三分类及各自实现方式;⑧ SSL 的两个子协议与数据处理流程;⑨ L2TP 端口 UDP 1701;⑩ VPN 三类技术风险。
🎯 第四档(新趋势,押题方向):⑪ 《网络安全等级保护 2.0》下的"安全通信网络"要求——VPN 是等保三级"通信传输加密"的核心落地点,常与等保要求结合出题;⑫ 国密 SM 系列替代 RSA/AES 的信创趋势——规范明确要求 SM2/SM3/SM4,政策导向明显;⑬ 零信任 vs 传统 VPN——"先认证后连接"与"先连接后认证"的思路差异,可能作为开放题;⑭ VPN 与 SD-WAN、SASE 的融合——新形态的边界安全架构。
· · ·
六、顺口溜速记卡(本章合集)
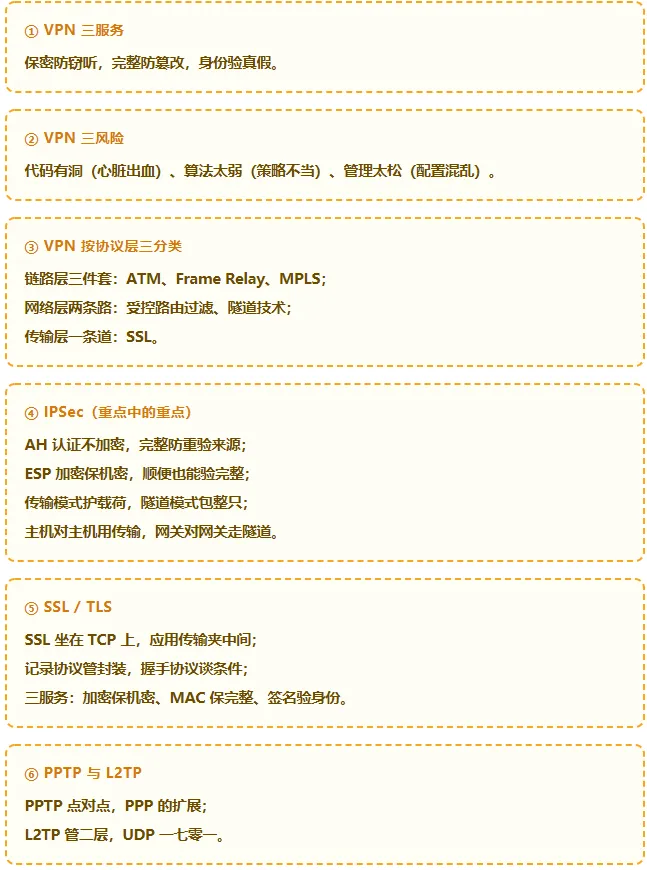
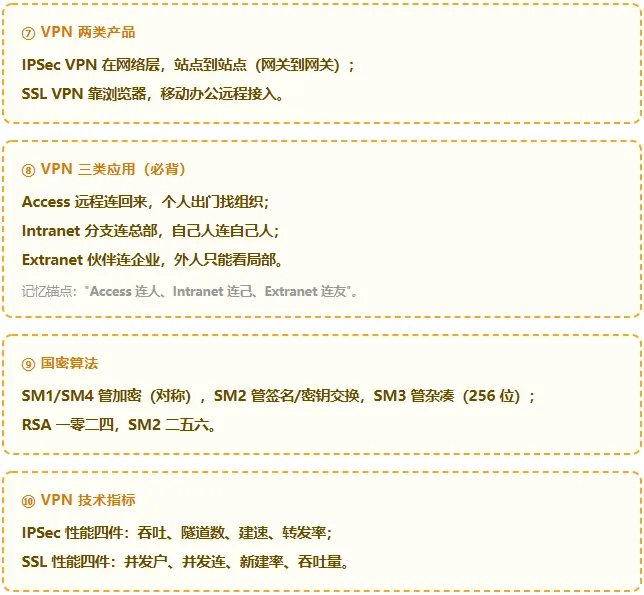
· · ·
七、6 题自测(先做再看答案)
1. 在 IPSec 中,只提供数据完整性、数据源鉴别和防重放功能,而不提供加密功能的协议是( )。A. ESP B. AH C. IKE D. SSL
2. 某公司要在两个分支机构的网关之间建立 IPSec 隧道,并隐藏内网 IP 地址,应采用的工作模式是( )。A. 传输模式 B. 隧道模式 C. 混合模式 D. 透明模式
3. 某员工出差在外,希望通过浏览器直接安全访问公司内部 OA 系统,无需安装客户端。最合适的 VPN 类型是( )。A. Intranet VPN(内联网 VPN) B. Extranet VPN(外联网 VPN) C. Access VPN(远程接入 VPN) D. 以上均可
4. VPN 利用密码算法确保未经授权的用户无法读取传输的信息,这体现了 VPN 的( )安全服务。A. 完整性 B. 保密性 C. 身份验证 D. 可用性
5. L2TP 协议运行在( )端口。A. TCP 1723 B. UDP 1701 C. TCP 443 D. UDP 500
6. 按照《IPSec VPN 技术规范》,用于完整性校验的密码杂凑算法及其输出长度是( )。A. MD5,128 位 B. SHA-1 或 SM3,SM3 输出 256 位 C. SM4,128 位 D. SM2,256 位
✨ 查看参考答案与解析
1. B。AH(认证头协议)的安全目标是保证 IP 包头的完整性和数据来源可靠,提供无连接的完整性、数据源鉴别和防重放服务,不提供加密(B)。ESP(A)的用途正是保证 IP 包的保密性(加密);IKE(C)是密钥交换协议;SSL(D)是传输层安全协议。
2. B。 题目是"网关到网关"且要求"隐藏内网 IP 地址",应采用隧道模式(B)——它把整个原始 IP 包作为新 IP 包的数据封装,加上新的 IP 头,原有内网地址对外不可见。传输模式(A)只保护载荷、不保护 IP 头,无法隐藏地址,主要用于主机到主机。
3. C。 出差员工在外,用浏览器直接访问内网、无需装客户端——这是典型的 Access VPN(远程接入 VPN) 场景(C),通常用 SSL VPN 实现。Intranet VPN(A)用于总部与分支互联;Extranet VPN(B)用于与合作伙伴互联。
4. B。 "确保未授权用户无法读取传输的信息"= 防止被窃听 = 保密性(Confidentiality)(B)。完整性(A)是防止信息被修改;身份验证(C)是验证用户和设备身份。
5. B。 教材原文明确:L2TP 采用专用的隧道协议,该协议运行在 UDP 的 1701 端口(B)。TCP 1723 是 PPTP 的传统端口,属于干扰项。
6. B。 规范要求密码杂凑算法采用 SHA-1 算法或 SM3 算法,用于完整性校验,且 SM3 输出长度为 256 比特(B)。C(SM4)是对称加密算法;D(SM2)是非对称算法,用于签名和密钥交换。
觉得有用的话,点个关注"在看"并转发给一起备考的战友 👇