ARTICLE · 1145813
AI 工具的第一次实弹演习,全线失守
AI 工具的第一次实弹演习,全线失守
十月六日到八日,爱尔兰南部的科克,Pwn2Own 又开场了。这个攻防赛由趋势科技零日计划(ZDI)主办,规则很简单:请全世界的攻击高手,去拆主办方指定的目标,拆下来就有奖金。
过去十几年,大家习惯看的是手机和打印机怎么被撬开:一支队伍用四个漏洞拿下三星旗舰机,另一支连破七个零日打开一个智能灯桥。这里的「零日」,指的是厂商还来不及修的漏洞。
今年多了一整类新目标,叫「AI 基础设施」——把企业里正在跑的 AI 工具搬上台面,逐个试。
结果,两天之内,赛程表上的每一个 AI 目标,都至少被打穿了一次。
一、擂台第一次给 AI 工具摆了张桌子
先看账。这一站来了六十多支队伍,赛程横跨三天,手机类别的报名数创了纪录。
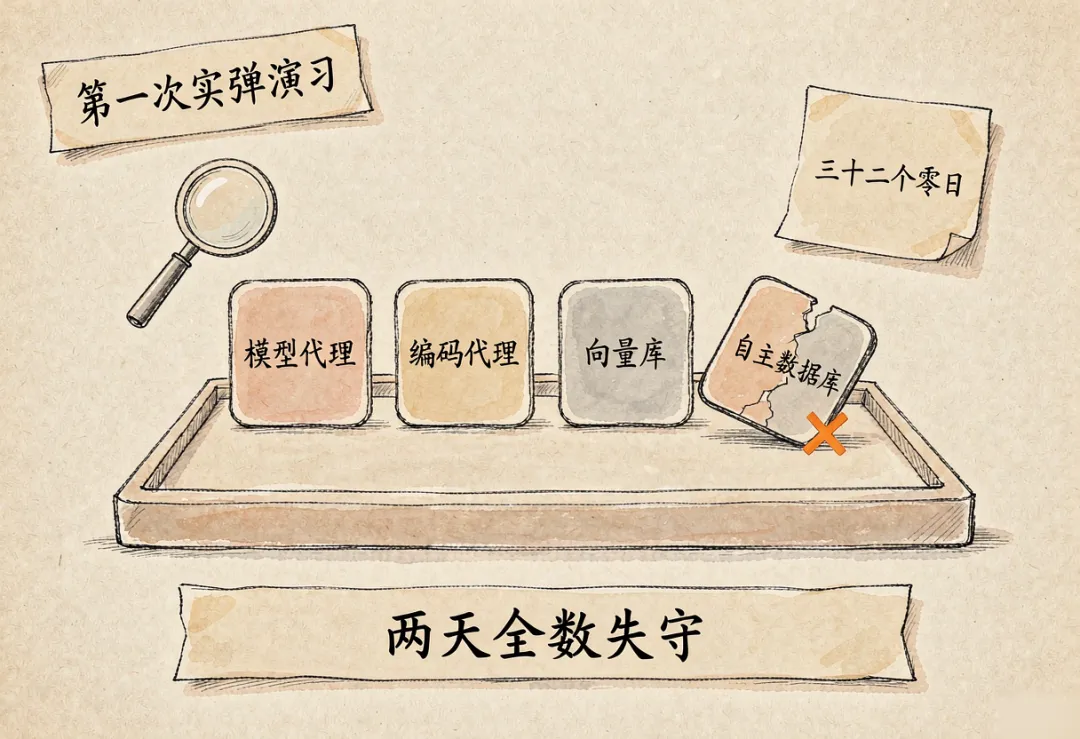
比赛首日,参赛者一共演示了三十二个零日漏洞,拿走三十八点八五万美元奖金。到第二天结束,累计升到六十点八五万美元。这个数字本身不稀奇——去年同期的爱尔兰站,七十三个零日换走了一百零二点四七五万美元。
稀奇的是被打穿的是谁。
被点名的目标包括:LiteLLM,一个在企业里负责把请求转发给一百四十多家模型公司的中间层;OpenAI 的云端编码工具 Codex;英伟达的 Dynamo;向量数据库 Chroma;还有甲骨文的自主数据库。ZDI 战报的原话是,到第二天收工,赛程表上的 AI 基础设施目标「至少被打穿一次」。
按公布的结果,LiteLLM 两天里被攻破两次。第一支队伍用一个输入校验缺陷加上代码注入,拿到反向 shell,也就是远程控制这台机器的命令行,值四万美元;另一支队伍用四个漏洞再破一次,其中两个厂商早就知道,额外拿了一万五千美元。Codex 只靠一个漏洞就被拿下。英伟达 Dynamo 再丢四万美元,Chroma 一万二千美元。甲骨文那个数据库被反复施压,其中一支队伍用五个零日串成的链子把它拿下,同样值四万美元。
这不是哪一家没做好,是一整类工具同时没做好。
二、被打穿的全是二十年前的老毛病
把几个成功的案例摊开,会发现一个让人不太舒服的规律。
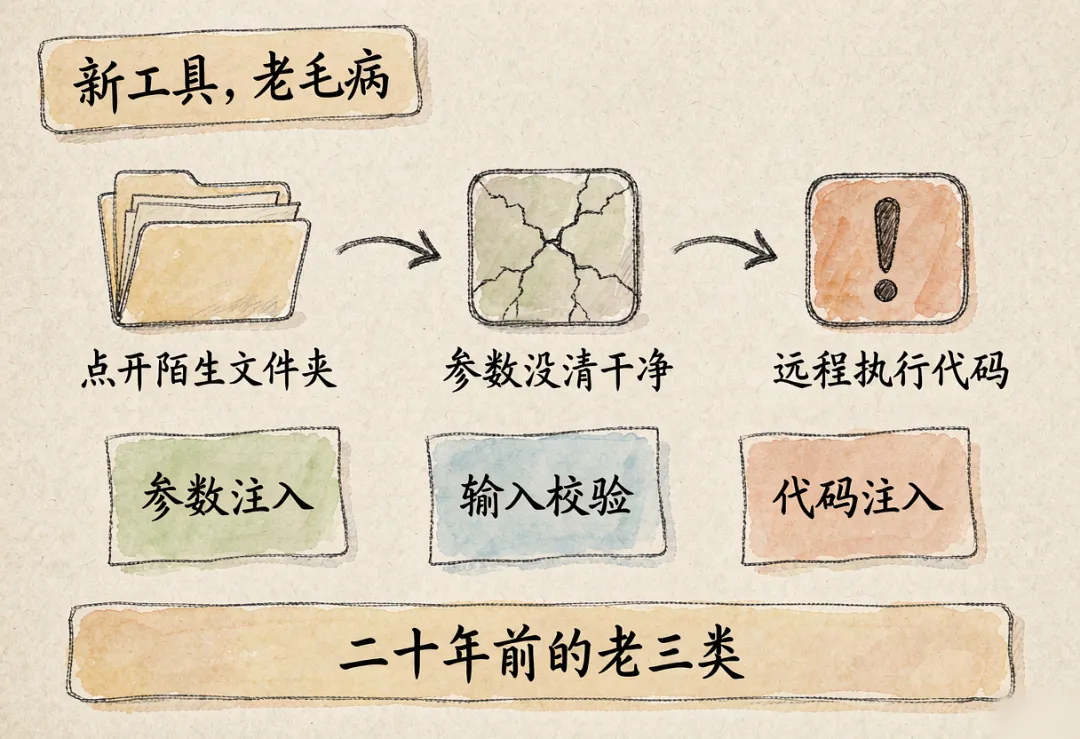
Codex 那个漏洞编号是 CVE-2026-19591,严重度评分七点八,奖金四万美元。问题出在它把参数交给 git 命令的时候,没把里面的控制字符清理干净。攻击者只要让受害者打开一个恶意文件夹,就能在这台机器上执行代码。
而 agent 工作流本来就是一边跑一边拉外部仓库的,「打开一个不认识的文件夹」对它们几乎是日常动作。这个门槛低到近乎没有。
LiteLLM 那两次,一次是输入校验不当,一次是代码注入。往前数,这个项目今年三月被人往软件仓库里塞过后门版本,专门偷凭据;上半年还有一个测试端点的命令注入漏洞(CVE-2026-42271),和另一个组件的漏洞串起来,就能在没登录的情况下远程执行命令。这个洞后来进了美国网络安全和基础设施安全局(CISA)的「已知被利用漏洞」目录。
参数注入、输入校验、代码注入——这三样恰好是过去二十年里 web 应用安全最经典的三类问题,也是当年催生 OWASP、催生整套安全编码规范的起因。ZDI 自己在战报里说得很直白:企业抢着上马的检索增强、agent 编排、托管 AI 数据库,暴露出来的是「和过去二十年困扰 web 应用完全同类的注入与校验漏洞,只不过换了个新接口」。
翻译成一句大白话:AI 行业没有发明新的安全问题,它只是在忘了看的地方,把旧问题又发现了一遍。
这里还有个现实的麻烦:这些漏洞都还在 ZDI 一百二十天的披露窗口里,完整细节暂时不公开。跑在生产环境里的团队眼下拿不到细节,只能先按最保守的方式把口子收紧。而这恰恰是最难推动的事——没人愿意为了一个说不清后果的隐患,先把业务停下来。
难点不在漏洞本身,在时间差。同一个赛场上还有另一条线索:GitHub 的 Copilot 命令行工具曾被指出有提示注入风险,简单说,就是让工具把攻击者写的话当成命令来执行,但官方不认为这算漏洞。当这类问题连「算不算安全问题」都还没有共识,而编码 agent 已经在几万家公司里跑起来了,那些「早该修掉」的老毛病,自然会被原封不动带进新场景。
三、擂台的另一头,攻击方也用上了 AI
如果只有防守方在补课,故事还简单。麻烦的是,进攻方也在自动化。
十月六日,韩国总统李在明在国务会议上说,近期的几起黑客攻击里「出现了使用 AI 的迹象」,要求尽快查清、集中力量把损失压到最小。同一天,韩国国家警察厅正式对七家金融机构的攻击立案,由二十八人组成的网络恐怖主义调查组负责。
被波及的机构包括新韩银行、KB 国民银行、韩亚银行、BNK 釜山银行、Welcome 储蓄银行、Yegaram 储蓄银行和现代资本。据韩国媒体报道,泄露记录总数约六点八万条,其中 Yegaram 储蓄银行最重,约四万条;新韩银行约两万五千条。泄露内容包括姓名、电话号码、居民登记号、年收入和贷款申请细节。金融当局强调,没有客户资金被划走——但居民登记号加贷款细节这种组合,是电诈最喜欢的原料。
除 Yegaram 与新韩两家,其余几家规模小得多:KB 国民银行一百一十九名客户、韩亚银行八十九名、BNK 釜山银行十一名外包员工。韩国金融委员会主席李亿远为此召开紧急会议,要求除业务必需外一律切断外部访问;金融监督院另发消费者提示,并启动为期一个月的反欺诈行动。
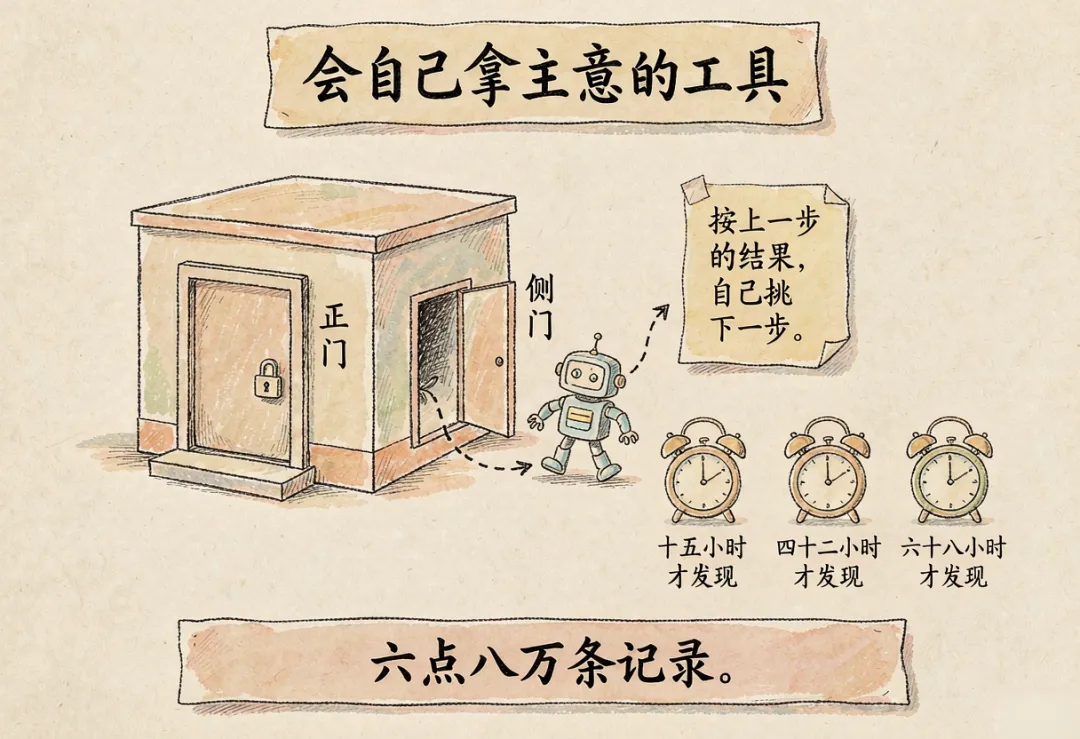
这次的手法有个明显转向:攻击者绕开了核心交易系统,专挑「侧门」下手——员工门户、外包开发者接口、贷款代理服务这类外围系统。这些系统往往由第三方维护,权限不小,防护却按「内部工具」的规格来做。
调查人员在七家机构查到了同一个攻击者 IP;韩国金融监督院向约五百家金融机构下发了恶意 IP 告警,累计约三十个 IP,分布在十二个国家和地区。韩媒提到,攻击里出现了中国开发的开源 AI 自动渗透平台 ARTeX 的痕迹。这个工具的特点,是会根据上一步攻击的结果,自动挑下一步该用什么方法。
也就是说,从扫描到试探再到利用,中间那个「由人做判断」的环节,正在被工具自己接管。
从发现的速度看,差距更明显。新韩银行大约花了十五个小时才发现自己被入侵,韩亚银行约四十二个小时,KB 国民银行约六十八个小时。而这些机构所在的韩国银行业,去年在安全基础设施上一共投了约九千二百万美元——钱花在了网络中心,攻击却从边缘进来了。
四、被打穿的,还有没人当成「电脑」的东西
同一场 Pwn2Own 里,AI 之外的战果同样说明问题。
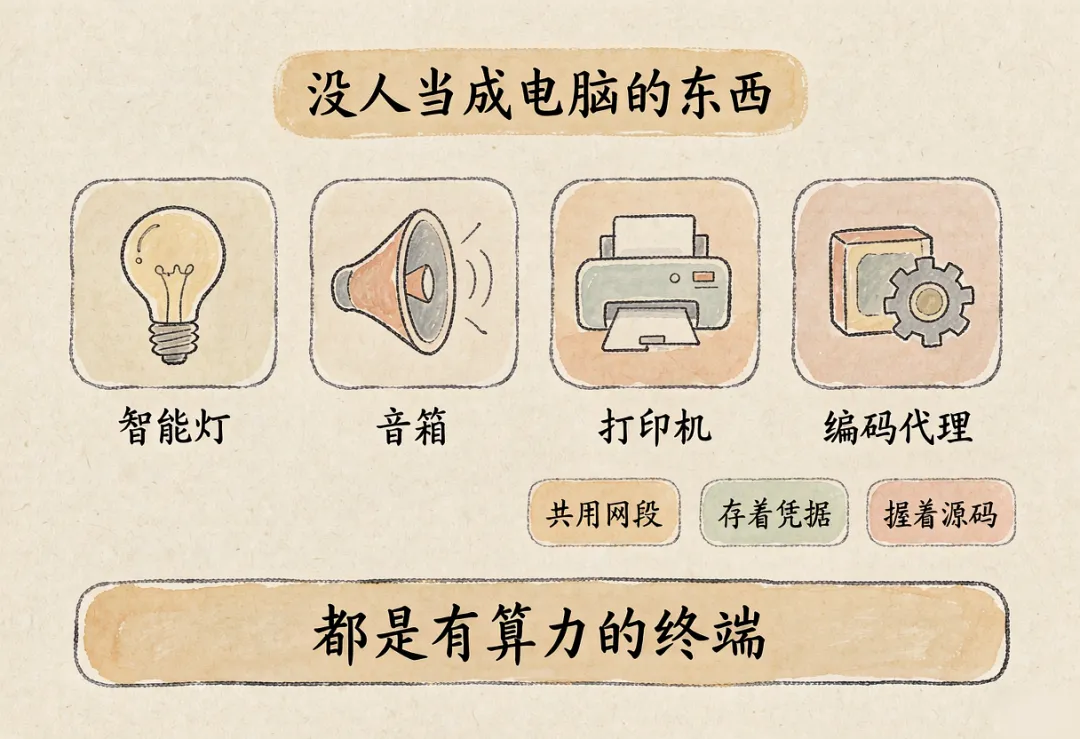
三星 Galaxy S26 首日被三支队伍分别攻破;Philips Hue Bridge Pro 这个智能灯桥,被一条七个零日串起来的链子拿下,值四万美元;Sonos Era 300 音箱、Lexmark 和 Canon 的多功能打印机也都在名单上。今年还新开了「健康与保健设备」这个类别。
还有一条更早的线索:名为 PoeLLM 的恶意软件从今年四月起在全球传播,感染了三千多台服务器。它把指挥服务器的地址藏进一首诗里,靠开源仓库扩散,恶意程序解析诗句、提取关键词、再拼回 IP 地址。老把戏换了新载体——一样是藏在公共代码里的暗号,只是这次伪装成了诗。
把 AI 基础设施、灯泡、音箱、打印机放在同一张赛程表上看,一件事情的边界变了。现代企业里,一台打印机可能存着凭据,一个智能灯桥可能和员工设备共用网段,一个编码 agent 可能握着源码和部署权限。它们过去被当成「外设」,现在都是有算力、有连接的终端。而它们与核心系统之间,往往只隔着一段谁都没认真划过的网络。
五、真正要先补的,是清单
回头看这些失守,会发现问题很少出在「最先进的地方」。
LiteLLM 那类工具影响面大,是因为它站的位置太关键——一天大约三百四十万次下载,向上游一百四十多家提供商转发请求。一条被所有人复用的管道,任何一处裂缝都是高半径问题。 ZDI 给的补救建议也朴素得不像新闻:把没有认证的接口关掉,把代理从公网挪到内网,补丁升到一点八三点七以上。韩国那边的对策同样直白:金融委员会要求,除了业务必需,一律切断外部访问。
这几个动作指向的是同一件事:先知道自己到底有什么、哪些在外面开着、哪些还留着默认口令。韩国的「侧门」、LiteLLM 的「对外暴露」、擂台上那些没人当成电脑的设备,说的都是资产盘点这件事。
这不是能力问题,是盘点问题。AI 让「产出」和「发现」都变便宜了,于是能不能守住,越来越取决于一件很古典的事——你有没有把那扇忘了的门,记在清单上。
我的看法
这轮素材里最值得琢磨的,是「自动化」这个词的两副面孔。
过去两年,我们习惯把自动化理解成产能:写代码快了、做图快了、跑分析快了。这一次它先落在了别的地方——攻击方用会自己判断的工具,把「找门」这件事也做成了流水线。防守方要在十五小时、四十二小时、六十八小时之后才发现自己出了事,这个时间差本身就是最好的靶子。
所以我不同意「AI 带来了全新的安全风险」这种说法。擂台上的结果恰恰相反:被打穿的都是教科书里的老毛病,只是它们现在长在一个没人巡查的新表面上。真正的变化是覆盖面——以前一个漏洞影响一个系统,现在一条被所有人复用的管道、一个握着生产权限的编码 agent,能把影响面放大几个数量级。
对普通团队来说,最该做的不是买一套新的 AI 安全产品,而是把老功课补上:清点资产、关掉公网上的裸接口、别让 agent 默认拿到最敏感的凭据。这些事情不新,但它们决定了新技术能不能安全地跑下去。
参考来源
ByteIota,《Pwn2Own 2026: AI Infrastructure Falls, LiteLLM Hit Twice》(2026-10-08) iGuRu / tetmo,《Pwn2Own Ireland 2026 first day closed with 32 zero-days》(2026-10-06) Insurance Business,《Suspected AI-enabled hacks on Korean banks test cyber limits for financial institutions》(2026-10-07) 安恒威胁情报中心,《PoeLLM 恶意软件利用「对抗性诗歌」感染 3000 余台服务器》(2026-10-09) TechNewsReel,《AI-Powered Attacks Breach Seven South Korean Lenders, Leaking 68,000 Records》(2026-10-07)