ARTICLE · 1158436
20 MB 安装包,看清电脑偷偷连了谁
你用电脑的时候,知道它到底在联网干嘛吗?
Windows 自带的任务管理器,只能看到"某个程序占了多少网速"。传给了谁、传去哪、走的是什么服务,它一概不说。用久了,也就懒得管了。
但想知道这些,其实有办法。
有个开源工具就是干这个的,界面还挺好看。
它叫 Sniffnet,从 2022 年更到现在,攒了四万多星,免费开源。
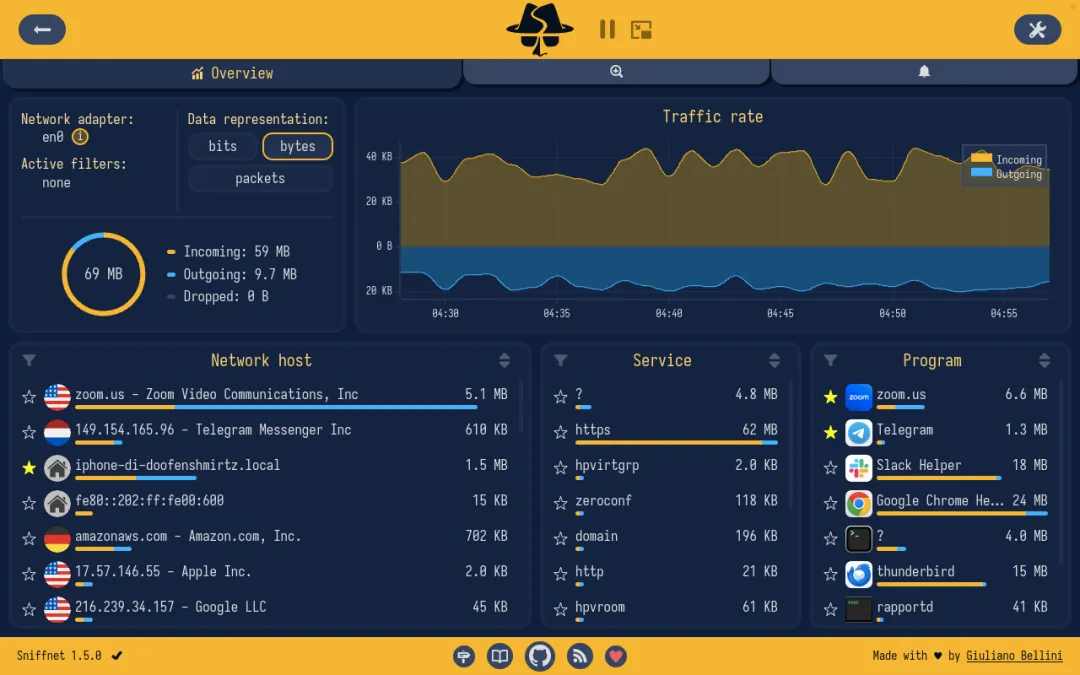
它盯着你电脑的每一条网络连接,实时告诉你:连了谁,在哪,是哪个程序在连。
01 它是干嘛的
一个网络流量监控工具。
用法很简单。你选一块网卡,WiFi 也行,网线也行。它就实时列出经过这块网卡的所有连接。
每条连接都标得清清楚楚:
连的是哪个域名、哪个 IP 对方的服务器在哪个国家、哪个城市,直接标在地球上 是哪个程序发起的 属于什么服务、什么协议
它是用 Rust 写的,跑起来轻快,界面也做得挺现代。
Windows、macOS、Linux 都能用,都有现成安装包。
02 界面看一眼就懂
主界面分两块。
上面是实时流量图,能看当前上传下载的强度。下面是连接列表,一条连接一行,国家、域名、服务、程序,全列出来。
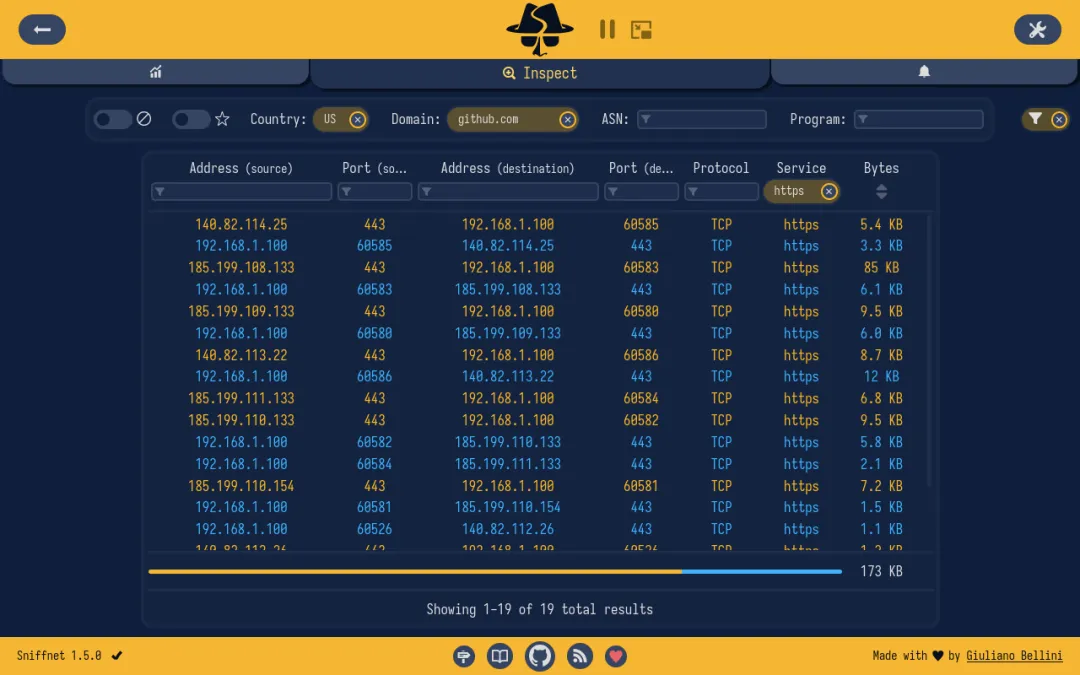
点开任意一条,还能看这条连接的详细信息和历史记录。
右下角那个地球,标着所有远程主机的位置。你能直观地看到,自己的数据流向了世界上的哪些地方。
03 几个真正有用的点
能认出 6000 多种服务、协议,连木马和蠕虫都能标出来。
这是它最有用的地方。它会告诉你这条连接是 HTTPS、DNS,还是某个具体的服务。而且内置的规则能识别已知木马和蠕虫的特征——某条连接要是被标成可疑,就得留个心眼了。
能看是哪个程序在跑流量。
有些软件在后台偷偷联网,任务管理器说不清,它能直接指出是哪个进程。
可以设自定义通知。
比如规定:一出现某个国家的连接就弹窗提醒。
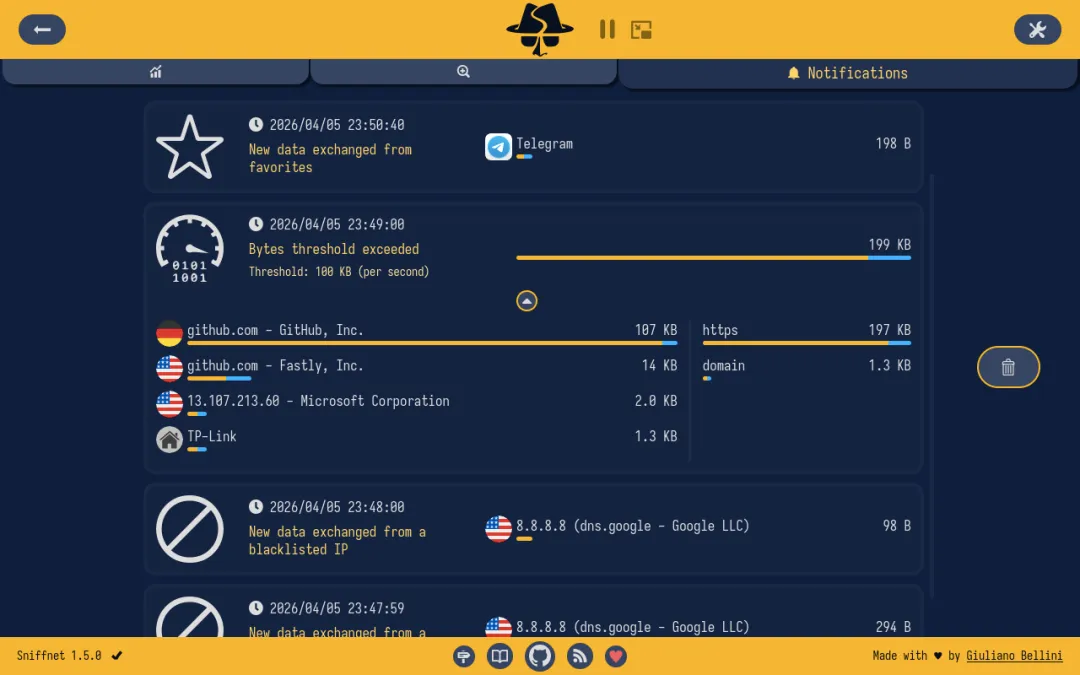
能导入 IP 黑名单。
把已知的恶意 IP 列表导进去,一旦有连接命中,它会高亮出来。
能保存、能导出。
重要的连接可以标成收藏,持续盯着。抓到的数据也能导出成 PCAP 文件,方便进一步分析。
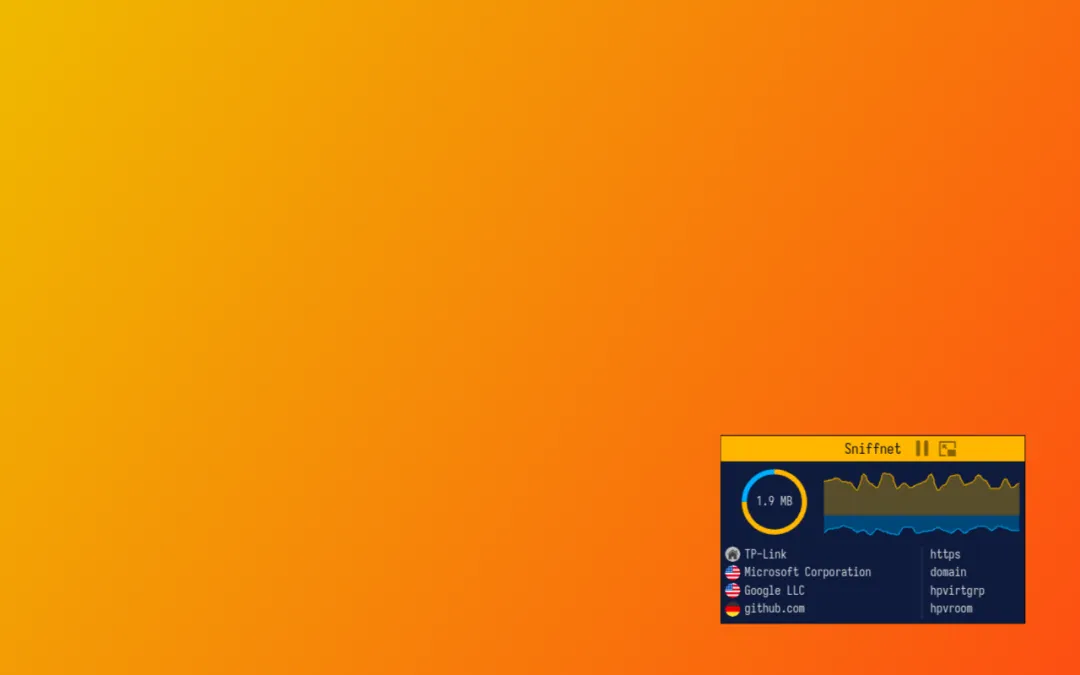
还有缩略图模式。
不想占地方的时候,缩成一个小窗挂在角落就行。
04 主题能换
内置好几套配色,还能自己改。
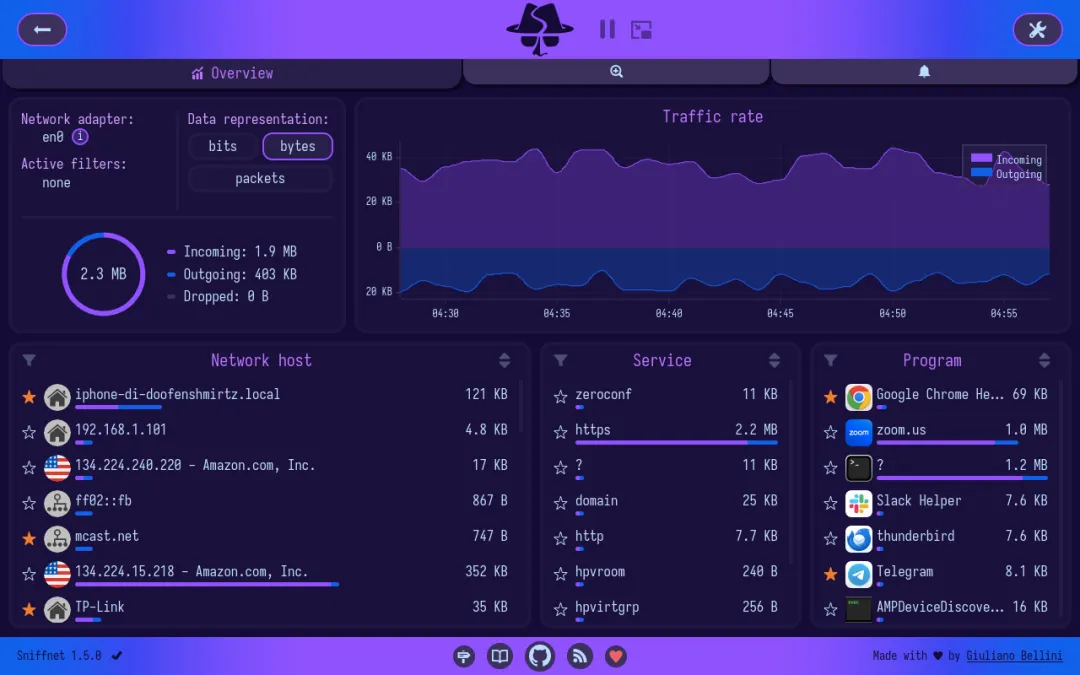
默认那套"深空"就挺好看,晚上盯着不累。
05 怎么装
官方给了现成安装包,不用编译,下下来双击就装:
.msi | |
.dmg | |
.deb.rpm、.AppImage |
去 GitHub 的 Releases 页面,找 Sniffnet_Windows_x64.msi 下载安装就行。
Windows 用户注意,装之前要先装一个依赖:Npcap。这是抓包的底层驱动,这类工具都绕不开,官方 Wiki 里有说明。
06 几个现实问题
第一,要装驱动、给权限。
监控网卡就得装 Npcap 这种底层驱动,运行时也要相应权限。所有抓包工具都这样,不是它的问题。但这也意味着,它比普通软件更贴近系统底层,装的时候心里有数。
第二,老机器可能有界面问题。
系统太旧、显卡驱动没更新的话,界面可能花屏、颜色不对、图标变黑。官方给了法子:设个环境变量 ICED_BACKEND=tiny-skia,切成纯 CPU 渲染就好了。
第三,它只负责看,不负责拦。
它能监控,能提醒你,但不会自动掐断连接。想拦截,得自己配防火墙或者黑名单。
第四,它看的是你自己这台电脑。
分析的是本机的连接,不是"黑进路由器看全屋设备"那种。
写在最后
Sniffnet 解决的问题很实在:让"我的电脑到底在联网干嘛"这件事,变得看得见。
Rust 写的,跨平台,免费开源,界面比不少付费工具还好看。作者从 2022 年更到现在,社区翻译了几十种语言,有中文。
装驱动、给权限这两步绕不开,旧机器上可能还得手动切一下渲染模式。但过了这两关,用起来就没那么多事了。
你有没有怀疑过,某个软件在后台偷偷联网?装一个看看就知道了。评论区聊聊。
GitHub 项目地址
https://github.com/GyulyVGC/sniffnet官方网站
https://sniffnet.app