ARTICLE · 1158503
为什么个人AI助手必须依托云环境
土豆写代码
全文约 3400 字 · 读完约 9 分钟
为什么个人AI助手必须依托云环境
过去一个月,私人助理 AI 这个赛道挤满了新品:Meta 的 Muse、OpenAI 的 Dots、谷歌的 Gemini Spark、xAI 的 Grok Bot,加上更早的 Manus,几乎每家大厂都交出了自己的答卷。
把这六份答卷的架构文档摆在一起看,会发现一个少有人强调的事实:它们给每个用户交付的第一样东西,是一台云主机。本文把这场竞争的格局盘一遍,讲清楚「个人AI助手为什么必须长在云上」,以及唯一的本地派玩家 OpenClaw 用一系列安全事故换来的教训。
01先看牌桌:六家产品做了同一个决定
先把竞品格局铺开。下面这张表按「跑在哪」这一列纵向看,答案一目了然。
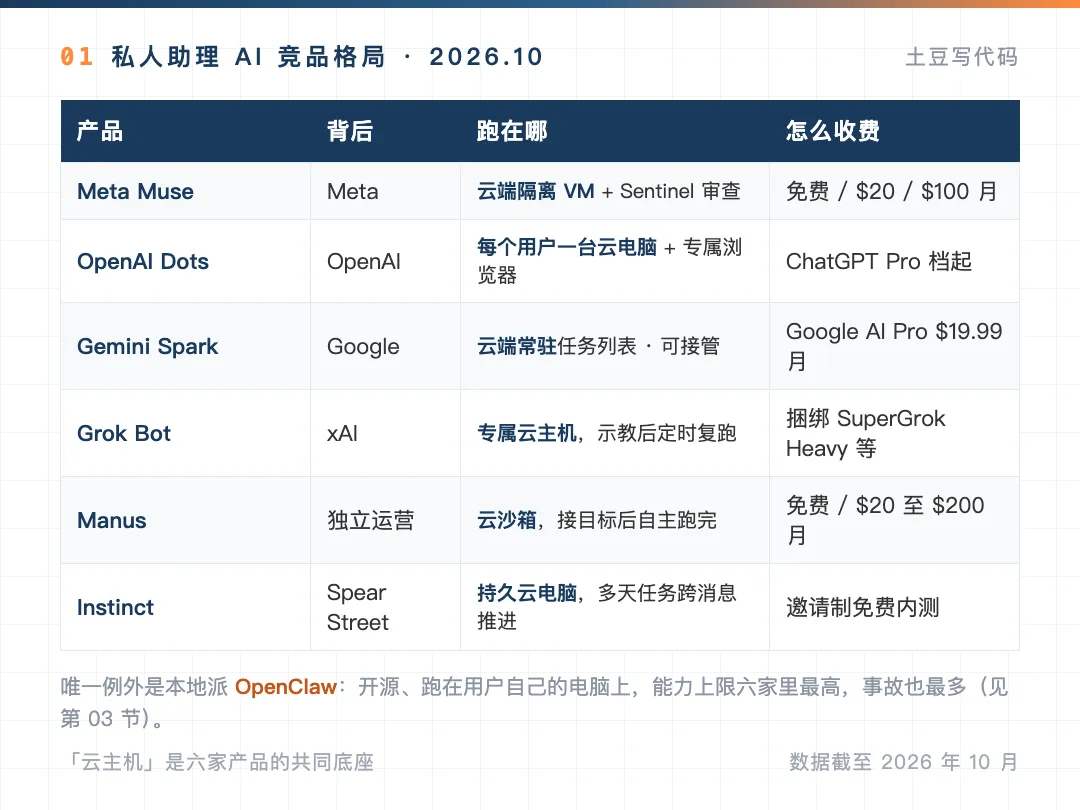
图注:六款私人助理 AI 的运行环境对照,云主机是共同的底座。
Muse 今年 9 月 8 日上线,每个用户的会话跑在一台云端隔离虚拟机里,Meta 把这套东西命名为 Secure VM,再叠一层叫 Sentinel 的审查系统盯住所有出网动作。Dots 在 9 月底的开发者大会上发布,架构几乎是同一句话的另一个版本:每个 Dot 独占一台云电脑和浏览器,后台常驻,接入四千多个应用。Gemini Spark 和 Grok Bot 也各自给用户配了专属云主机,Manus 更早,正是它把「云电脑跑任务」这个模式带火的。
The Verge 体验完 Instinct、Muse、Dots 三款产品后写了一句值得记住的点评:真正的新闻并非某一家发布了什么,而在于这套共享架构本身。每家都在替用户租一台机器。
牌桌上的分歧在模型、定价、生态,共识在底层:私人助理需要一台 7×24 在线、可以整体托管的机器。
02理由一:助理是常驻的,你的电脑合盖了
私人助理的核心卖点是「替你值班」,而个人设备给不了值班所需的可用性。
Muse 关掉 App 之后继续干活,你下班回家它把比价、下单、订位的进度摆给你看。Dots 的定位更激进:它是事件驱动的,webhook 触发、日历节点到了、数据库有告警,都会把它叫醒,一单活可以横跨好几天。Instinct 干脆把「多天任务在消息之间持续推进」当成了核心卖点,早期测试者就靠这个翻出过被遗忘的账单。
这三件事有个共同前提:进程不能死。笔记本会合盖,手机会重启,家里路由器会抽风。要一个助理在你睡觉时盯着三个供应商门户对账、在你开会时等着机票降价,它的运行时间就得由专门的基础设施来保证。这是物理约束,跟体验偏好无关。
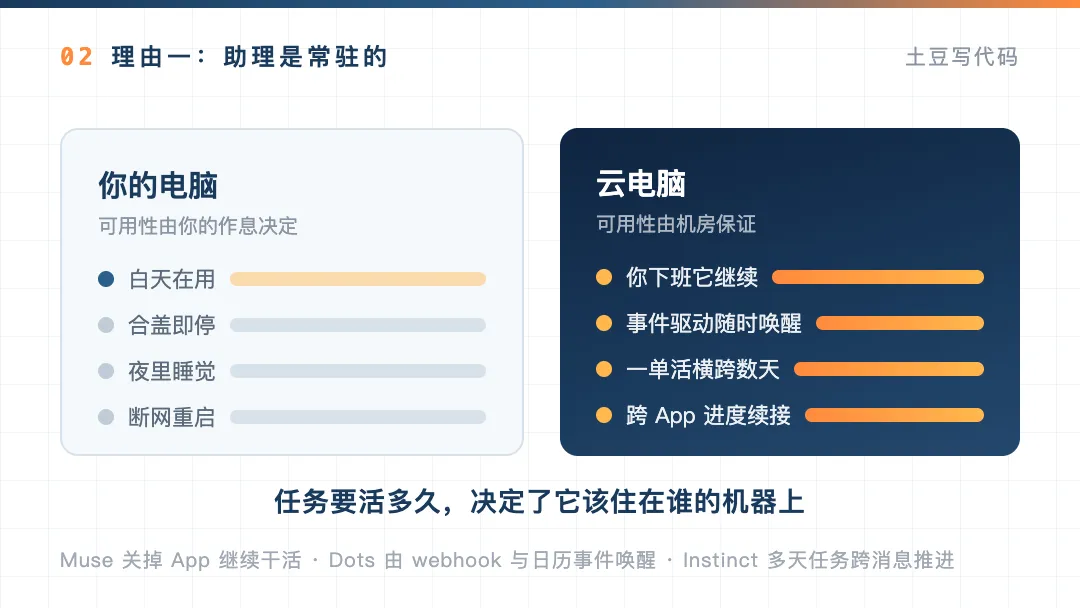
图注:任务的存活时间决定了它该住在谁的机器上。
03理由二:助理要你全部的权限,云是爆炸半径的隔离层
私人助理的权限上限高得吓人:邮件、日历、支付、健康数据、购物账号,六条线全接进来它才有用。权限给到这个程度,风险设计就成了第一性问题。云派的解法思路一致:把干活的机器和存资产的机器分开。
Muse 的每台 Secure VM 是独立隔离的,花钱走 Stripe 发行的一次性卡,发消息、付款这类敏感动作先要人工审批,全程留审计日志。Dots 给动作分了三档:只读操作自动执行,普通外发完成后通知,转账改密码这类直接卡死等人点头。
这套设计的效果,要看反面教材才清楚。OpenClaw 是牌桌上唯一的本地派,开源,跑在你自己的电脑上,能力上限反而是六家里最高的。然后事故来了:
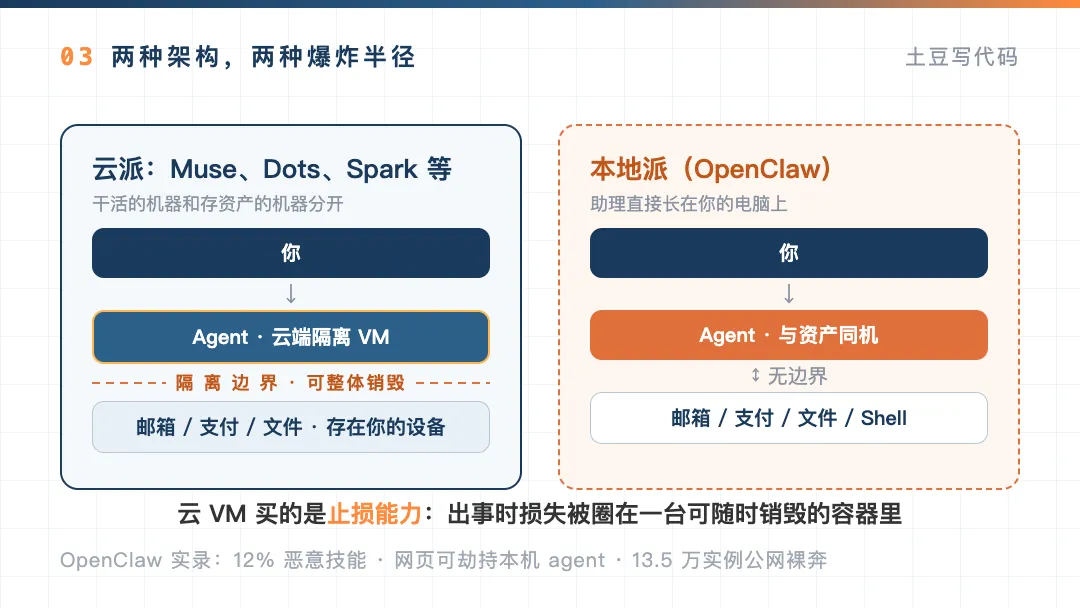
图注:云派把助理关进可整体销毁的容器,本地派让助理直接住在资产堆里。
安全研究机构审计了 ClawHub 市场上的 2857 个技能,挖出 341 个恶意技能,占比约 12%,伪装成记账工具,实际在偷密码、SSH 私钥和加密钱包; 一次名为 ClawJacked 的攻击演示了更狠的路子:访问一个恶意网页就能劫持本机的 agent,全程无感知; 今年 2 月的公网扫描发现了超过 13.5 万个裸奔在互联网上的 OpenClaw 实例,API 密钥、聊天记录、内存文件全部可见; 与之关联的 Moltbook 社区泄露了约 150 万个 API token,溯源指向被植入后门的技能。
安全研究者 Simon Willison 给这类风险起过一个名字:致命三要素。agent 能碰你的私密数据、能读到来自陌生人的内容、能对外通信,三条同时成立,一次提示注入就能把你的家底搬走。
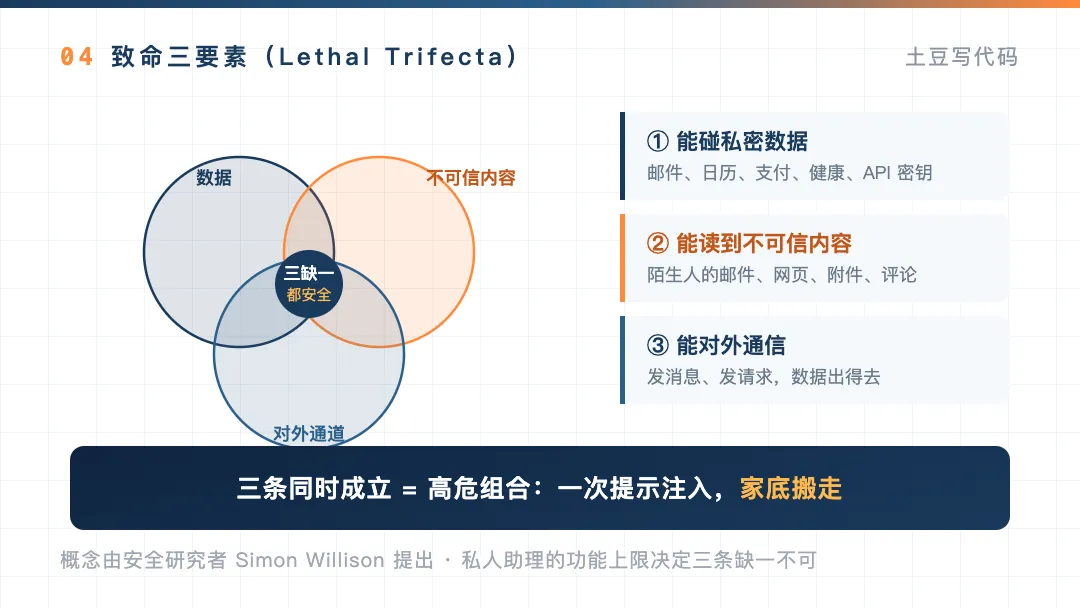
图注:致命三要素(Simon Willison 提出),三条同时成立即为高危组合。
致命三要素是私人助理的宿命,功能上限决定了这三条缺一不可。云厂商能做的,是把这三要素装进一个可以随时整体销毁的容器里,给爆炸半径画个边界。云 VM 的价值就在于此,它买的并非性能,而是止损能力。
04理由三:审批和审计是个控制平面,装在你笔记本上不成立
云派产品都在强调同一组能力:审批门、审计日志、越界自动暂停、自定义规则。Dots 的监控系统能把跑偏的 agent 按停,Muse 的 Sentinel 会审查每一次出网请求。这些能力合起来有个系统架构里的老名字:控制平面。
控制平面要成立,有三个苛刻条件:它得持续在线,得独立于被管辖的 agent 进程,还得留下有法律效用的记录。让运行 agent 的同一台笔记本兼任看守,等于让嫌疑人自己保管手铐,agent 进程被提示注入的那一刻,看守一起沦陷。
思科的安全团队今年给过一个判断:拥有系统权限的 AI agent,会成为绕过传统防泄露、代理和端点监控的隐蔽数据外泄通道,因为提示本身就是指令,传统安全工具很难捕捉。这句话反过来读就是结论:治理 agent 的基础设施必须跟 agent 隔离部署,天然长在云端。
工作负载与控制平面分离,是分布式系统几十年的老原则。agent 时代它第一次变成了消费者产品问题。
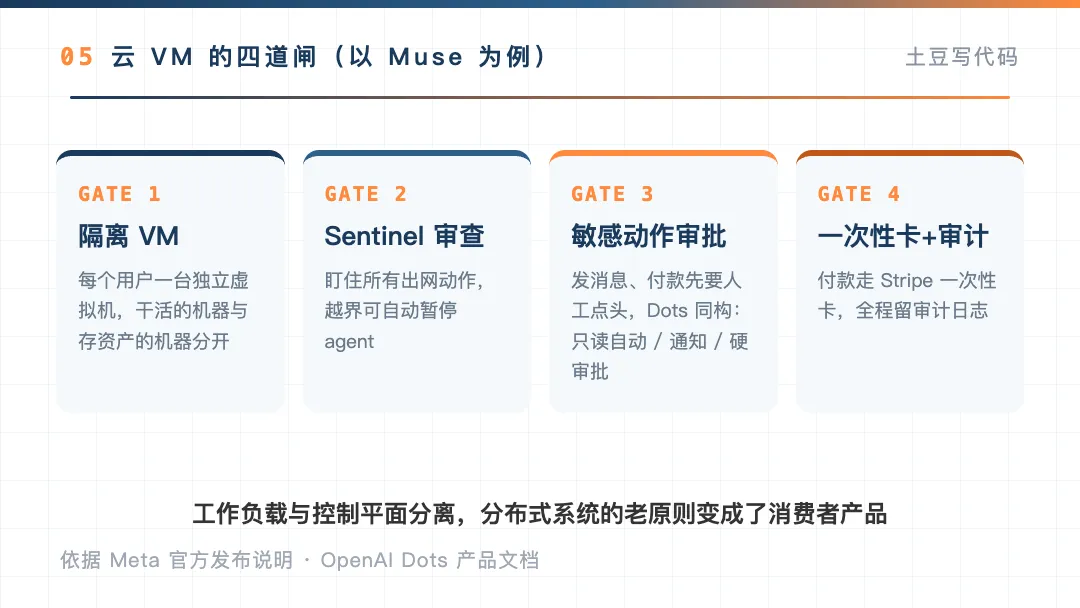
图注:以 Muse 为例,云 VM 架构里从执行环境到支付通道的四道闸门。
05理由四:入口经济学,支付和身份都长在云里
Muse 的免费档每周给 1 亿 token,慷慨到不像商业行为。扎克伯格自己解释过账怎么算回来:Meta 以后从交易里抽小额佣金。这解释了这场战争的真正赌注:当助理开始替你花钱,谁握着支付通道和交易记录,谁就是入口。
商家愿意接待一个 AI 买家,前提是这笔钱走的是可审计的通道,一次性卡、风控、争议处理,这些支付基础设施全都部署在云端。助理对用户的价值在体验,对平台的护城河在凭证、上下文和会话状态:Muse 在 WhatsApp、App 和网页之间无缝续接,Dots 在 ChatGPT、Slack、Teams 里是同一个人格,前提都是状态存在云上。
之前文章里把 AI 应用栈拆成 model、gateway、harness、agents、application 五层来讨论。这一轮竞品发布做的事,本质是把 harness 层,也就是运行环境加治理那一层,直接做成了产品。入口之争打的从来都是基础设施,模型能力只是门票。
06反面账本:云是当前约束下的最优解,不是理想答案
把话说满之前得看另一本账。云派的代价是真实存在的:Meta 默认拿 Muse 聊天记录训练自家模型,要手动关闭;Muse 上线没多久就曝出过 Marketplace 地址泄露事件;Dots 至今把欧盟、英国、瑞士用户拒之门外;Muse 本身也只在美国可用。隐私和主权上的每一分让渡,都换来了架构上的每一分便利。
所以「必须依托云」说的是架构事实判断,并非在说交出全部钥匙是理想状态。Meta 计划 12 月上线的 Confidential VM 支持用户持有加密密钥,恰恰说明厂商自己也清楚这一层是欠账。作为用户能做的:授权按最小化给,每个助理用独立且可随时撤销的凭证,敏感账户不进任何 agent。这套做法云派本地派通用。
07写在最后
复盘一下。六家竞品在架构上做了同一个决定:给每个用户一台云主机。四条理由支撑这个决定:任务常驻需要 7×24 的可用性;高权限执行需要爆炸半径的隔离层;审批审计需要独立于 agent 的控制平面;商业闭环需要长在云里的支付与身份通道。唯一的本地派 OpenClaw 用 12% 恶意技能率和 13.5 万个裸奔实例,从反面验证了每一条。
给读者的行动建议只有一句:选哪家是偏好问题,把凭证管理权留在自己手里是底线问题。
AI 入口之争,打的是谁养得起那台 7×24 的云电脑。
你的私人助理 AI,愿意把支付和邮箱交给云上那台虚拟机吗?还是宁愿自己折腾一台本地跑的?评论区说说你的边界画在哪。
感谢阅读。
如果这篇文章对你有帮助,欢迎点赞、在看、转发,这是对我最大的支持。
有问题或不同意见?评论区聊聊,每条我都会认真看。
我是土豆,一个探索 AI 落地的最后一公里的后端程序员。不写新闻、不写入门教程、不贩卖焦虑。只写自己踩过的坑、想明白的事,用大白话讲给你听。