ARTICLE · 1185758
17款APP/SDK被通报:用户最烦的不是弹窗,是关不掉
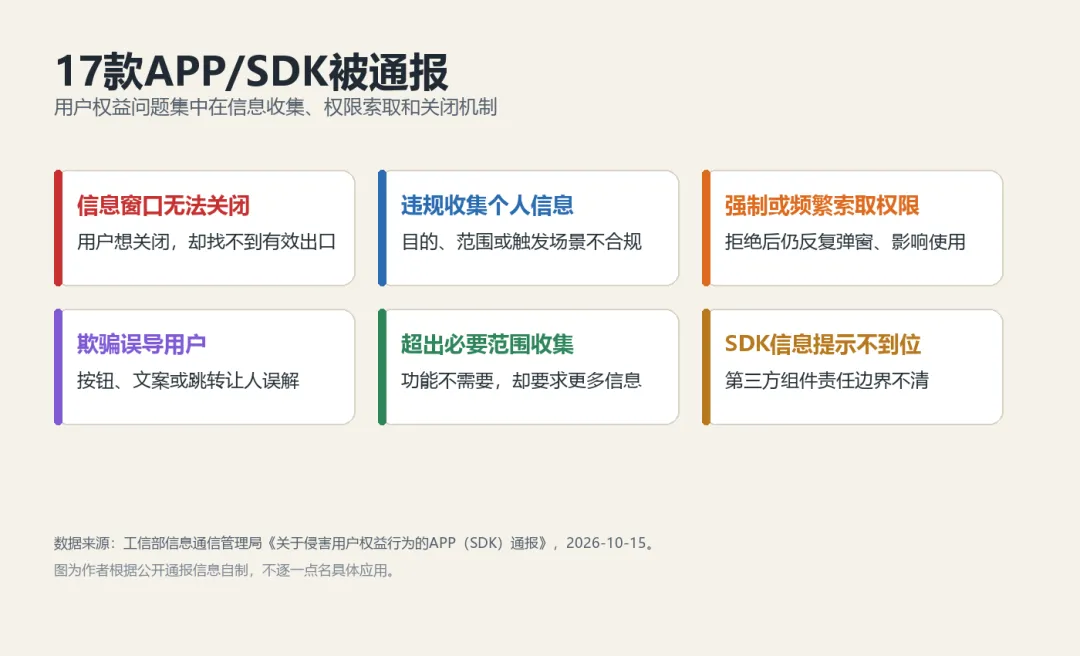
工信部在2026年10月15日通报了17款存在侵害用户权益行为的APP及SDK。这个数字不算大,但通报暴露的问题很具体:信息窗口无法关闭、违规收集个人信息、强制或频繁索取权限、欺骗误导用户,以及超出必要范围收集信息。
这也是很多人熟悉的体验:安装一个工具类应用,先要通讯录;打开一个购物页面,先要定位;想看一篇文章,弹窗一层接一层。最让人不舒服的不是“有权限申请”,而是没有真正的选择。不同意就不能用,点关闭却关不掉,授权一次以后还可能被反复打扰。
从监管角度看,这类问题已经不只是“用户体验差”。个人信息保护法、网络安全法和电信相关规定都要求处理个人信息有明确、合理的目的,并遵循最小必要原则。也就是说,收集信息的前提不是“我想收集”,而是“完成这个功能必须有”。一个拍照软件要求通讯录权限,很难解释成必要;一个资讯软件要求持续定位,也需要更具体的理由。
但讨论隐私合规,不能只停在骂应用。很多APP并不是完全由一家公司从头写到尾,背后有广告SDK、统计SDK、推送SDK和支付SDK。一个第三方组件如果多收集了信息,宿主应用也会承担合规风险。对小团队来说,识别每个SDK在什么场景触发什么权限,本身就是成本。这也解释了为什么整改常常出现反复:不是所有问题都在明面上。
不过,开发者的技术困难不能成为用户承担风险的理由。用户看到的是一款应用,不是一个SDK生态。应用上架前有责任完成第三方组件清单、权限触发说明、数据流向和退出机制。尤其是权限被拒绝后,基础功能应该继续可用,或者清楚说明为什么必须授权,而不是用弹窗和反复请求把用户逼到同意。
真正的分歧在这里:一方认为,用户点了“同意”就说明授权成立;另一方认为,同意必须在信息充分、选择真实、可以撤回的前提下才有意义。我倾向于后者。隐私合规不是把协议写长,也不是把按钮藏深,而是让用户在不知道技术细节的情况下,也能做出不被误导的选择。
这次通报还有一个值得注意的地方:治理对象包括APP,也包括SDK。这意味着监管视角已经从单个应用上架,延伸到移动生态的底层组件。对用户来说,这很难感知;对行业来说,这会影响采购、广告变现和产品设计。一个广告组件如果无法说明收集边界,未来可能不再只是技术问题,而是合规成本。
普通用户能做的有限,但不是完全没有。安装时尽量选择官方应用商店;第一次打开时逐项看权限,能拒绝就先拒绝;把定位、通讯录、相册、麦克风权限改成“仅使用时允许”;定期在手机设置里检查长期不用的权限。遇到关不掉的弹窗和强制授权,可以向应用商店、12321或相关平台投诉。
用户为什么会对“同意”失去耐心?因为很多授权并不发生在最合适的时刻。刚打开首页就要求通讯录,还没点到拍照就要求相册,刚进入地图就要求始终定位。用户不知道这项权限和下一步操作有什么关系,只能凭经验猜。长期下来,大家会条件反射地点“允许”,而这恰恰让真正的选择失去意义。
另一个问题是撤回。很多APP可以让你第一次授权,却很难让你第二次关闭。关闭入口藏在设置深处,或者关掉之后再打开又弹一次。监管要求的“告知同意”如果只完成前半段,后半段没有可撤回、可管理、可删除的路径,用户仍然处于被动位置。
从企业角度,最实际的改造不是把隐私政策写得更长,而是做权限场景台账:哪个功能需要哪个权限,拒绝后哪些功能可用,哪些数据会被传给哪类SDK,保存多久,怎么删除。这些问题如果不先回答,合规检查只能变成上架前临时补表格,用户体验也不会改善。
从监管角度,通报的意义也不只是处罚。它是在建立一条可预期的边界:哪些行为会被抽查,哪些问题会反复出现,企业整改不到位会进入下一步处置。边界越清楚,认真做产品的公司越容易把成本花在正确的地方,而不是被迫和灰色玩法竞争。
更根本的改进要靠产品设计。应用应该把权限和功能对应起来,在触发点解释原因,提供拒绝后的降级方案,支持撤回同意,并允许用户删除数据。广告和统计SDK应该可配置、可审计、可关闭。监管抽查解决的问题是最后一公里,企业自己的权限台账和持续检测才是前面那几公里。
你更介意哪一种?是不同意权限就不能用,还是已经授权后还反复弹窗、无法撤回?如果一个APP愿意少赚一点广告费,换来确定性更高的权限选择,你愿意为它付费吗?
参考来源:
1. 工业和信息化部信息通信管理局:《关于侵害用户权益行为的APP(SDK)通报(2026年第6批,总第59批)》,2026-10-15。
https://www.miit.gov.cn/xwfb/gxdt/sjdt/art/2026/art_f0b026abfbec499282d6e737710a396b.html
2. 工业和信息化部通报存在问题的APP(SDK)名单(PDF附件)。
https://www.miit.gov.cn/cms_files/filemanager/1226211233/attach/202610/9b1b47c602ca4824b9cd2c905378812e.pdf
图片来源与说明:APP隐私合规问题分布图由作者根据工信部公开通报附件和页面文字自制,不是官方原图。
人工智能生成内容声明:本文在资料检索、结构整理和初稿撰写中使用了 AI 辅助;通报日期、数量、问题类型和政策表述已对照工信部公开页面和附件核验,图表由作者根据公开通报信息自制。
来源与版权声明:本文是对公开监管通报和法律法规背景的整理与评论,相关原文版权归原发布机构所有。文章不构成对任何具体APP或SDK的法律认定。
金融与投资信息免责声明:本文仅为公开信息整理与分析,不构成任何投资建议或交易依据。