ARTICLE · 1191313
155款App拒绝接入豆包?十个月前,被拦的是豆包自己
10月14日,周三。豆包手机助手那份「拒绝接入」清单照常更新,数字停在了155款:微信、淘宝、支付宝、王者荣耀,还有DeepSeek和Kimi。
同一天,另一件事悄悄换了规则:SAEP协议的30天公示期到点,豆包手机助手官宣「逐步放开第三方应用的屏幕自动化操作权限」。
一边是155份拒绝声明,一边是权限默认放开。两件事撞在同一天,才是整场争论的引信。
名单里都是谁
这份清单每周三更新,目前只涉及两款机型:努比亚M153(2025年12月上市的豆包手机一代)和NaviX Ultra(2026年9月16日发售的二代机)。
按每日经济新闻10月14日中午发稿时的快照(151款),构成长这样:
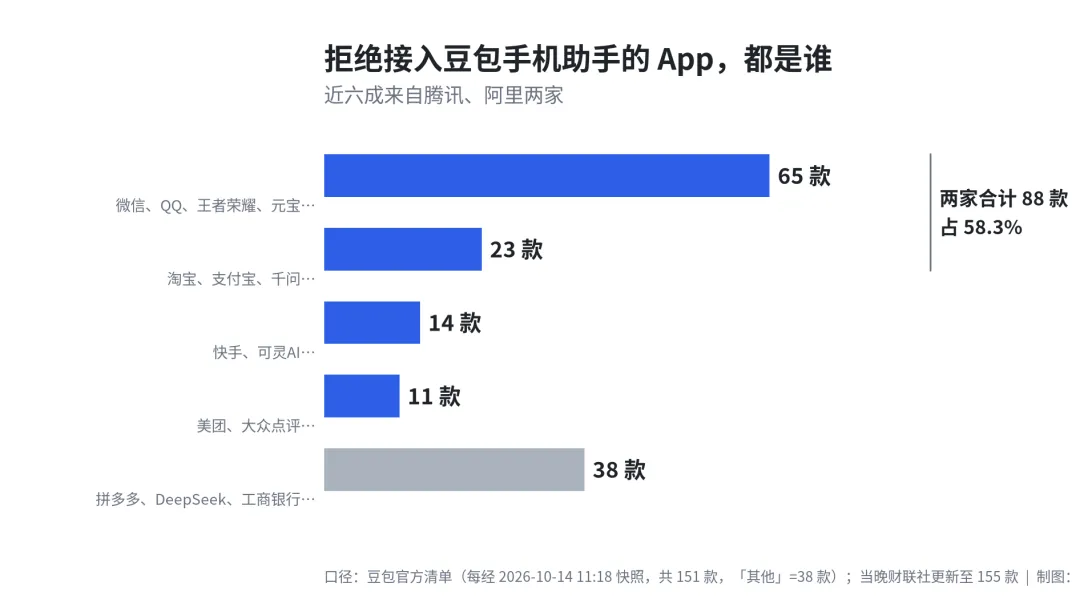
当晚财联社再数一遍,已经涨到155款。腾讯系加阿里系合计88款,占56.8%,就是报道里说的「近六成」。
对着名单看三分钟,规律很硬。拒绝的全是三类:管钱的(银行、三大运营商)、卖货收广告费的(淘宝、美团、快手、小红书、拼多多)、直接竞品(DeepSeek、Kimi、可灵AI)。工具类应用里上了名单的WPS和滴滴,一个卡着办公入口,一个是交易闭环。
没有一家是无关路人。
真正的争议点:没说话的算什么
媒体的镜头都对着这155款拒绝,但规则的锋利处不在名单里,在名单外。
我去翻了SAEP协议的官方接入文档(挂在o.doubao.com/SAEP_Protocol)。这份文档找起来有个坑:豆包官网的开发者页面(o.doubao.com/developer)用命令行拉下来只有约10KB的空壳,正文全靠浏览器端渲染,渲染出来写着:
我们将在后续更新此页面。在此之前,可以留下您的信息,我们将与您联络。
协议全文实际挂在另一个地址,渲染之后才读得到。
协议把「禁止」写成一串布尔字段:global_disable(全面禁止)、screenshot_disable(禁截图)、input_disable(禁模拟点击输入)、account_incentive(禁签到、抽奖、秒杀、积分领取)。
然后是这句原文:
「上述字段均以 true 表示『限制/禁止』,以 false 表示『不由该字段限制』,若未设定对应字段时将按照 false 进行处置。」
翻译成人话:不填表,等于不限制;不限制,等于可以被操作。
互联网二十年的惯例是反过来的——隐私授权默认不打勾,你想给,得自己点。SAEP把这个默认值翻了个面:App不想被AI碰,得主动来声明。
有公关团队、有法务部的巨头填得起这张表。长尾App的开发者,有多少知道这份协议的存在?这个分母没有现成的权威数字,我不编。但机制本身就是答案:沉默的大多数,默认放行。
刘旭(清华大学国家战略研究院特约研究员)对财联社表示:目前没有直接规制AI智能体操纵第三方App的法规或国家标准;如果智能体跳过广告导致App收入减少,未来双方需要达成费用协议,数据归属与收益分配也待解。
张亮(广西码农科技AI产品总监)说得更直白:本质是AI入口抢夺,传统互联网生态怕「沦为管道」,拒绝是「战略缓冲」。
「管道」这个词值得停一下。用户让AI替自己点外卖、付账单、发消息之后,App还剩什么?一个被调用的服务接口。入口从图标变成对话框,这是巨头们真金白银要挡的东西。
体量摆在那:豆包App月活3.82亿(QuestMobile,2026年6月,中国AI原生App第一),听着很大;微信14.32亿(腾讯2026年一季度财报)。差着快四倍,但这次拿系统级权限的,是小的那家。
微信的底气:一行早就写好的条款
微信为什么敢拒、且大概率不会松口?答案在它自己的协议里,而且是现成的。
我从腾讯官网拉了《微信软件许可及服务协议》的现行版全文,自动化这件事写在8.2.1.6条:
「通过非腾讯开发、授权的第三方软件、插件、外挂、系统等,注册、登录、使用本服务或进行自动化操作,对本软件及其组件、模块、界面、数据等进行访问、读取或控制……」
一个小插曲:36氪的报道引的是7.3条。我自己拉下来一对,现行版本里这段在8.2.1.6,条款在更新,编号对不上,但内容一直在:非授权的「自动化操作」,从一开始就是违约行为。
这意味着:就算豆包端放开了权限,你让豆包替你回微信消息,一旦被判定为「非官方客户端操作行为」,面临限制或封号的是你的账号,不是豆包。AI操作,后果自担。
SAEP自己也留了一手「系统基线」:支付转账、账号认证、内容发布、删除这类高风险动作,系统可以强制弹出二次确认(协议里的叫法是CALL_USER),且应用策略不能把这条基线降级。说直白点:钱和发布权,AI说了不算,得你亲手点。
十个月,攻守换了位
2025年12月1日,豆包手机(字节与中兴努比亚合作的M153)上市,预装的手机助手能替用户跨App操作。首日,微信、支付宝、淘宝回敬的是「登录环境异常」——技术封锁,直接把AI挡在门外。12月4日,建设银行的弹窗写得更直白:
「为了保障您的个人信息及资金安全,请退出录屏或共享软件『AI操作手机』后再使用手机银行服务,谨防诈骗。」
那时候的姿态是:我不需要你立规矩,我直接拦你。技术上它们也拦得住——豆包一代用的是系统级INJECT_EVENTS权限(系统私钥签名),而华为、荣耀等厂商的AI助手走的是无障碍权限路径,做着类似的事,没被这样围剿过。
十个月后的10月14日,攻守换了位。豆包不再硬闯,改为立规矩:你填表拒绝,我尊重;你不填,就当你答应了。App从「拦人」变成「填表」——技术封锁权,换成了协议话语权。
清单的更新窗口是每周一次的周三。下一个周三是10月21日,名单大概率还会变长。
你可能关心几件事
我的常用App没在名单里,我不想被AI操作,怎么办?
SAEP只认开发者声明:报道称豆包会在3个工作日内反馈。个人用户没有全局开关,只有高风险动作时被系统弹窗确认的权利。名单外的App,决定权在它的开发者,不在你。
用豆包操作微信,微信号会被封吗?
存在这个风险。依据就是8.2.1.6条,微信可按「非官方客户端操作行为」处理,从限制功能到封禁账号。豆包放开权限,不代表微信认账。
不用豆包手机的人,跟这事有关系吗?
有。阶跃星辰10月13日刚发布了自家智能体手机STEPX Neo。豆包把「默认放开」的先例跑通,下一个这么做的就是所有人。入口之争的结局,决定你以后在哪个框里下单。
这组数据的边界
三个诚实的限定。一,151和155都是媒体发稿时点的转引快照,官方清单没有公开网页版,我没法逐款核验。二,「未表态的App有多少」没有权威数字,沉默大多数的规模我只能描述机制,给不出分母。三,NaviX Ultra卖了多少台、SAEP在真机上的执行效果(比如审计日志是否真能查),都没有可核实的公开数据。协议文本和实际执行之间还隔着真机实测,这一环目前没人公开验证过。
互联网花了二十年教用户「不勾选就是不同意」。一行「未设定视为false」,把沉默的默认值改成了「可以」。